

Archived
tracehound
 tracehound/tracehound
Contrôles de sécurité opérationnels avec garanties forensiques
defensive-toolsioc-managementforensics+5
tracehound/tracehoundContrôles de sécurité opérationnels avec garanties forensiques
 n7on/dllspy
Découvrez les surfaces d'entrée et les problèmes de sécurité dans des assemblys .NET compilés — sans les exécuter.
 4ier/neo
Transformez toute application web en API. L'extension Chrome capture le trafic du navigateur, génère automatiquement des schémas, et permet à l'IA de…
 vigil-xy/agent-scanning
Tableau de bord unifié pour surveiller, gouverner et auditer les agents IA en temps réel. Appliquer des budgets, détecter les violations de politique…
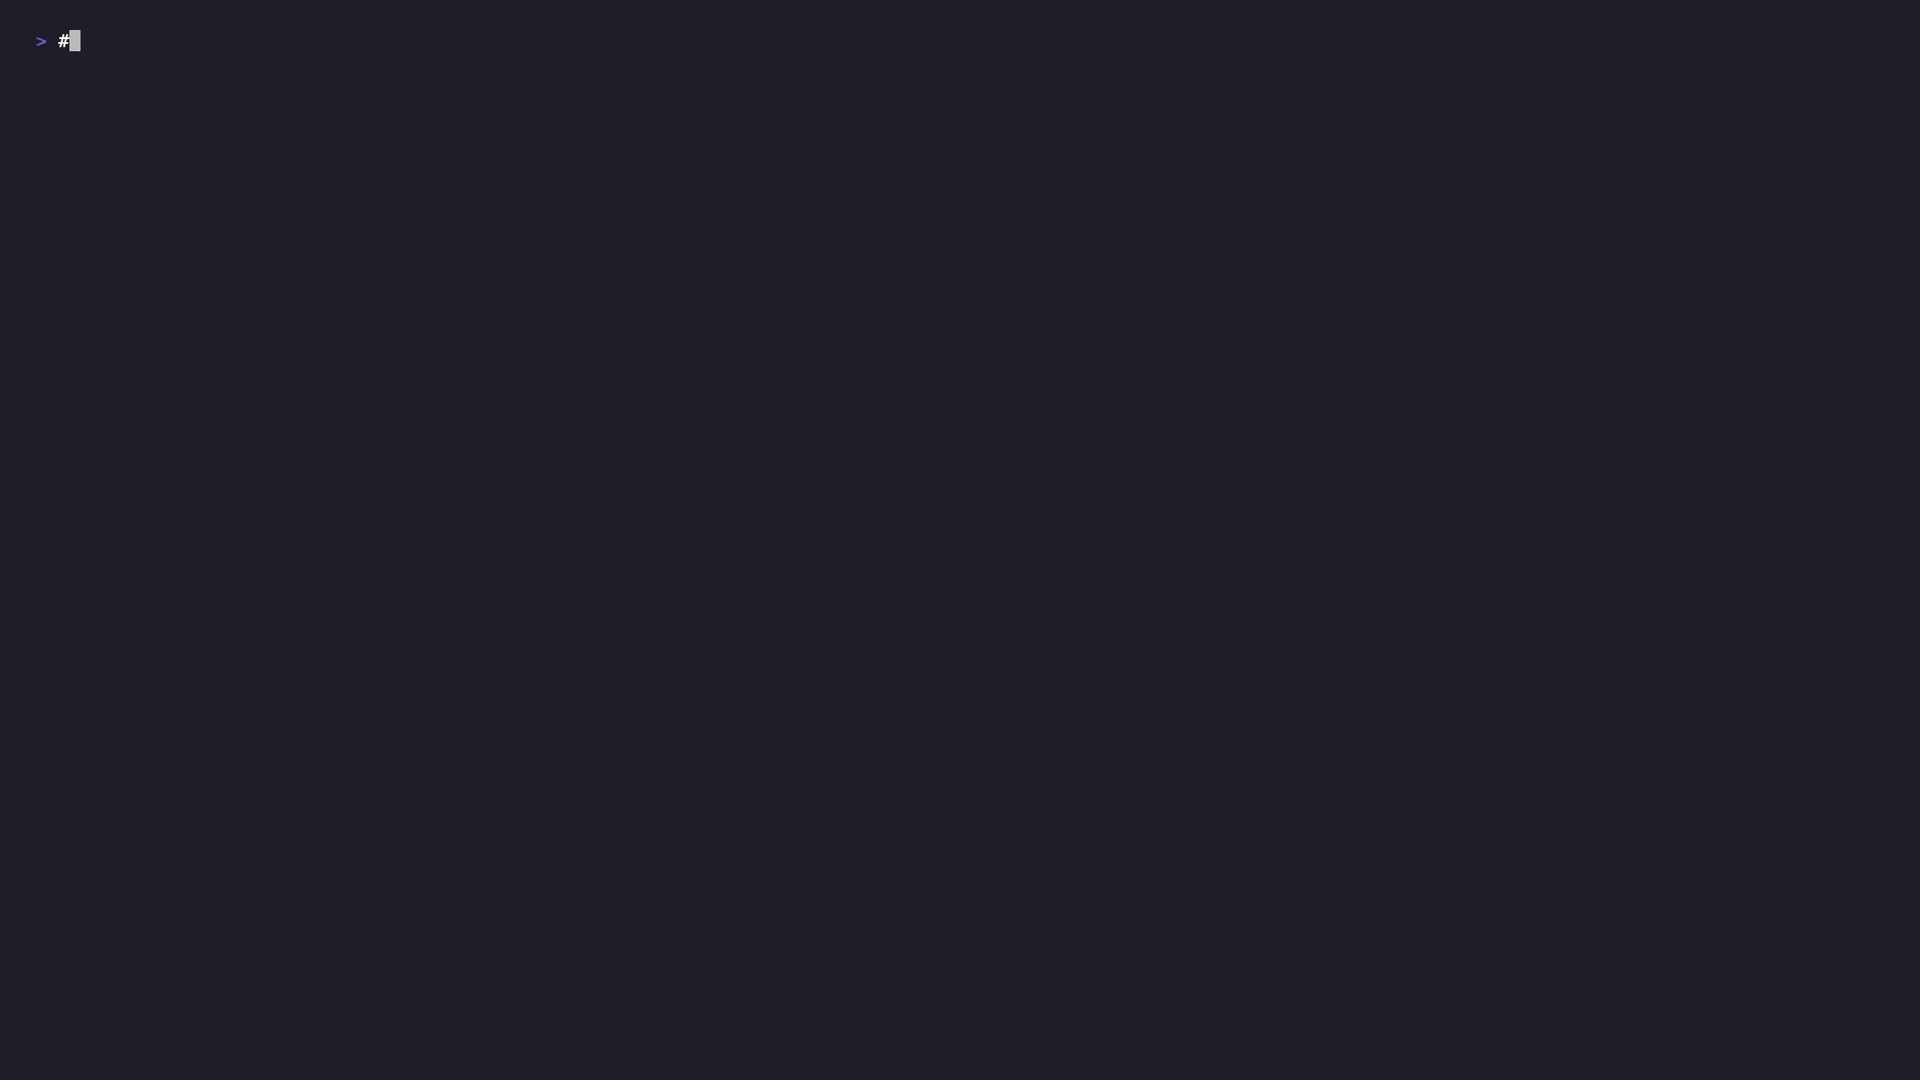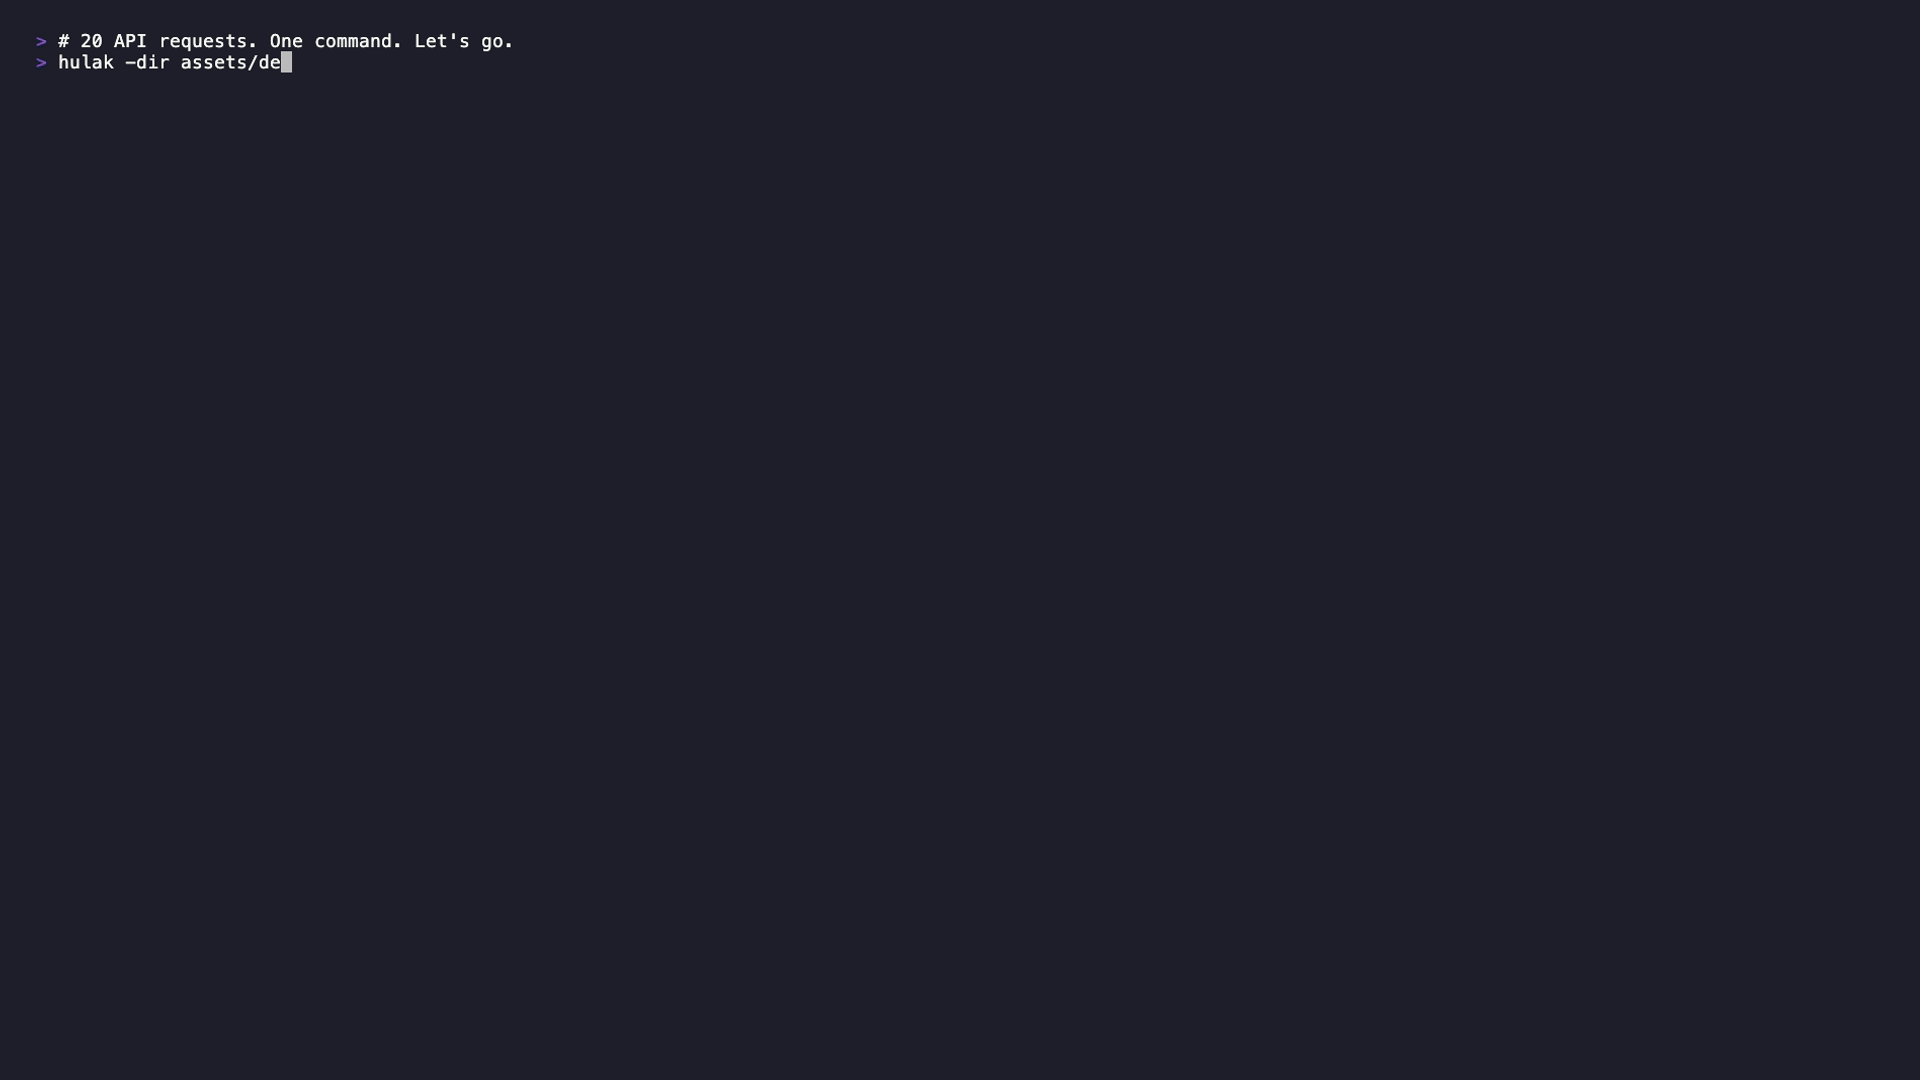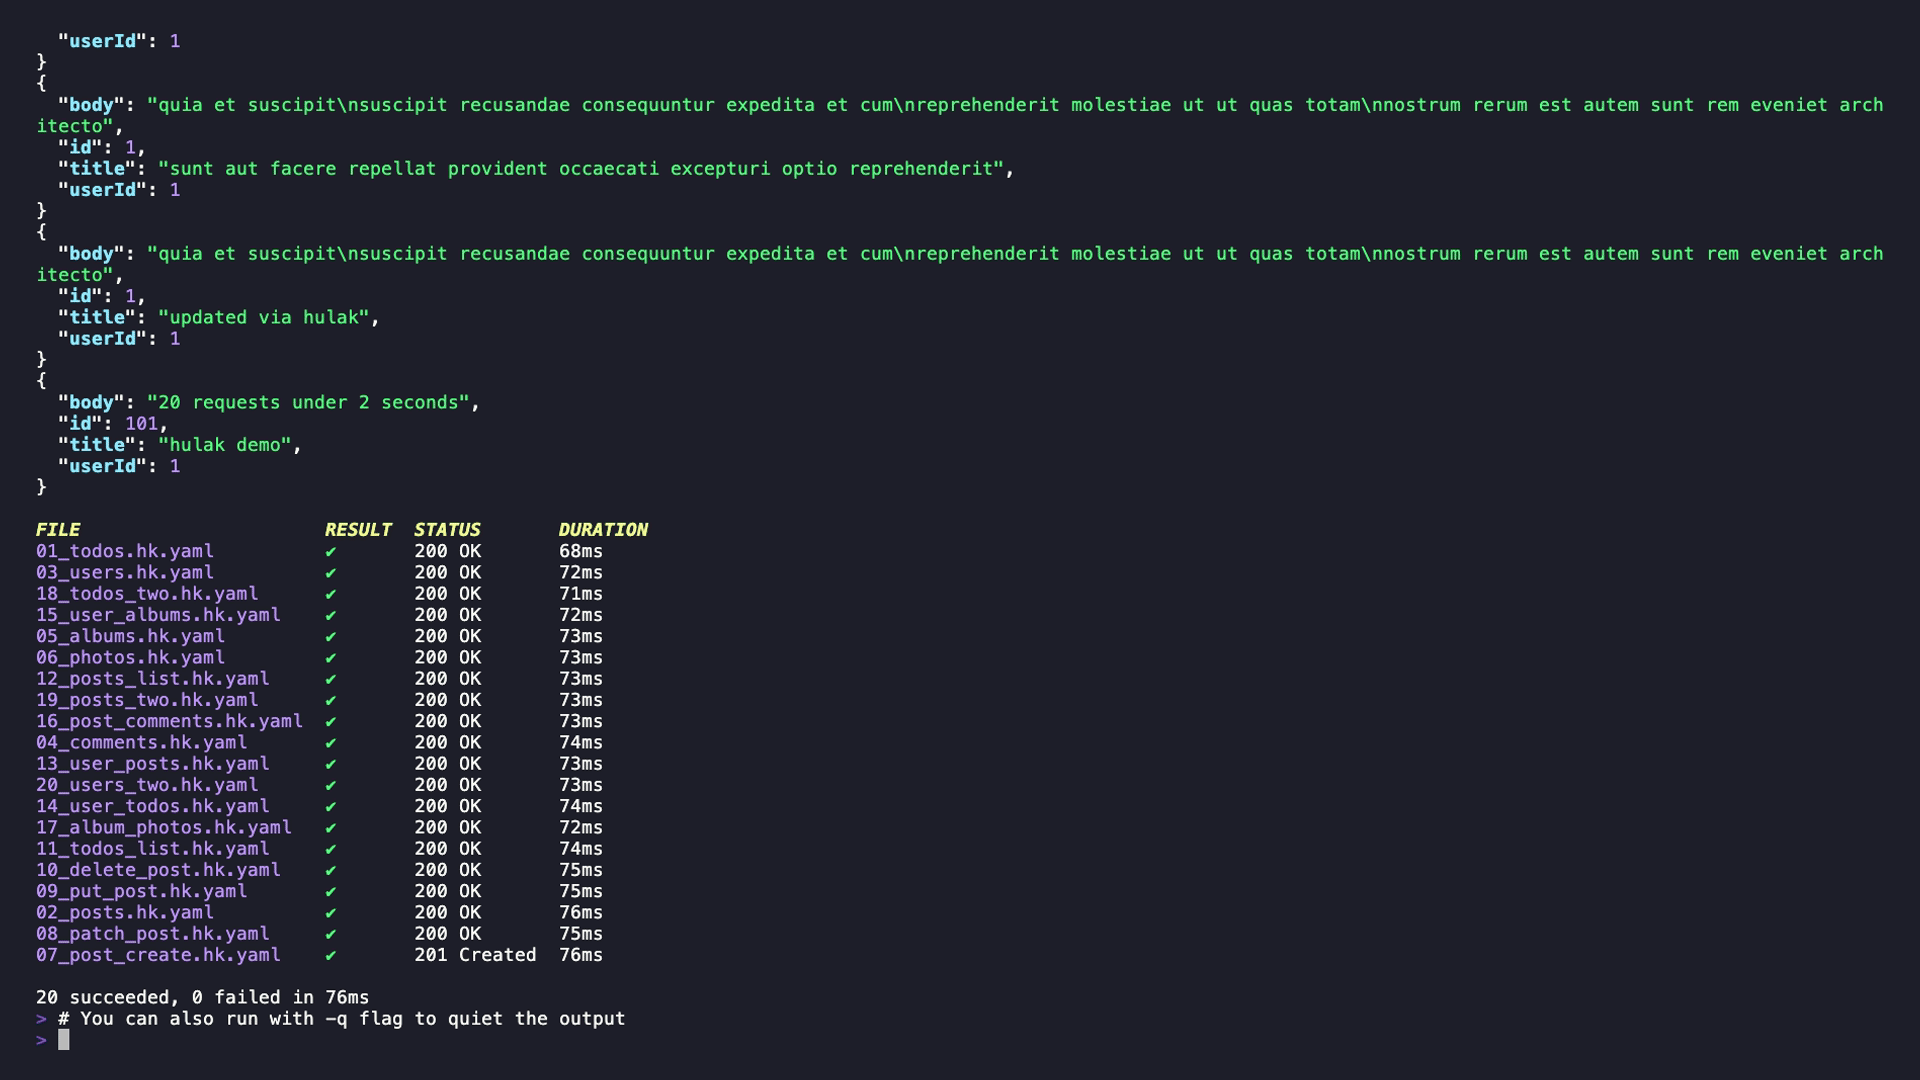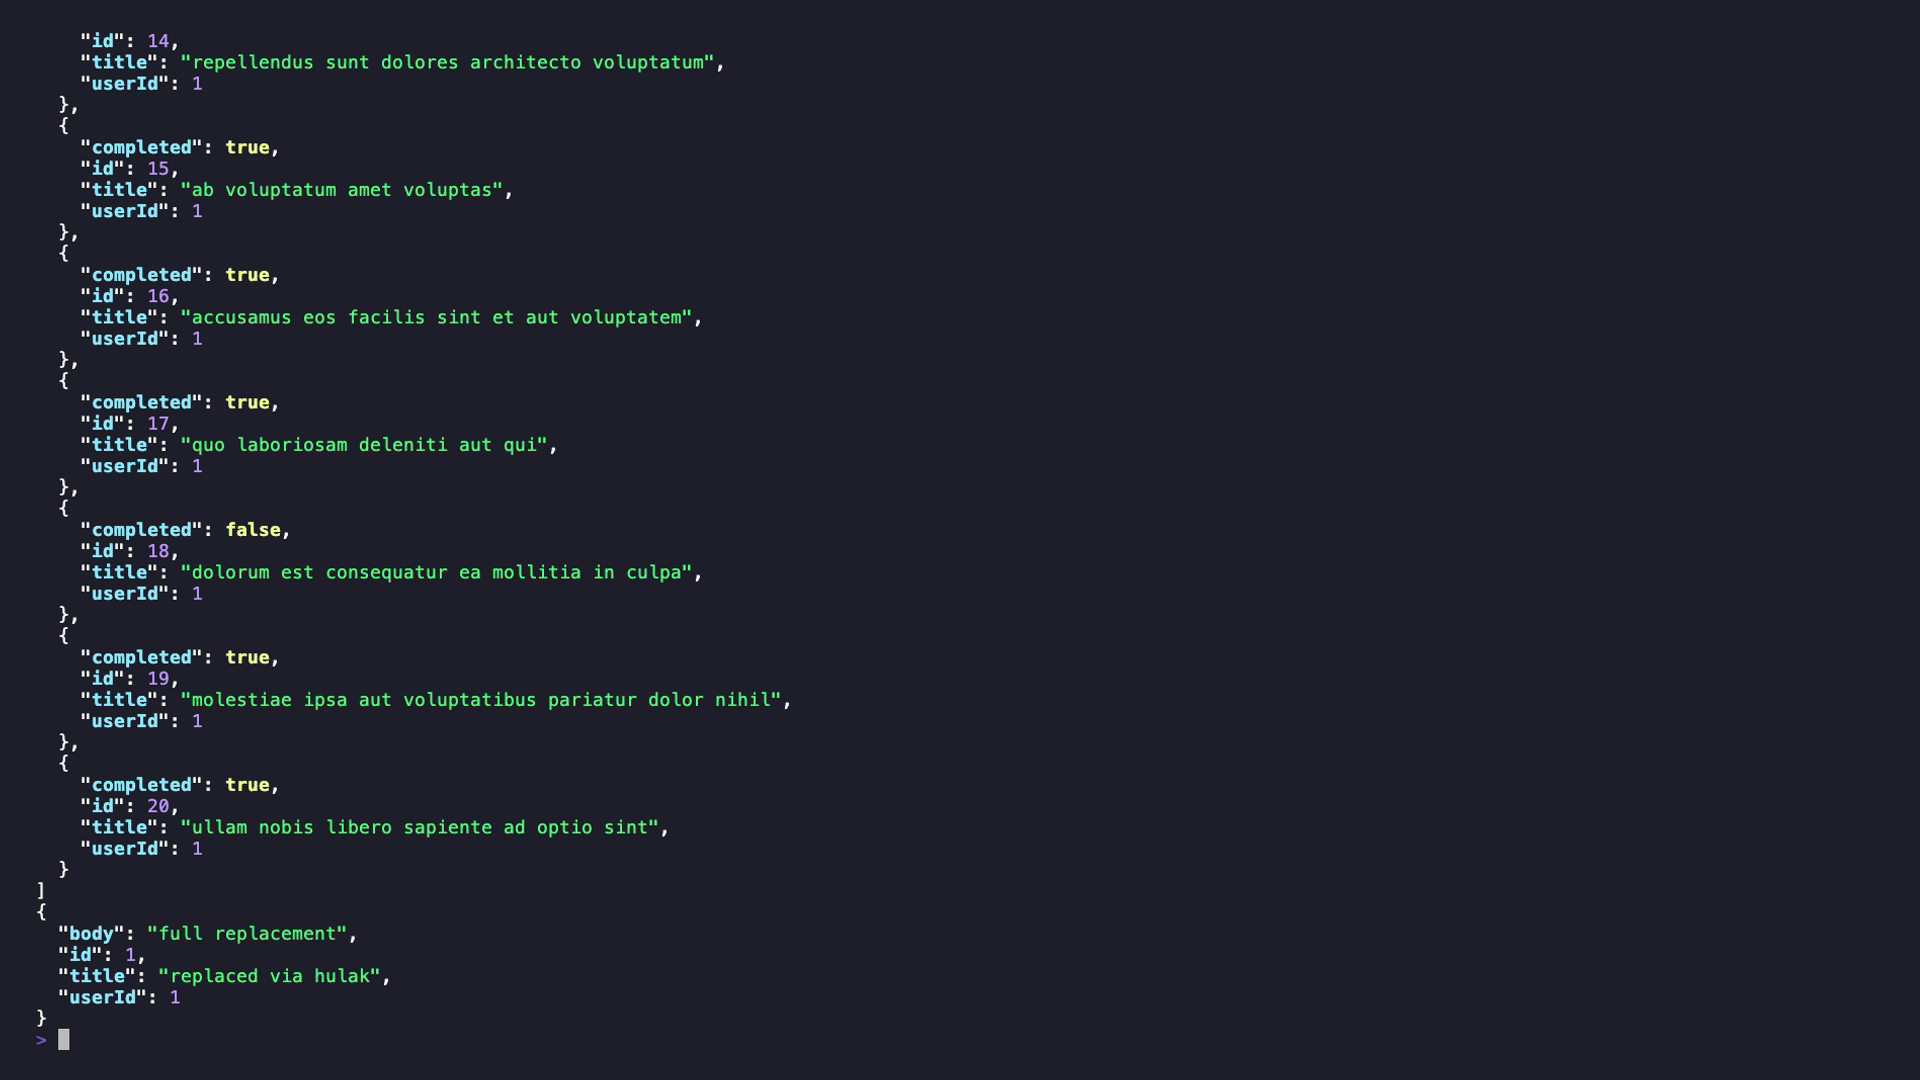 xaaha/hulak
Client API CLI léger basé sur des fichiers, avec secrets chiffrés via age, prise en charge GraphQL de premier ordre et serveur MCP pour workflow…
 jay123anta/laravel-threat-detection
Passive Laravel middleware that detects and logs SQL injection, XSS, RCE, bot scanners, and 175+ attack patterns. Features a built-in dashboard,…
 pompelmi/pompelmi
Analyse antivirus ClamAV pour Node.js — analysez les téléchargements de fichiers avec un seul appel de fonction. Zéro dépendances. Verdicts de…
 helixar-ai/mcp-security-checklist
MCP est adopté rapidement. Les recommandations de sécurité accusent un retard. Cette liste de contrôle offre aux ingénieurs sécurité, aux équipes…
 behisecc/vibesec-skill
Cette compétence aide Claude à écrire du code sécurisé et à prévenir les vulnérabilités courantes.
 blacksky-algorithms/atproto
Fork de l'implémentation de référence du protocole AT avec un AppView optimisé pour les performances, un indexeur firehose basé sur Rust, un cache…
 vicanso/pingap
A reverse proxy like nginx, built on pingora, simple and efficient.
 sublime-security/ics-phishing-toolkit
Outil open source pour arrêter le phishing ICS (invitations de calendrier malveillantes)
 ory/kratos
Système de gestion des identités et des utilisateurs axé sur l'API pour les applications cloud-native. Gère la connexion, l'inscription,…
 anee769/conduit
Passerelle API sur site pour agents de codage IA avec attribution des coûts par ingénieur, budgets stricts, gouvernance des sorties (scan de…
 clidey/deptrust
Serveur CLI et MCP qui vérifie les versions de paquets pour détecter des vulnérabilités connues dans 14+ écosystèmes, notamment npm, PyPI, crates.io,…
 m14r41/pentestingeverything
Solution complète pour le guide de VAPT/AppSec et de test d'intrusion : Web | Mobile | API | Thick Client | Source Code Review | DevSecOps | Wireless…
 ffuf/ffuf
Fuzzer web rapide écrit en Go.
 corazawaf/coraza
Bibliothèque de pare-feu d'applications Web basée sur Go, compatible avec les règles ModSecurity SecLang et l'ensemble de règles de base OWASP v4,…