

Archived
reFlutter
 ptswarm/reflutter
Framework de rétro-ingénierie Flutter
android-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+4
 thespeedx/tbomb
Ceci est un SMS And Call Bomber pour Linux et Termux
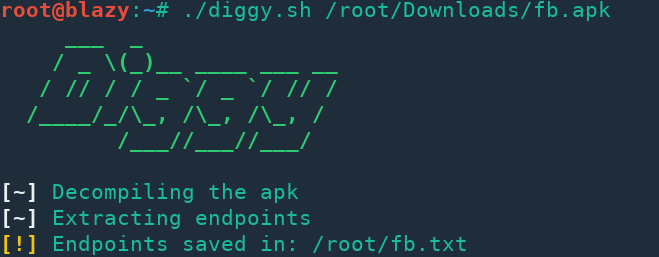 s0md3v/diggy
Extraire les endpoints des fichiers APK.
 hluwa/frida-dexdump
Un outil Frida pour extraire les fichiers DEX de la mémoire afin d'aider les ingénieurs en sécurité à analyser les malwares.
 labcif/fama
Analyse forensique pour applications mobiles (FAMA) -- module pour le navigateur forensique Autopsy
 mesquidar/adbsploit
Un outil basé sur python pour exploiter et gérer des appareils Android via ADB
 b3nac/injuredandroid
Application Android vulnérable qui montre des exemples simples de vulnérabilités dans un style ctf.
 claudiugeorgiu/obfuscapk
Un outil d'obfuscation automatique pour applications Android fonctionnant en mode boîte noire, prenant en charge des fonctionnalités d'obfuscation…
 1ultimat3/badintent
Intercepter, modifier, répéter et attaquer les transactions Binder d'Android en utilisant Burp Suite
 certcc/keyfinder
Un outil pour trouver et analyser des fichiers de clés privées (et publiques), incluant le support des fichiers APK Android.
 abhi-r3v0/adhrit
Suite de sécurité Android pour une reconnaissance approfondie et une analyse statique du bytecode basée sur les benchmarks Ghera.
 n1nj4sec/pupy
Pupy est un framework C2 et de post-exploitation open-source, multiplateforme (Windows, Linux, OSX, Android) écrit en Python et C
 ahmyth/ahmyth-android-rat
Outil d'administration à distance Android
 superandroidanalyzer/super
Analyseur Android Rust sécurisé, unifié, puissant et extensible
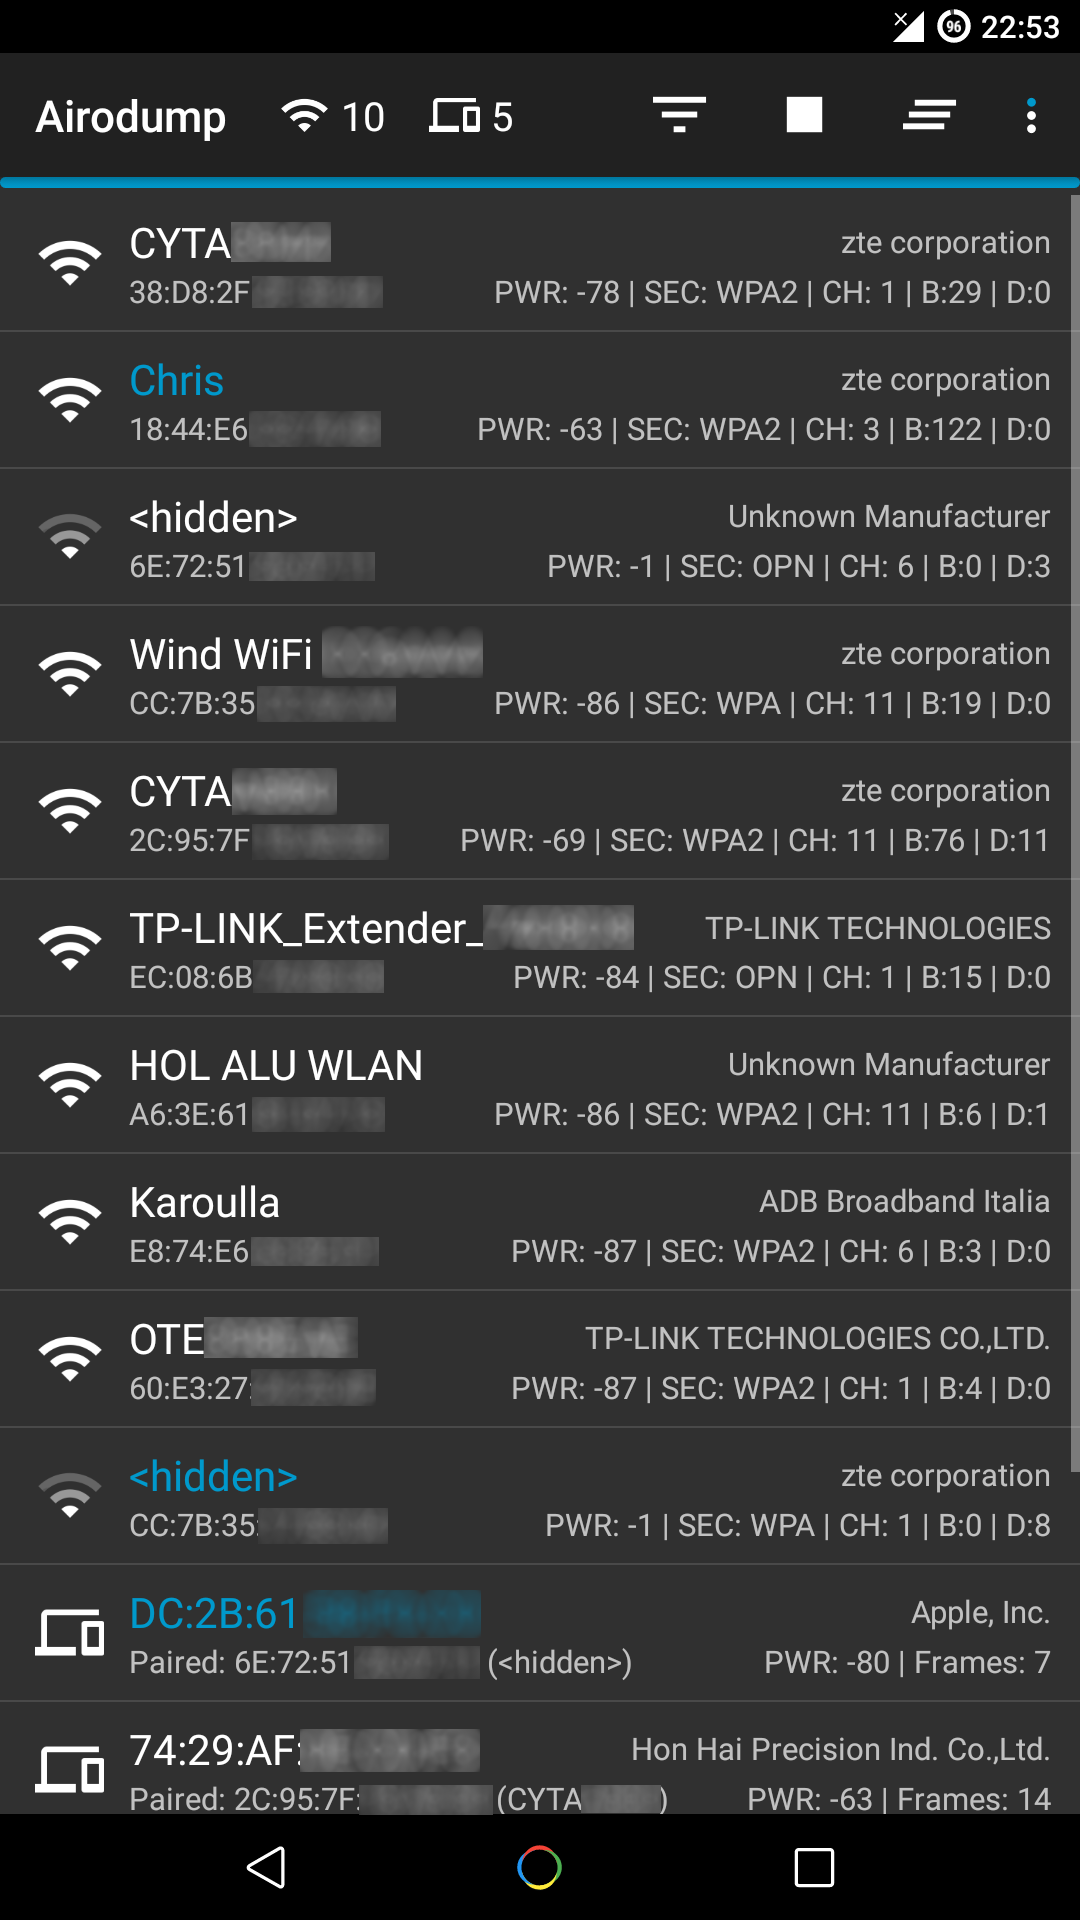 chrisk44/hijacker
Aircrack, Airodump, Aireplay, MDK3 et Reaver - Application GUI pour Android
 hahwul/droid-hunter
(obsolète) Analyse de vulnérabilités d'applications Android et outil de test d'intrusion Android
 dpnishant/raptor
Scanner de vulnérabilités de code source basé sur le Web
 blueskychan-dev/ddospacket
Utilisez votre propre téléphone pour une attaque DoS sans Termux ! (Android 5.1+)