
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
306 résultats
DirCreate2System preview

DirCreate2System

GitHubbinderlabs/dircreate2system

Exploitation des bugs de création de répertoires privilégiés avec Windows Error Reporting pour obtenir NT SYSTEM

privilege-escalationexploitationpost-exploitation+4
364
il y a 3 ans
linux_injector preview

linux_injector

GitHubnamazso/linux_injector

Un simple injecteur de bibliothèques partagées sans ptrace pour Linux x64

shellcodepost-exploitationpenetration-testing+3
293il y a 3 ans
impersonate preview

impersonate

GitHubsensepost/impersonate

Un outil d'usurpation de jeton Windows

privilege-escalationimpersonation-toolslateral-movement+3
327il y a 3 ans
CobaltWhispers preview

CobaltWhispers

GitHubnvisosecurity/cobaltwhispers

CobaltWhispers est un script d'agresseur qui utilise une collection de fichiers d'objet Beacon (BOF) pour Cobalt Strike afin d'effectuer des…
persistence-mechanismsids-ips-evasionpost-exploitation+4
240il y a 3 ans
poc-h2-CVE-2026-71554 preview

poc-h2-CVE-2026-71554

GitHubsunandm/poc-h2-cve-2026-71554

PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)
vulnerability-analysisexploitationweb-application-exploitation+4
1il y a 1 mois
hwbp4mw preview

hwbp4mw

GitHubrad9800/hwbp4mw

Moteur de hooking par points d'arrêt matériels pour Windows qui utilise les registres de débogage pour hooker des fonctions, contourner ETW/AMSI et…
ids-ips-evasiondebuggerspost-exploitation+2
273il y a 3 ans
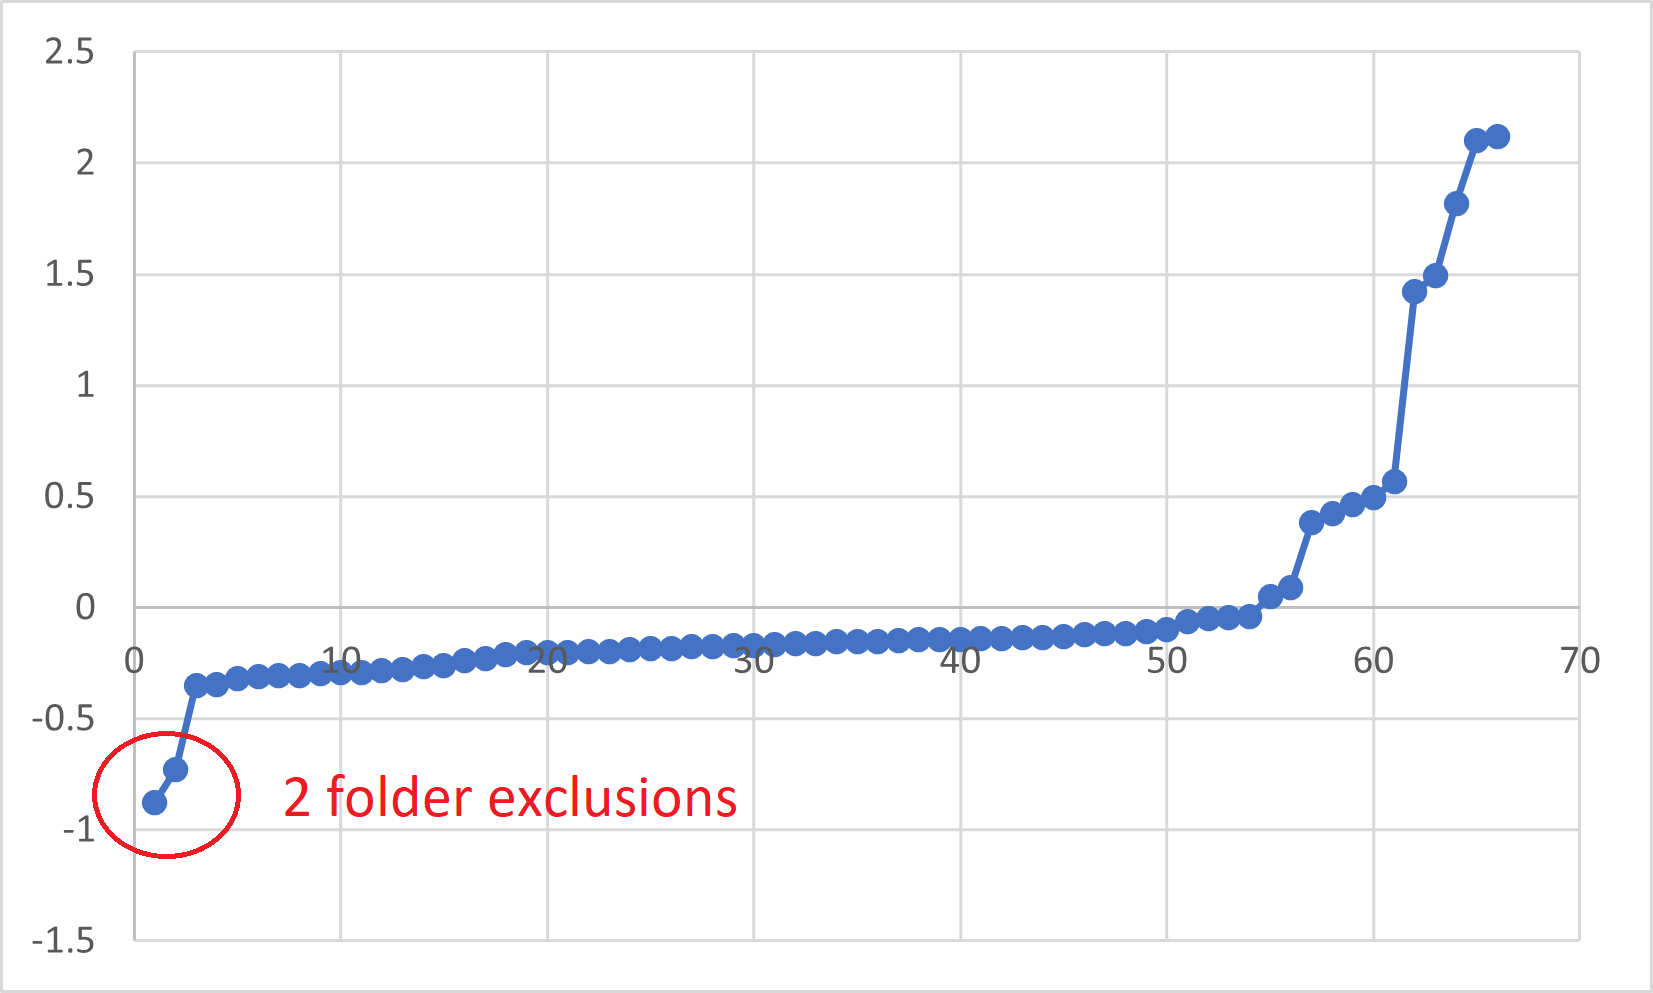
TimeException preview

TimeException

GitHubbananabr/timeexception

Un outil permettant de trouver les dossiers exclus de l'analyse en temps réel de l'antivirus à l'aide d'un oracle temporel.
reconnaissanceinformation-gatheringpenetration-testing+2
232il y a 2 ans
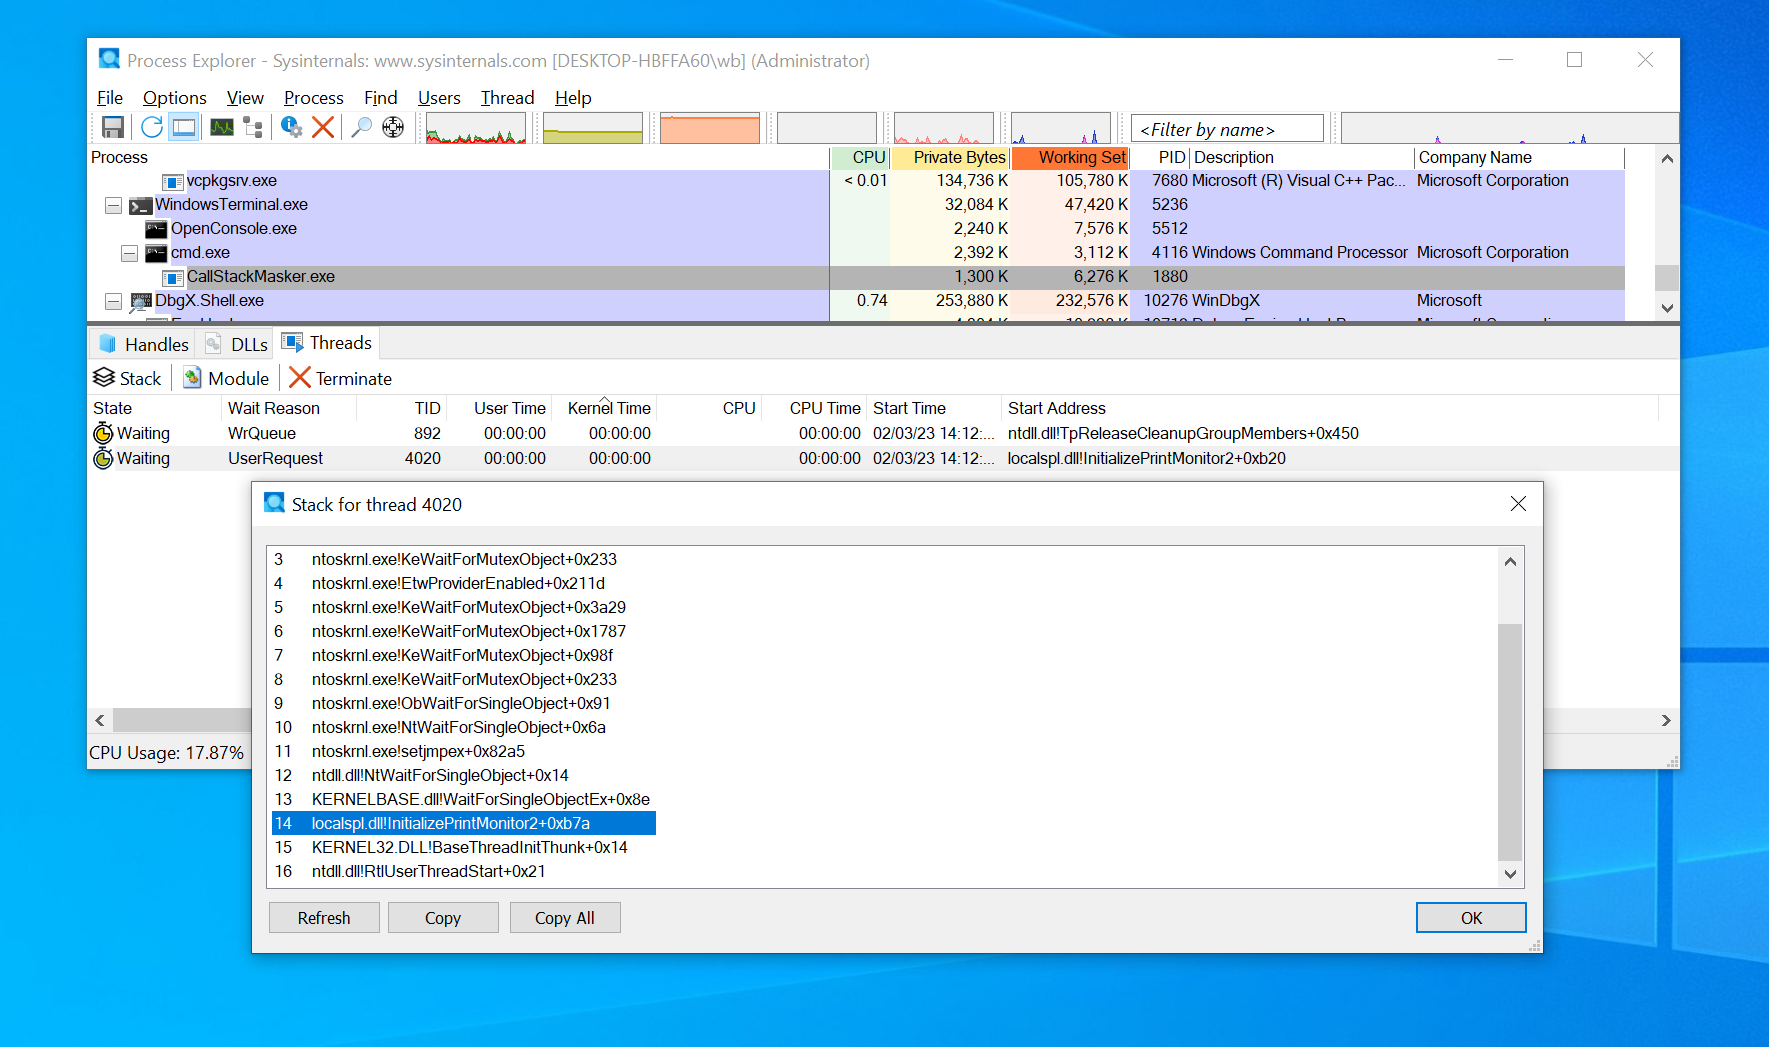
CallStackMasker preview

CallStackMasker

GitHubcobalt-strike/callstackmasker

Une implémentation de type PoC pour masquer dynamiquement les piles d'appels avec des minuteurs.
post-exploitationred-teamingadversarial-attack
315il y a 3 ans
Split preview

Split

GitHubkudaes/split

Appliquez une approche diviser pour régner pour contourner les EDR

ids-ips-evasionshellcodepost-exploitation+3
286il y a 2 ans
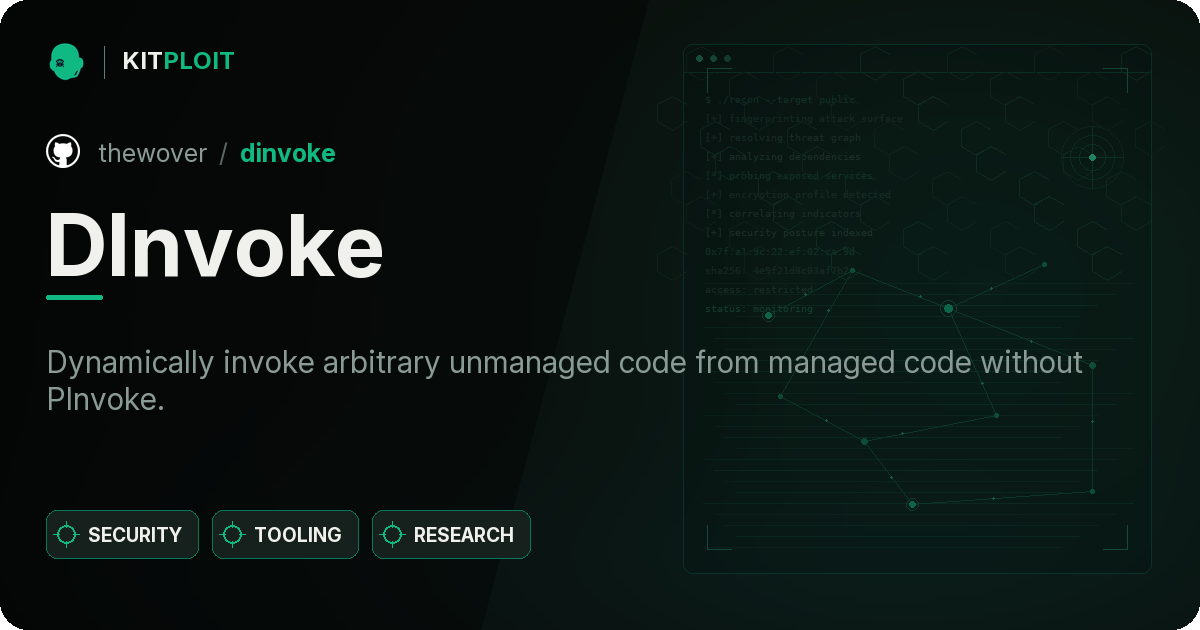
ntqueueapcthreadex-ntdll-gadget-injection preview

ntqueueapcthreadex-ntdll-gadget-injection

GitHublloydlabs/ntqueueapcthreadex-ntdll-gadget-injection

Cette nouvelle façon d'utiliser NtQueueApcThreadEx en abusant des paramètres ApcRoutine et SystemArgument[0-3] en passant un gadget aléatoire pop…
ids-ips-evasionshellcodepost-exploitation+3
266il y a 3 ans
DInvoke preview

DInvoke

GitHubthewover/dinvoke

Invoquer dynamiquement du code non managé arbitraire à partir de code managé sans PInvoke.
post-exploitationred-teamingpayload-development+1
791il y a 3 ans
Amsi-Killer preview

Amsi-Killer

GitHubzeromemoryex/amsi-killer

Lifetime AMSI bypass

reverse-engineeringbinary-analysisred-teaming+1
680il y a 3 ans
GadgetToJScript preview

GadgetToJScript

GitHubmed0x2e/gadgettojscript

Un outil pour générer des gadgets sérialisés .NET capables de déclencher le chargement/l'exécution d'assemblys .NET lorsqu'ils sont désérialisés à…

payload-generationpersistence-mechanismsexploitation+5
1.1kil y a 5 ans
blenny preview

blenny

GitHubfrank2/blenny

Un système de livraison de payloads qui les intègre dans le fichier d'icône d'un exécutable !

payload-generationsteganographyred-teaming+2
74il y a 2 ans
PoC-Malware-TTPs preview

PoC-Malware-TTPs

GitHubknight0x07/poc-malware-ttps

PoC-Malware-TTPs
privilege-escalationpersistence-mechanismspost-exploitation+4
48il y a 3 ans
PSpersist preview

PSpersist

GitHubsaadahla/pspersist

Déposer un script PowerShell dans %HOMEPATH%\Documents\WindowsPowershell\ , qui contient le chemin de l'implant , et chaque fois qu'un processus…
persistence-mechanismspost-exploitationpenetration-testing+2
84il y a 3 ans
UnhookingPatch preview

UnhookingPatch

GitHubsaadahla/unhookingpatch

Contourner les hooks EDR en patchant le stub de l'API NT, et en résolvant les SSN et les instructions syscall au moment de l'exécution.

ids-ips-evasionpost-exploitationred-teaming+2
309il y a 3 ans
FilelessPELoader preview

FilelessPELoader

GitHubsaadahla/filelesspeloader

Charger un PE distant chiffré AES en mémoire, le déchiffrer et l'exécuter.

ids-ips-evasionpost-exploitationpenetration-testing+3
1.0kil y a 3 ans
Précédent1…678…17Suivant