OFFENSIVE-SECURITY
 nu11secur1ty/offensive-security
全面的进攻性安全工具包,涵盖渗透测试、漏洞利用和红队行动,配备模块化攻击工作流。
vulnerability-analysisexploitationinformation-gathering+3
4
nu11secur1ty/offensive-security全面的进攻性安全工具包,涵盖渗透测试、漏洞利用和红队行动,配备模块化攻击工作流。
 virustotal/vt-go
VirusTotal API 的官方 Go 客户端库
 virustotal/vt-py
VirusTotal 的官方 Python 3 客户端库
 1n3/cloudhunter
查找拥有指向它们的 CloudFront CNAME 记录的未引用的 AWS S3 存储桶。
 elevenpaths/devicepairedtool
用于测试和审计蓝牙设备配对安全性的工具,能够识别无线配对协议和硬件物联网实现中的漏洞。
 appsec-forge/appsec-forge
结构化安全知识库,收录贴近生产实践的案例:漏洞分析、漏洞利用说明、修复方案,以及面向工程团队的 DevSecOps。
 whatswrongandwhy/ptrace
基于ptrace的Linux进程跟踪和调试工具,用于检查系统调用、内存和程序执行流。
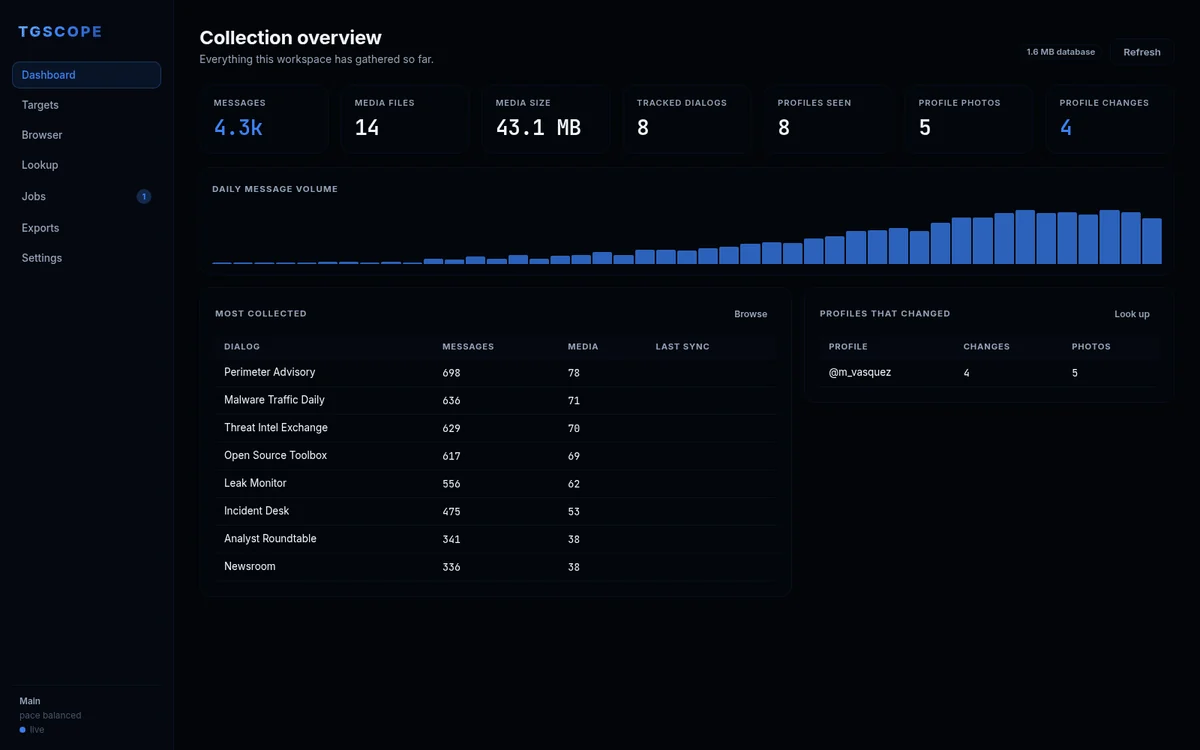 itsmoorgrove/tgscope
Telegram OSINT、抓取和归档,以本地 Web 应用形式呈现。多账号收集、个人资料查询(含历史照片和变更差异)、十种导出格式。
 qyvora/qyvora-toha3ee
基于 Go 语言的网络利用与中间人(MITM)框架,适用于授权渗透测试、网络侦察、流量拦截、无线安全测试及第 2/3/7 层攻击研究。
 nomi-sec/nvd-database
📕NVD数据库
 vivian.maes/bad-secure-rails-app
故意不安全的Ruby on Rails应用程序,旨在用于研究OWASP Top 10漏洞以及实践Web应用程序安全测试技术。
 wattocyber/vegadns
基于 Rust 的 DNS 枚举与子域名发现工具,适用于侦察和渗透测试安全评估。
 whr819987540/test_cve-2020-26233
引用 CVE-2020-26233 的最小化仓库。未提供任何功能性代码或文档。
 melmathari/dockercve-2024-835
基于 Docker 的 CVE-2024-835 漏洞利用程序,可通过 docker-compose 自动部署,用于渗透测试和安全评估。
 lckjack/legacysymfony
简易脚本,用于检查 drupal 8.x-8.5.6 是否存在 CVE-2018-14.773 漏洞
 hackwarts12/burp-recordadora
跨会话持久化保存 BurpSuite 代理历史、Repeater 请求和 Intruder 载荷;导出和导入 .log 文件,用于 Web 渗透测试上下文。