

grapefruit
 chichou/grapefruit
开源移动安全测试套件,适用于 iOS 和 Android。原名 Passionfruit。
android-securityios-securitydynamic-code-analysis+5
chichou/grapefruit开源移动安全测试套件,适用于 iOS 和 Android。原名 Passionfruit。
 muraenateam/muraena
通过近乎透明的反向代理自动化网络钓鱼及钓鱼后活动,该代理可动态镜像目标 Web 应用并与源服务器交互。
 majd/ipatool
命令行工具,允许你在 App Store 上搜索 iOS、iPadOS、tvOS、watchOS、visionOS 和 macOS 应用,并下载 .ipa 或 macOS .pkg 应用包。
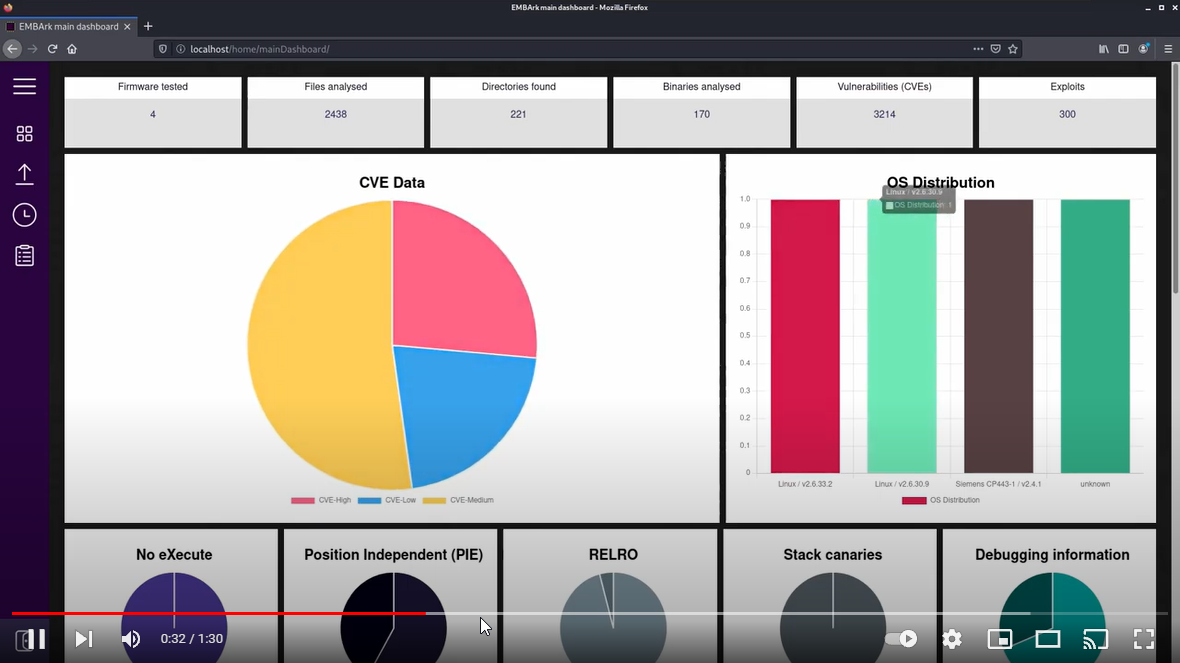 e-m-b-a/embark
集中式固件扫描与报告平台,提供 Web UI、REST API 和自动化分析工作流,用于保障嵌入式/IoT 设备的安全。
 mitre-attack/attack-stix-data
MITRE ATT&CK 知识库的 STIX 2.1 集合,为企业、移动和 ICS 威胁情报提供对手战术与技术。
 ory/hydra
经 OpenID 认证的 OAuth 2.0 和 OpenID Connect 提供方,通过无头 API 为云原生应用提供令牌颁发、客户端管理、JWKS 及登录/同意流程编排。
 ory/oathkeeper
一个云原生身份与访问代理 / API(IAP)和访问控制决策 API,用于对传入的 HTTP(s) 请求进行认证、授权和修改。灵感源自 BeyondCorp / 零信任白皮书。使用 Go 编写。
 keepassxreboot/keepassxc
通过加密保险库安全离线存储凭据,支持密码生成器、TOTP、YubiKey/OnlyKey、浏览器集成和 CLI。
 in-toto/in-toto
通过验证每个步骤均由授权执行者执行,并使用签名布局和链接元数据,保护软件供应链的完整性。
 all3xj/fixing-google-secops-detections
调优和重构 Google Chronicle Curated Detections,以消除告警疲劳并修复逻辑缺口/缺陷。
 qin2dim/hcaptcha-challenger
🥂 借助多模态大语言模型优雅地应对 hCaptcha 挑战。
 linki/chaoskube
定期终止随机的 Kubernetes Pod,以测试系统在任意 Pod 故障下的表现,支持命名空间、标签、注解和调度过滤,用于受控的混沌实验。
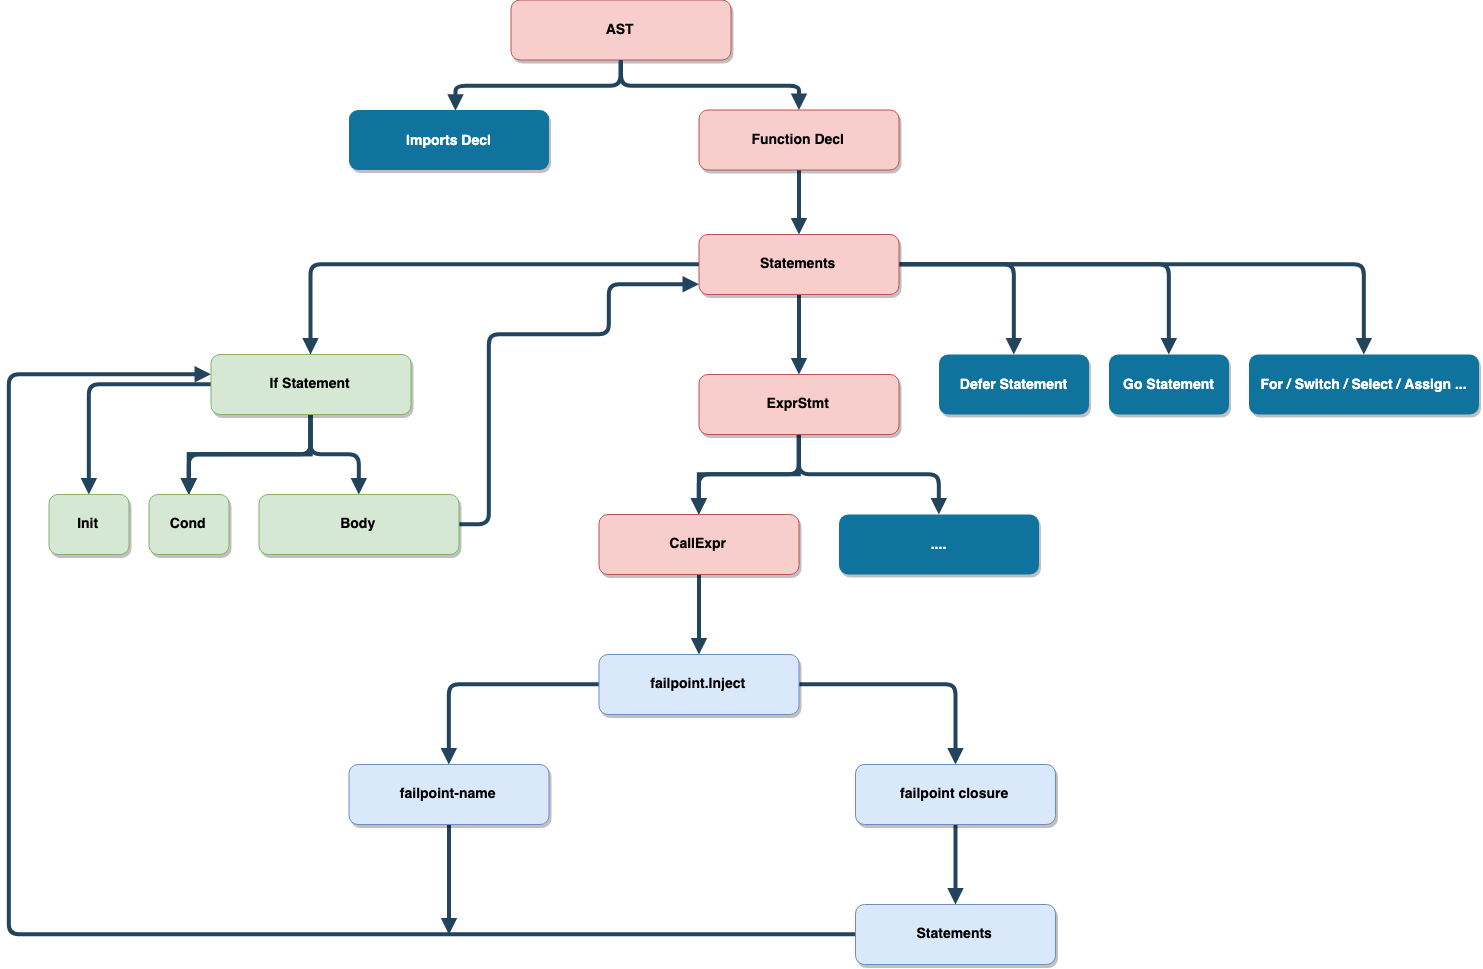 pingcap/failpoint
用于 Go 的故障注入库,通过环境变量添加运行时可控的故障点,以触发 panic、休眠、返回以及条件错误路径。
 jiep/offensive-ai-compilation
涵盖进攻性 AI(Offensive AI)的精选实用资源列表。
 webgoat/webgoat
刻意设计存在漏洞的Web应用程序,提供互动课程与挑战,用于学习Web应用程序安全与渗透测试技术。
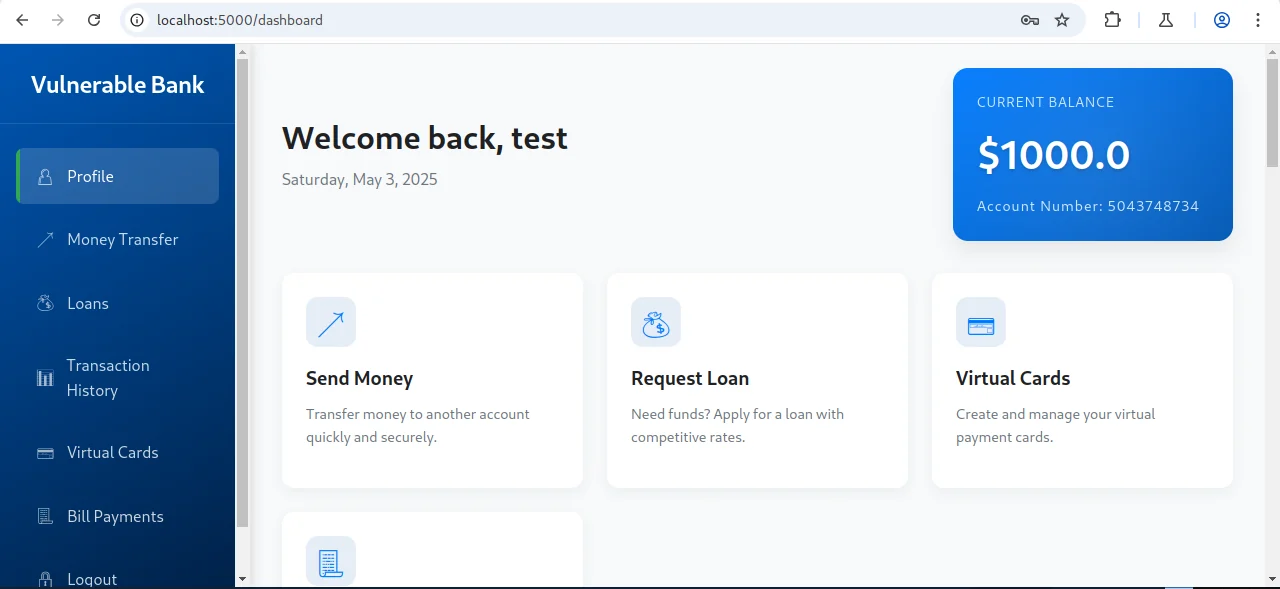 commando-x/vuln-bank
一个故意包含漏洞的银行平台,用于通过真实的实操实验室练习 Web 应用程序、API 和 AI/LLM 安全测试、安全代码审查以及 DevSecOps 集成。