Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/commando-x/vuln-bank
代码分析Web安全渗透测试DevSecOps学习与教育API 安全AI 安全实验室与实践实验室与实践 分类第 14 名
GitHub
1.0k37514614天前Kitploit 审核通过
分享
commando-x/vuln-bank

vuln-bank

一个故意包含漏洞的银行平台,用于通过真实的实操实验室练习 Web 应用程序、API 和 AI/LLM 安全测试、安全代码审查以及 DevSecOps 集成。

查看仓库网站

存在漏洞的银行应用 🏦

一个故意设计为存在漏洞的 Web 应用,用于练习针对 Web、API 和 LLM 的应用安全测试、安全代码审查以及在 CI/CD 流水线中实施安全。

⚠️ 警告:此应用故意存在漏洞,仅应在隔离环境中用于教育目的。
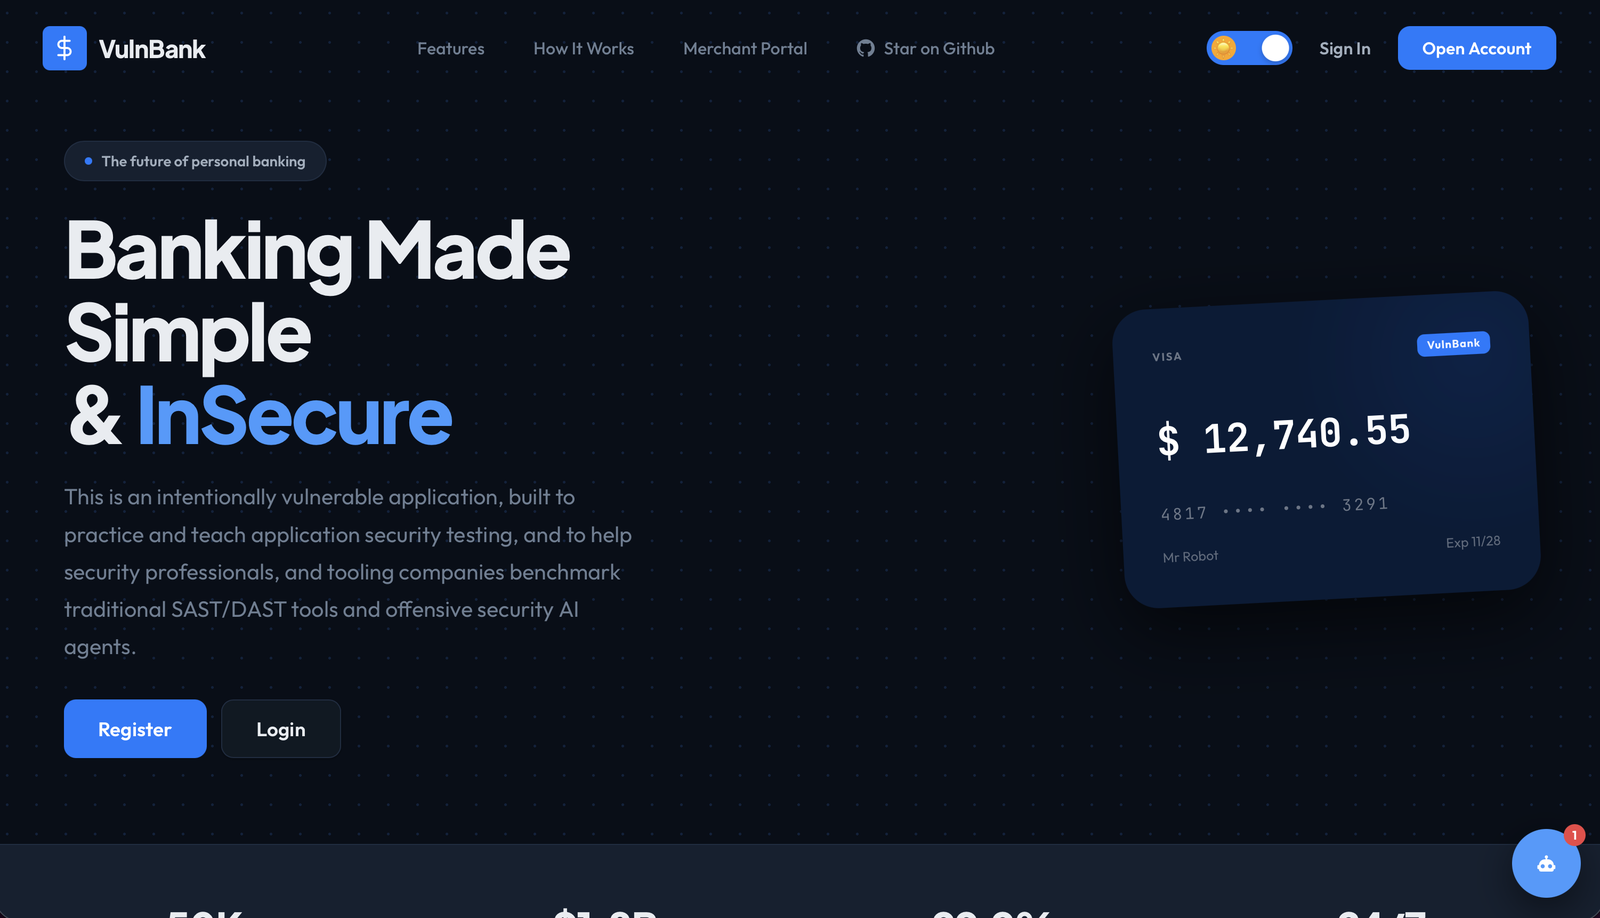
image

概述

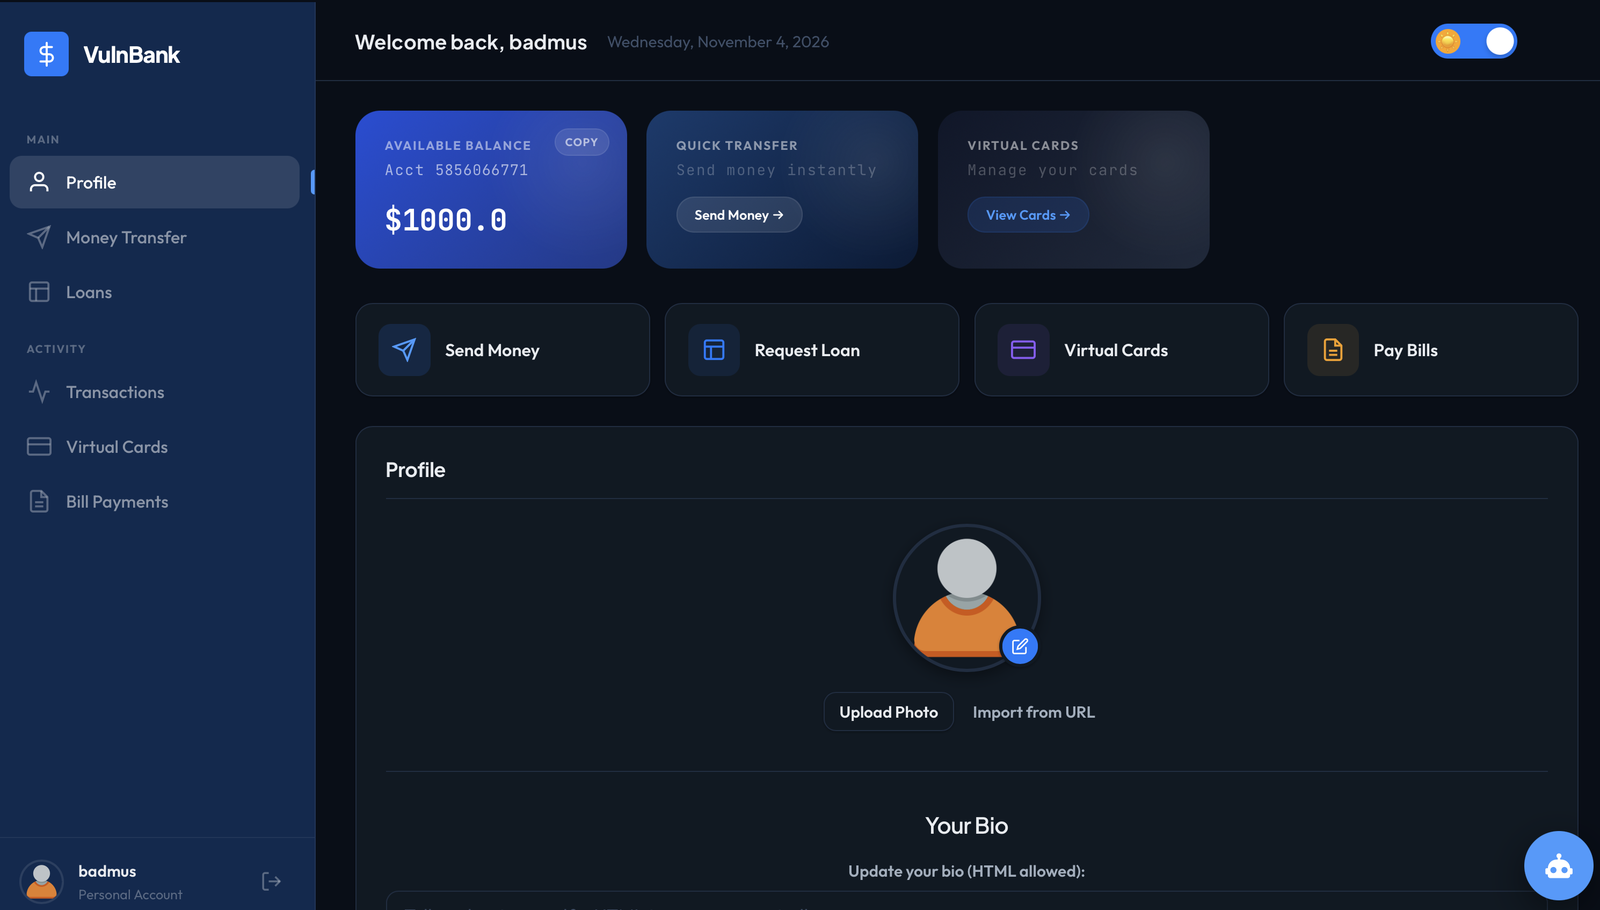
本项目是一个内置了多种安全漏洞的简单银行应用。它旨在帮助安全工程师、开发人员、实习生、QA 分析师和 DevSecOps 从业者了解:

  • 常见的 Web 应用和 API 漏洞
  • AI/LLM 漏洞
  • 安全编码实践
  • 安全测试自动化
  • DevSecOps 实施

功能与漏洞

核心银行功能

  • 🔐 用户身份认证与授权
  • 💰 账户余额管理
  • 💸 转账
  • 📝 贷款申请
  • 👤 头像上传
  • 📊 交易历史
  • 📈 交易分析仪表盘(由 GraphQL 支持)
  • 🔑 密码重置系统(3 位 PIN 码)
  • 💳 多币种虚拟卡管理
  • 💱 从主 USD 余额为虚拟卡充值,内置货币转换(USD、GBP、NGN、JPY、EUR、QAR、BTC、ETH)
  • 🛒 面向故意存在漏洞的电商/演示集成的公开商户支付 API
  • 📱 账单支付系统
  • 🤖 AI 客服代理(基于 DeepSeek API 的真实 LLM / 模拟模式)
image

已实现的漏洞

  1. 身份认证与授权

    • 登录中的 SQL 注入
    • 弱 JWT 实现
    • 失效的对象级授权(BOLA)
    • 失效的对象属性级授权(BOPLA)
    • 批量赋值与过度数据暴露
    • 弱密码重置机制(3 位 PIN 码)
    • 令牌存储在 localStorage 中
    • 无服务端令牌失效机制
    • 无会话过期
  2. 数据安全

    • 信息泄露
    • 敏感数据暴露
    • 明文密码存储
    • SQL 注入点
    • 调试信息暴露
    • 详细的错误消息暴露
  3. 交易漏洞

    • 无金额校验
    • 可进行负数金额转账
    • 无交易限额
    • 转账和余额更新中的竞态条件
    • 交易历史信息泄露
    • 对收款账户无校验
  4. 文件操作

    • 不受限制的文件上传
    • 路径遍历漏洞
    • 无文件类型校验
    • 目录遍历
    • 无文件大小限制
    • 不安全的文件命名
    • 通过基于 URL 的头像导入实现的服务端请求伪造(SSRF)
  5. 会话管理

    • 令牌漏洞
    • 无会话过期
    • 弱密钥
    • URL 中的令牌暴露
  6. 客户端与服务端缺陷

    • 跨站脚本(XSS)
    • 跨站请求伪造(CSRF)
    • 不安全的直接对象引用
    • 无速率限制
  7. 虚拟卡漏洞

    • 卡片限额更新中的批量赋值
    • 卡片充值汇率处理中的批量赋值
    • 可预测的卡号生成
    • 卡片详情的明文存储
    • 对卡片限额无校验
    • 卡片操作中的 BOLA
    • 余额更新中的竞态条件
    • 卡片详情信息泄露
    • 无交易验证
    • 缺乏卡片活动监控
    • 卡片充值期间由客户端控制的货币转换
  8. 账单支付漏洞

    • 对支付金额无校验
    • 账单机构查询中的 SQL 注入
    • 支付历史中的信息泄露
    • 可预测的参考编号
    • 交易历史暴露
    • 对账单机构账户无校验
    • 支付处理中的竞态条件
    • 支付历史访问中的 BOLA
    • 缺少支付限额
  9. 商户支付 API 漏洞

    • 明文商户密码和 API 密钥
    • 注册和登录响应中返回 API 密钥
    • 商户支付 API 接受原始卡号/CVV
    • 易受 SQL 注入攻击的商户和卡片查询
    • 缺少幂等性、重放保护、支付限额和速率限制
    • 商户支付查询中的对象级授权缺口
    • 详细的支付拒绝原因和调试数据暴露
    • 可预测的授权码生成
  10. AI 客户支持漏洞

  • 提示注入(CWE-77)
  • 基于 AI 的信息泄露(CWE-200)
  • AI 上下文中的授权失效(CWE-862)
  • AI 系统信息暴露(CWE-209)
  • AI 提示的输入验证不足(CWE-20)
  • 通过 AI 操纵直接访问数据库
  • AI 角色覆盖攻击
  • 上下文注入漏洞
  • AI 辅助的未授权数据访问
  • 暴露的 AI 系统提示和配置
  1. GraphQL 漏洞
  • 交易分析端点启用了模式内省
  • /graphql 继承了弱 JWT 认证
  • GraphQL 解析器查询构造中的 SQL 注入
  • 缺少 GraphQL 深度/复杂度控制
  • 原始 GraphQL 错误泄露
  • 通过管理员范围查询暴露交易分析数据

安装与设置 🚀

先决条件

  • Docker 和 Docker Compose(用于容器化设置)
  • PostgreSQL(如果在本地运行)
  • Python 3.9 或更高版本(用于本地设置)
  • Git

选项 1:使用 Docker(推荐)

使用 Docker Compose(最简单)

  1. 克隆仓库:
git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank
  1. 启动应用程序:
docker-compose up -d --build

应用将可通过 http://localhost:5000 访问

容器恢复行为

Docker 配置包含若干运维保障措施,使应用无需手动 SSH 干预即可恢复:

  • web 和 db 使用 restart: unless-stopped,因此当进程退出时 Docker 会自动重启它们。
  • db 暴露健康检查,web 在启动前会等待 Postgres 就绪。
  • web 以 debug=True 运行 Flask 开发服务器(这是有意为之——保留针对 Werkzeug 调试器的训练场景)。
  • web 暴露 GET /healthz,以便容器报告应用和数据库是否真正可用。
  • xss-cleaner 保留有意的存储型 XSS 行为,但会在 15 分钟后清除存储的用户名、个人简介和交易描述载荷。可设置 XSS_PAYLOAD_TTL_MINUTES 和 XSS_CLEANUP_INTERVAL_SECONDS 来调整时间窗口和扫描频率。

这在保持有意脆弱的应用行为不变的同时,使容器生命周期更具韧性。

本地冒烟测试

你可以在不启动真实容器的情况下验证本地运行时接线:

python3 -m unittest discover -s tests -v

这会检查 /healthz 端点的行为,并验证 start.sh 会等待数据库,然后启动 Flask 应用。 如果 Flask 应用的依赖未安装在当前 Python 环境中,则跳过 /healthz 路由测试,但启动脚本的冒烟测试仍会运行。

仅使用 Docker

  1. 克隆仓库:
git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank
  1. 构建 Docker 镜像:
docker build -t vuln-bank .
  1. 运行容器:
docker run -p 5000:5000 vuln-bank

选项 2:本地安装

先决条件

  • Python 3.9 或更高版本
  • 已安装并运行 PostgreSQL
  • pip(Python 包管理器)
  • Git

步骤

  1. 克隆仓库:
git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank
  1. 创建并激活虚拟环境(推荐):
# On Windows
python -m venv venv
venv\Scripts\activate

# On Linux/Mac
python3 -m venv venv
source venv/bin/activate
  1. 安装所需的软件包:
pip install -r requirements.txt
  1. 创建必要的目录:
# On Windows
mkdir static\uploads

# On Linux/Mac
mkdir -p static/uploads
  1. 修改 .env 文件:

    • 打开 .env,将 DB_HOST 从 'db' 改为 'localhost',以连接本地 PostgreSQL
  2. 运行应用程序:

# On Windows
python app.py

# On Linux/Mac
python3 app.py

环境变量

本仓库有意包含 .env 文件,以便于为教育目的进行简单设置。在实际应用中,你绝不应将 .env 文件提交到版本控制中。

当前环境变量:

DB_NAME=vulnerable_bank
DB_USER=postgres
DB_PASSWORD=postgres
DB_HOST=db  # Change to 'localhost' for local installation
DB_PORT=5432

数据库设置

该应用程序使用 PostgreSQL。首次运行应用程序时,数据库将自动初始化,创建:

  • 用户表
  • 交易表
  • 贷款表

访问应用程序

  • 主应用程序:http://localhost:5000
  • API 文档:http://localhost:5000/api/docs
  • GraphQL 分析端点:http://localhost:5000/graphql
  • 管理员分析视图:以管理员用户身份登录后,可从管理员仪表板访问

常见问题与解决方案

Windows

  1. 如果出现“python not found”:

    • 确保已将 Python 添加到系统 PATH
    • 尝试使用 py 代替 python
  2. uploads 文件夹的权限问题:

    • 以管理员身份运行命令提示符
    • 确保你在项目目录中具有写入权限

Linux/Mac

  1. 创建目录时出现权限被拒绝:

    sudo mkdir -p static/uploads
    sudo chown -R $USER:$USER static/uploads
    
  2. 端口 5000 已被占用:

    # Kill process using port 5000
    sudo lsof -i:5000
    sudo kill <PID>
    

PostgreSQL 问题

  1. 连接被拒绝:

    • 确保 PostgreSQL 正在运行
    • 检查 .env 文件中的凭据
    • 验证 PostgreSQL 端口未被阻止
  2. 身份验证失败:

    • 确保 .env 中的 DB_PASSWORD 与你的 Postgres 用户密码一致。

    • 或者使用以下命令重置 postgres 用户:

      ALTER ROLE postgres WITH PASSWORD 'your_password';
      
  3. 安装错误:

    • 如果遇到任何 PostgreSQL 错误,请通过 Chocolatey 安装并将密码设置为 postgres:

      choco install postgresql --version=17.4.0 -y
      # Use the generated password, or immediately reset it:
      & 'C:\Program Files\PostgreSQL\17\bin\psql.exe' -U postgres -c "ALTER ROLE postgres WITH PASSWORD 'postgres';"
      
  4. 数据库不存在:

    • 使用以下命令手动创建:

      CREATE DATABASE vulnerable_bank;
      
    • 或者运行:

      createdb -U postgres -h localhost vulnerable_bank
      

测试指南 🎯

身份验证测试

  1. 登录中的 SQL 注入
  2. 弱密码重置(暴力破解 3 位 PIN 码)
  3. JWT 令牌操纵
  4. 用户名枚举
  5. 令牌存储漏洞

授权测试

  1. 通过账号访问其他用户的交易历史
  2. 上传恶意文件
  3. 访问管理面板
  4. 操纵 JWT 声明
  5. 利用 BOPLA(过度数据暴露和批量赋值)
  6. 通过注册进行权限提升

交易测试

  1. 尝试负数金额转账
  2. 转账中的竞态条件
  3. 交易历史访问
  4. 余额操纵

文件上传测试

  1. 上传未授权的文件类型
  2. 尝试路径遍历
  3. 上传超大文件
  4. 测试文件覆盖场景
  5. 文件类型绕过
  6. SSRF:使用 /upload_profile_picture_url 配合内部或受控 URL
    • 带内 SSRF 目标(仅限回环地址):
      • http://127.0.0.1:5000/internal/secret
      • http://127.0.0.1:5000/internal/config.json
      • http://127.0.0.1:5000/latest/meta-data/(以及诸如 .../iam/security-credentials/ 的子路径)
    • 盲 SSRF:指向 https://webhook.site/<your-id> 并观察传入的请求

SSRF 流程示例

curl -s -X POST http://localhost:5000/upload_profile_picture_url \
  -H "Authorization: Bearer <JWT>" \
  -H "Content-Type: application/json" \
  -d '{"image_url":"http://127.0.0.1:5000/internal/secret"}'
# -> Copy the returned file_path and GET http://localhost:5000/<file_path>

API 安全测试

  1. 令牌操纵
  2. API 端点中的 BOLA/BOPLA
  3. 信息泄露
  4. 错误消息分析

GraphQL 测试

  1. 对 /graphql 运行模式内省
  2. 操纵 JWT 声明以访问管理员范围的 analytics
  3. 通过 GraphQL 解析器输入(如 accountNumber)测试 SQL 注入
  4. 观察 GraphQL 错误消息和路径泄露
  5. 测试大型或嵌套查询是否存在缺失的深度/复杂度控制

虚拟卡测试

  1. 利用卡限额更新中的批量赋值
  2. 操纵 /api/virtual-cards/<card_id>/fund 中的 exchange_rate,在 USD 兑换期间超额充值卡片
  3. 分析卡号生成模式
  4. 访问未授权的卡片详情
  5. 测试卡片冻结绕过
  6. 交易历史操纵
  7. 卡限额验证绕过

商户支付 API 测试

公共商户 API 允许故意存在漏洞的演示应用(例如电商实验环境)接受来自 Vulnbank 虚拟卡的支付。

示例电商集成流程

  1. 以普通 Vulnbank 用户身份注册或登录。
  2. 创建一张虚拟卡,并从用户的主余额为其充值。
  3. 通过 http://localhost:5000/merchant/register 或 API 注册商户集成:


下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    429
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    256

探索所有工具

浏览我们的工具集合

查看所有工具 →