开源移动安全测试套件,适用于 iOS 和 Android。原名 Passionfruit。


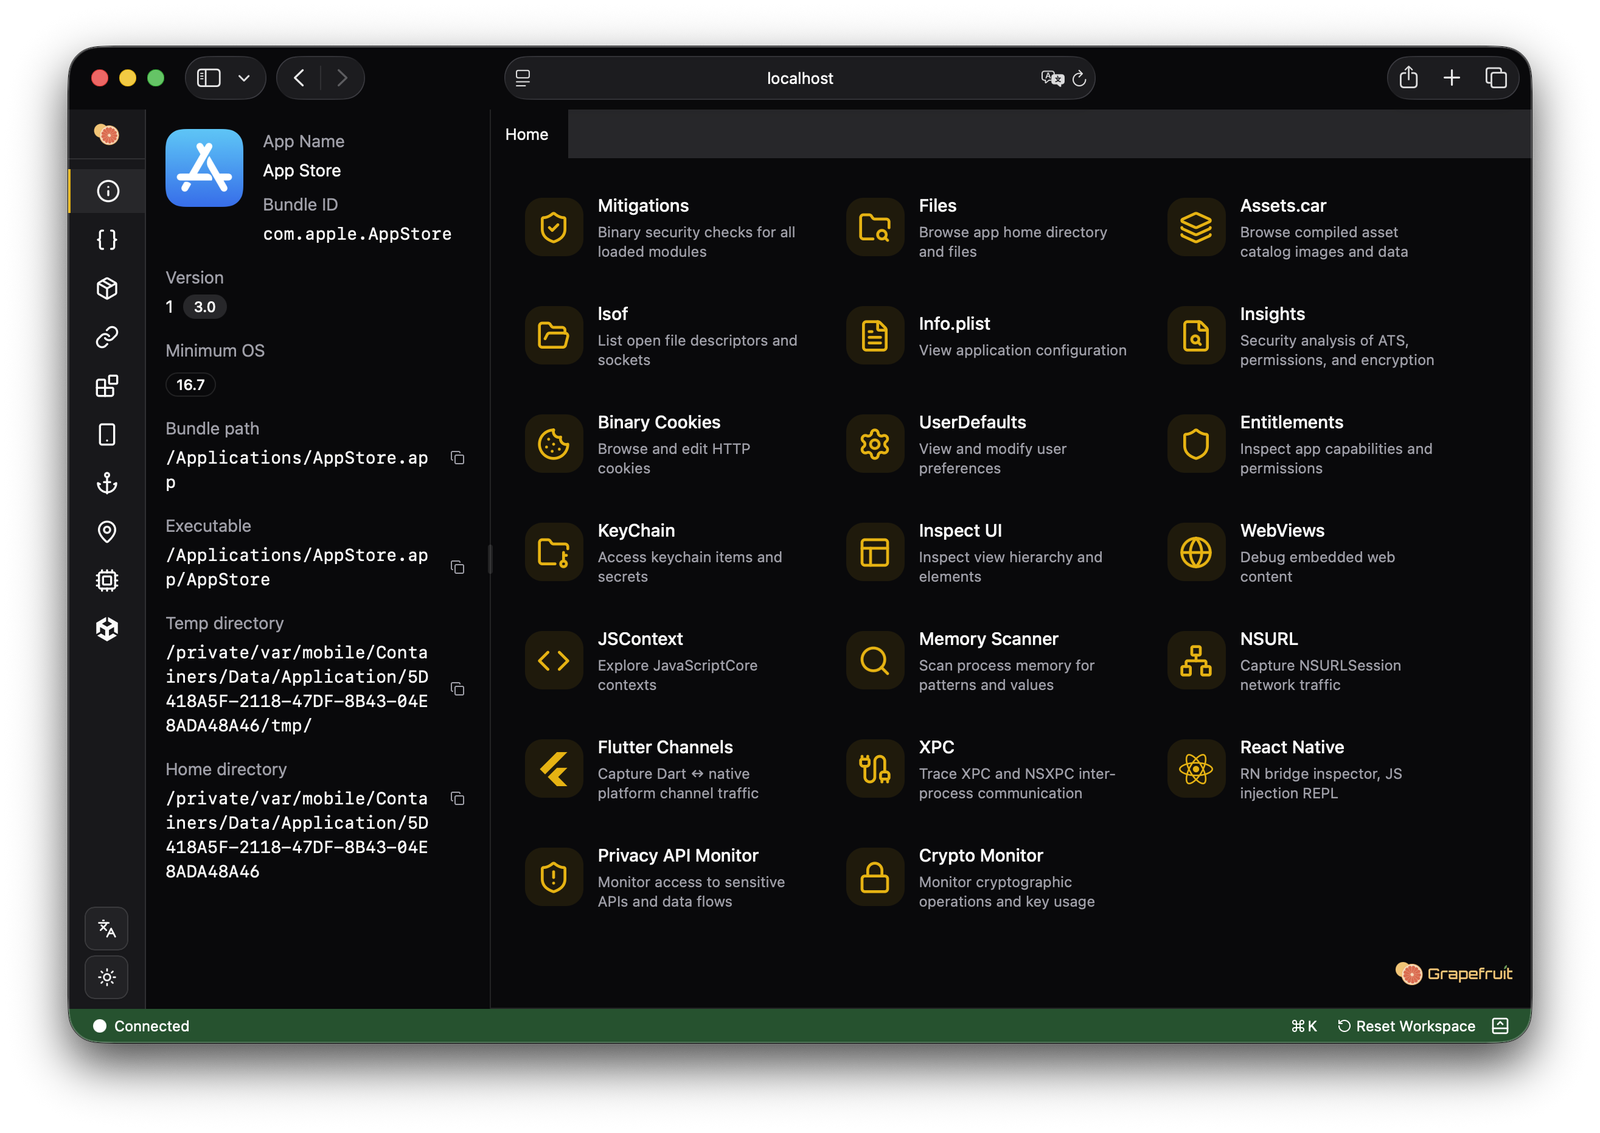
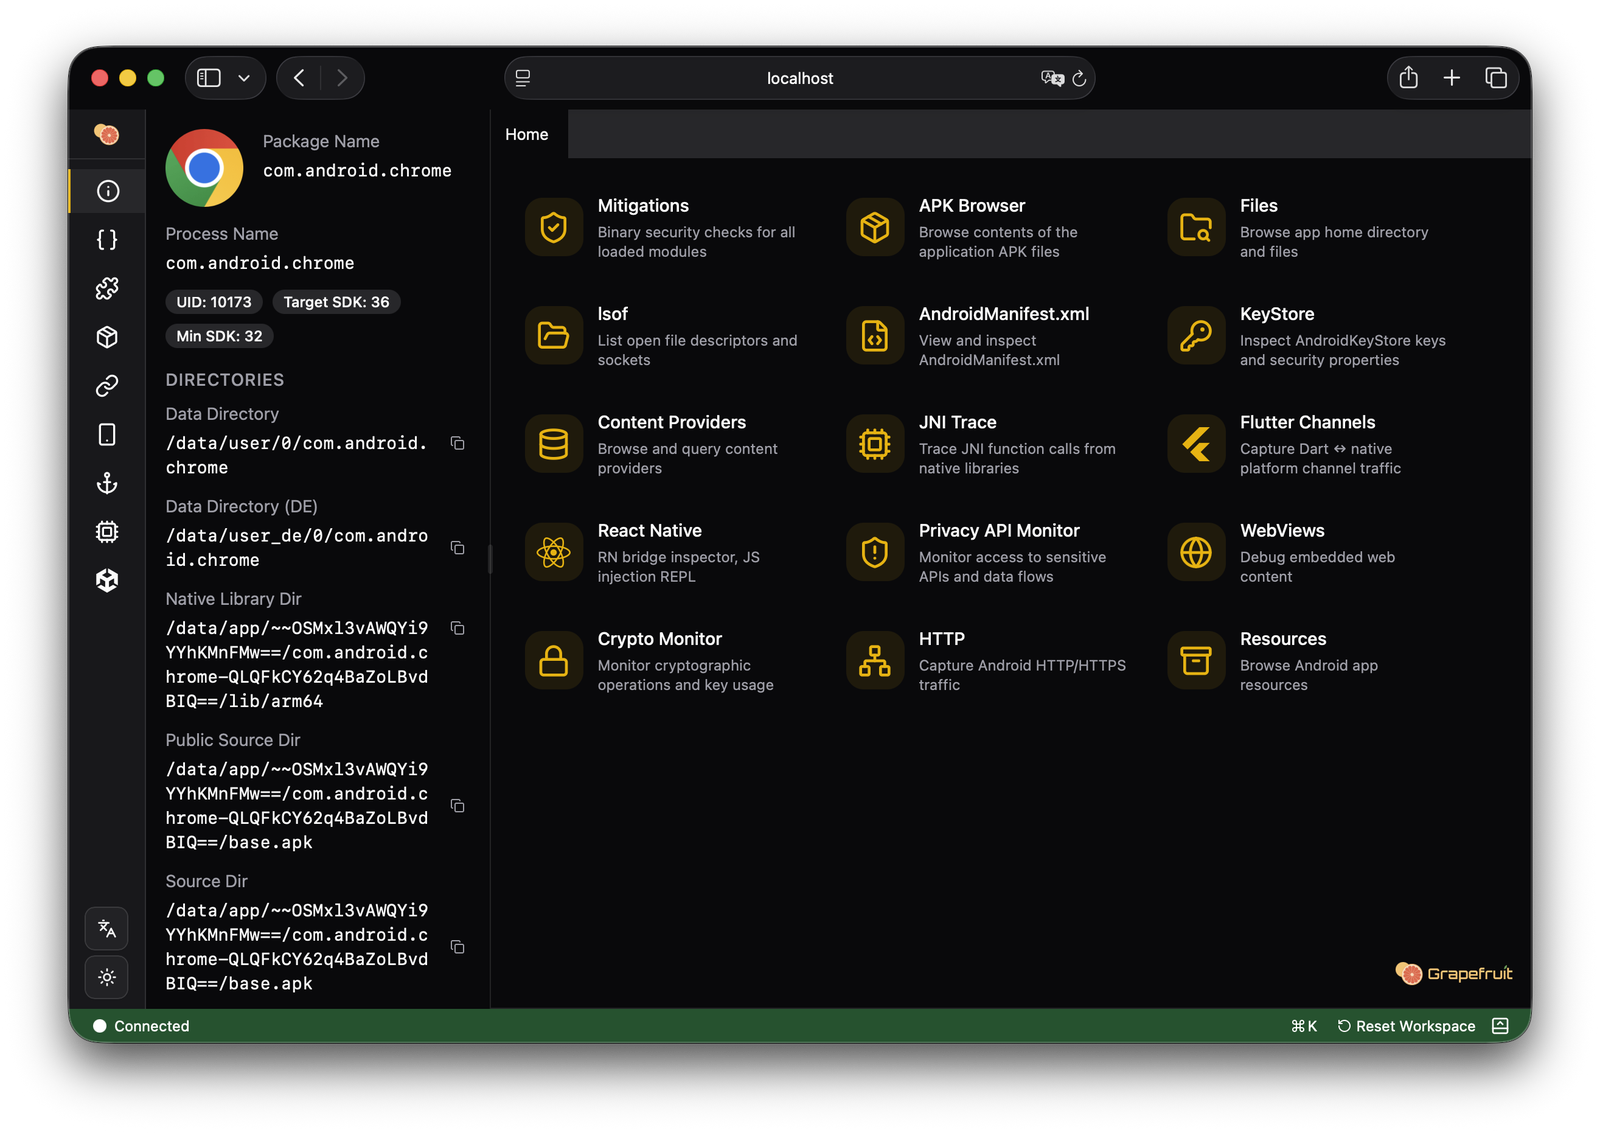
由 Frida 驱动的运行时移动应用程序插桩工具包。 通过基于 Web 的界面检查、Hook 和修改移动应用。
现已同时支持 iOS 和 Android!
需要在你的设备上运行 Frida 服务器。请先按照官方安装指南(Android)进行配置。
npm(推荐,需要 Node.js 22.18+)
npm install -g igf
igf
或无需安装直接运行(需要 Node.js 22.18+)
npx igf
适用于 macOS、Linux 和 Windows 的预编译二进制文件可在 GitHub Releases 获取。 源码开发和预编译可执行文件均使用 Node.js;有关 npm 工作流程,请参阅开发指南。
igf [options]           Start the server (default)

Options:
  --frida <16 | 17>      Frida version to use (default: 17)
  --host <host>          Host to bind (default: 127.0.0.1)
  --port <port>          Port to bind (default: 31337)
  --project <path>       Project directory for data/cache/logs (default: .igf in cwd)
  --no-open              Do not open browser on startup
  --help, -h             Show help message
| 变量 | 描述 | 默认值 |
|---|---|---|
HOST | 服务器绑定地址 | 127.0.0.1 |
PORT | 服务器端口 | 31337 |
FRIDA_VERSION | Frida 主版本(16 或 17) | 17 |
FRIDA_TIMEOUT | Frida 操作超时(毫秒) | 1000 |
PROJECT_DIR | 用于数据/缓存/日志的项目目录 | 当前工作目录下的 .igf |
当两者同时设置时,命令行标志优先于环境变量。
本项目不包含针对防篡改保护的内置绕过:
理由: RASP(运行时应用自我保护)解决方案不断演进以检测插桩框架。维护有效的绕过需要持续投入以跟上新的检测方法,这会带来显著的维护负担和潜在的稳定性问题。这些绕过也高度依赖于具体应用,使得通用解决方案十分脆弱。
Grapefruit 不提供脆弱的内置绕过,而是专注于插桩和检查能力,这些能力可与专用的绕过工具良好组合。
推荐方法,适用于需要 RASP 绕过的授权评估:
Frida 系统调用跟踪器 — 使用 frida-strace(Frida 17.8.0+)跟踪目标进程中的系统调用。这有助于识别检测痕迹,并在附加 Grapefruit 之前确定需要哪些补丁:
frida-strace -U -f com.example.app
有关详细信息,请参阅 Frida 17.8.0 发布说明。
多会话架构 — Frida 支持将多个会话附加到同一进程。先使用你的 RASP 绕过脚本启动一个单独的会话,然后再启动 Grapefruit。当 Grapefruit 检测到目标应用已在运行时,它会附加到现有进程而不是重新启动该进程,从而保留已经生效的任何绕过。
Grapefruit 默认绑定到 127.0.0.1,并且没有内置身份验证。Web UI 和 API 可被任何本地进程访问。虽然默认情况下会阻止跨源请求(没有 CORS 头,Socket.IO 会拒绝跨源连接),但仅凭这一点对于共享或远程环境来说并不足够。
如果你需要远程访问或多用户安全,请将 Grapefruit 置于经过身份验证的反向代理之后,例如 Caddy,以实现 TLS、访问控制和日志记录。不要在未进行身份验证的情况下将 Grapefruit 直接暴露到网络。




