
log4jhound
 mebibite/log4jhound
在 CVE-2021-44228 披露后创建。一个 Bash 脚本,用于检测项目和系统中的 Log4j 出现情况,让您了解所使用的版本。解压 JAR 文件并分析其 Manifest 文件。
static-analysisvulnerability-scannerscode-analysis+2
mebibite/log4jhound在 CVE-2021-44228 披露后创建。一个 Bash 脚本,用于检测项目和系统中的 Log4j 出现情况,让您了解所使用的版本。解压 JAR 文件并分析其 Manifest 文件。
 marklindsey11/gh-repo-clone-marklindsey11--cve-2021-44228_scanner-applications-that-are-vulnerable-to-the-log4j-cv
扫描应用程序以检测 Log4Shell 漏洞(CVE-2021-44228),从而识别存在远程代码执行风险的系统。
 manishkanyal/log4j-scanner
一个用于识别CVE-2021-44228和CVE_2021_45046的Log4j漏洞扫描器
 makitos666/cve-2026-31431-copy-fail-detection-toolkit
CVE-2026-31431 Linux LPE 的检测与分析工具包,提供 Python 和 PowerShell 扫描器、YARA 规则,以及用于主动检测和事后取证的取证分析功能。
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail)检测脚本,用于检查内核版本、补丁存在情况、内核配置、AF_ALG 套接字可用性、setuid 二进制文件及缓解措施,以确定 Linux 系统上的漏洞状态。
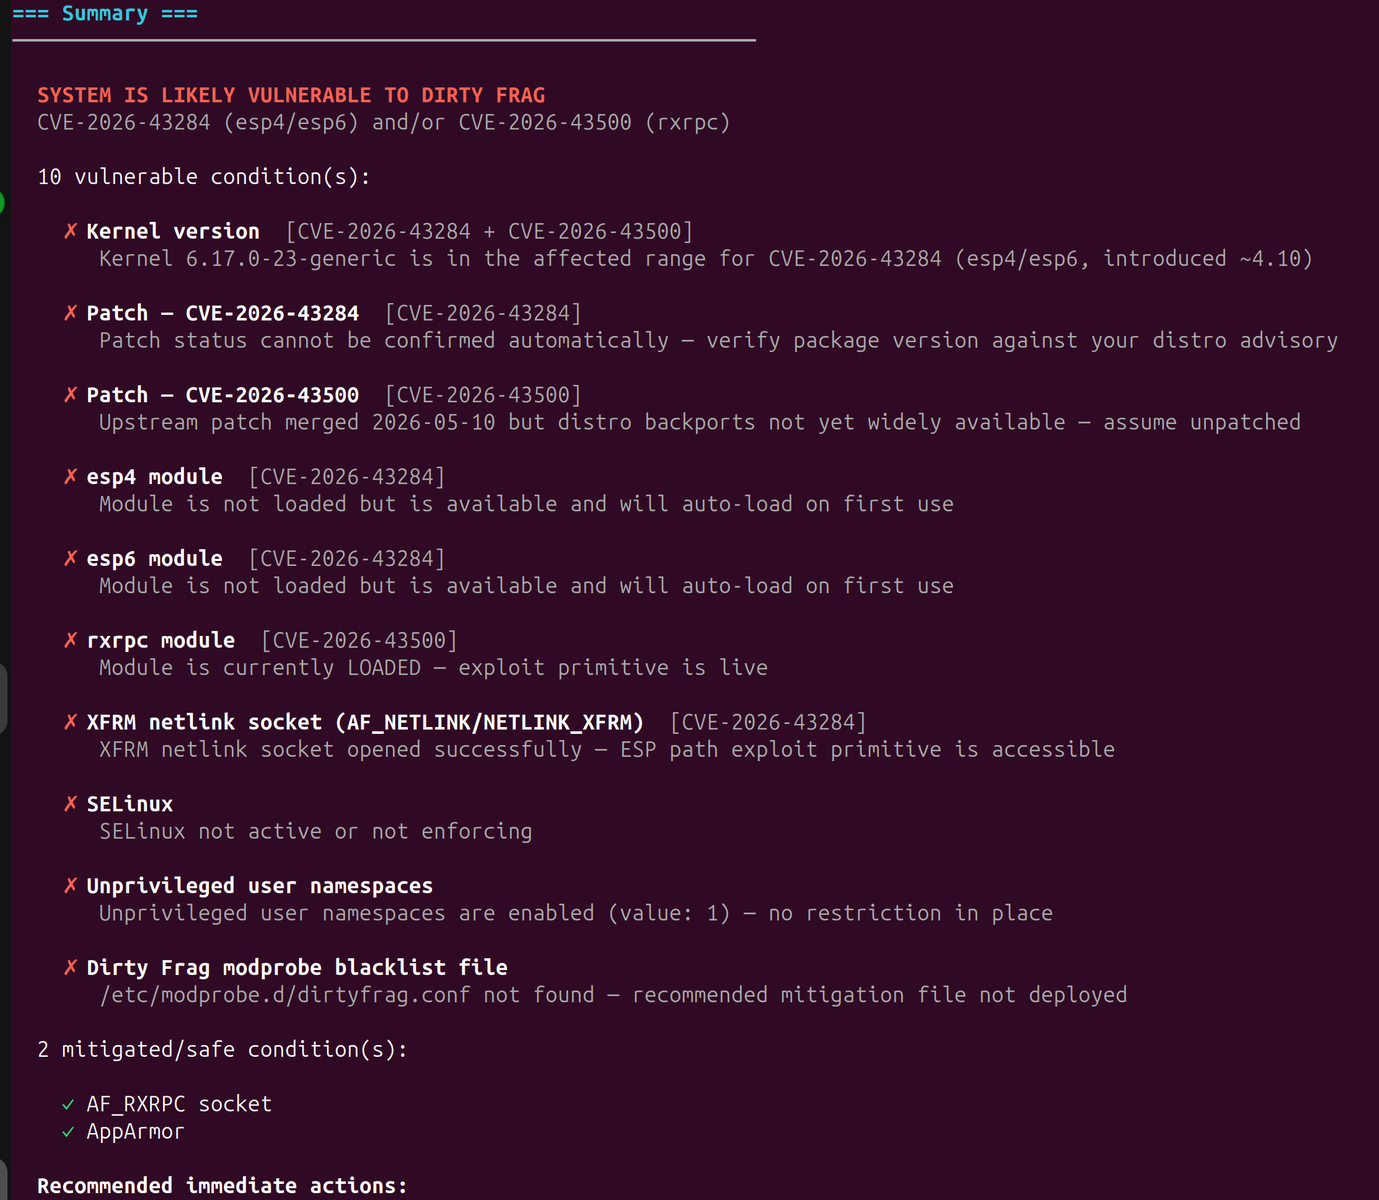 liamromanis101/dirtyfrag-detector
CVE-2026-43284/CVE-2026-43500 'DirtyFrag' 良性补丁与缓解措施检测脚本
 kriskimmerle/wheelaudit
Python Wheel 文件安全扫描器 — 在安装前扫描 .whl 文件以发现安全问题。检测路径遍历(CVE-2026-24049)、RECORD 篡改、命令遮蔽、机密信息、zip 炸弹。零依赖。
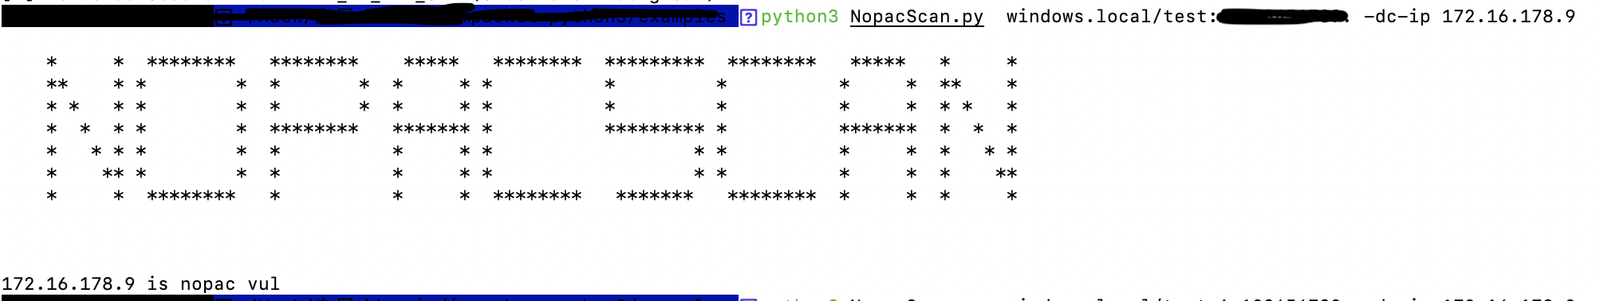 knightswd/nopacscan
扫描Active Directory域控制器,通过查询DNS获取所有DC并分析PAC结构中0x10类型,检测CVE-2021-42287和CVE-2021-42278,相比LDAP/SAMR方法提高了检测准确性。
 kadir/copy-fail-cve-2026-31431-ioc
检测、缓解及IOC工具包,用于Copy Fail CVE-2026-31431 Linux内核页缓存权限提升漏洞
 jrocia/search-log4jvuln-appscanstd
此 Pwsh 脚本针对网站列表(URLs.txt)运行 AppScan Standard 扫描,以检查 Log4J(CVE-2021-44228)漏洞。
 hohn/codeql-sample-polkit
探索 polkit CVE-2021-4034 的所有阶段,使用 codeql
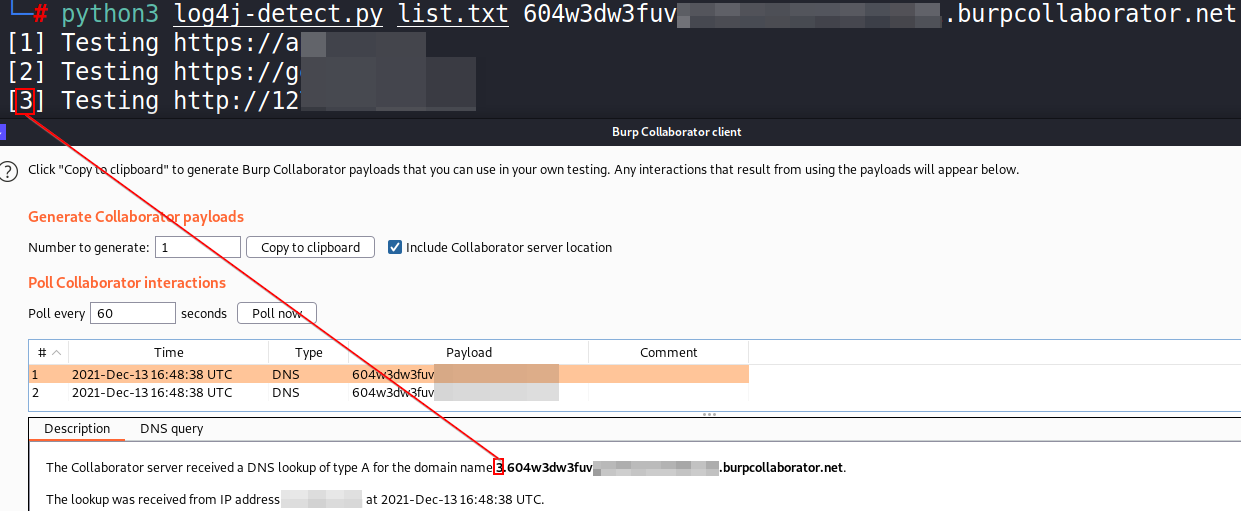 hassaanahmad813/log4j
多线程 Python 扫描器,通过发送带有 JNDI 载荷的精心构造的 HTTP 请求并监控 DNS 回调来检测 Log4Shell(CVE-2021-44228),从而识别易受攻击的主机。
 haydenjames/dirty-frag-check
只读检查器,用于检测 CVE-2026-43284 / CVE-2026-43500(Dirty Frag)Linux 内核本地提权漏洞
 hargabyte/cve-scanner
OpenClaw 的本地 CVE 扫描器,可对照 522+ 个已知漏洞检查版本,显示近期 HIGH 严重级别的 CVE,并推荐升级方案。零网络调用,100% 可审计。
 gopinaath/cve-2025-49844-discovery
审计 AWS ElastiCache Redis/Valkey 集群的网络暴露情况,跨多个账户和区域检查 VPC、子网及互联网网关路由。
 effiesec/copy-fail-cve-2026-31431
被动式 Linux 主机扫描器,通过内核版本、发行版变更日志、模块状态及 AF_ALG 可达性对 CVE-2026-31431 暴露风险进行分类,并提供 JSON 输出以支持 SIEM 集成。
 devstuff/harden-docker-seccomp
Docker 针对 CVE-2026-31431(“Copy Fail”)的缓解措施。同时包含 Kubernetes 模板。