
detect_CVE-2026-25177
 danaug23/detect_cve-2026-25177
生产级安全扫描器,用于检测 Active Directory 域控制器上 CVE-2026-25177(AD SPN Unicode 冲突)的利用行为。只读模式。
vulnerability-scannersconfiguration-auditing
danaug23/detect_cve-2026-25177生产级安全扫描器,用于检测 Active Directory 域控制器上 CVE-2026-25177(AD SPN Unicode 冲突)的利用行为。只读模式。
 cybrdude/cve-2026-1731-scanner
# CVE-2026-1731 被动漏洞扫描器 — BeyondTrust RS/PRA 预认证 RCE(CVSS 9.9)。仅限教育与防御用途。
 cyberdudebivash/cyberdudebivash-modular-ds-cve-2026-23550-detector
authorized CYBERDUDEBIVASH ECOSYSTEM 工具,用于检测 WordPress Modular DS 插件中的 CVE-2026-23550
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
生产级工具,用于检测与修复 CVE-2026-0622(5G 核心软件中的 Ghost Admin 权限提升与主密钥泄露)。
 codiobert/pwnkit-scanner
扫描 Linux 系统以检测 Polkit 权限提升漏洞(CVE-2021-4034),并提供缓解指导。
 cropnet/ni8mare
针对 n8n 工作流自动化实例的全面漏洞检测工具。可检测关键漏洞 CVE-2026-21858(CVSS 10.0),且不执行任何利用操作。
 cozystack/copy-fail-blocker
BPF-LSM 针对 CVE-2026-31431(Copy Fail)的缓解措施——在集群范围内拒绝 AF_ALG 套接字创建
 byinarie/zirconium
用于搜索与 HAFNIUM 相关的 IOC 的工具:CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
 barrersoftware/opencode-secure
OpenCode 的安全加固分支 - 修复了上游拒绝修补的 CVE-2026-22812(CVSS 8.8 远程代码执行漏洞)
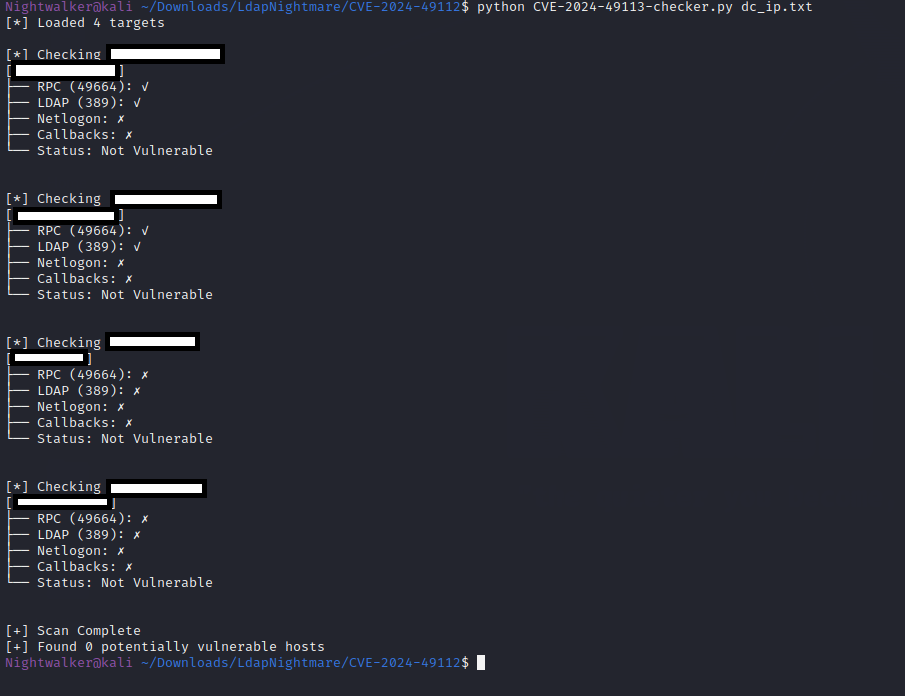 barcrange/cve-2024-49113-checker
检查系统是否可能受 CVE-2024-49113(LDAP Nightmare)影响,通过测试 RPC 连接、LDAP 端口、Netlogon 服务以及 LDAP 回调验证。
 ashizzz/cve-2026-22610
扫描 Angular 项目,检测 SVG 元素和危险绑定中的 XSS 漏洞,并生成包含行号和修复建议的漏洞报告。
 arnaudluti/ps-cve-2021-44228
静态检测 Windows 服务器(AD 域成员)上存在漏洞的 log4j 库。
 andreassudo/cve-2026-21510-cvss-8.8-important-windows-shell-security-feature-bypass
# CVE-2026-21510 详细分析 对 CVE-2026-21510 的详细分析,这是一个 Windows Shell 安全功能绕过漏洞,允许通过恶意链接或快捷方式静默执行代码。包括影响范围、受影响系统、缓解措施和检测指南。
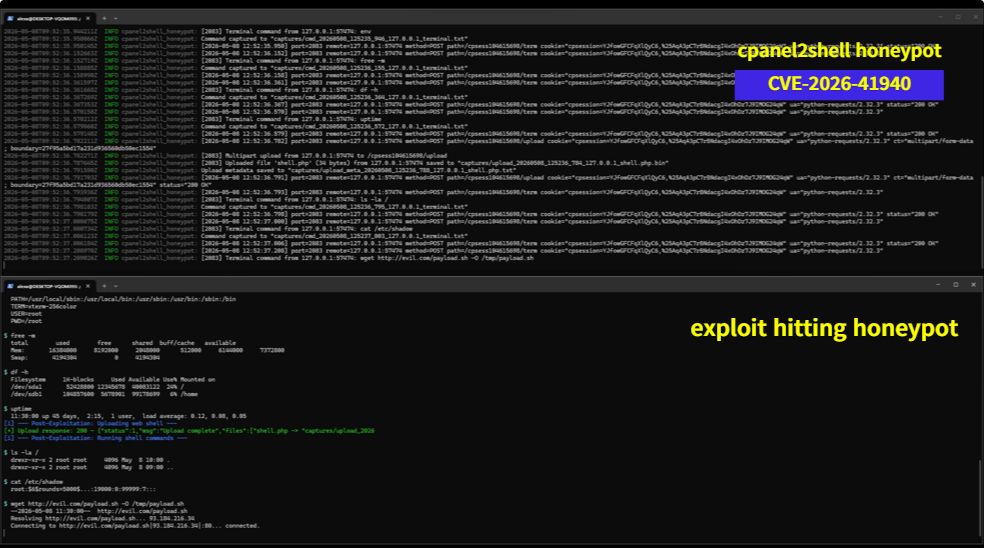 acuciureanu/cpanel2shell-honeypot
一个用 Rust 编写的蜜罐,用于模拟存在漏洞的 cPanel/WHM 实例,以针对 CVE-2026-41940 进行诱捕。
 abrahamsurf/sdwan-scanner-cve-2026-20127
Cisco SD-WAN 暴露与潜在漏洞扫描器(被动指纹识别)2026
 wavesman/cve-2026-31431-fleet-remediator
面向 Linux 主机的机群级 CVE-2026-31431 审计与修复编排器,通过 SSH 执行,具备严格的主机密钥验证和多格式报告功能。
 timborin0/log4j-dork-scanner
一个使用 Google dorks 搜索、抓取和扫描受 Apache Log4j CVE-2021-44228 影响文件的脚本
 svenlie/next-rep-cve-2026-4800
使用 create-next-app 生成的默认 Next.js 应用脚手架,为 Web 开发提供基本的 TypeScript 项目结构。