Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories

工具

全部Android安全身份验证与授权云基础设施安全防御工具磁盘取证嵌入式系统安全通用工具危害指标 (IOC) 管理OSINT (开源情报)数据包嗅探与分析密码破解渗透测试框架钓鱼工具权限提升侦察静态分析漏洞扫描器Web漏洞扫描器Wi-Fi审计蓝牙安全容器安全动态分析 (沙盒)加密/解密工具漏洞利用框架身份管理iOS安全物联网安全内存取证网络映射社会工程学OSINT密码攻击Payload生成持久化机制端口扫描静态代码分析 (SAST)威胁源与聚合器漏洞分析Web代理与拦截代码分析DNS和子域名枚举动态代码分析 (DAST)漏洞利用哈希分析IDS/IPS规避冒充工具横向移动移动应用渗透测试网络取证逆向工程RFID/NFC工具SCADA/ICS安全脚本与自动化无服务器安全ShellcodeWeb应用程序漏洞利用API安全测试配置审计数据泄露调试器取证分析信息收集移动取证网络访问控制后渗透利用安全虚拟化钓鱼攻击WAF绕过Web安全模糊测试网络安全隐写术无线安全数据恢复恶意软件分析数字取证硬件黑客密码学CTF渗透测试云安全DevSecOps移动安全隐私保护命令与控制社会工程学硬件安全实用工具与框架硬件与物联网安全秘密检测二进制分析威胁情报身份与访问管理 (IAM)供应链安全身份验证机器学习入侵检测论文与研究错误配置子域名枚举电子邮件收集学习与教育AI 辅助逆向DNS 模糊测试红队事件响应网络爬虫精选资源远程访问工具Shellcode 生成Payload 开发远程访问木马API 安全反机器人指纹欺骗CAPTCHA 绕过电子邮件安全DNS 分析混沌工程学习路径与课程容器逃逸AI 安全数据库安全固件分析异常检测日志分析对抗性攻击二进制利用实验室与实践
最新相关性最受欢迎最近更新
13878 结果
cve-2026-20833-rc4-kerberos preview

cve-2026-20833-rc4-kerberos

GitHubv-jfanca/cve-2026-20833-rc4-kerberos

Kerberos RC4 弃用:检测、修复与指导(CVE-2026-20833)
configuration-auditingcryptographyidentity-access-management+3
3
7个月前
CVE-2026-21509-handler preview

CVE-2026-21509-handler

GitHubsuuhm/cve-2026-21509-handler

PowerShell 脚本,用于检查、应用和测试针对 CVE-2026-21509 Microsoft Office 零日漏洞的 Kill-Bit 保护,该漏洞影响 Office 2016/2019/LTSC。
defensive-toolsvulnerability-analysisconfiguration-auditing+1
88个月前
audit-axios preview

audit-axios

GitHubsurri/audit-axios

扫描本地仓库中易受攻击的 axios 版本(CVE-2026-40175)并交互式修补
vulnerability-scannerscode-analysisscripting-automation+3
6个月前
reditrap preview

reditrap

GitHubsrozb/reditrap

最小化 Redis 蜜罐,用于检测 RediShell(CVE-2025-49844)漏洞利用。
vulnerability-analysisnetwork-securitythreat-intelligence+2
1年前
agentbox preview

agentbox

GitHubsiyad01/agentbox

开源 AI 智能体沙箱运行时 — 基于 gVisor/Docker 隔离、凭据保险库、不可变审计日志。基于 CVE-2026-25253 构建。
cloud-infrastructure-securitycontainer-securityencryption-decryption-tools+3
15个月前
Se7enSlip preview

Se7enSlip

GitHubshalevo13/se7enslip

一个用于扫描和测试 7-zip 的 CVE-2025-11001 漏洞的工具。
static-analysisvulnerability-scannersexploitation+3
41年前
cpanel-cve-2026-41940-fix preview

cpanel-cve-2026-41940-fix

GitHubshahidmallaofficial/cpanel-cve-2026-41940-fix

针对通过CVE-2026-41940被入侵的cPanel/WHM服务器进行一次性检测与修复,包括IOC检查、恶意软件清理、C2阻断及补丁修复。
cloud-infrastructure-securityvulnerability-scannersconfiguration-auditing+5
46个月前
log4j_github_repository preview

log4j_github_repository

GitHubsdogancesur/log4j_github_repository

该工具集包含针对CVE-2021-44228(log4j)的测试与改进工具。
vulnerability-scannersexploitationweb-security+4
14年前
Paranoid-Copy-Fail-CVE-2026-31431 preview

Paranoid-Copy-Fail-CVE-2026-31431

GitHubscriptzteam/paranoid-copy-fail-cve-2026-31431

偏执地禁用整个 AF_ALG 及 algif_* 模块 - 复制失败(CVE-2026-31431)
defensive-toolsvulnerability-analysisconfiguration-auditing+2
26个月前
cve-2021-44228-waf-tests preview

cve-2021-44228-waf-tests

GitHubrobrankin/cve-2021-44228-waf-tests

测试针对 CVE-2021-44228 Log4Shell 的 WAF 防护能力
defensive-toolsvulnerability-scannerswaf-bypass+2
4年前
CVE-2026-27636 preview

CVE-2026-27636

GitHubrav1010/cve-2026-27636

被动侦察与指纹识别工具,用于检测 FreeScout 部署并分析与 CVE-2026-28289 相关的暴露情况,帮助研究人员和防御者了解真实世界中的实例暴露。
reconnaissancevulnerability-scannersinformation-gathering+2
18个月前
MCPwnfluence preview

MCPwnfluence

GitHubplutosecurity/mcpwnfluence

CVE-2026-27825 与 CVE-2026-27826 的相关信息由 Pluto Security 发现,以及一个用于识别存在漏洞的 mcp-atlassian 实例并允许自动更新至已修复版本的 bash 脚本。
vulnerability-scannersscripting-automationconfiguration-auditing+3
78个月前
cve-2026-31431-ftrace preview

cve-2026-31431-ftrace

GitHubphilfry/cve-2026-31431-ftrace

使用 ftrace 的内核模块,用于阻止 AF_ALG/AEAD 请求,在不依赖 LSM BPF 的情况下缓解 CVE-2026-31431。提供日志记录功能,并支持在 Oracle Linux UEK 上轻松编译。
defensive-toolsvulnerability-analysis
125个月前
kafka-keycloak-oauth preview

kafka-keycloak-oauth

GitHuboriolrius/kafka-keycloak-oauth

Apache Kafka 4.1.0(KRaft)结合 Keycloak OAuth2 认证,使用 Strimzi —— 绕过 CVE-2025-27817 URL 白名单限制
cloud-infrastructure-securityvulnerability-analysisconfiguration-auditing+3
51年前
log4j preview

log4j

GitHubopen-aims/log4j

已修补的 Log4j 1.2.17 库,移除了存在漏洞的 JMSAppender 类以缓解 CVE-2021-4104,旨在作为受影响应用程序的直接替代品。
vulnerability-analysisdevsecopssupply-chain-security
4年前
CVE-2026-24061-GNU-inetutils-Telnet-Detector preview

CVE-2026-24061-GNU-inetutils-Telnet-Detector

GitHubnrnw/cve-2026-24061-gnu-inetutils-telnet-detector

用于识别 GNU inetutils telnet 安装中潜在暴露于 CVE-2026-24061 的被动检测工具
defensive-toolsvulnerability-scannersscripting-automation+2
9个月前
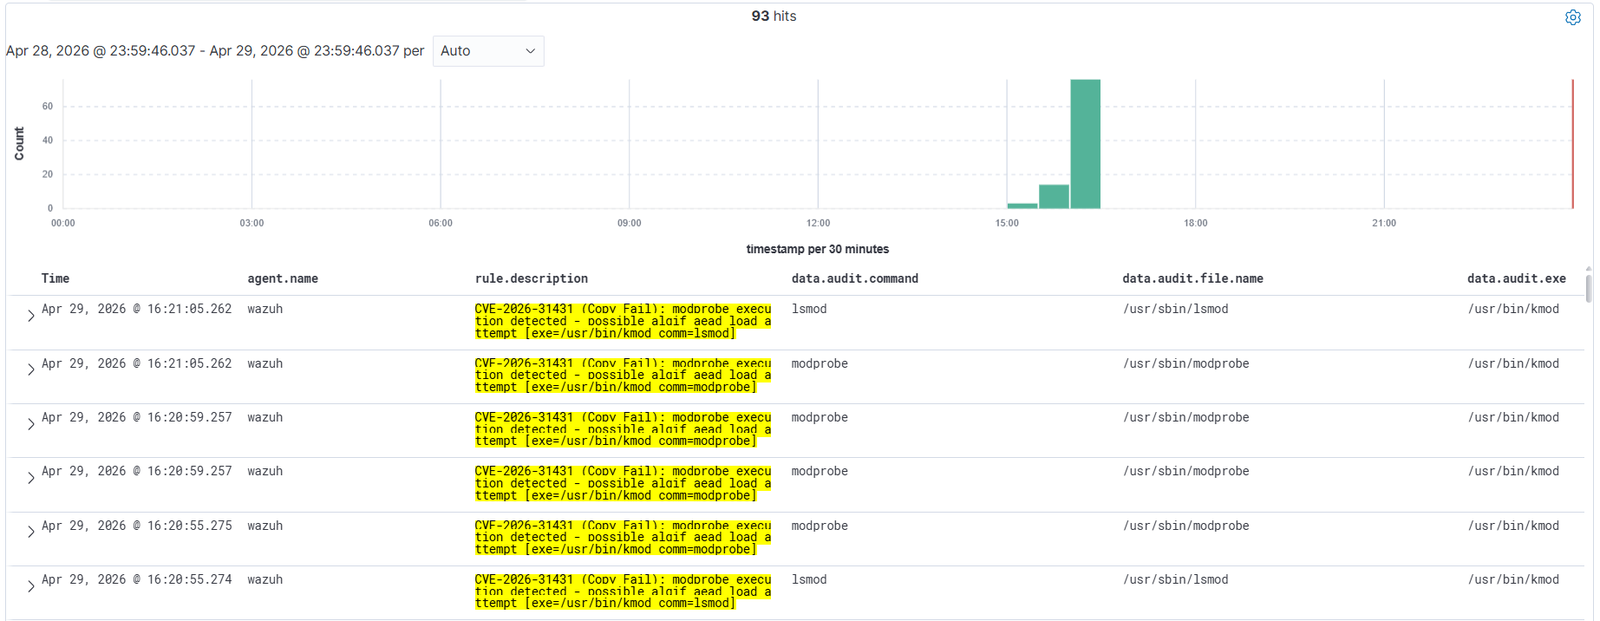
COPY-FAIL-Detection-with-Wazuh-4.14.4 preview

COPY-FAIL-Detection-with-Wazuh-4.14.4

GitHubmym0us3r/copy-fail-detection-with-wazuh-4.14.4

Wazuh 4.14.4 针对 CVE-2026-31431(Copy Fail)的检测规则 - 通过 authencesn 页面缓存写入实现的 Linux 本地权限提升
privilege-escalationvulnerability-analysisconfiguration-auditing+2
106个月前
copy-fail-mitigate-no-reboot preview

copy-fail-mitigate-no-reboot

GitHubmrowkoob/copy-fail-mitigate-no-reboot

针对 Copy Fail 内核漏洞(CVE-2026-31431)的免重启缓解脚本。禁用易受攻击的 algif_aead 模块,并清除 setuid 二进制文件的页缓存。

defensive-toolsvulnerability-analysisconfiguration-auditing+1
6个月前
上一页1…646566…100下一页