
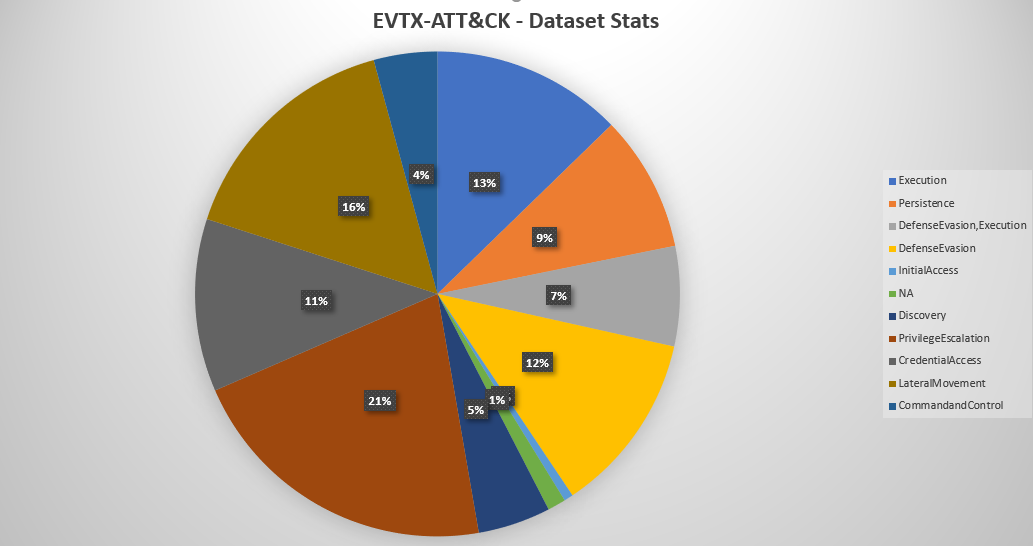
EVTX-ATTACK-SAMPLES
 sbousseaden/evtx-attack-samples
精选的 Windows EVTX 攻击样本集合,映射至 MITRE ATT&CK 技术,专为测试检测脚本、DFIR 培训及威胁狩猎而设计。
digital-forensicsthreat-intelligenceeducation+2
2.6k
sbousseaden/evtx-attack-samples精选的 Windows EVTX 攻击样本集合,映射至 MITRE ATT&CK 技术,专为测试检测脚本、DFIR 培训及威胁狩猎而设计。
 withsecurelabs/remotepspy
远程 PowerShell 会话的实时监控工具,利用 ETW 捕获并解码 WinRM/PSRP 协议,提供命令执行追踪与日志记录,用于安全分析。
 withsecurelabs/python-exe-unpacker
用于解包和解编译由Python代码编译而成的EXE文件的辅助脚本。
 stephenfewer/reflectivedllinjection
反射式DLL注入是一种库注入技术,它利用反射式编程的概念,将库从内存加载到宿主进程中。
 kitsune-de/stealth_call
Header-only Windows x64 间接系统调用库。零 CRT、零 IAT、VEH 反断点、AMSI/ETW 绕过、W^X 内存、按调用动态存根。
 azr43lkn1ght/dfir-labs
动手实践的DFIR挑战,涵盖数字取证、事件响应、恶意软件分析与威胁狩猎,包含CTF风格的标志和真实世界场景。
 hackerest/pwneye
你的 ONVIF 和 RTSP 摄像机伴侣,用于发现和入侵现实世界中的安防摄像头 🎥
 jeet-ganguly/birdy-edwards
基于 AI 的自动化 Facebook 情报工具,用于目标画像、网络分析与威胁报告。完全通过 Ollama 在设备本地运行。如需使用精简版,请查看下方链接。
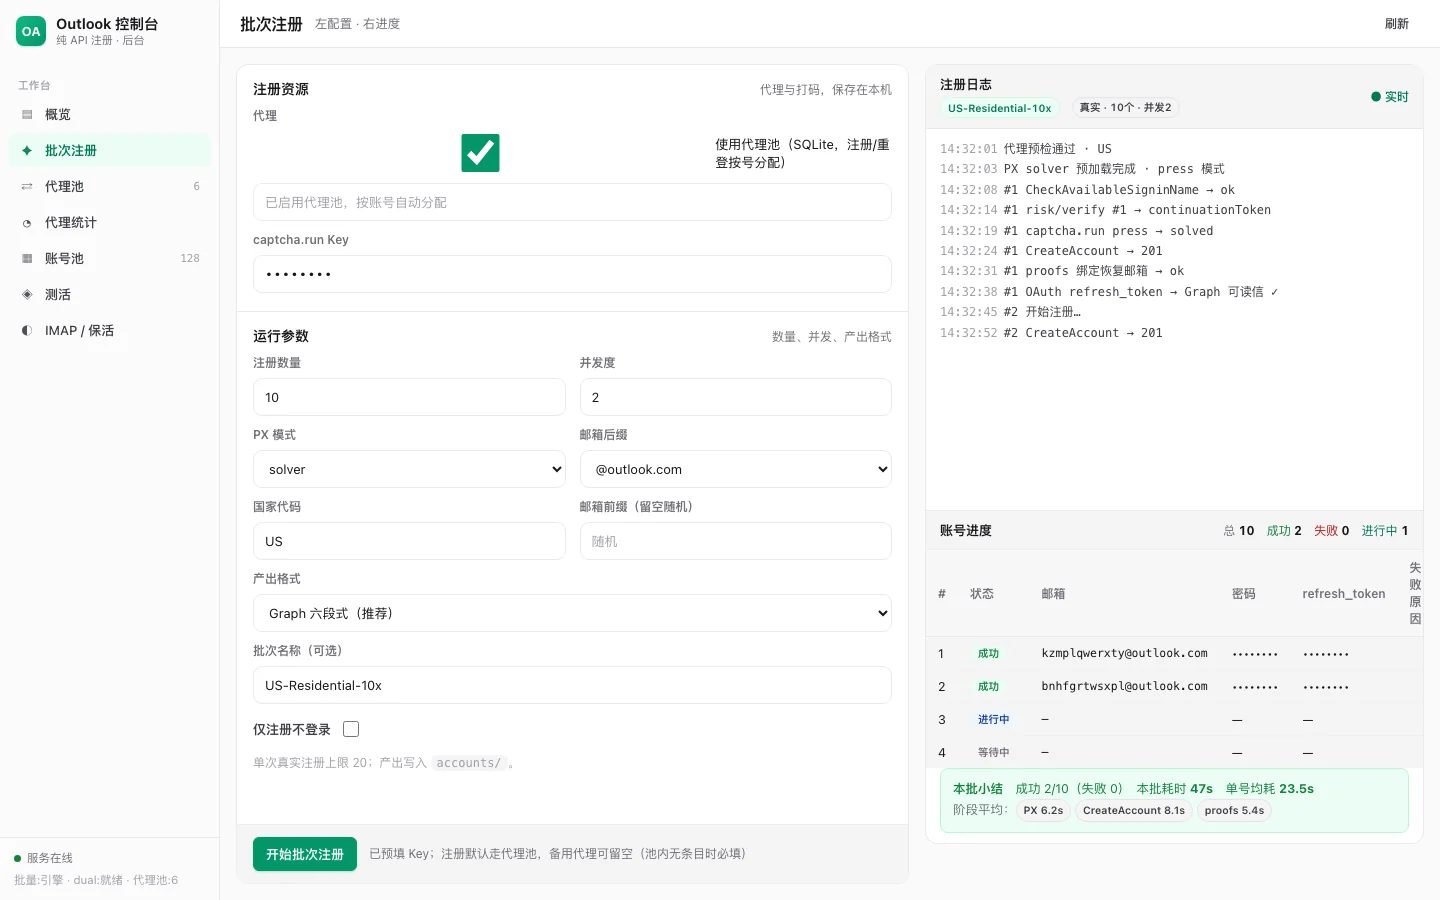 lxf746/outlook-auto-register
Automated Outlook account registration tool using pure HTTP protocol with PerimeterX captcha solving, proxy pool management, and email token…
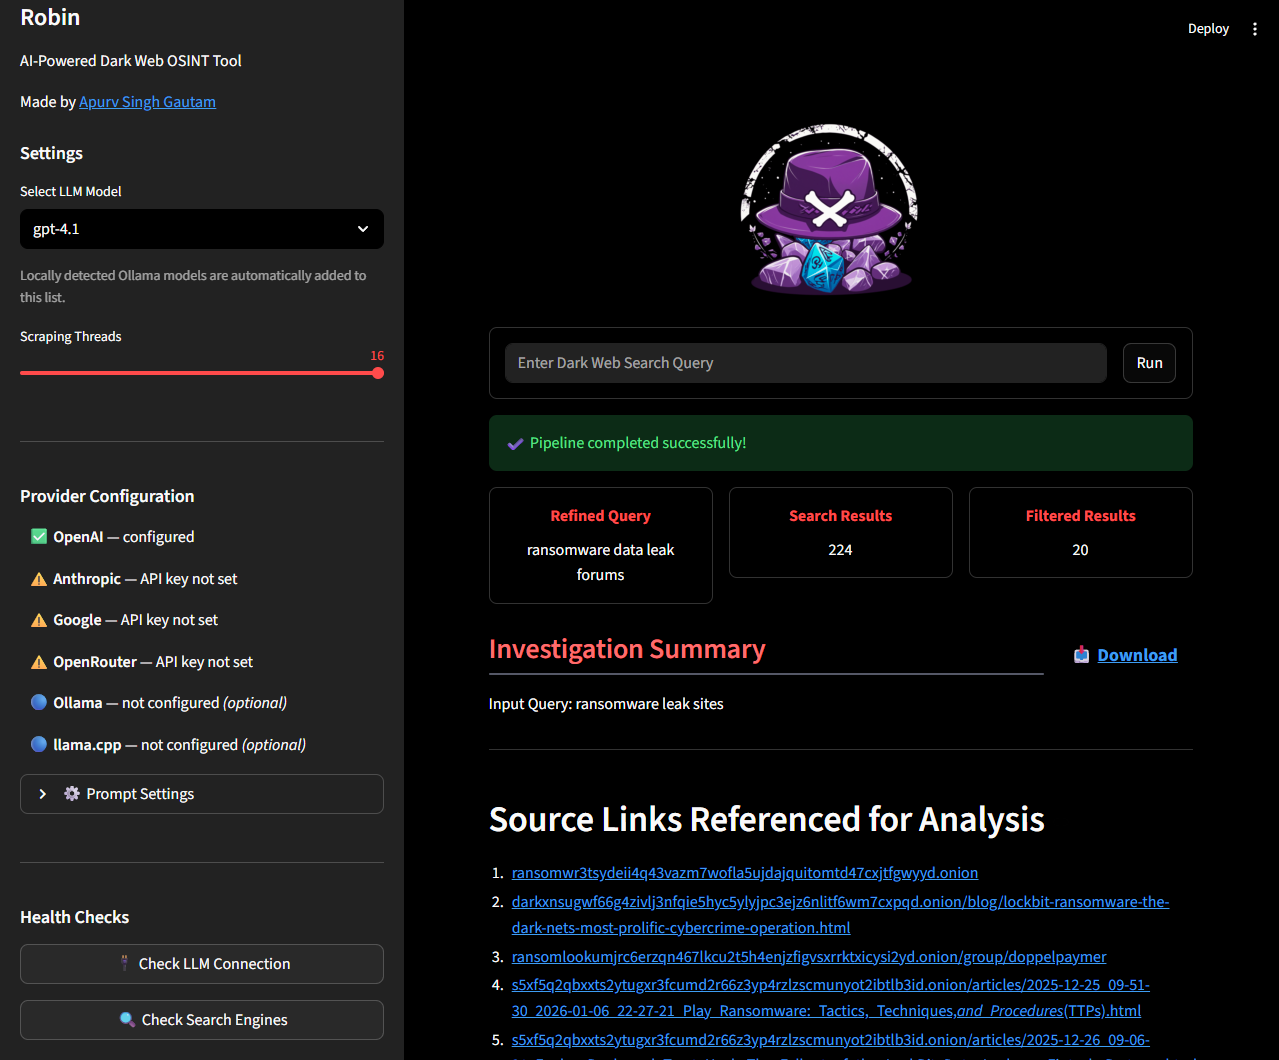 apurvsinghgautam/robin
AI 驱动的暗网 OSINT 工具,利用 LLM 优化查询、过滤搜索结果并生成调查摘要,支持 Web UI 和 Docker。
 bilawalsidhu/gods-eye-view
A spy satellite simulator in your browser, except the data is real. Live open source spatial intelligence on a photorealistic 3D globe.
 dev-sec/chef-ssh-hardening
这本 chef cookbook 提供了安全的 ssh-client 和 ssh-server 配置。
 dev-sec/puppet-ssh-hardening
此 Puppet 模块提供安全的 ssh-client 和 ssh-server 配置。
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
# JetBrains TeamCity 本地部署版 CVE-2026-63077 紧急加固与补丁操作手册包
 daffainfo/vol-rs
Volatility 3 移植到 Rust。输出相同,速度更快。
 paulsec/api-dnsdumpster.com
用于 dnsdumpster.com 的 Python 客户端,可检索 DNS 记录、子域名和网络映射,用于侦察与安全研究。
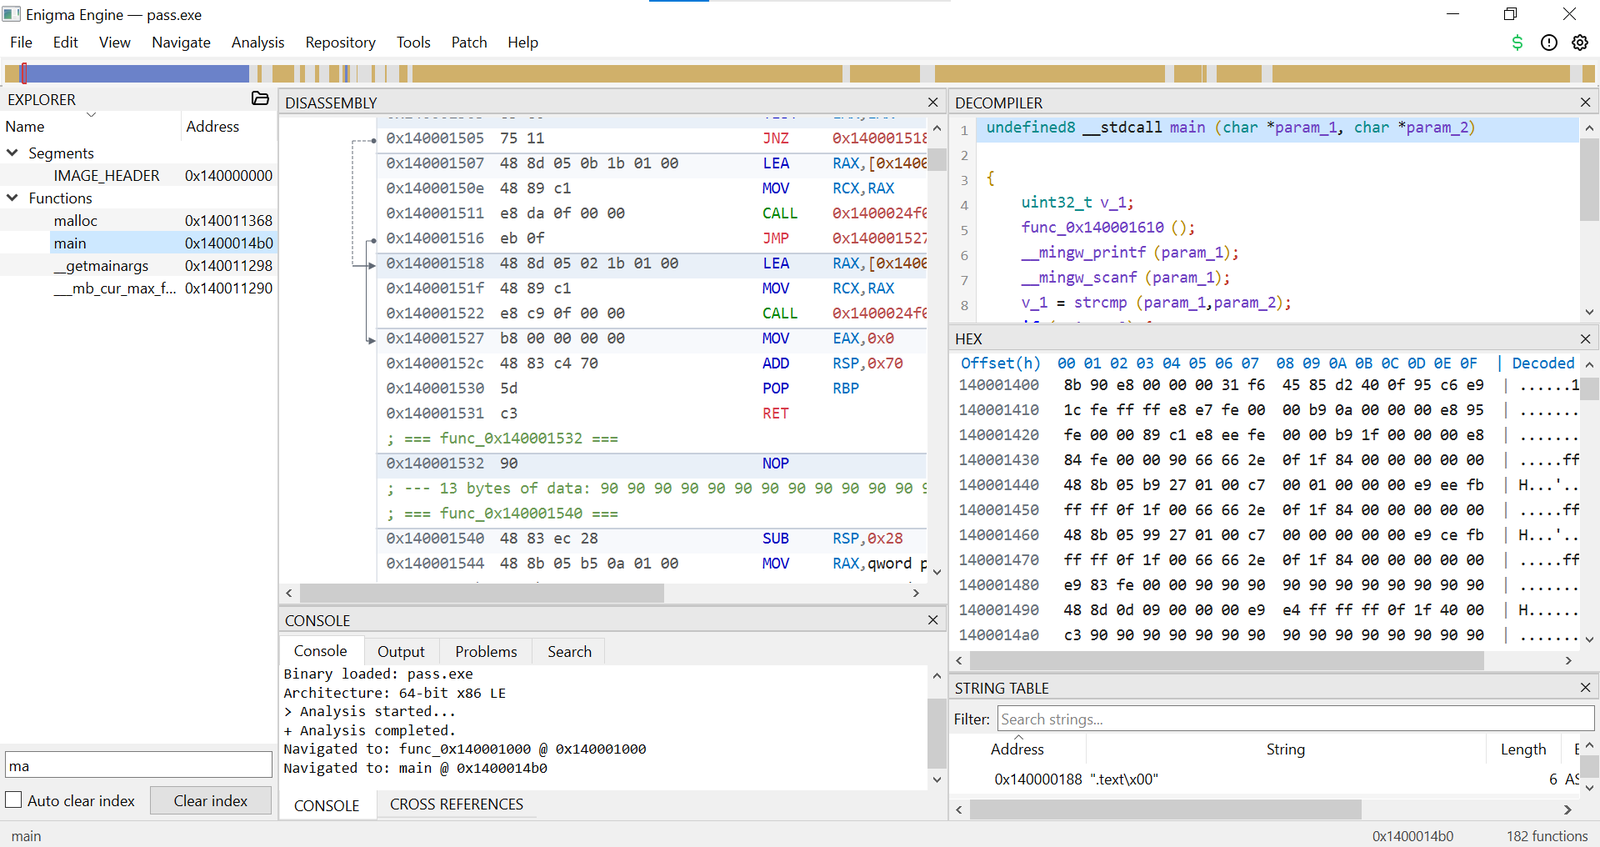 bunnybuzz/enigma
原生 C++ 逆向工程引擎,具备针对 PE/ELF 二进制的反汇编、反编译与分析流水线,提供交互式 GUI 并兼容 Ghidra 的反编译器。
 qubesos/qubes-secpack
精选的 Qubes OS 安全公告、金丝雀、PGP 密钥和 ISO 摘要库,通过 git 标签和分离签名进行认证验证。