

 withsecurelabs/flair
轻量级批处理脚本,用于从 Windows 主机半自动采集关键取证工件,仅使用操作系统原生工具,以支持事件响应与分类排查。
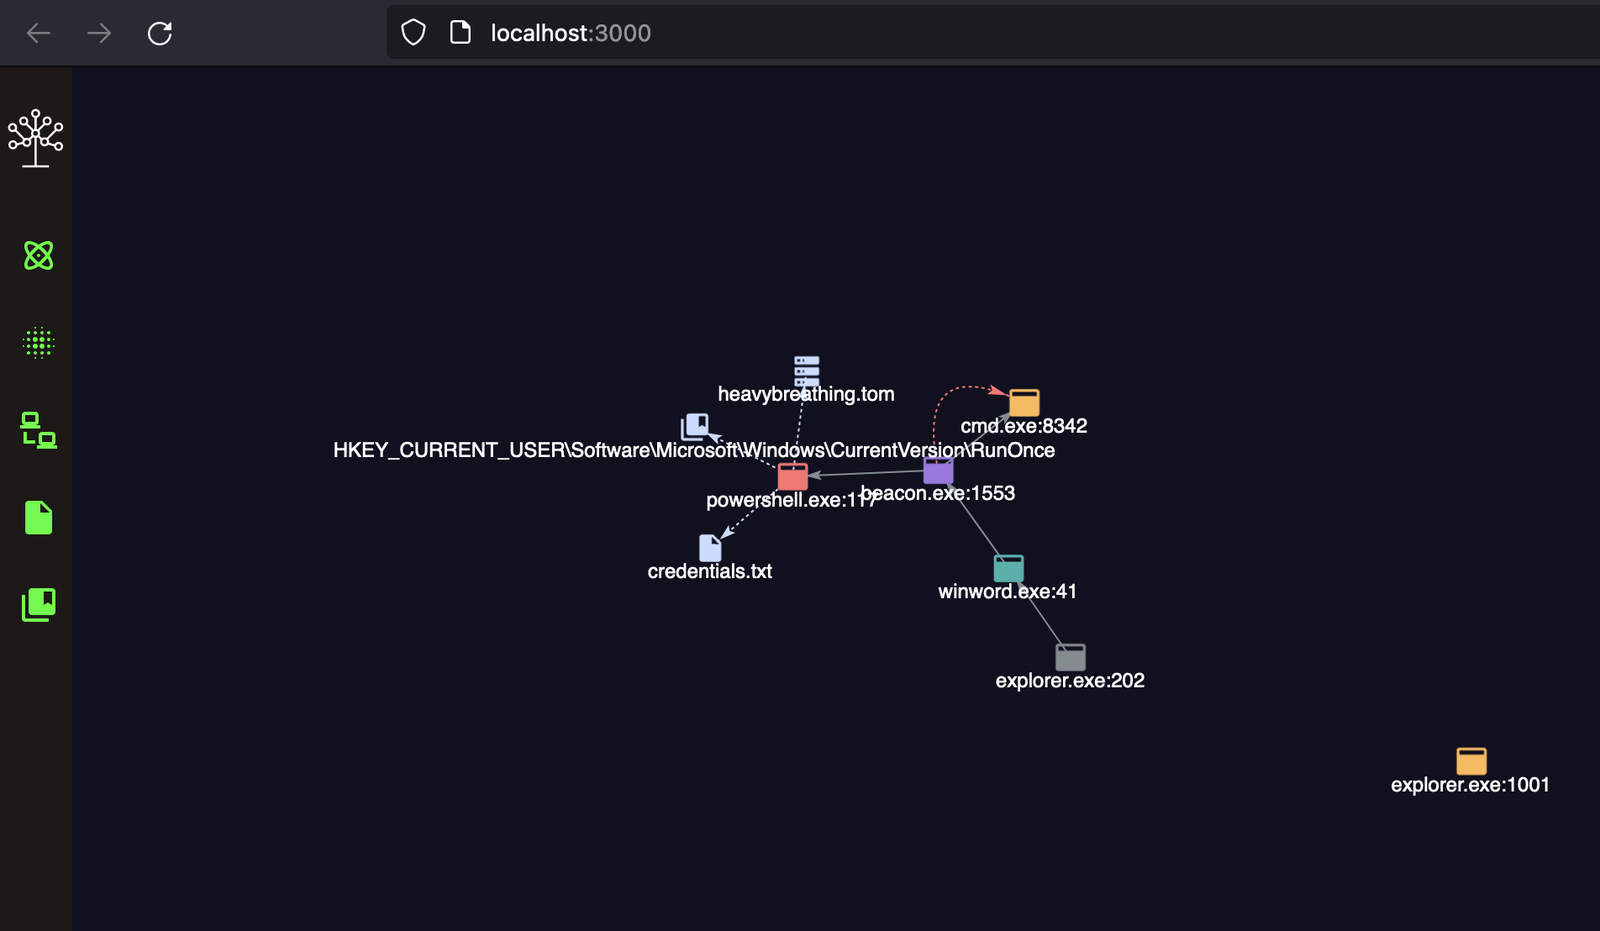 withsecurelabs/detectree
蓝队交互式数据可视化工具,用于分析检测数据、理解关联关系、减少告警疲劳并改进事件响应。
 withsecurelabs/ppid-spoofing
用于执行和检测父进程PID欺骗的脚本
 withsecurelabs/lazarus-sigma-rules
Sigma 规则,用于检测 Lazarus 集团的 TTP,涵盖恶意文档执行、PowerShell 滥用、计划任务和凭据访问,专为 Sysmon 和 Windows 事件日志设计。
 withsecurelabs/macostriagecollectionscript
收集 macOS 上的全面分类数据以用于事件响应,包括系统日志、文件列表、浏览器数据、Shell 历史记录和持久化机制。
 withsecurelabs/volatility-plugins
Volatility 内存取证插件,包括检测 Gargoyle 内存扫描规避技术。
 withsecurelabs/usb-ninja-detection-poc
检测USB Ninja键盘注入攻击,通过记录按键和应用事件,为防御性监控提供概念验证。
 withsecurelabs/amsidetection
用于检测 Windows 端点上 AMSI(反恶意软件扫描接口)绕过及恶意内存脚本活动的概念验证工具。
 withsecurelabs/shadowhammer
批量模式检查器,用于检测 Shadowhammer 恶意软件指标,可扫描本地或提供的 MAC 地址并与已知恶意哈希进行比对,支持离线运行及误报过滤。
 fireeye/pywintrace
Python ctypes 封装,用于 Windows 事件跟踪(ETW),支持会话控制、事件捕获和自定义回调,适用于安全监控与取证分析。
 withsecurelabs/dotnet-gargoyle
一个精神上等同于 Gargoyle 内存扫描规避技术的 .NET 实现
 withsecurelabs/doublepulsar-usermode-injector
一个实用工具,可利用 DOUBLEPULSAR 载荷中的用户态 shellcode,将任意 DLL 反射式加载到另一个进程中,用于测试检测技术或其他安全研究。
 withsecurelabs/radare2-scripts
radare2 脚本合集,用于恶意软件分析:从内存转储中提取二进制文件、修补 PE 头,以及解码 shellcode 中的哈希函数导入。
 withsecurelabs/memory-carving-scripts
用于从受感染的内存转储中提取有用信息的脚本
 teutekeune/ibssloader
研究工具集,用于通过 checkm8、修补后的 iBSS/iBEC 以及自定义裸机载荷在 iPad mini 1 上启动 Linux,涵盖设备树移植、内核构建和启动脚本。
 bdblackhat/admin-panel-finder
用于发现网站后台管理面板URL的Python脚本,辅助安全侦察与渗透测试。