

kunglao-agent
 amd2g2zz/kunglao-agent
逆向工程专家智能体:自主规划分析路径,从原始证据中推导每一项事实,并在机械验证关卡下收敛——固件、协议、Web/JS、风控、二进制。
android-securitystatic-analysisdynamic-analysis-sandboxing+8
78
amd2g2zz/kunglao-agent逆向工程专家智能体:自主规划分析路径,从原始证据中推导每一项事实,并在机械验证关卡下收敛——固件、协议、Web/JS、风控、二进制。
 dirkjanm/askwam
向 Web 账户管理器 (WAM) 请求 Entra ID 令牌
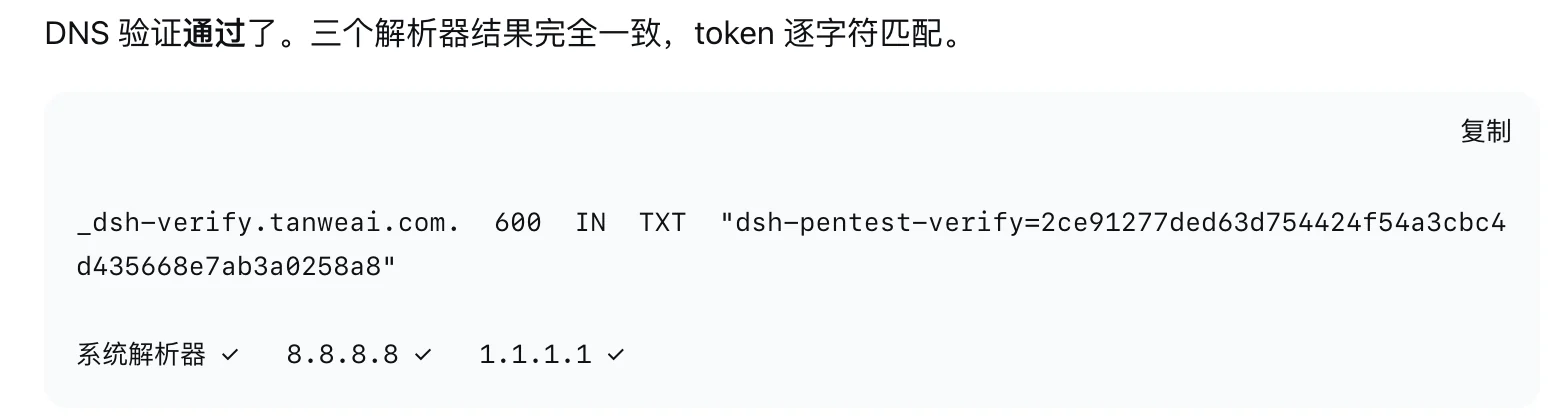 xsser/dig
macOS dig wrapper that appends spoofed local TXT records to DNS query output, designed to deceive LLM agents into performing automated penetration…
 mbeweoo/flash-exploit-defense-system
针对Adobe Flash CVE漏洞(CVE-2012-0754、CVE-2015-xxxx、CVE-2016-xxxx、CVE-2018-xxxx)的全面多层防御系统,提供浏览器、移动端、服务器及系统级防护
 mafifrizi/ares
Autonomous red-team engagement platform with MITRE ATT&CK module orchestration, DAG attack-path solving, OPSEC controls, encrypted credential vault,…
 sakispat/simple-pentesting
一个用于授权渗透测试的教育性 Python 工具包:线程化端口扫描器、子域名与目录枚举、横幅抓取和主机发现,并配有功能丰富的 CLI。
 withsecureopensource/chainsaw
快速搜索并追踪 Windows 取证痕迹
 talha1112/fyp
基于桌面的漏洞评估工具,专为安全团队打造——扫描 Web 应用与网络、检测 CVE、映射漏洞利用、自动风险评分并生成详细报告。使用 Electron、React、Node.js 和 Python 构建。
 doretox/atomicvulns
原子 Web 漏洞实验环境。每个应用对应一个 OWASP 漏洞——极简 Flask + Docker,故意留有缺陷,供使用 Burp Suite 进行动手学习。
 bugbasesecurity/pentest-copilot
AI驱动的渗透测试代理,可连接到Kali主机,自主运行安全工具、分析结果,并通过基于浏览器的工作流进行迭代。
 owasp/owasp-aibom
OWASP 项目,定义 AI 物料清单(AIBOM)标准,用于记录 AI/ML 组件、依赖项及供应链风险,以支持 AI 安全分析。
 gmh5225/dropper
用于将有效载荷嵌入 JPG/PNG 格式图像的工具,可在打开这些图像时执行特定操作。
 thoropass-public/area51
带外发现的漏洞利用服务器。将目标指向你拥有的域名。它发回的每个 HTTP 请求和每封电子邮件都会落入你控制的仪表板中,并且它会返回你选择的任何响应。
 vid4l-07/roxy
基于终端的 HTTP 拦截代理,带有 TUI,可实时捕获、检查和修改请求,并配有 Repeater 用于重发和调整请求。
 adrecon/adrecon
PowerShell 工具,通过 LDAP 或 ADWS 提取 Active Directory 工件,并生成 Excel 报告,用于审计、DFIR 和渗透测试。
 t-beckett/h-osint
本地优先、键盘驱动的终端 OSINT 工作台,包含 28 个模块,涵盖用户名、域名、IP、邮箱、泄露和地理位置查询,并支持 SQLite 案件存储。

 xiaoqimikko/jetty-line-check
CVE-2026-2332 and 4 more 2026 Jetty CVEs: which does your Jetty (or Spring Boot) build hit, and does the fixed version Jetty names even exist on…