Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/mafifrizi/ares
防御工具渗透测试框架漏洞利用框架漏洞分析后渗透利用云安全命令与控制红队
GitHubmafifrizi/ares

ARES

自主红队交战平台,具备 MITRE ATT&CK 模块编排、DAG 攻击路径求解、OPSEC 控制、加密凭据保险库以及多格式报告功能。

查看仓库
1.1k2382245天前Kitploit 审核通过
分享
ARES Logo

操作员主导的红队编排与持续安全验证

证明可利用性。计算通往核心资产的最短路径。交付可供审计的证据。 专为需要持续(而非每年一次)验证防御态势的企业红队、MSSP 和安全运营中心打造。
Release Python FastAPI React MITRE ATT&CK License Tests

快速开始 · 界面截图 · 功能特性 · 文档 · 安全 · 赞助


ARES 是什么

一个自托管平台,在故障关闭(fail-closed)的范围隔离区内运行真实的攻击性验证模块,在交互式 DAG 上映射攻击路径,并生成品牌化报告,让你的 SOC 准确看到攻击者今天能够触及什么,而不是扫描器认为可能存在的问题。

不只是扫描器。 ARES 只报告它在真实目标上实际证明的内容,包括用于证明该结论的多阶段攻击链。

为什么不使用传统渗透测试或漏洞扫描器? 参见市场对比矩阵。

界面截图

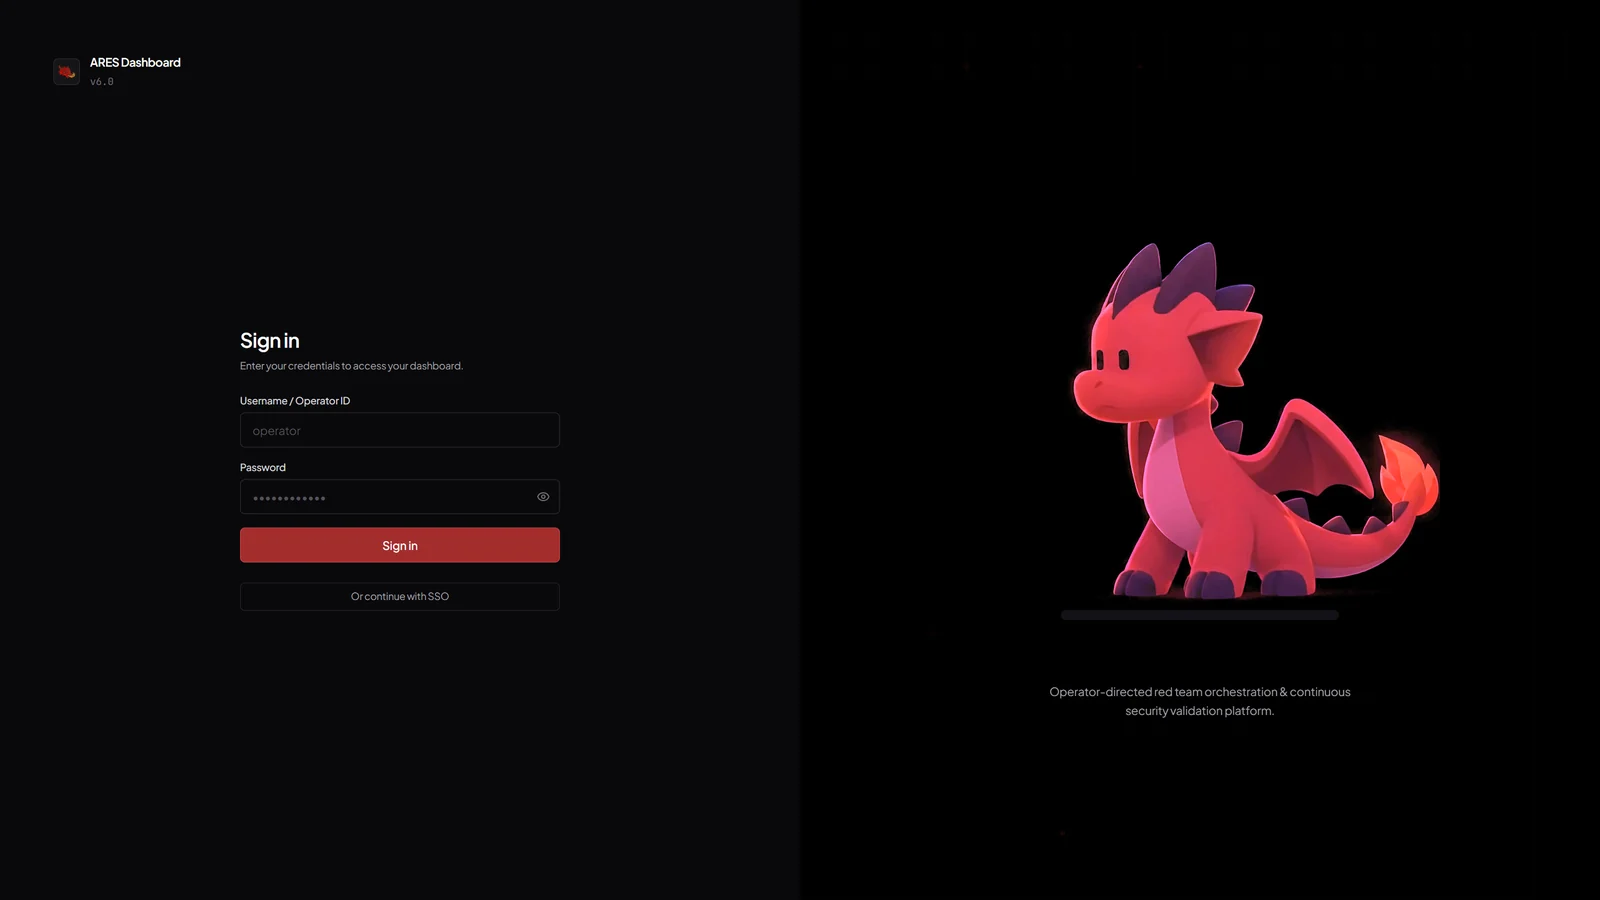
ARES login with dragon mascot
使用 ARES 吉祥物和 SSO 回退方式登录。仅内存中的 JWT 访问令牌,HttpOnly 轮换刷新令牌。
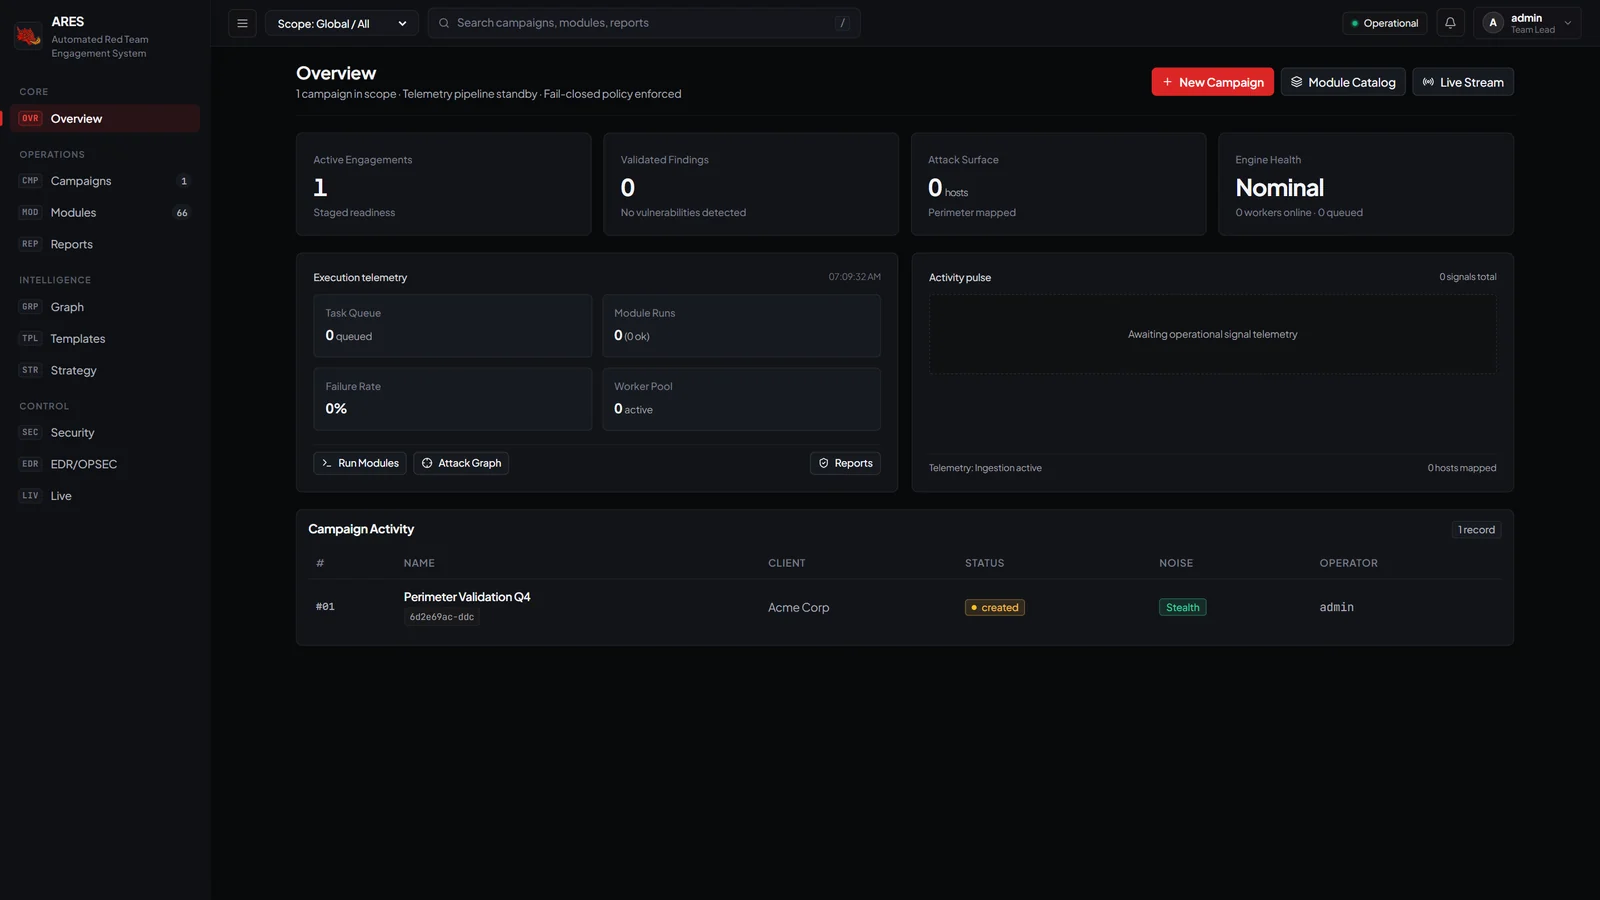

Operator overview
操作员概览:进行中的行动、已验证的发现、攻击面、引擎健康状态、遥测脉冲。


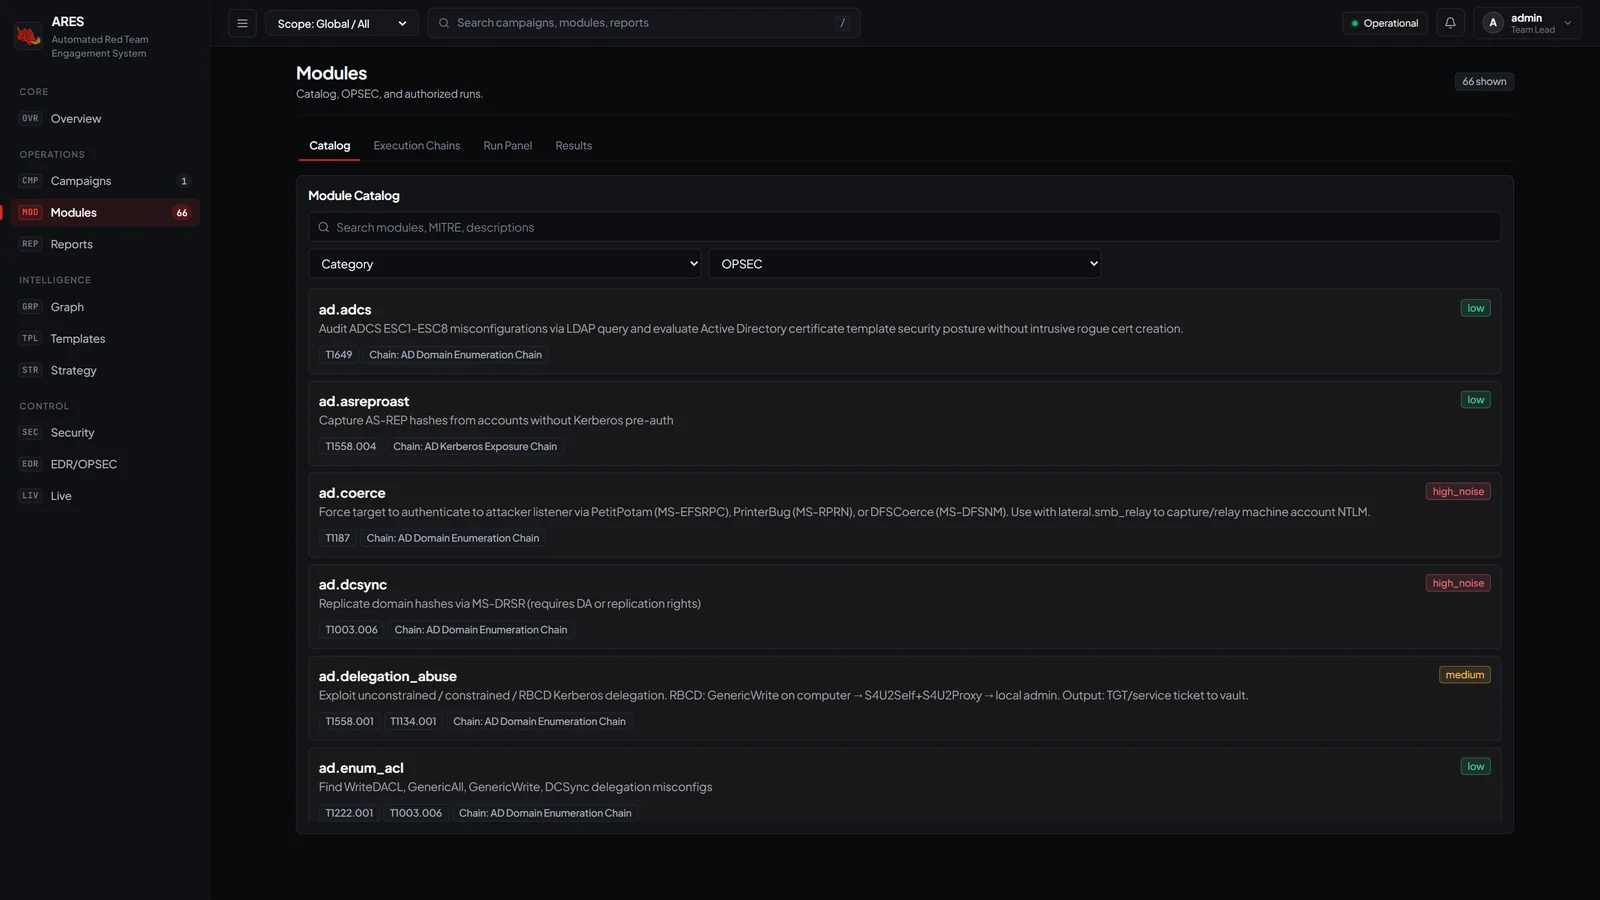
Module catalog
目录:涵盖 13 个类别的 66 个活跃模块,每个模块都标注了 MITRE ATT&CK 技术和 OPSEC 噪声等级。
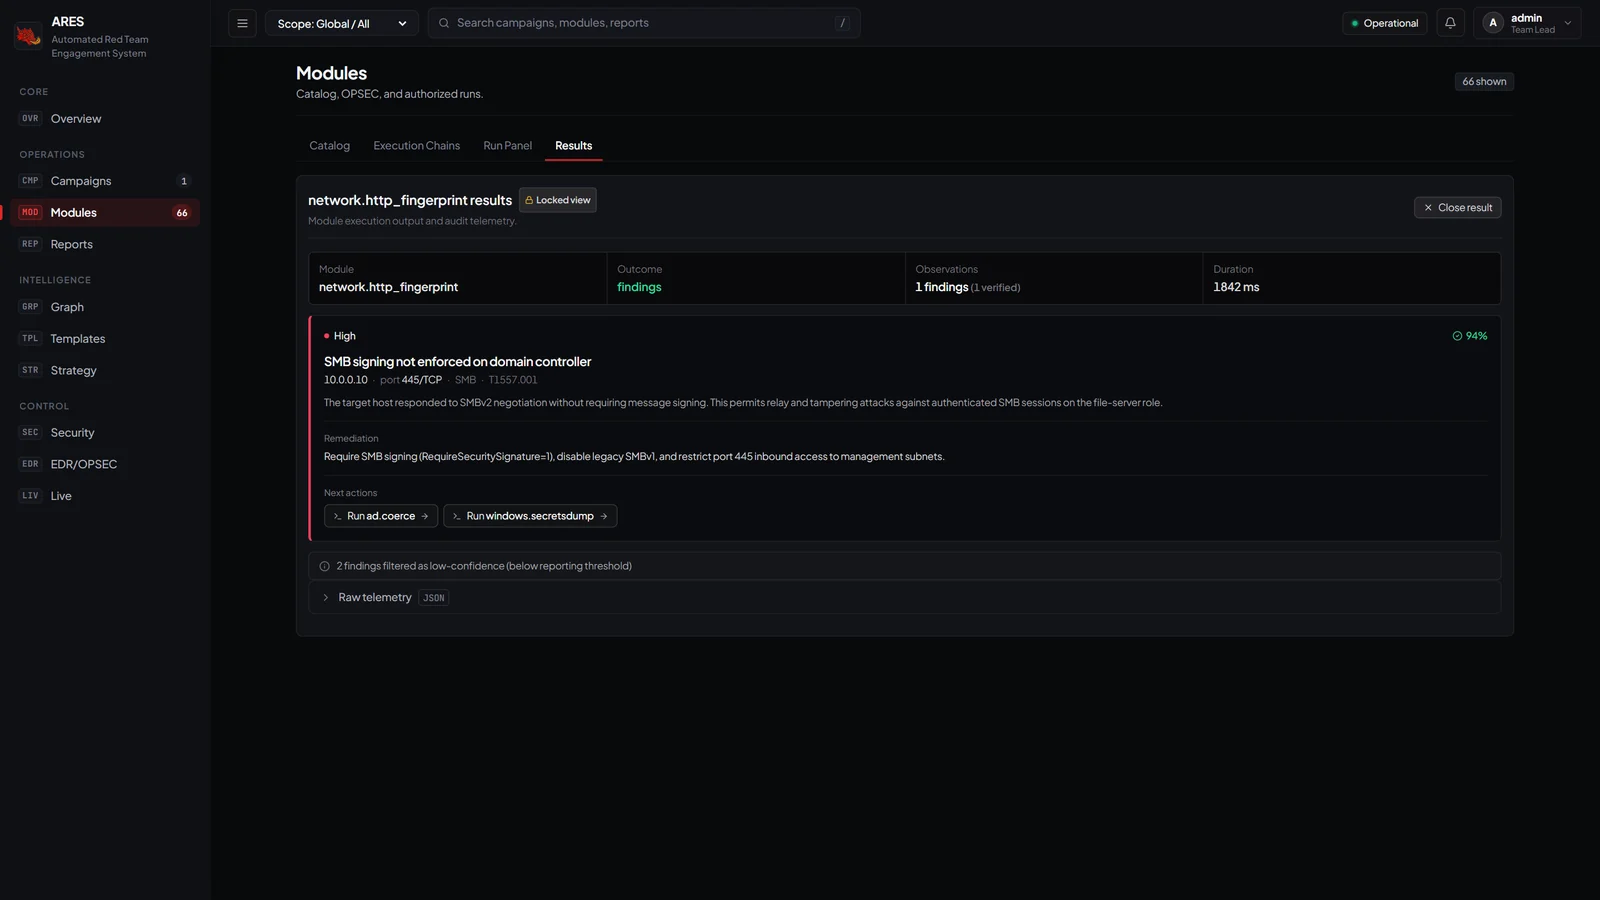

Finding card after a module run
结果:发现卡片,包含严重性、置信度、修复建议,以及一键转向下一个模块。


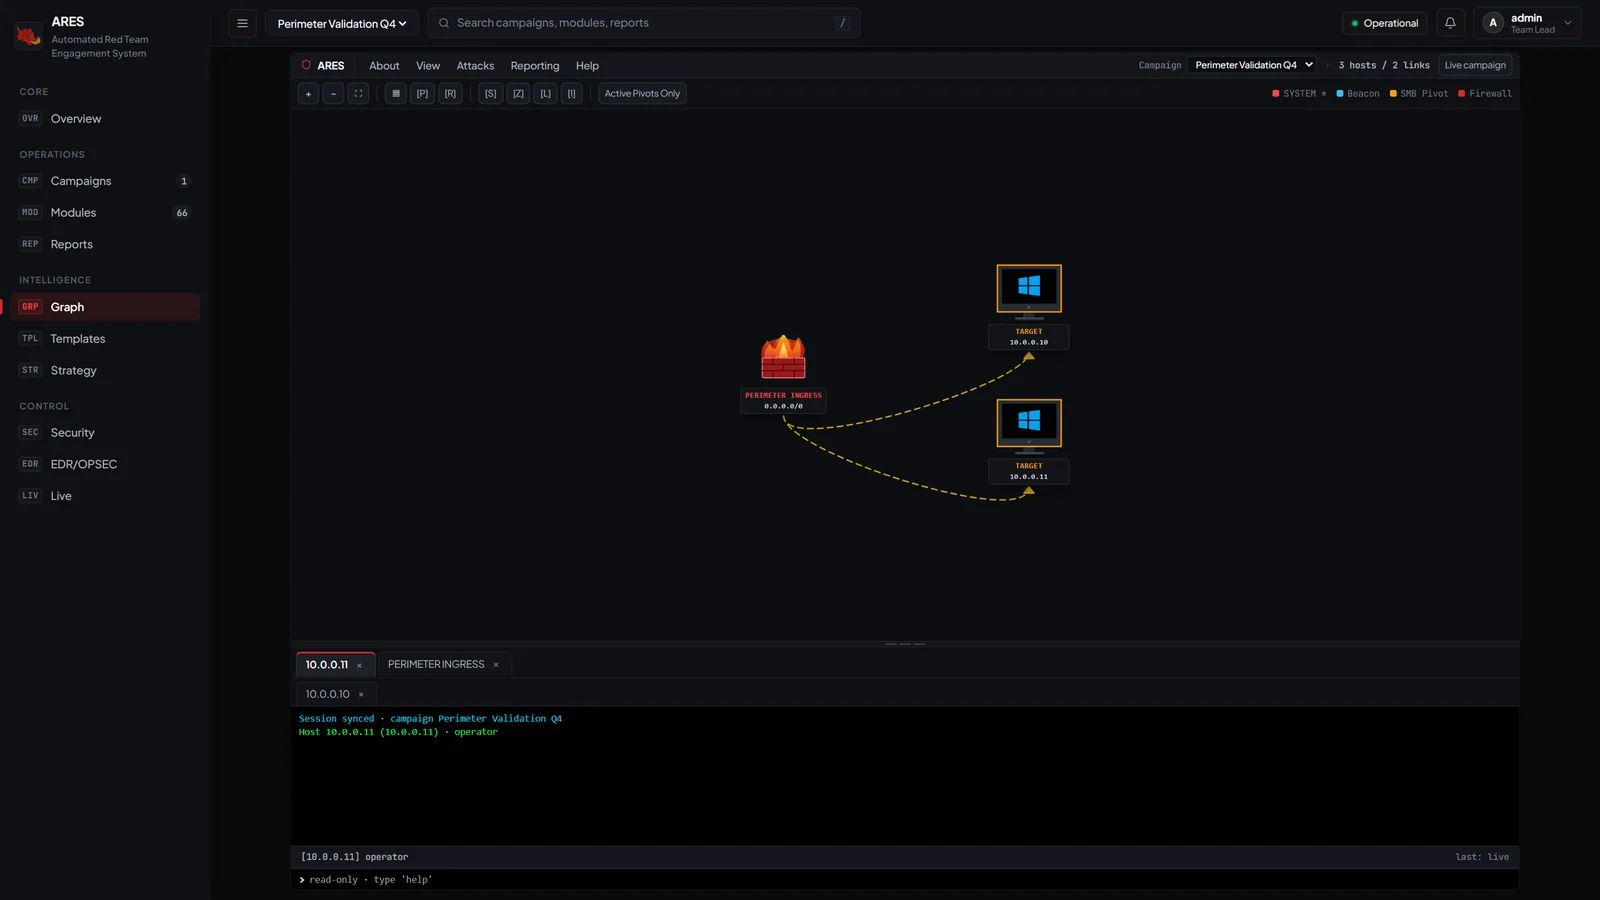
Attack graph
攻击图:边界防火墙(火焰动画)、目标、枢轴边。每个节点只读的信标遥测。


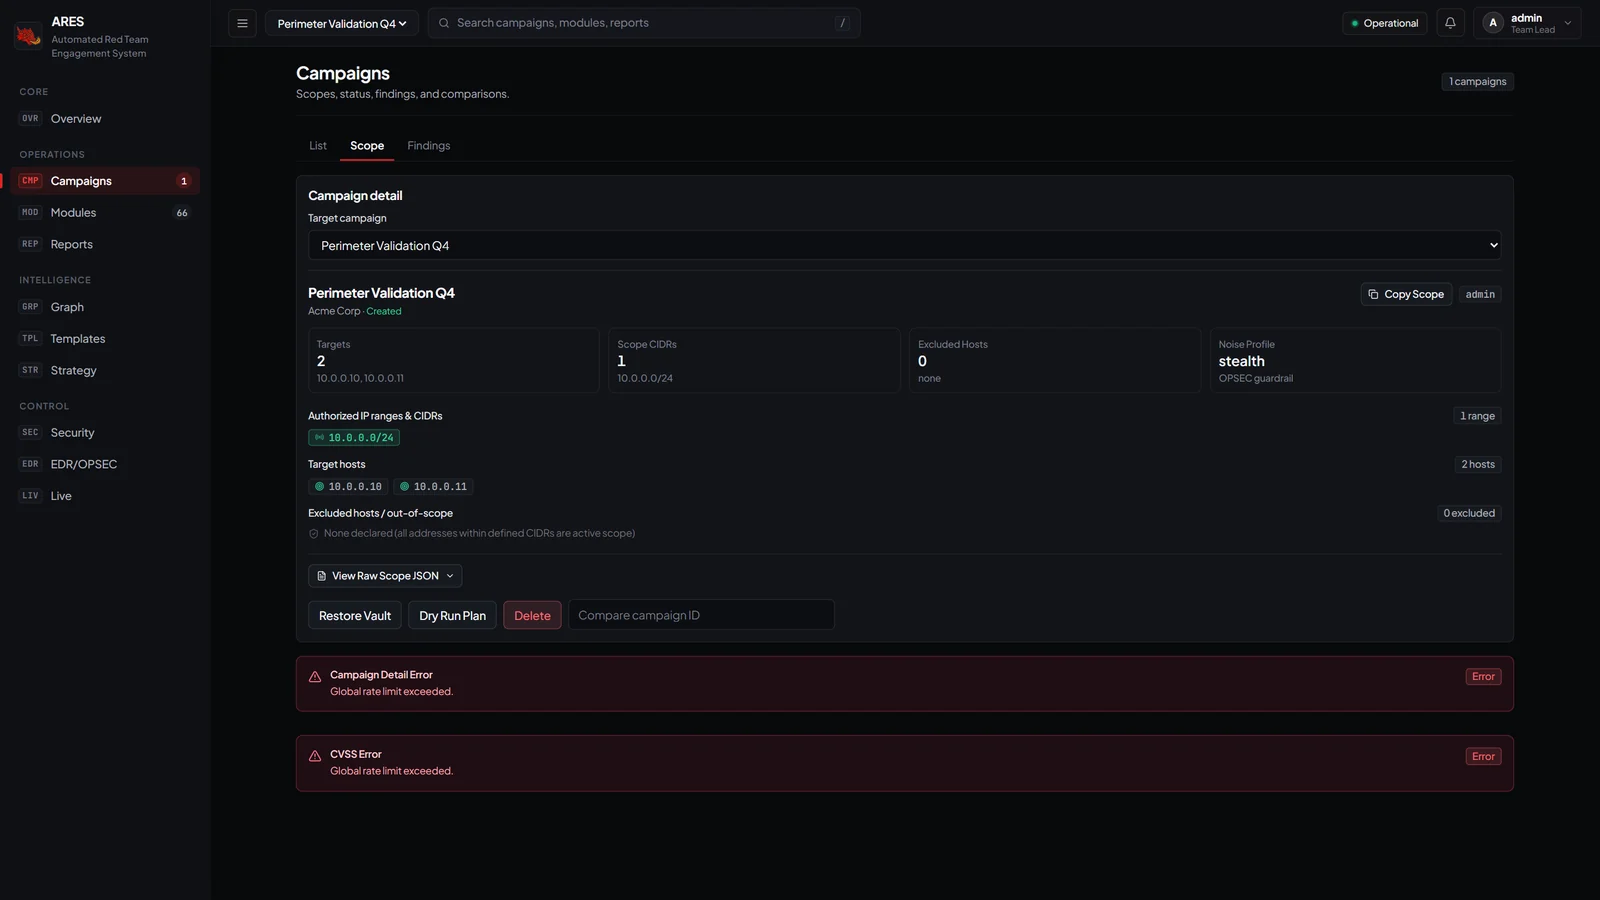
Campaign scope
行动范围:目标行动选择器,Restore Vault / Dry-Run Plan / Delete 控件。


功能特性

  • 故障关闭范围隔离区:双层 ScopeGuard(应用层预检查 + 操作系统/传输层防火墙)确保零攻击性数据包到达范围外主机。→ 安全模型
  • 目标导向攻击规划:设置 domain_admin 或 cloud_audit,决策引擎即合成多阶段执行路径(图启发式、在明确授权下可选 LLM 代理)。→ 引擎设计
  • 多向量攻击图(DAG):实时摄取 BloodHound 或映射会话。最短路径、瓶颈点、横向枢轴可行性。→ 攻击图
  • 零信任认证模型:仅内存的短期 JWT、HttpOnly 轮换刷新、HMAC CSRF、AES-256-GCM AEAD 保险库(PBKDF2-HMAC-SHA256 600k)。→ 安全模型
  • 66 个活跃生产模块,覆盖 60+ MITRE ATT&CK 技术(AD、云、凭据访问、数据外泄、横向移动、侦察、Windows、Linux、EDR)。→ 模块目录
  • 自动化交付物:通过无头浏览器一键生成品牌化 PDF/HTML/Markdown/JSON 报告(Windows/Linux 上无 GTK 依赖)。→ 仪表板指南
  • MCP 网关:Cursor/Claude Desktop/Windsurf/Cline 可在 Pre-Flight ScopeGuard、抗提示注入污点隔离和一次性 HMAC 确认令牌下安全驱动 ARES。→ MCP 规范
  • 类型安全的 Python SDK:使用 BaseModule[P, R] + @ares_module 编写自定义模块,在 ModuleTestHarness 中模拟,使用 AresClient 自动化。→ SDK 文档 · → 模块开发指南

快速开始

先决条件

  • Python 3.11 或 3.12(Windows 上推荐 3.12)
  • Node.js v18+(已在 v20 LTS 上测试)
  • 操作系统 Windows 11/10、Linux(Ubuntu/Debian/Kali)或 macOS

60 秒(Windows 上的 PowerShell)

git clone https://github.com/Mafifrizi/ARES.git
Set-Location .\ARES

py -3.12 -m venv .venv
.\.venv\Scripts\python.exe -m pip install -U pip
.\.venv\Scripts\python.exe -m pip install -e ".[dev,pdf]"

Set-Location frontend ; & "C:\Program Files\nodejs\npm.cmd" ci ; Set-Location ..

$env:ARES_PDF_BROWSER = "C:\Program Files (x86)\Microsoft\Edge\Application\msedge.exe"
.\.venv\Scripts\ares.exe doctor --pdf-smoke

.\.venv\Scripts\ares.exe dashboard dev --no-reload

打开 http://127.0.0.1:5173/dashboard/。 初始操作员:admin。密码:在 .env 中设置 ARES_DEFAULT_ADMIN_PASSWORD(必填,至少 12 个字符,无硬编码默认值)。

测试

pytest tests/unit -n auto -q                    # 5,074 tests, parallel
pytest tests/integration/test_postgres_*.py -q  # Postgres integration

原地升级(无需 git clone / 重新构建)

ares update              # add new modules only
ares upgrade             # full-system upgrade (core + db + modules + UI)
ares upgrade --check     # preview, no changes on disk

用户数据库、凭据、配置和插件在数学上被列入禁止修改的黑名单。参见原地升级保证。


文档

所有深入内容都位于 docs/ 中。主要入口:

  • 快速入门交战指南
  • 文档门户与子系统索引
  • 仪表盘逐界面手册
  • 模块目录与模式 · 模块开发 · SDK 规范
  • API 参考 · MCP 网关 · 企业 SSO(SAML/OIDC)
  • 安全与威胁模型 · 执行策略 · 验证实验室
  • 架构 · 引擎设计 · Worker 架构 · 数据库迁移
  • 市场对比 · RFC 001:Linux AD 跨平台技战术

支持

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    343
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    310
  • 5

    opencti

    opencti-platform/opencti

    开放式网络威胁情报平台

    306
  • 6

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    301

探索所有工具

浏览我们的工具集合

查看所有工具 →