
面向带外发现的漏洞利用服务器。 将目标指向一个你拥有的域名。它发回的每一个 HTTP 请求和每一封邮件都会落入你掌控的仪表盘,而它会返回你选择的任意响应。

⚠️ 仅限授权的安全测试与研究使用。 黑洞是一个实时、可从互联网访问的全捕获端点:目标发送给它的一切都会被存储,而它会返回你配置的任意内容。只将你拥有明确书面授权可测试的目标指向它,并将每一次部署都视为客户数据存储。只测试你有权测试的内容。
在渗透测试中,你发现的一半问题只有在某个东西回连时才能得到证实。一个盲 SSRF。一个通过 HTTP 外带数据的 XXE。一个在你永远看不到的管理员浏览器中触发的存储型 XSS。一个你需要读取的密码重置流程。一个无人校验的 OAuth redirect_uri。每一个都需要可从目标访问、能捕获一切、并能按你的意愿精确响应的基础设施。
公共交互服务只给你一个主机名和一份日志。AREA 51 给你整套东西,而且运行在你自己的基础设施上:
302、一个 DTD、一个 .js 信标、一个 JSON 桩、一个 25 MB 的二进制文件。按精确路径配置。有意提前发布。 AREA 51 最初是为一支小型可信团队打造的内部工具,因此它更看重简单性而非加固与扩展。请预期会有粗糙之处。如果你遇到了,请提交 issue并附上复现步骤。欢迎贡献;参见 CONTRIBUTING.md。
|
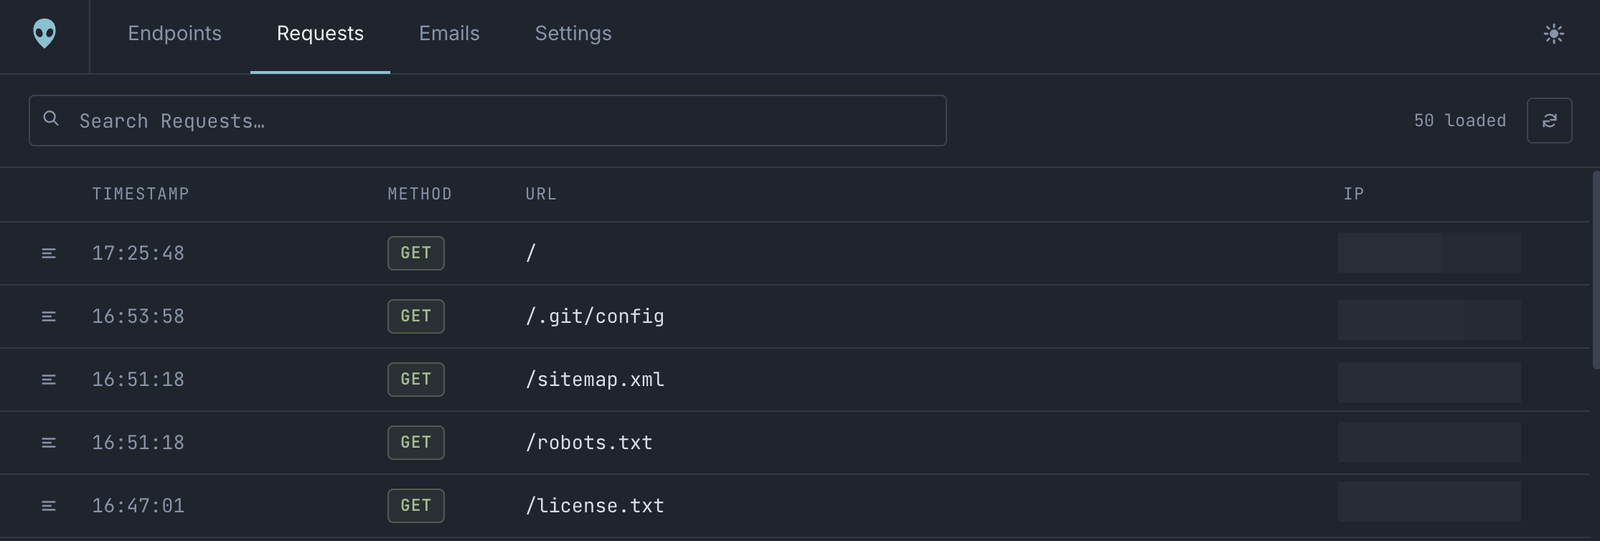
AREA 51 · 仪表盘 配置端点、读取捕获的请求和邮件、管理噪声过滤器。通过单点登录和邮件发送的一次性 PIN 保护。 |
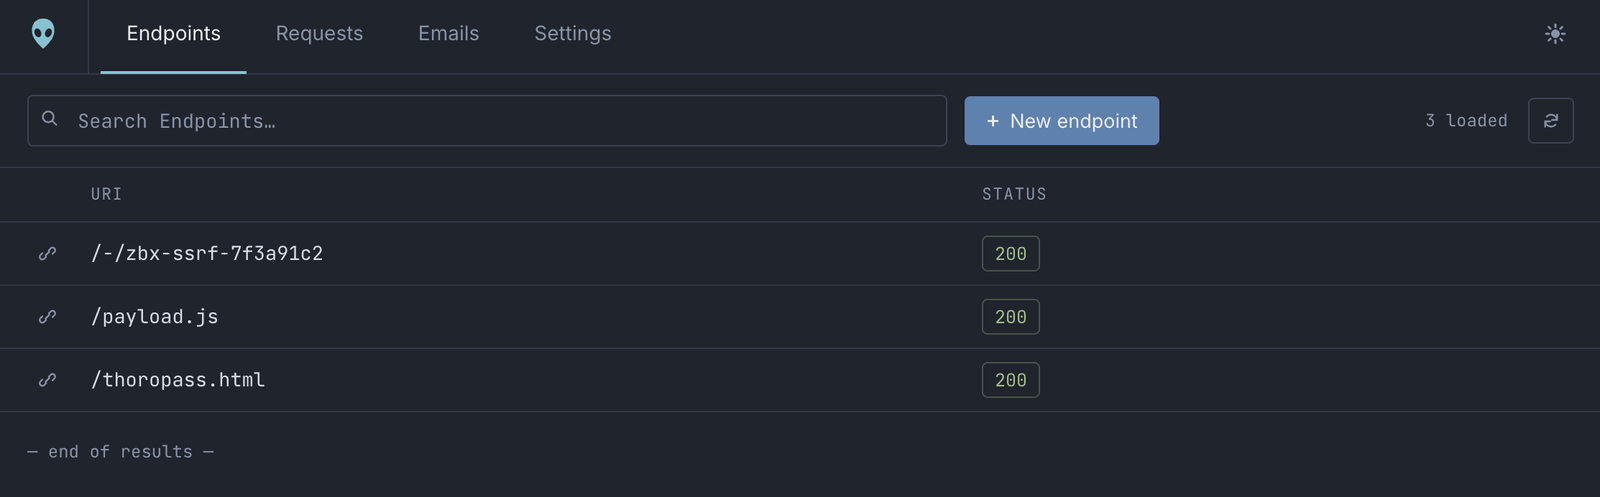
黑洞 · 你的域名 每个路径都提供你定义的内容,该域名下的每个请求和每个地址都会被捕获。出于必要而公开,因为目标必须能够访问它。 |
Autopilot · 智能体接口 一个基于密钥认证的 MCP + REST 服务器。它读取最近一小时的 callback, 暂存自己的响应桩,且无法触碰其他任何内容。 |
简单又轻松:Autopilot 暴露了一个 MCP 服务器(附带 REST 镜像),因此
经过授权的 AI 智能体可以在交互过程中自行运行整个循环,无需你居中协调。
它读取最近一小时的 callback,在受隔离的 /-/* 命名空间下暂存自己的响应桩,
并确认命中。每位操作员都有自己的 API 密钥,且它处于沙箱之中:它永远无法读取你的文件,
也无法访问 /-/ 之外的任何端点。→ Autopilot 内部机制
 |
 |
 |
 |
| 发现 | AREA 51 如何证明 | 操作手册 |
|---|---|---|
| 盲 SSRF | 一个未配置的路径即可捕获命中,包含出口 IP、User-Agent 和所有请求头 | → |
| SSRF 过滤器绕过 | 一个文本端点返回 302,重定向到你真正想要抓取的地址 | → |
| XXE / XSLT 数据外带 | 托管外部 DTD,然后从第二个请求中读取外带出的字节 | → |
| 盲 XSS | 提供信标;捕获记录的 Referer 会指明执行它的内部页面 | → |
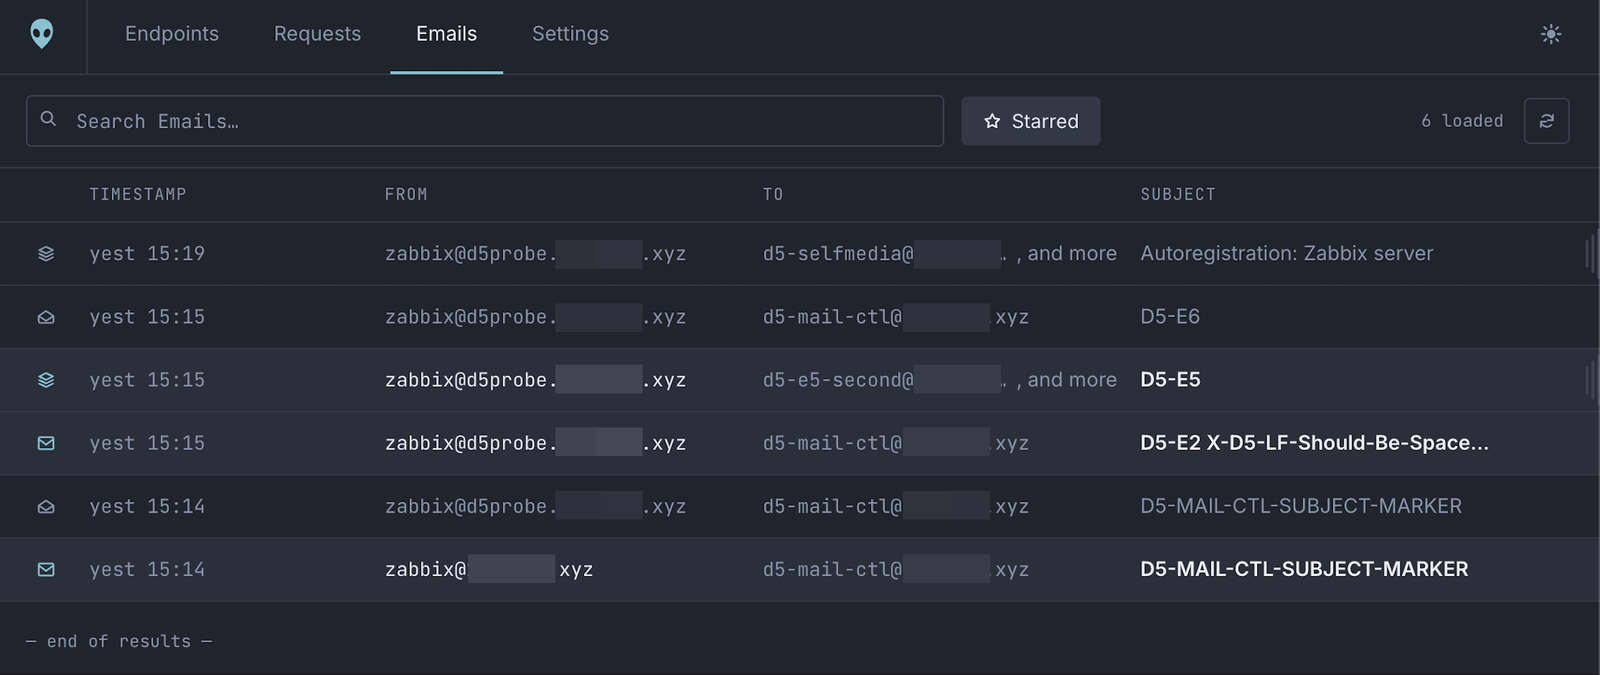
| 邮件驱动流程 | 每个地址都是可用的收件箱,因此注册、邀请、重置和验证邮件都会完整送达 | → |
OAuth redirect_uri 滥用 | 暂存落地页并捕获流程交出的 code、state 或 token | → |
| 载荷投递 | 上传归档文件、二进制文件、PDF 或字体,并以各自的 content type 内联提供 | → |
| 邮件认证审查 | 真实送达邮件上的完整 Received 链以及 SPF、DKIM 和 DMARC 结果 | → |
其余一切都会为你创建:数据库、存储、四个 Worker(仪表盘是其中之一)、DNS、TLS、邮件路由以及访问策略。
首先完成上文的 Requirements 部分。API 令牌以及两个一键激活项(R2 和 Zero Trust)无法通过 API 完成,因此需要先手动处理。然后:
git clone https://github.com/thoropass-public/area51.git && cd area51
npm install
cp .env.example .env        # paste your API token
./a51 setup                 # provisions and deploys everything
setup 会询问要使用哪个域名,确认它可能会接管该域名,
然后按顺序进行配置:数据库和 schema → 存储 → 四个 Worker →
你的黑洞及其邮件全捕获 → 仪表盘和 agent 主机名 →
访问策略。该域名本身会成为黑洞,因此
https://your-domain/anything 和 anything@your-domain 都会被捕获,
仪表盘和 agent 服务器也会随之一起设置。每一步都是幂等的,
因此它也是你在更改任何内容后重新运行的命令。
然后确认它:
./a51 doctor