
kli-ex
 gmh5225/kli-ex
面向 Windows 驱动程序的扩展内核延迟导入器,可在运行时解析 API,并使用加密、缓存的导入名称来隐藏内核函数的使用,从而规避静态分析。
defensive-toolspersistence-mechanismsreverse-engineering+4
 gmh5225/kprocterminator
Windows 内核驱动程序,用于终止系统中的特定进程
 praetorian-inc/caeruleus
用于Linux/BlueZ上蓝牙低功耗安全测试的单一Go二进制文件:扫描、枚举GATT、读/写/通知、模糊测试特征,并通过JSON输出运行结构化评估。

 vqkro/ultrasploiter
一个单一二进制文件,将端口扫描器、完整的 Exploit-DB 索引(4.7 万条条目)以及可运行的漏洞利用模块整合为一个工具。使用 Rust 编写,可在 Linux、Windows 和 macOS 上运行。
 lzwhehe/benign-instruction-bench
Re-evaluating prompt-injection detectors on LLM agent tool outputs (paper draft, scripts, scores)
 sliverarmory/sliver-gui
跨平台 Electron GUI,用于 Sliver C2 框架,提供会话与 beacon 仪表盘、payload 生成、监听器、loot 以及云部署管理。
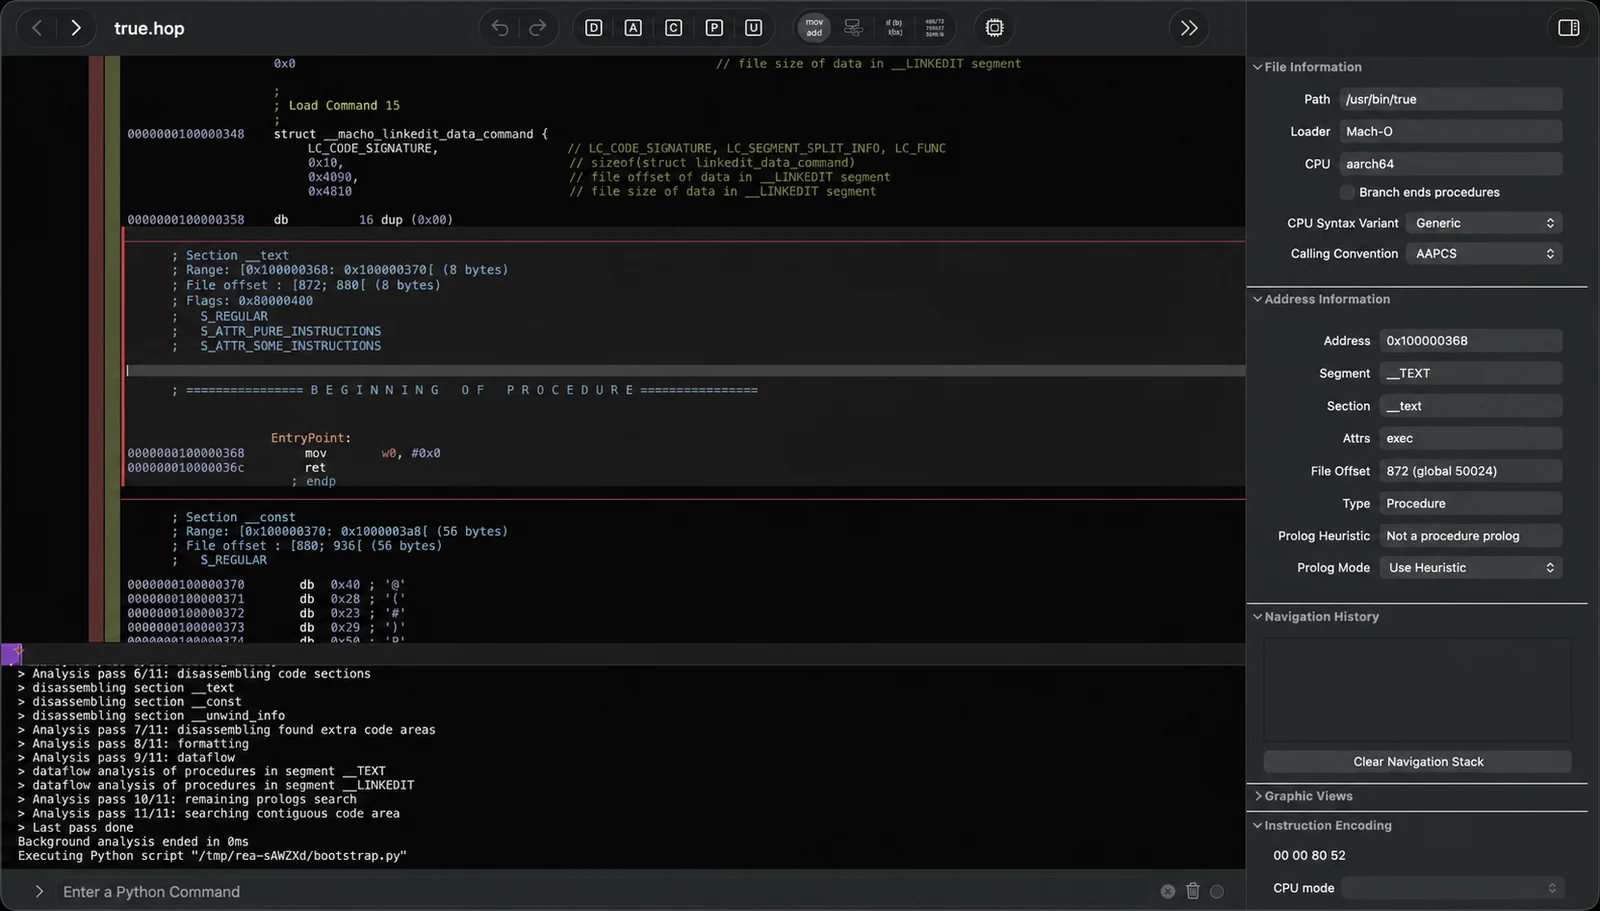 morluto/rea
使用智能体对任何事物进行逆向工程,从应用行为到原生二进制文件。
 xf1les/fsop-finder
Binary Ninja 插件,用于扫描 glibc libio 中能够劫持控制流和栈指针的 FSOP 代码路径,助力堆利用研究。
 modzero/burp-responseclusterer
Burp 插件,用于对响应进行聚类,以展示已接收响应的概览
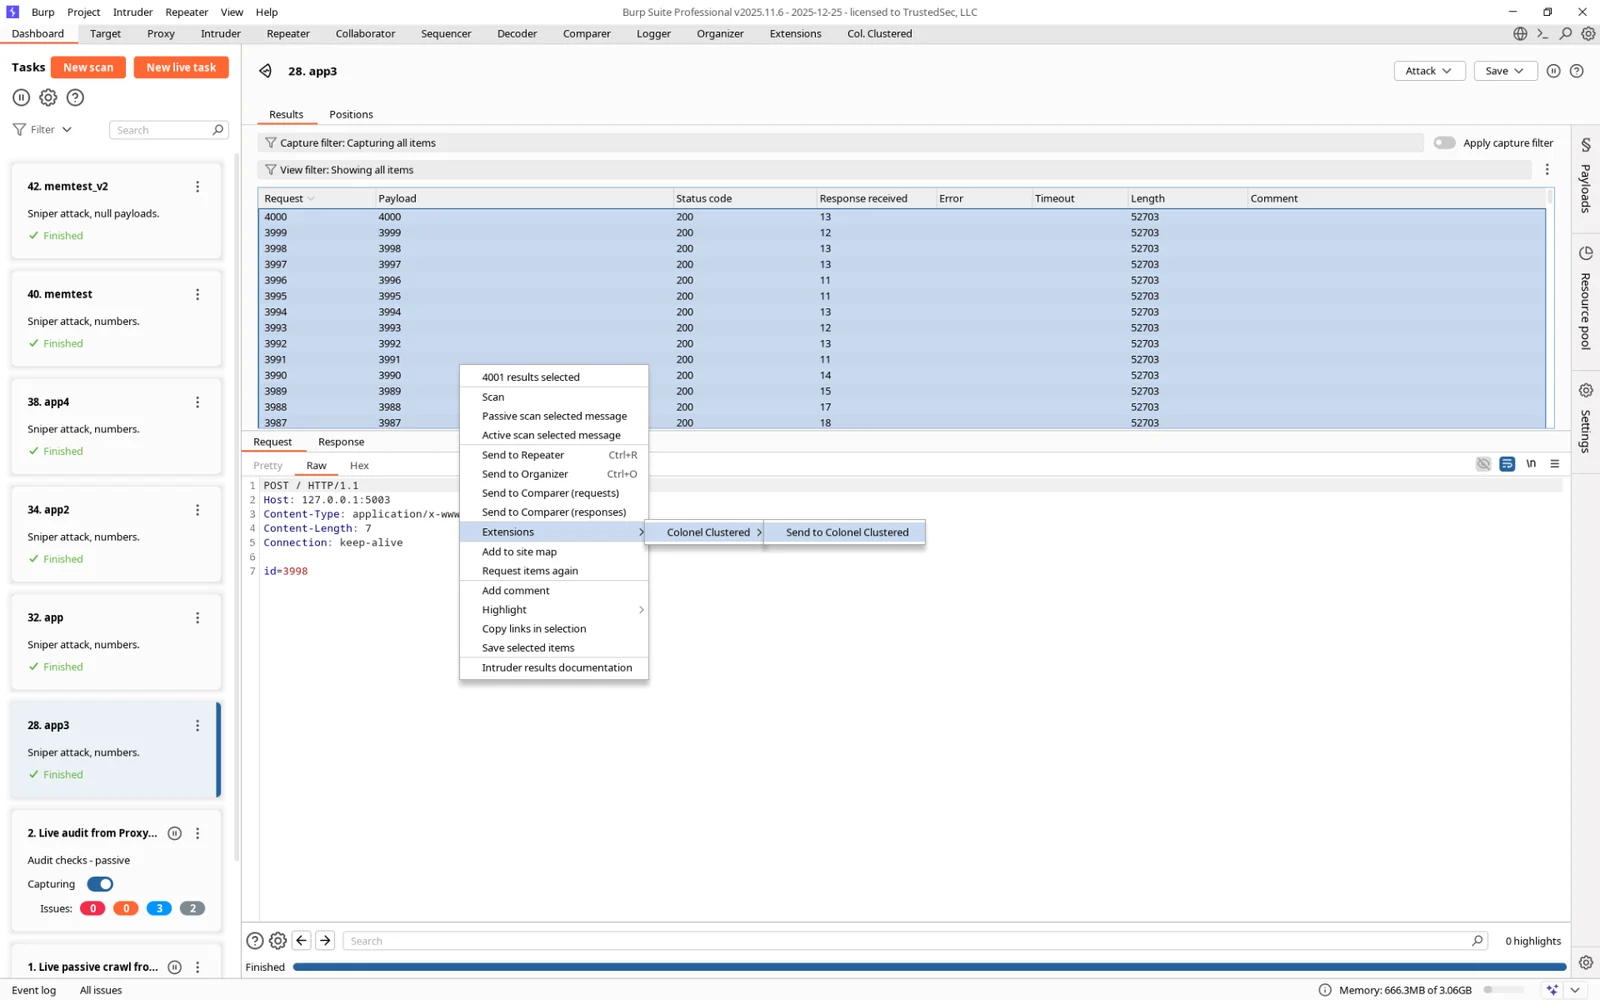 hoodoer/colonelclustered
一个Java Burp插件,对响应进行文本聚类,根据服务器响应的实际内容识别异常值/分组,例如来自Intruder运行的结果。
 pentagridsec/pentagridresponseoverview
BurpSuite 响应概览扩展 - 通过对响应正文进行分组来发现异常响应
 praetorian-inc/capability-sdk
共享 Go SDK,为安全扫描器定义标准能力接口,支持多格式发现结果输出(终端、JSON、NDJSON、Markdown、SARIF)以及 CLI 文档漂移检查。
 portswigger/active-scan-plus-plus
Burp Suite 扩展,通过检查主机头攻击、XXE、代码注入以及 Shellshock 和 Log4Shell 等已知 CVE,扩展主动和被动扫描功能。
 d0ge/xsw
XML Signature Wrapping Burp Suite 扩展
 saml-toolkits/ruby-saml
Ruby 库,实现 SSO 的 SAML 服务提供方端,处理认证请求、响应验证、XML 签名检查以及 IdP 元数据解析。
 d0ge/websocketturbointruder
Burp Suite 扩展,用于通过自定义 Python 代码对 WebSocket 消息进行模糊测试,支持多引擎、HTTP 中间件路由和响应分析。
 hackvertor/repeat-strike
Burp Suite 扩展,使用 AI 生成的正则表达式攻击规则来检测 IDOR 和访问控制缺陷,然后扫描代理历史记录以大规模发现类似问题。