
DetectTrace
 g0dse11/detecttrace
开源检测工程工具,可端到端追踪安全检测并识别首个失败阶段。
defensive-toolsvulnerability-analysisscripting-automation+5
g0dse11/detecttrace开源检测工程工具,可端到端追踪安全检测并识别首个失败阶段。
 darkrx1/rxscan
用于有界网络侦察的 Rust CLI:TCP/UDP 端口发现、服务识别、DNS/TLS/HTTP 证据收集,以及带关联分析的公开来源用户名搜索。
 google/bughunters
Google 漏洞奖励计划的参考资源,包括域名层级、OSS 仓库层级列表以及面向安全研究人员的已奖励补丁示例。
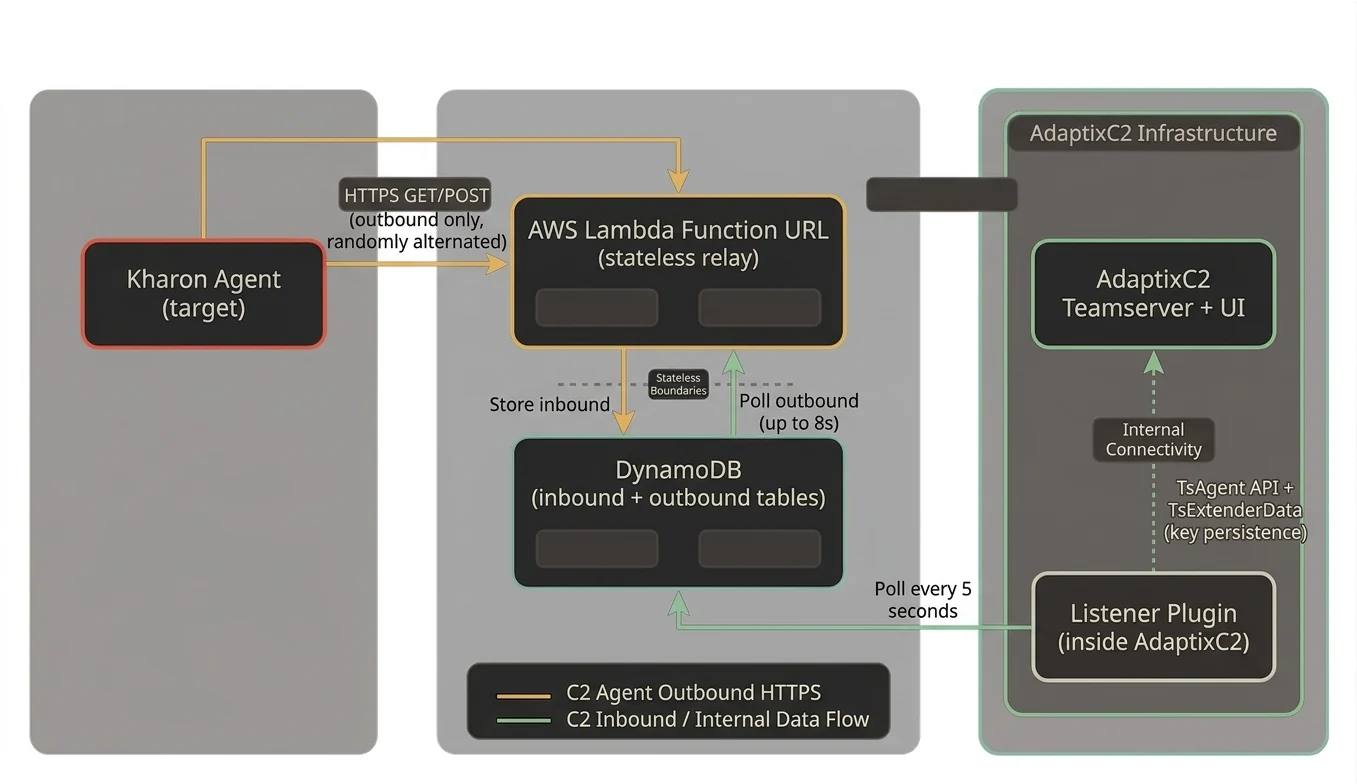 stillbigjosh/adaptix-serverless-c2
用于 AdaptixC2 v1.2 的无服务器 C2 传输插件,使用 AWS Lambda + DynamoDB 作为中继基础设施。
 matijamiki/ranwhat
Flight recorder and secret scanner for AI coding agents. Reads what Claude Code, Codex, Gemini CLI and 17 more ran, and flags risky actions and…
 lolcaken/javascript-deobfuscator
用于 javascript-obfuscator 5.x 输出的反混淆器(字符串数组、控制流平坦化、自防御、RC4/base64)
 gmh5225/kernel-ctf
Linux 内核漏洞利用 CTF 挑战合集,涵盖缓冲区溢出、释放后使用和竞争条件漏洞,用于动手安全学习。
 opposum0112/decretum
面向安全研究人员的合约 LinkML 编译器
 nxenon/h2spacex
基于 Scapy 的 HTTP/2 最后一帧同步(也称为单包攻击)低级库/工具 + 利用时序攻击
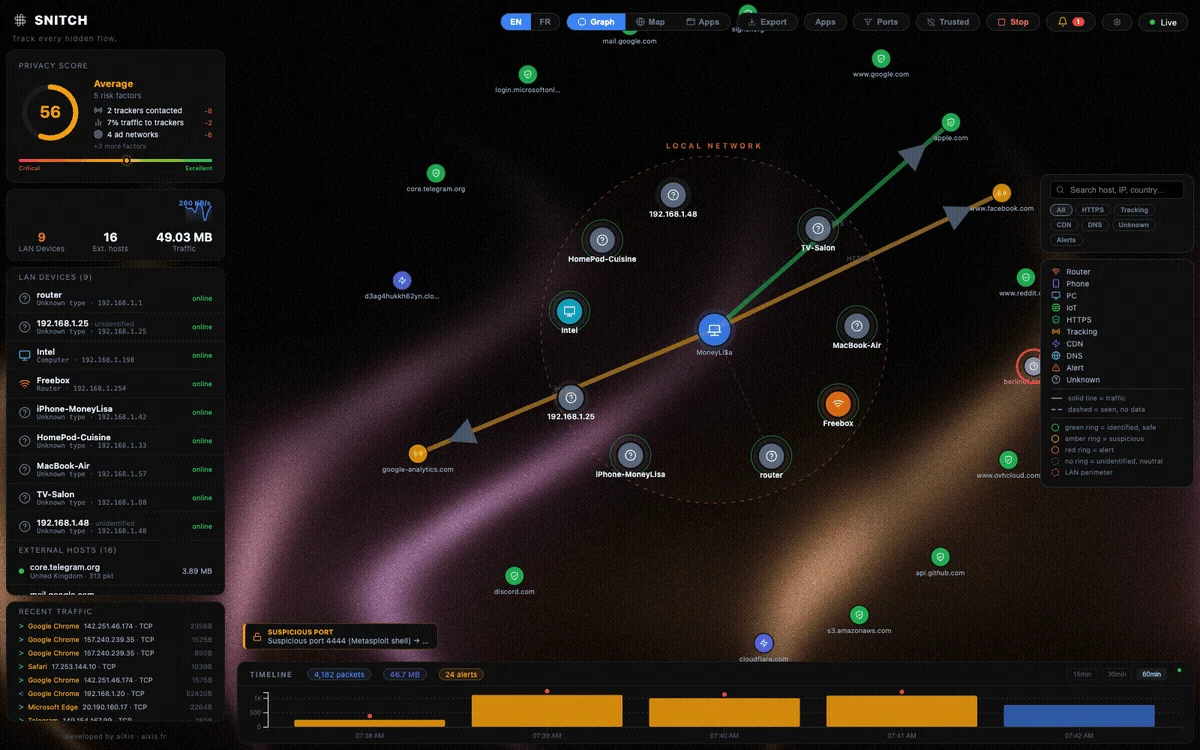 aixisstudio/snitch
实时网络监控 + 出站防火墙——查看并拦截每一个连接。隐私优先、本地优先、Rust 集群代理、SIEM 导出、8 种语言。/ 实时网络监控 + 出站防火墙、Rust 集群代理、SIEM 导出。100% 本地。
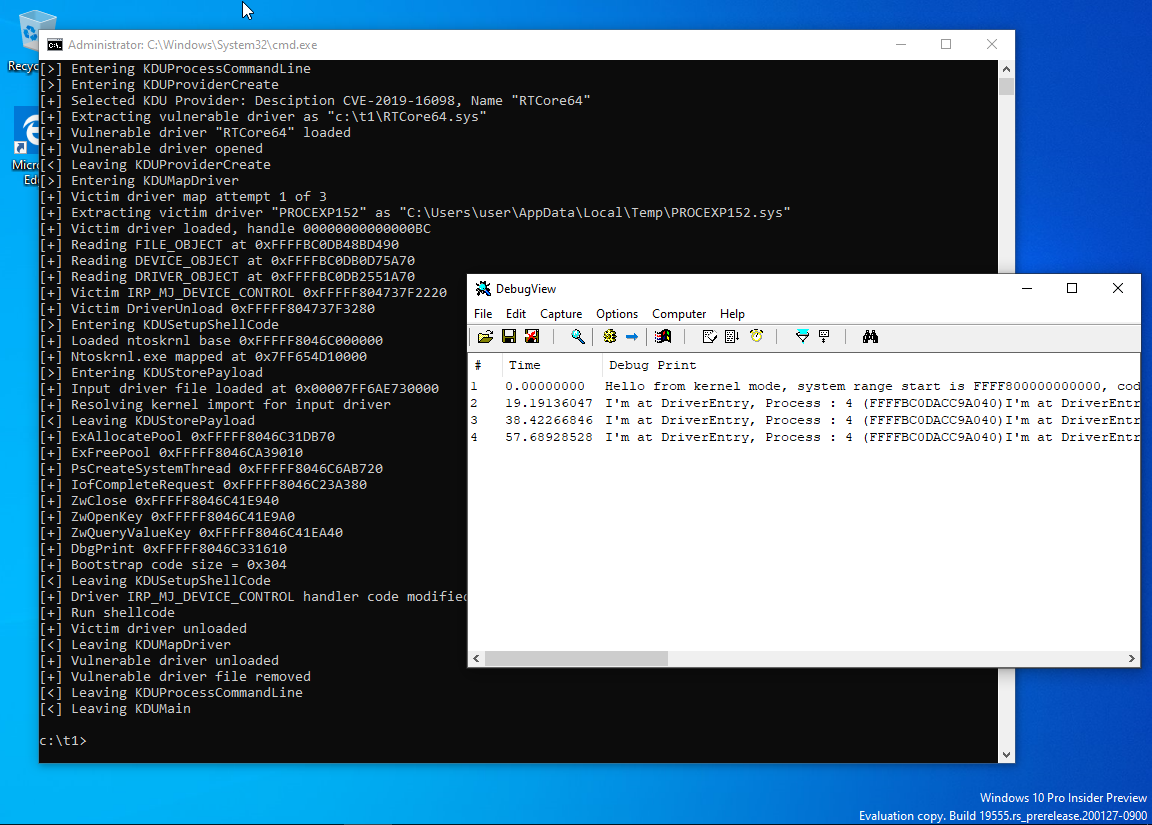 hfiref0x/kdu
Windows 内核驱动工具,利用存在漏洞的已签名驱动(BYOVD)绕过 DSE、加载未签名驱动、劫持受保护进程并转储进程内存。
 blacktop/ipsw-diffs
Publishes per-build diffs of iOS, iPadOS, and macOS IPSW firmware releases, enabling binary-level comparison of system components across versions and…
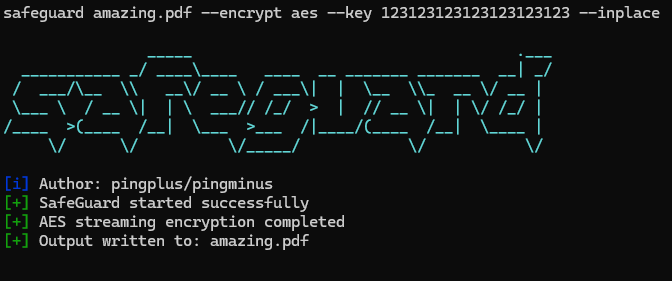 pingpongplus/safeguard
CLI Encryption tool written in Go only for learning purposes and demonstration of encryption (not secure)
 albinowax/activescanplusplus
Burp Suite 扩展,通过检查主机头攻击、XXE、表达式语言注入、Shellshock 及其他 Web 漏洞来扩展主动和被动扫描。
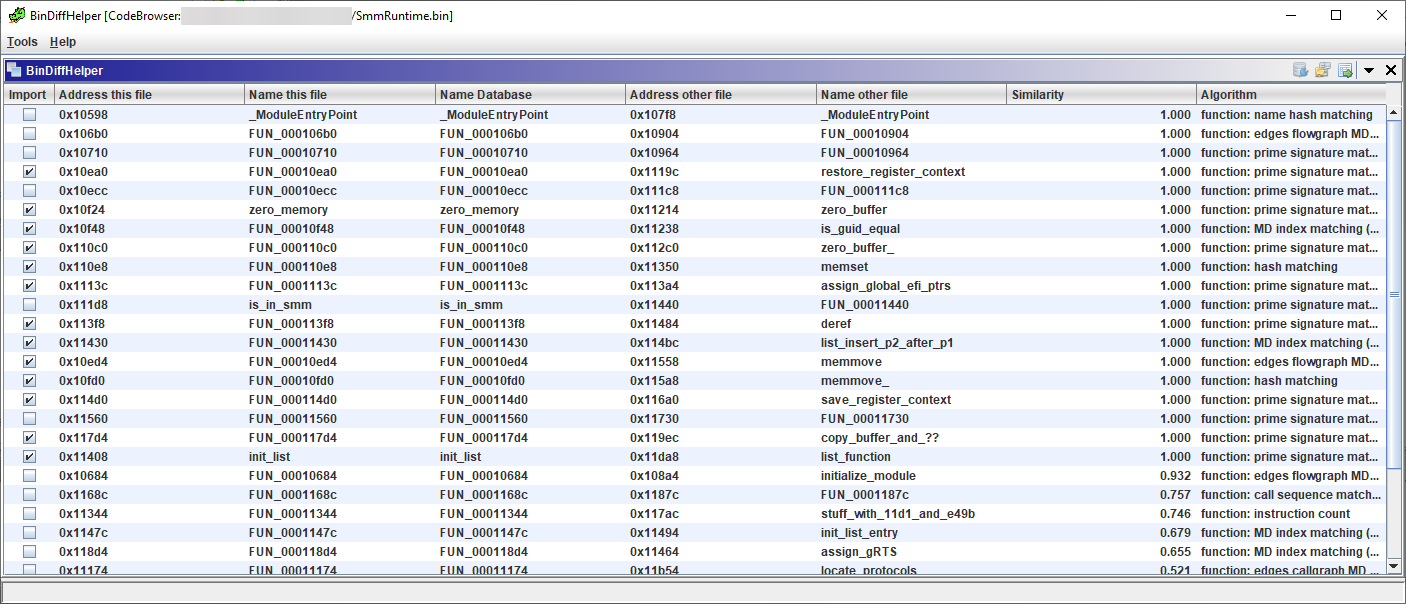 ubfx/bindiffhelper
Ghidra 扩展,集成 BinDiff 用于函数匹配
 safedep/gryph
Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.
 gmh5225/kernelmode-driver
适用于 x64 Windows 系统的内核驱动程序,允许你读写虚拟/物理内存并挂钩 Win32k
 gmh5225/keypatchx
KeyPatch Enhanced — IDA Pro plugin for symbol-aware x86/x64 assembly patching, powered by Keystone Engine. Fork of Keypatch with automatic IDA symbol…