
ultrafuzz
 monad-developers/ultrafuzz
End-to-end agentic smart contract fuzzing and threat hunting
defensive-toolsvulnerability-scannersvulnerability-analysis+5
105
 devzero-security/redstackpro
A canvas for red team infrastructure and cyber ranges. Compose a topology, export runnable Terraform and Ansible, and deploy it yourself. Your cloud…
 dmdhrumilmistry/security-harness
面向 AI 编码代理的多代理静态应用安全审查框架:映射代码库、搜寻漏洞类别、串联并验证发现结果,并输出 SARIF、JSON 和 PDF 报告。
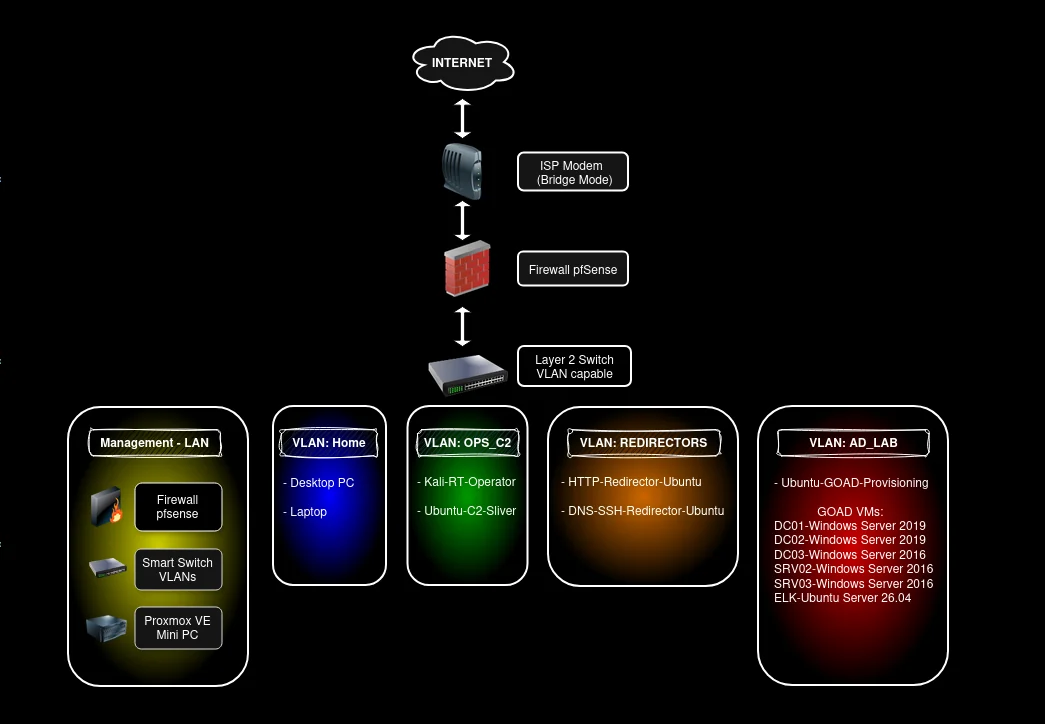 pho5nix/red-team-goad-lab-proxmox
红队家庭实验室搭建指南。在 Proxmox 和 pfSense 中搭建 GOAD 实验室,Operator/C2 与重定向器。
 theqmaks/resolver
该扩展将流行的 CAPTCHA 解决方案服务集成到 BurpSuite 中,无需人工干预即可处理不同类型的 CAPTCHA。
 gmh5225/gmh5225
基于LLVM的安全研究工具链:NeverC,一个C23交叉编译器,以及NeverD,一个二进制分析与反编译引擎,可将PE、ELF、Mach-O、EVM和SBF提升为LLVM IR。
 navikt/cplt
用于 AI 编码代理的沙箱。在 kernel-level 沙箱内运行 Copilot CLI、Claude Code、OpenCode、Gemini CLI、Antigravity、Pi、goose 或普通 shell,并带有 git 和 gh 防护,且沙箱策略已提交到仓库中。
 top-celestial-company-ltd/dros-vep-lite
开源、100% 可复现的 AI Agent 运行时安全基准与沙箱环境(RFC-010 草案协议)。
 blackarch/blackarch
一个基于 ArchLinux 的发行版,专为渗透测试人员和安全研究人员打造。
 pentoo/pentoo-overlay
Gentoo overlay,用于安全工具,同时也是 Pentoo Livecd 的核心
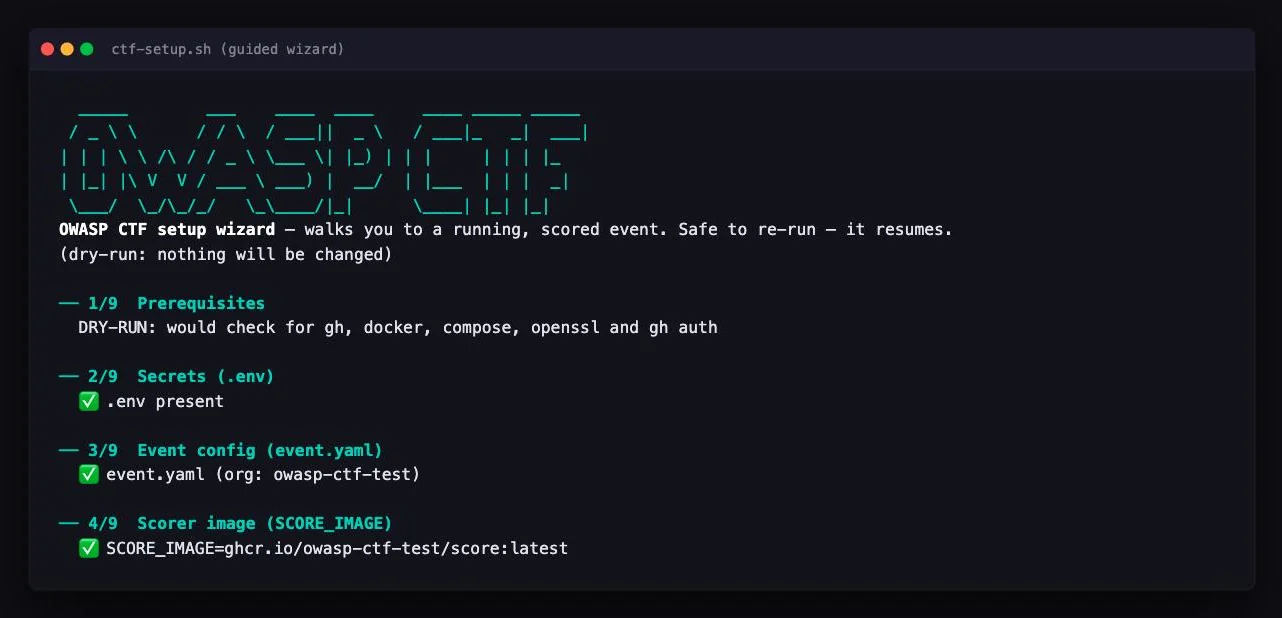 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
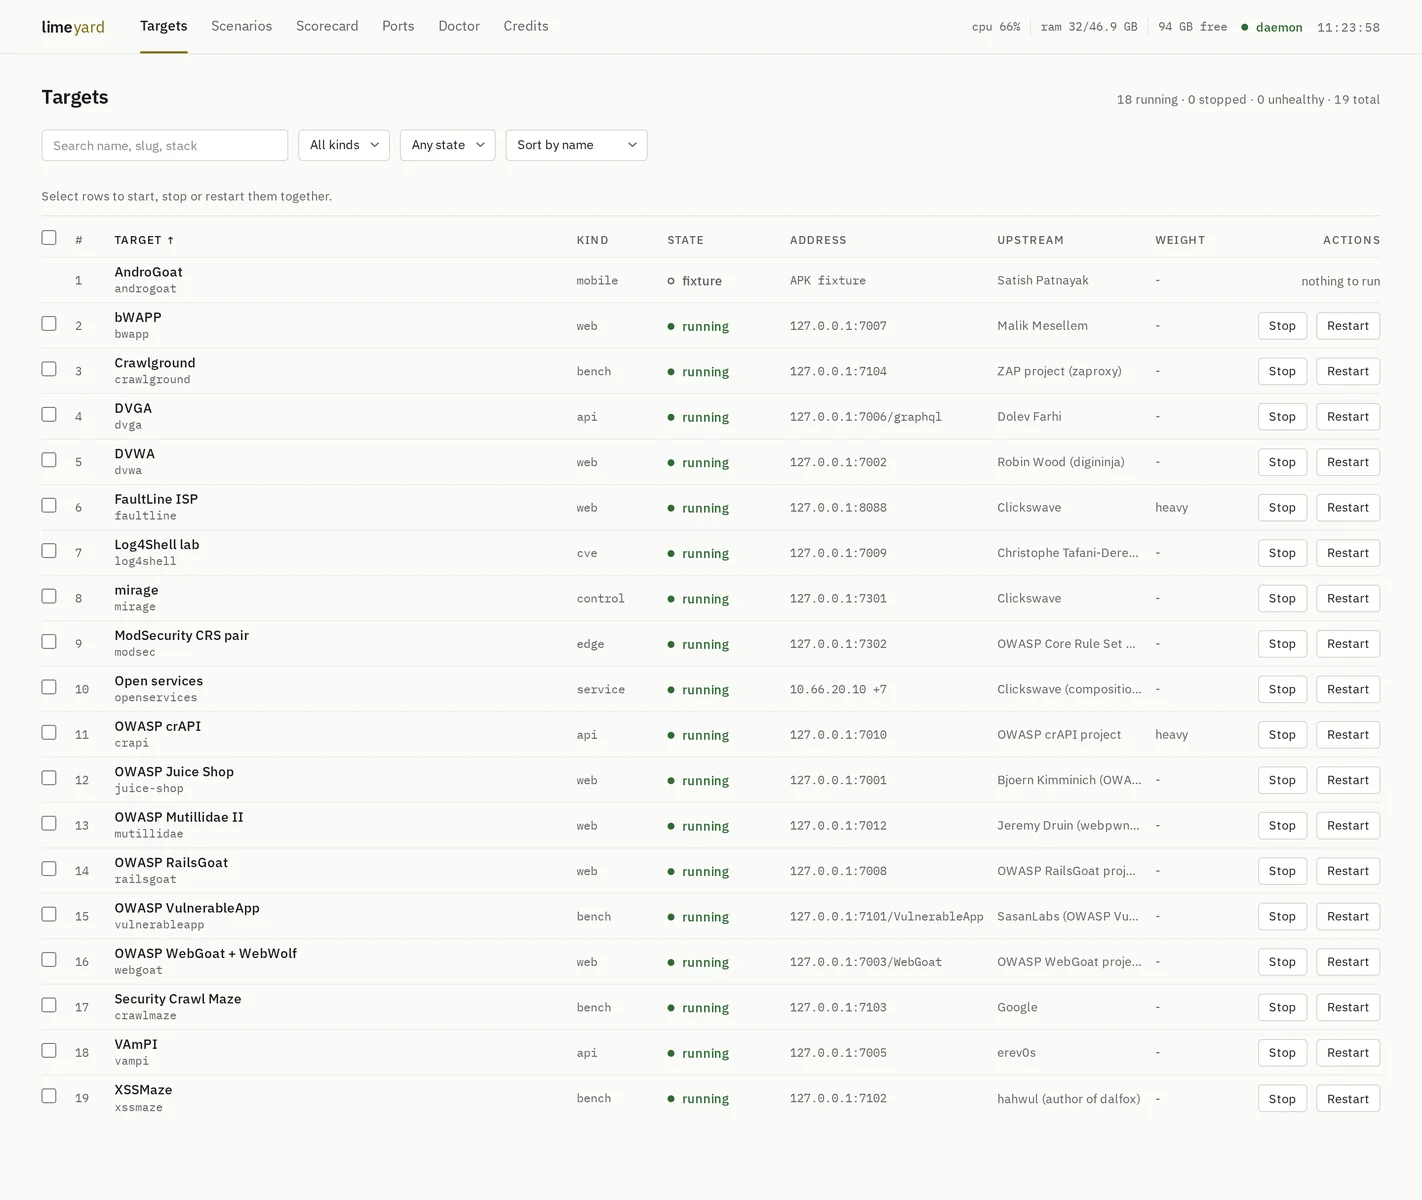 clickswave/limeyard
一个故意存在漏洞的 Docker 实验环境,具有可路由的 DNS 资产和每个目标对应的机器可读答案密钥,可在本地对扫描器的精确率、召回率和范围进行评分。
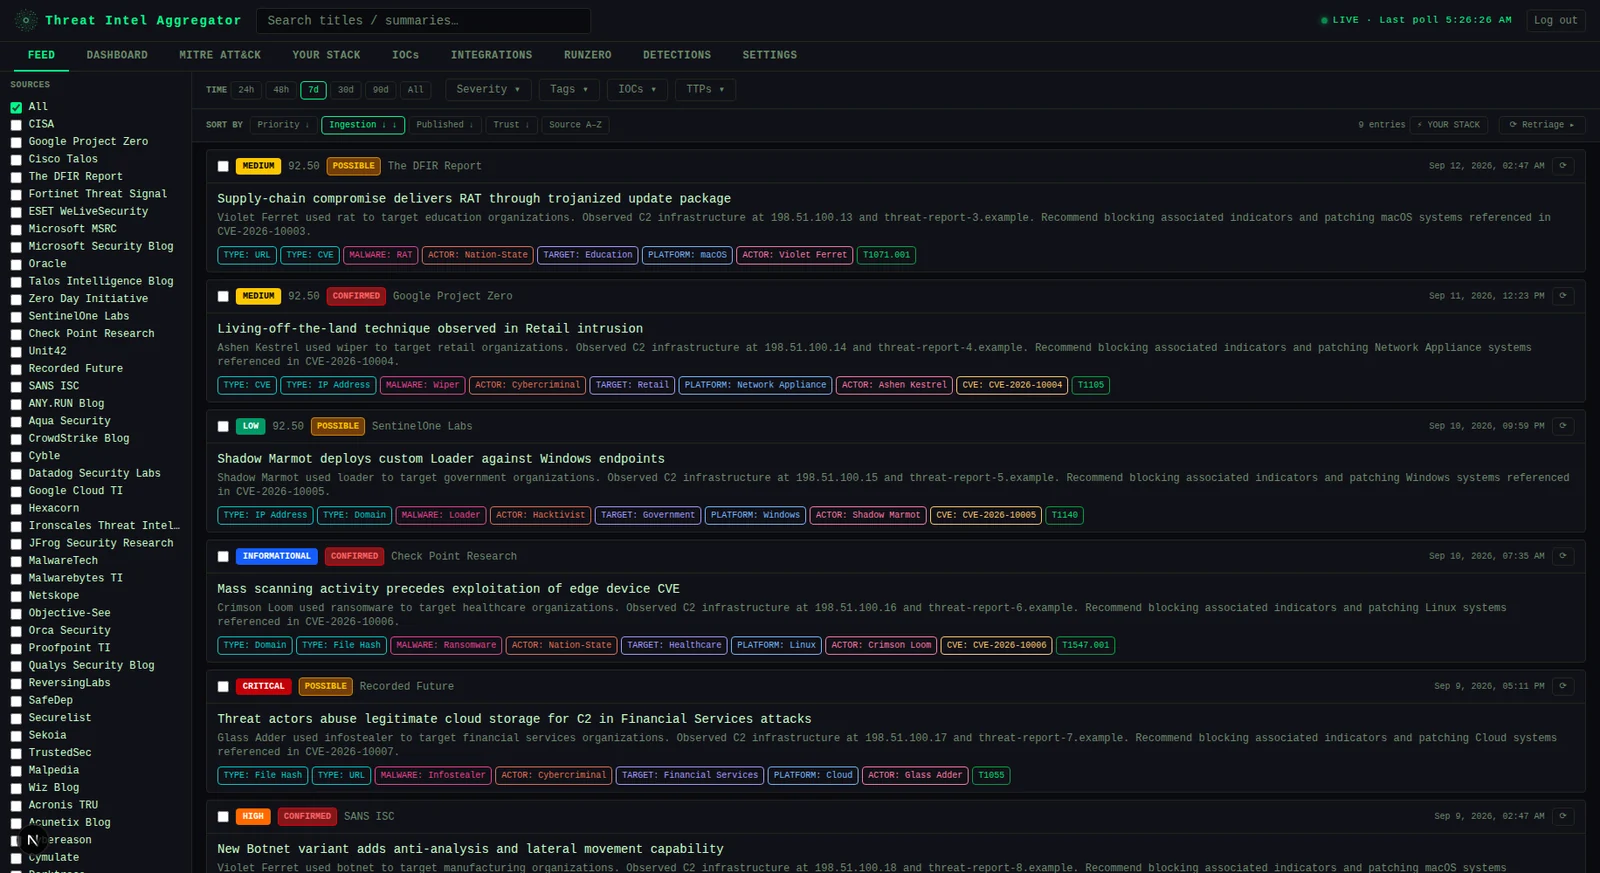 ethan-andrews/threatintel-aggregator
自托管威胁情报平台——支持情报源聚合、AI 分诊、MITRE ATT&CK 覆盖,以及与 Sentinel 集成的检测工程。可独立运行,也可与 Azure 完全集成。
 nvidia/openshell
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
 falconforceteam/falcondash
Azure 工作簿仪表板,用于可视化和探索检测性能指标,帮助安全团队衡量并主动维护其检测规则。
 bmax121/apatch
Android 内核和 Android 系统的补丁
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 asteroid-belt/skulto
离线且安全优先的代理技能同步与管理工具