DFIRHub 是 Windows 取证痕迹的参考指南。它列出了来自 Eric Zimmerman 的 KapeFiles 仓库的 KAPE 目标,展示了每个目标所收集的内容,并给出了运行命令。它还能将 Sigma 规则转换为适用于你的 SIEM 的查询。
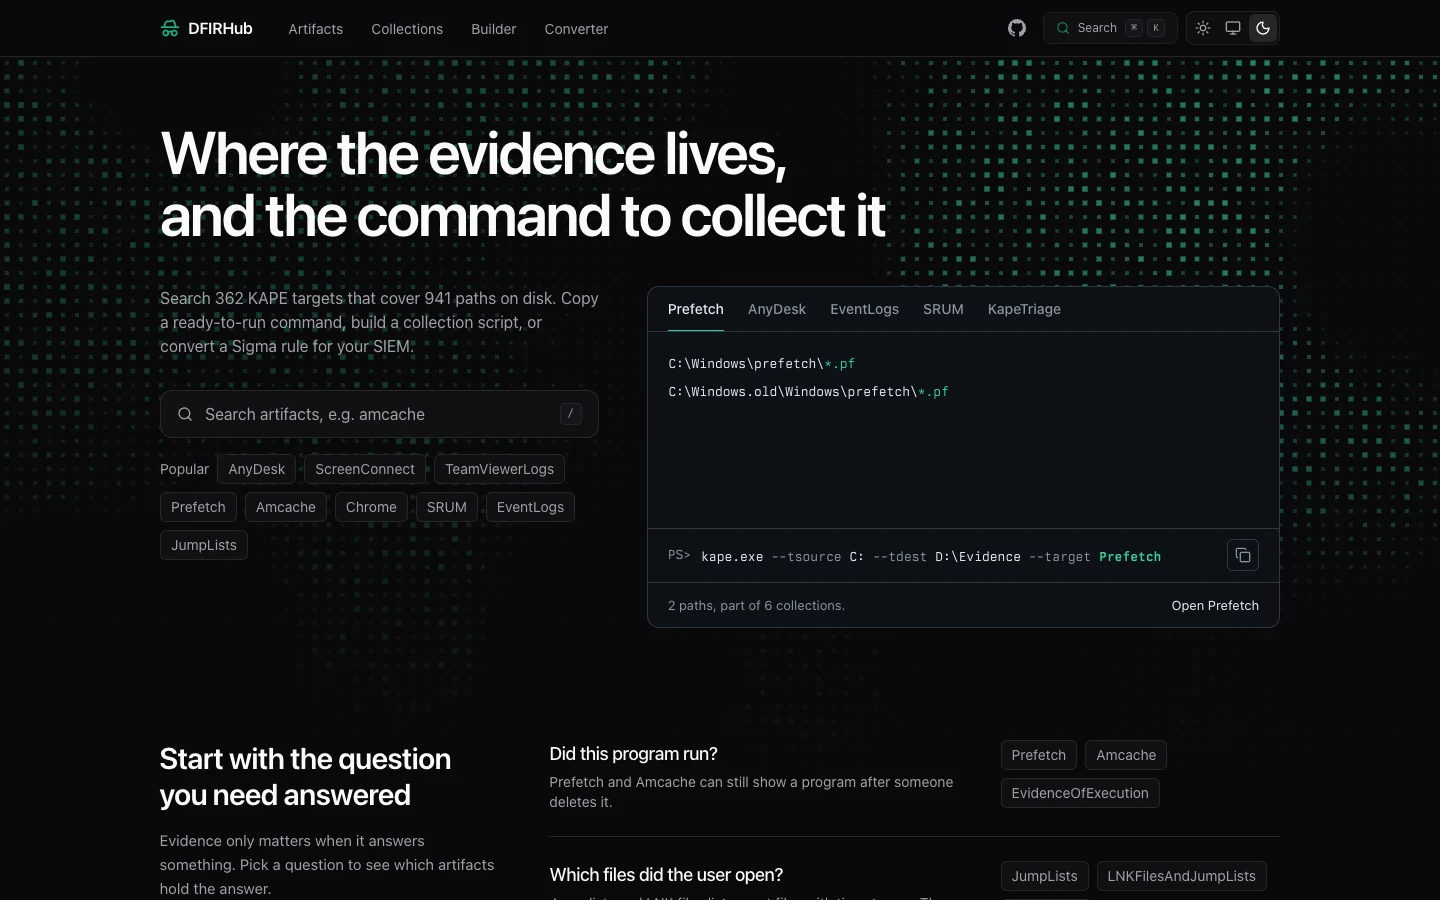
你可以按名称搜索痕迹,也可以从首页的问题入手,例如“这个程序运行过吗?”。每个痕迹页面都会列出 KAPE 收集的路径、添加注释,并链接到针对其中数据的 CyberChef 配方。侧边面板可为 KAPE、PowerShell、Batch 或 WSL 构建收集命令。
集合将相关的痕迹分组。KAPE 命令构建器从事件场景出发,组合目标与模块,并导出 KAPE 命令、_kape.cli 批处理文件或回退脚本;其 URL 保留除密钥外的所有选择。短链接可直接打开某个痕迹:/prefetch 适用于热门痕迹,/a/<slug> 适用于所有痕迹。
注册表部分列出了来自 Eric Zimmerman 的 RECmd 仓库中 DFIRBatch.reb 批处理文件的 Windows 注册表痕迹。每个页面显示配置单元、键路径和值、批处理文件中的参考链接,以及解析它们的 RECmd 或 KAPE 命令。
事件日志部分列出了来自 Eric Zimmerman 的 evtx 仓库中 EvtxECmd 映射的 Windows 事件 ID。每个页面位于 /eventlogs/<channel>/<id>,显示 EvtxECmd 提取的字段、值查找、示例事件、映射中的参考链接,以及解析该日志的 EvtxECmd 或 KAPE 命令。当多个日志使用相同 ID 时,/eventlogs/<id> 会列出它们;否则会重定向到唯一的那一个。
转换器可将 Sigma 规则转换为 17 种后端之一,包括 Splunk、Elastic、KQL、Loki 和 CrowdStrike。它通过 Pyodide 在浏览器中运行 pySigma。你还可以搜索 SigmaHQ 仓库并从结果中导入规则。
网站默认使用深色主题。页眉开关还提供浅色主题和跟随浏览器的自动设置。每个痕迹页面都有其专属的社交预览图,在构建时渲染生成。
你需要 Node 24 和 Bun 1.4。KapeFiles、RECmd 和 evtx 数据是 git 子模块,因此请在克隆后初始化它们。
git clone https://github.com/LasCC/DFIRHub.git
cd DFIRHub
git submodule update --init --recursive
bun install
bun run dev
打开 http://localhost:4321。
| 命令 | 描述 |
|---|---|
bun run dev | 启动开发服务器 |
bun run build | 构建站点。它还会为每个 artifact 渲染一张社交图片,总共约 90 秒 |
bun run preview | 在本地提供生产构建版本 |
bun run test | 运行测试 |
bun astro check | 对项目进行类型检查 |
bun run check | 使用 Ultracite 进行 lint 和格式检查 |
bun run fix | 修复 lint 和格式问题 |
bun run sigma:index | 从 SigmaHQ 重建 Sigma 规则索引 |
站点部署到 Netlify。两个 GitHub Actions 工作流用于保持数据最新。两者都需要一个 NETLIFY_BUILD_HOOK 密钥,你需要在 Netlify 的 Build hooks 下创建它,并将其添加到 GitHub 的仓库密钥中。
| 工作流 | 计划 | 作用 |
|---|---|---|
update-kapefiles.yml | 每周(周一 00:00 UTC) | 更新 KapeFiles、RECmd 和 evtx 子模块,并触发 Netlify 重新构建 |
update-sigma-rules.yml | 每月(1 日 02:00 UTC) | 从 SigmaHQ API 重建 Sigma 规则索引,提交它,并触发重新构建 |
你也可以通过 workflow_dispatch 手动启动任一工作流。
| 快捷键 | 操作 |
|---|---|
/ 或 Cmd+K | 打开搜索 |
Cmd+Shift+K | 打开 Sigma 搜索(转换器页面) |
g h | 转到首页 |
g a | 转到 artifacts |
g c | 转到 collections |
g r | 转到 registry artifacts |
g e | 转到事件日志 |
g b | 转到构建器 |
g s | 转到转换器 |
j / k | 在列表中向下 / 向上移动 |
? | 显示所有快捷键 |
Astro 和 React、Tailwind CSS、Pagefind、Pyodide、用于社交图片的 Satori,以及 Netlify。
DFIRBatch.reb,它是注册表部分的来源:其中的键路径、值名称、注释和参考链接(MIT)。每个注册表页面都会链接回该批处理文件及其引用的参考文献。








