
面向 CVE 分类的本地安全情报——31 个工具、25 个数据源、风险评分以及面向 AI 代理的 MCP 服务器,全部采用原生 Rust 实现。默认私密。
原生 Rust 构建的本地安全情报 — 一个 Tauri 桌面应用、一键内置小型 AI 模型(llama.cpp)、适用于任意 harness 的 MCP 服务器、REST API 以及纯 CLI。31 个工具,25 个数据源。默认使用私密的设备端 AI;OpenAI、Anthropic 或 Gemini 为可选设置。


安全团队会持续收到大量新漏洞(CVE),并且必须反复回答同一个问题:“我们现在需要修复这个,还是可以等一等?” 回答这个问题通常意味着要打开 NVD、EPSS、CISA KEV、GitHub、Shodan 以及十几个其他标签页,然后手动拼凑出完整情况。
CVE Intel 为你完成这些工作。给它一个 CVE、一个 IP 地址、一个文件哈希、一个域名或一组依赖项。它会同时查询所有相关的公开来源,并返回一个按优先级排序、有证据支撑的答案:它是什么、风险有多高,以及是否需要立即采取行动。 风险评分(0–100)根据严重性、被利用的可能性以及攻击者是否已经在使用它来计算——任何列入 CISA KEV 列表的项始终为严重(CRITICAL)。
你可以将其作为桌面应用、通过命令行、通过 REST API 使用,或通过 MCP 接入 AI 编码工具。你也可以直接用自然语言提问(“我们这个周末应该修补 CVE-2021-44228 吗?”),一个小型 AI 模型会解释发现结果。默认情况下,该模型在你自己的机器上运行;如果你更喜欢更强的模型,可以在设置中切换到 OpenAI、Anthropic(Claude)或 Google Gemini。
它帮助你决定要修补什么。它不会扫描你的网络,也不会替你修复任何东西,结果的时效性仅取决于公开来源。
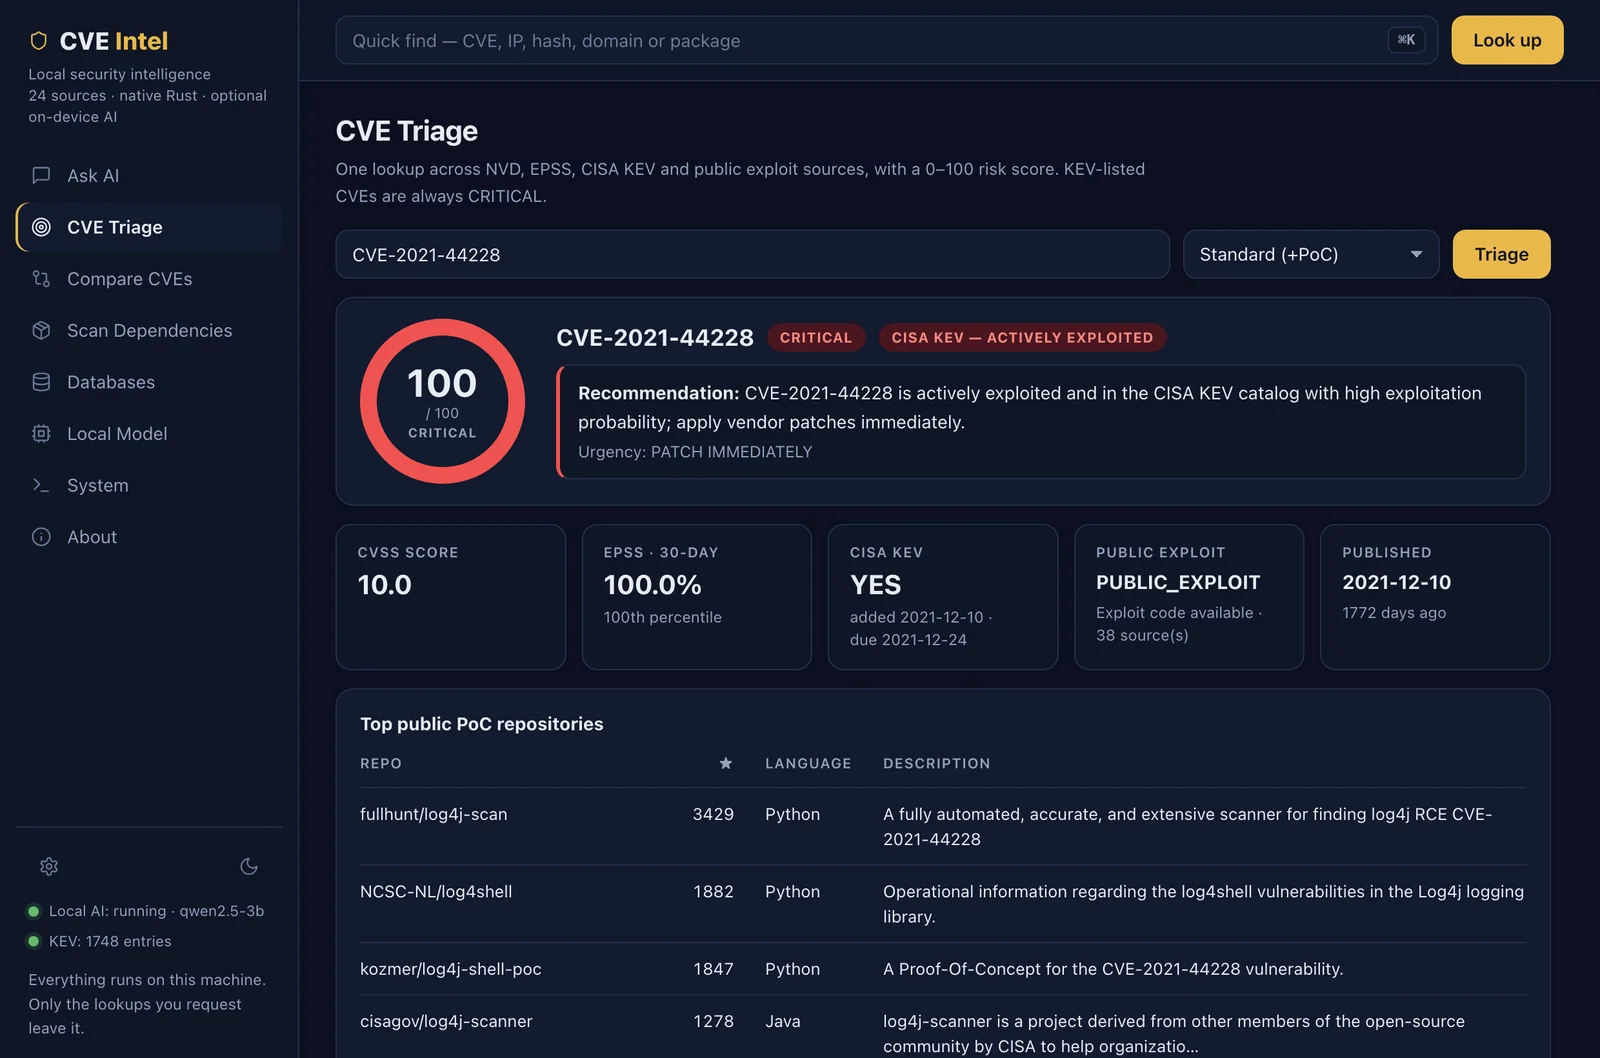
桌面应用,显示来自真实数据源(log4j、CISA KEV、EPSS、OSV.dev)的实时结果。深色和浅色主题跟随你的系统设置。
CVE 分类(上方):一次查询、一个 0–100 风险评分,以及其背后的证据。
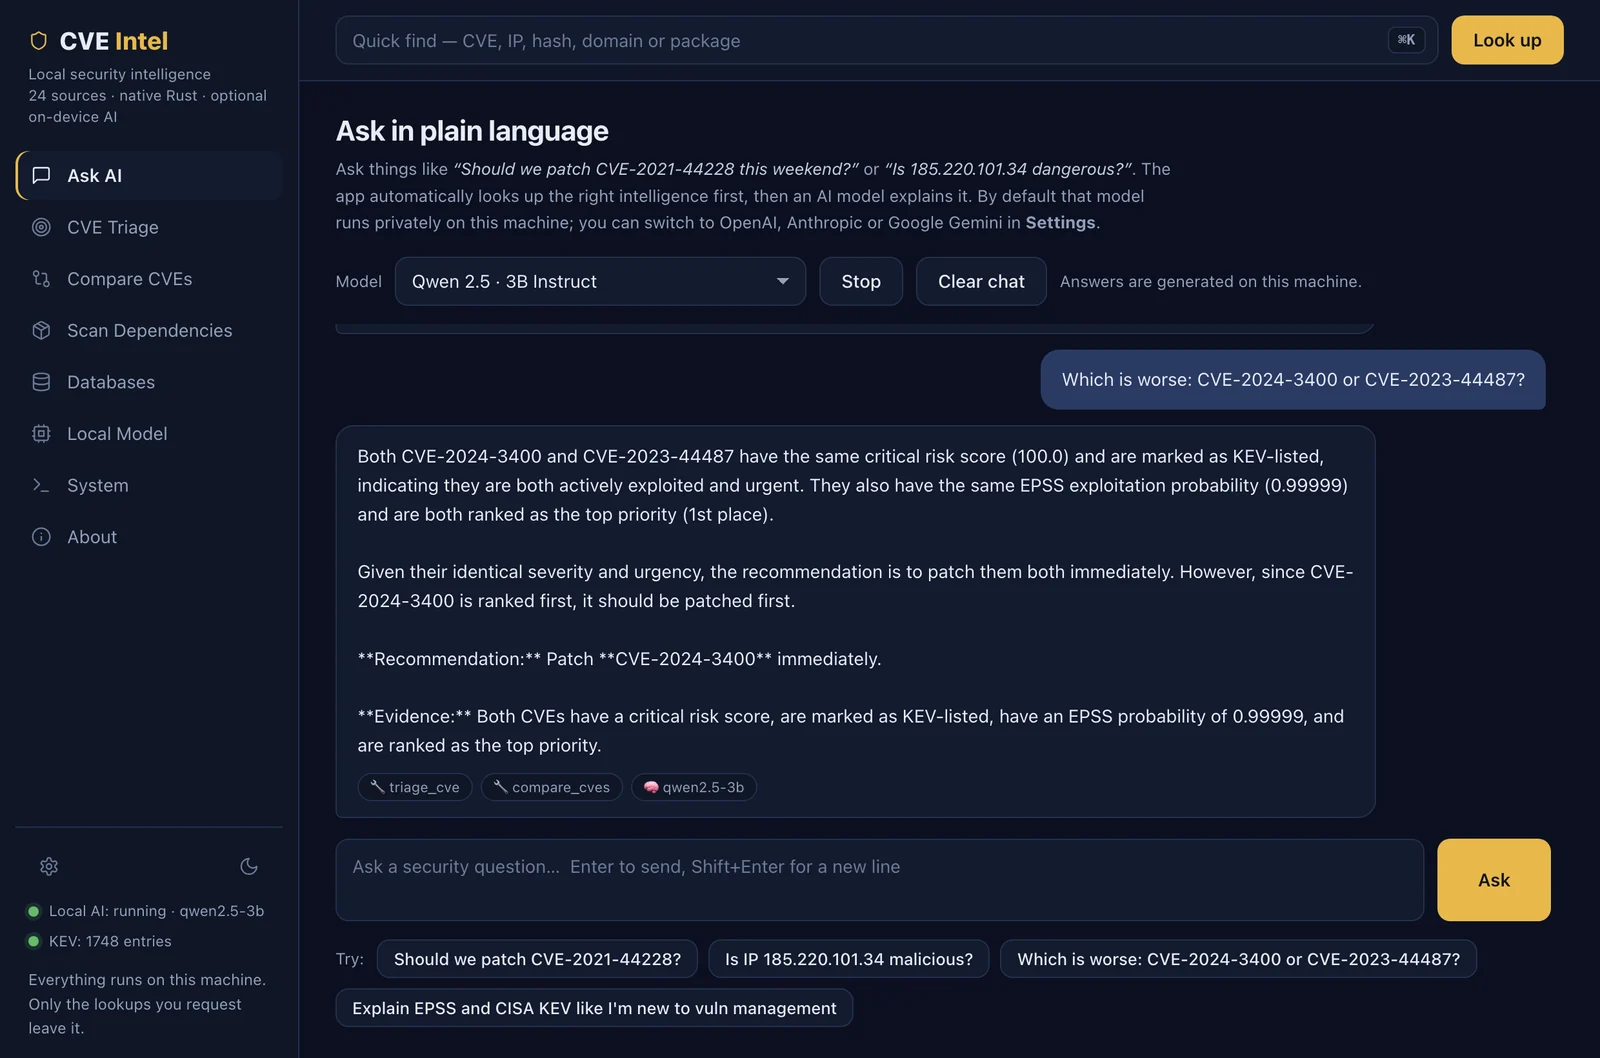
询问 AI: 用自然语言提问。先查询事实,然后由运行在你机器上的小型模型进行解释。
比较 CVE — 补丁优先级排名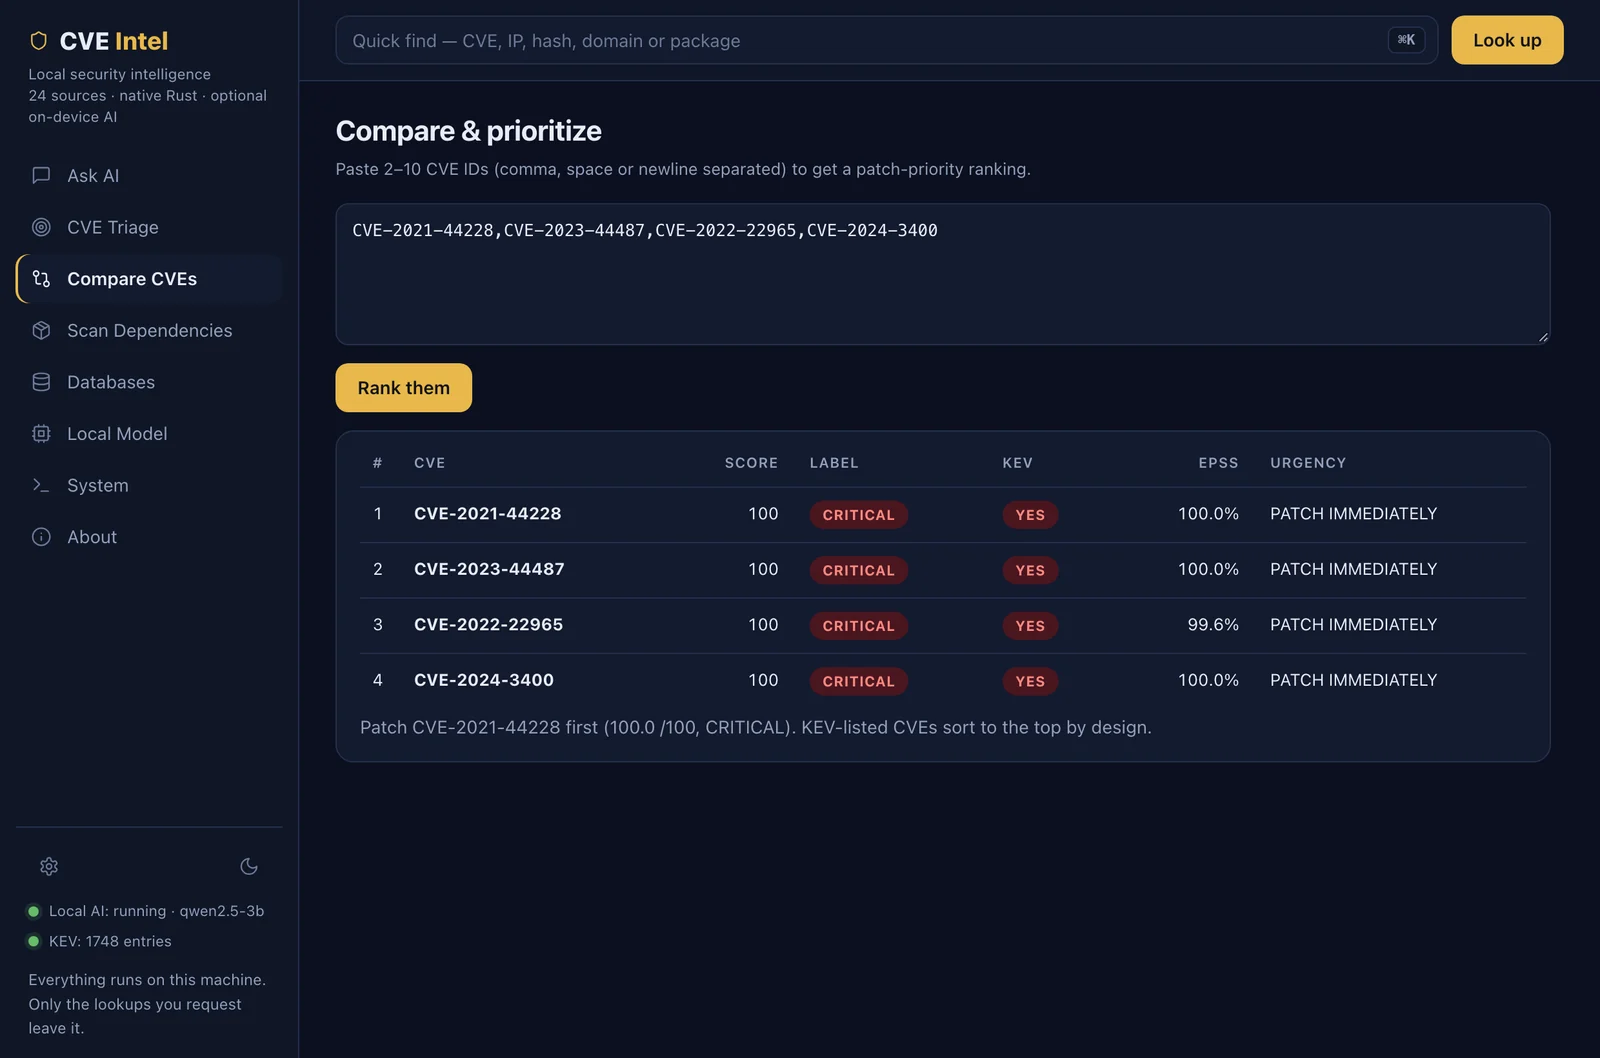 |
扫描依赖项 — 来自 OSV.dev 的已知漏洞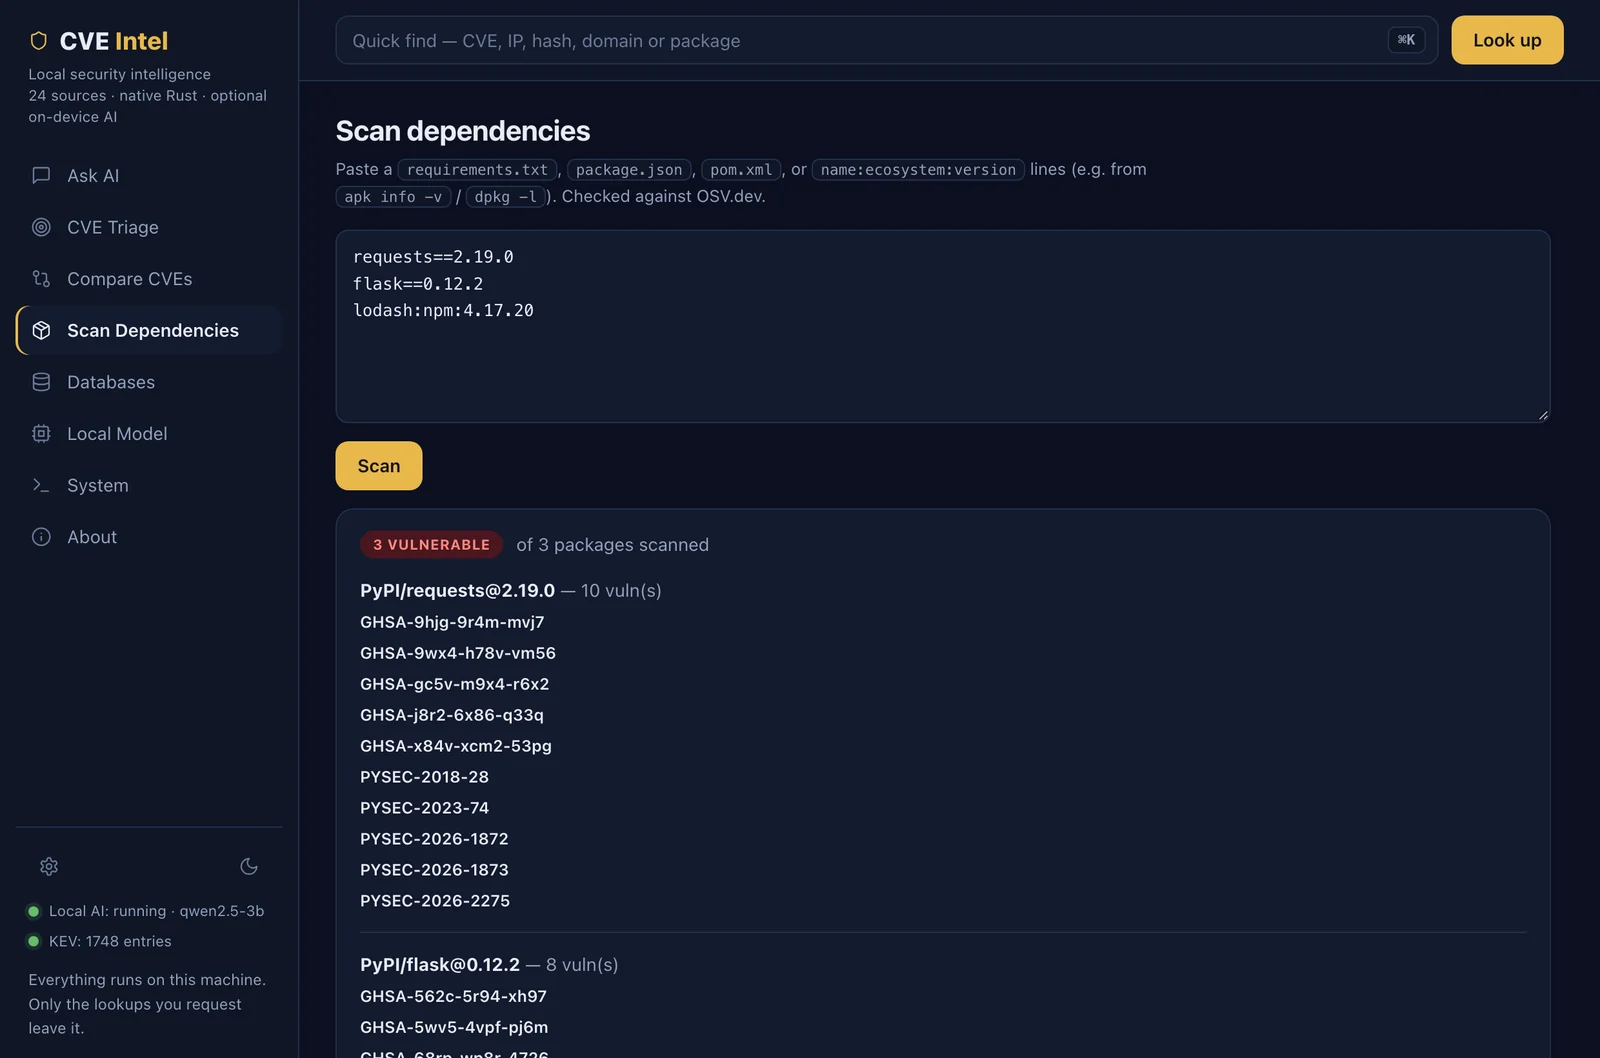 |
数据库 — 每个数据源、其密钥状态和缓存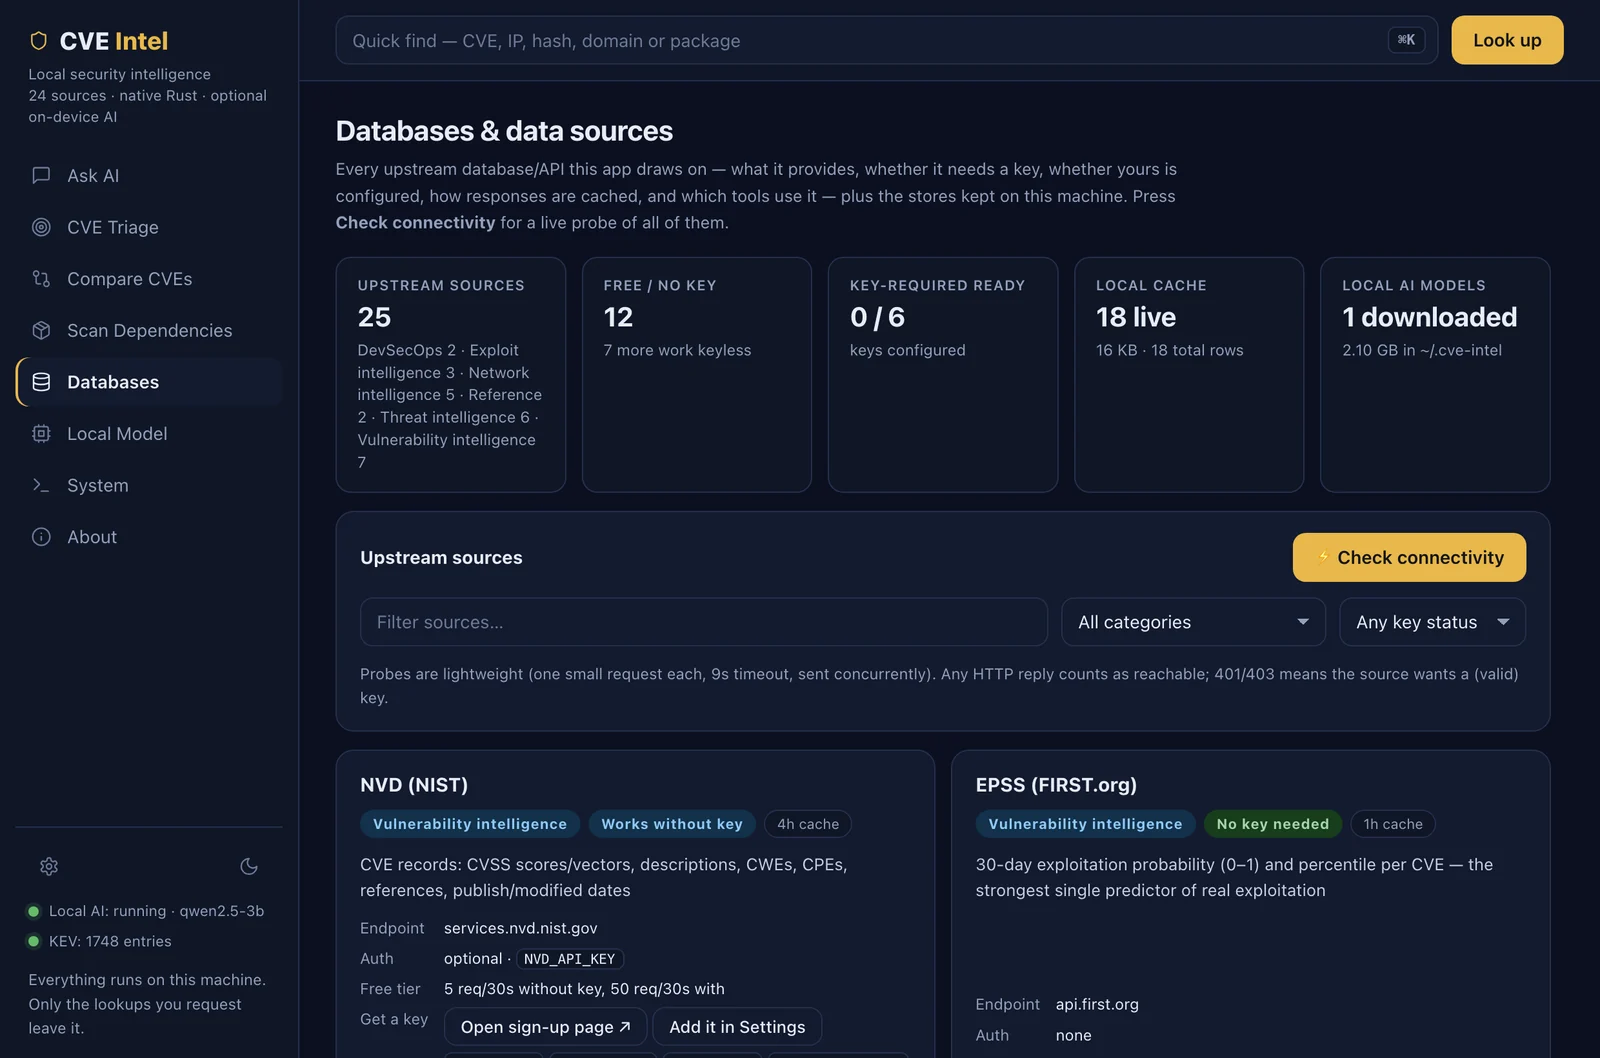 |
浅色主题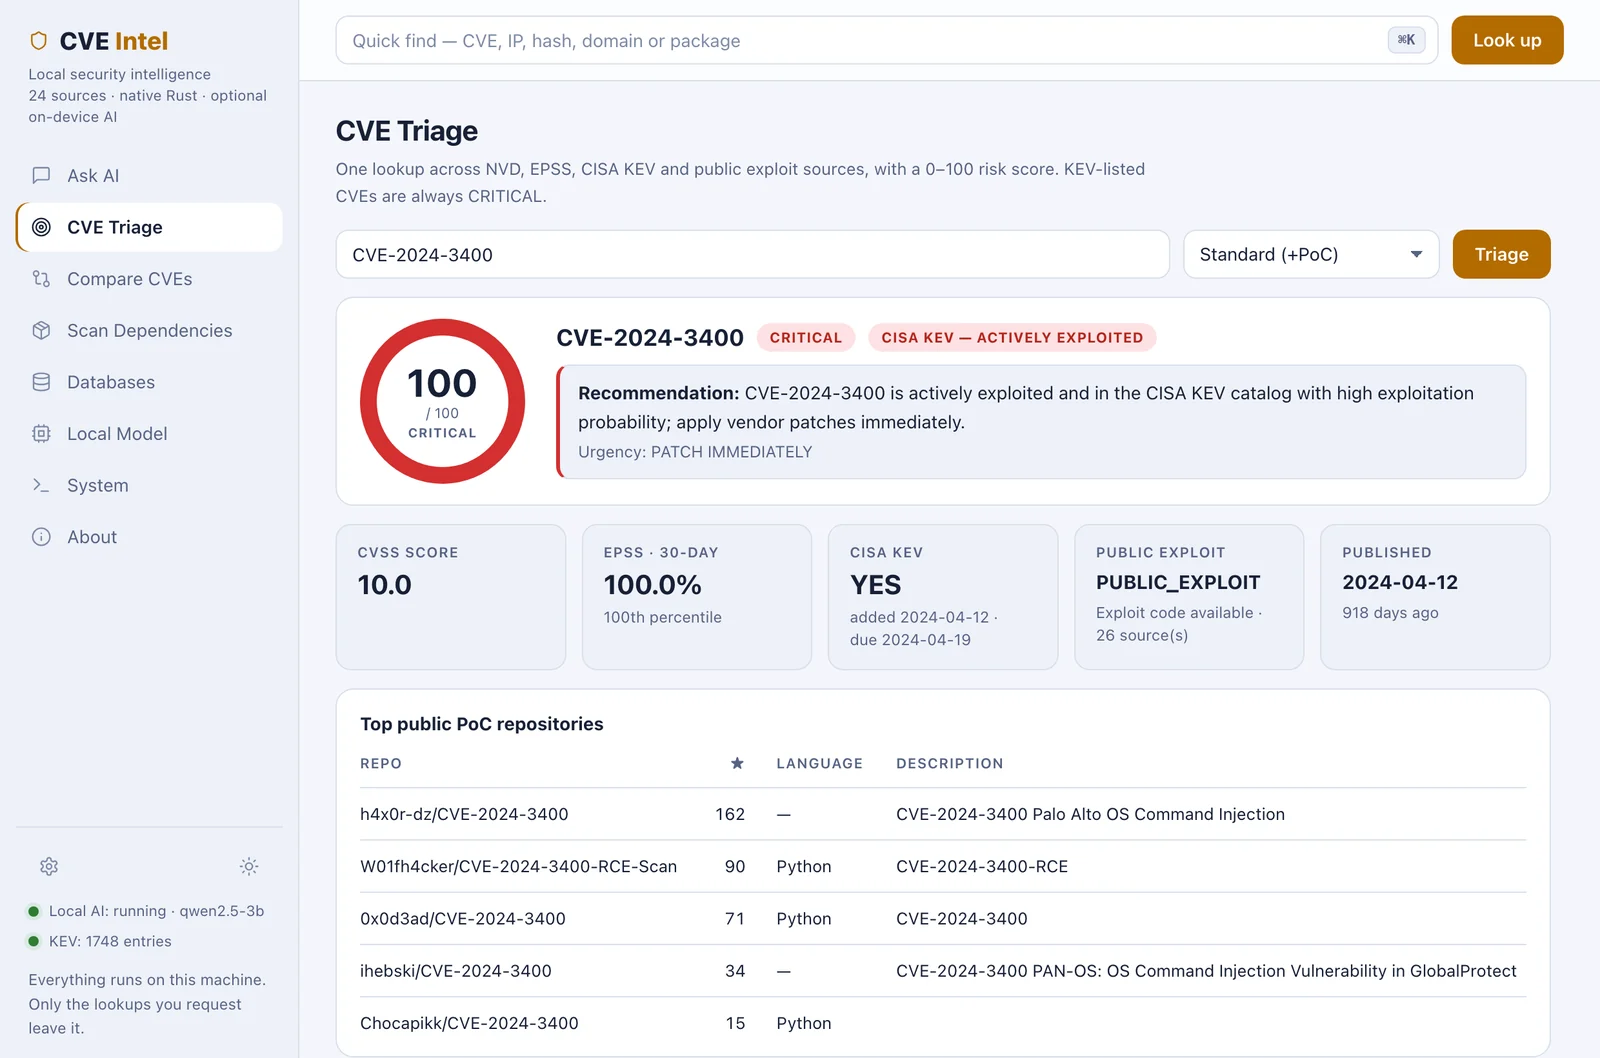 |
| 情况 | 你该怎么做 |
|---|---|
| 周五新闻里铺天盖地都是某个新 CVE。 我们要放下一切吗? | 问 “这个周末我们应该修补 CVE-2024-3400 吗?” 或运行 cve-intel triage CVE-2024-3400 --depth deep。你会得到一个评分、它是否在 CISA KEV 中、EPSS 利用概率、任何公开利用代码,以及明确的紧急程度。 |
| 漏洞扫描器刚刚报告了 40 个发现项。 先处理哪个? | 将 CVE ID 粘贴到 Compare CVEs(或 cve-intel compare CVE-… CVE-…)中,得到排序后的修补顺序,而不是仅按 CVSS 排序。 |
| 防火墙或登录日志中出现了一个奇怪的 IP。 | 将其粘贴到 Quick Find(⌘K)中,或运行 cve-intel ip 185.220.101.34,从 AbuseIPDB、GreyNoise、Shodan 等来源获取信誉信息。私有/内部 IP 会被拒绝,绝不会被发送出去。 |
| 你的 EDR 标记了一个未知文件。 | cve-intel hash <sha256> 一次性检查 MalwareBazaar、VirusTotal 和 CIRCL hashlookup。 |
| 发布之前: 我们的依赖项安全吗? | 将 requirements.txt / package.json / pom.xml 粘贴到 Scan Dependencies 中,或在 CI 中运行(见下文)。 |
| 你使用 AI 编码工具(Claude Code、Cursor、VS Code)。 | 将 CVE Intel 添加为 MCP 服务器,并在你的助手于仓库中工作时向它询问 CVE。参见 examples/mcp/。 |
| 你是漏洞管理的新手。 | 问 “像给新手一样解释 EPSS 和 CISA KEV。” Ask 标签页会用通俗语言解释证据。 |
当依赖项存在已知漏洞时使 CI 构建失败:
cve-intel scan-deps requirements.txt | jq -e '.vulnerable_count == 0'
获取工单或仪表板的机器可读判定结果:
cve-intel triage CVE-2024-3400 --depth deep --json | jq '.risk | {risk_score, risk_label, urgency}'
小模型不擅长直接调用工具,因此 Ask 由三层构成:
一键安装(桌面 Ask 标签页,或下方 CLI)会为你的操作系统/架构将官方 llama.cpp 运行时安装到 ~/.cve-intel/bin/,将一个小型 GGUF 模型下载到 ~/.cve-intel/models/,并仅在 127.0.0.1 上启动它:
| 模型 | 下载大小 | 最低内存 | 说明 |
|---|---|---|---|
| Qwen 2.5 1.5B Instruct (Q4_K_M) | ~1.0 GB | 4 GB | 最快 |
| Qwen 2.5 3B Instruct (Q4_K_M) ★ | ~1.9 GB | 6 GB | 推荐的默认选项 |
| Llama 3.2 1B Instruct (Q4_K_M) | ~0.8 GB | 4 GB | 最小 |
| Llama 3.2 3B Instruct (Q4_K_M) | ~2.0 GB | 6 GB | 对话能力强 |
| Qwen 2.5 7B Instruct (Q4_K_M) | ~4.7 GB | 10 GB | 可选升级 |
已经有 Ollama / LM Studio / 你自己的 llama-server?将 CVE_LLM_BASE_URL 指向任意 OpenAI 兼容端点即可。
想要比 3B 模型更精准的回答?打开 Settings → AI provider,选择 OpenAI、Anthropic (Claude) 或 Google Gemini,选择一个模型并粘贴你自己的 API 密钥。Save & use 会启用它并测试密钥;随时可切换回私有模型。
| 提供商 | 默认模型 | 环境变量(作为保存密钥的替代方案) |
|---|---|---|
| OpenAI | gpt-4o | OPENAI_API_KEY |
| Anthropic (Claude) | claude-sonnet-4-5 | ANTHROPIC_API_KEY |
| Google Gemini | gemini-2.5-flash | GEMINI_API_KEY |
模型输入框接受你的账户可使用的任意模型 ID,因此更新的模型无需更新应用。从 CLI 使用:
cve-intel ask "Should we patch CVE-2024-3400?" --provider anthropic。
~/.cve-intel/settings.db,仅所有者权限)中,不会在 UI 中再次显示,也绝不会被记录到日志。不想存储它?改为设置环境变量。参见 SECURITY.md。/api/v1/ask 端点有意仅使用本地 / CVE_LLM_BASE_URL 模型,因此网页无法消耗你的云密钥。从最新发布获取适用于你的操作系统的文件。它就是整个产品:桌面应用、cve-intel CLI、MCP 服务器和 REST API 都是同一个可执行文件。无需安装其他任何东西。
| 操作系统 | 下载 | 运行 |
|---|---|---|
| Windows | CVE-Intel_<version>_windows-x64-setup.exe(或 …-portable.exe,免安装) | 运行安装程序,然后打开 CVE Intel |
| macOS(Apple Silicon + Intel) | CVE-Intel_<version>_macos-universal.dmg | 将 CVE Intel 拖入 Applications |
| Linux | CVE-Intel_<version>_linux-x64.AppImage(或 .deb) | 对文件执行 chmod +x 并运行 |
每个文件旁边都有一个 .sha256 文件。这些构建版本尚未进行代码签名,因此 Windows SmartScreen 和 macOS Gatekeeper 会在首次启动时发出警告(macOS:右键点击应用,选择 打开)。
同一个可执行文件同时也是命令行工具。双击会打开窗口;任何参数都会让它以 CLI、MCP 服务器或 REST 服务器的形式运行:
# macOS (the app bundle's executable)
"/Applications/CVE Intel.app/Contents/MacOS/cve-intel" triage CVE-2024-3400
"/Applications/CVE Intel.app/Contents/MacOS/cve-intel" mcp      # MCP over stdio
"/Applications/CVE Intel.app/Contents/MacOS/cve-intel" serve    # MCP /mcp + REST /api/v1
# Linux AppImage:  ./CVE-Intel_<version>_linux-x64.AppImage mcp
# Windows (default per-user install):
#   "%LOCALAPPDATA%\CVE Intel\cve-intel.exe" mcp
在 Windows 上,该可执行文件是一个窗口化程序,因此终端不会等待它结束:请使用
start /wait "" "…\cve-intel.exe" triage CVE-2024-3400(或 PowerShell 的& "…\cve-intel.exe" … | Out-Host)来查看有序输出。MCP 客户端会直接启动它,不受此影响。
cargo build -p cve-intel-desktop
./target/debug/cve-intel-desktop
对于你在上面会下载的可安装包(.dmg / .exe / .AppImage):
cargo install tauri-cli --version "^2" --locked
cd apps/desktop/src-tauri && cargo tauri build



