
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
DevSecOps — 工具 — 第 2 页 | Kitploit

工具

全部Android安全身份验证与授权云基础设施安全防御工具磁盘取证嵌入式系统安全通用工具危害指标 (IOC) 管理OSINT (开源情报)数据包嗅探与分析密码破解渗透测试框架钓鱼工具权限提升侦察静态分析漏洞扫描器Web漏洞扫描器Wi-Fi审计蓝牙安全容器安全动态分析 (沙盒)加密/解密工具漏洞利用框架身份管理iOS安全物联网安全内存取证网络映射社会工程学OSINT密码攻击Payload生成持久化机制端口扫描静态代码分析 (SAST)威胁源与聚合器漏洞分析Web代理与拦截代码分析DNS和子域名枚举动态代码分析 (DAST)漏洞利用哈希分析IDS/IPS规避冒充工具横向移动移动应用渗透测试网络取证逆向工程RFID/NFC工具SCADA/ICS安全脚本与自动化无服务器安全ShellcodeWeb应用程序漏洞利用API安全测试配置审计数据泄露调试器取证分析信息收集移动取证网络访问控制后渗透利用安全虚拟化钓鱼攻击WAF绕过Web安全模糊测试网络安全隐写术无线安全数据恢复恶意软件分析数字取证硬件黑客密码学CTF渗透测试云安全DevSecOps移动安全隐私保护命令与控制社会工程学硬件安全实用工具与框架硬件与物联网安全秘密检测二进制分析威胁情报身份与访问管理 (IAM)供应链安全身份验证机器学习入侵检测论文与研究错误配置子域名枚举电子邮件收集学习与教育AI 辅助逆向DNS 模糊测试红队事件响应网络爬虫精选资源远程访问工具Shellcode 生成Payload 开发远程访问木马API 安全反机器人指纹欺骗CAPTCHA 绕过电子邮件安全DNS 分析混沌工程学习路径与课程容器逃逸AI 安全数据库安全固件分析异常检测日志分析对抗性攻击二进制利用实验室与实践
最新相关性最受欢迎最近更新
959 结果
aws-vault preview

aws-vault

GitHub99designs/aws-vault

一个用于在开发环境中安全存储和访问 AWS 凭据的保险库

cloud-infrastructure-securitygeneral-purpose-utilitiesencryption-decryption-tools+5
9.0k
9个月前
Quantum-Safe-Migration preview

Quantum-Safe-Migration

GitHubsoufianecyber/quantum-safe-migration

Enterprise-grade toolkit to audit and migrate legacy infrastructure to hybrid post-quantum cryptography (PQC).
defensive-toolsencryption-decryption-toolsvulnerability-analysis+4
311天前
Vulnvault preview

Vulnvault

GitHubviralmaniar/vulnvault

Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…

vulnerability-analysiscode-analysisweb-security+5
415天前
ndaal_public_auditd preview

ndaal_public_auditd

GitLabndaal_open_source/ndaal_public_auditd

最佳实践 Linux Auditd 规则集,包含 14,956 条映射到 MITRE ATT&CK 的规则、Ansible 部署角色,以及用于安全监控和合规审计的 lint/测试工具。
defensive-toolsconfiguration-auditingdigital-forensics+5
421天前
Codeguard-copilot preview

Codeguard-copilot

GitHubniffyhunt/codeguard-copilot

AI 驱动的安全副驾驶,在您编码时捕捉漏洞。为开发者提供实时安全扫描、教学式解释和自动修复。
defensive-toolsstatic-analysisvulnerability-scanners+8
2个月前
0 preview

0

GitHub0sec-labs/0

The multiplayer AI offensive security OS - open, self-improving, extensible. Find, verify, and fix vulnerabilities.

static-analysisvulnerability-scannersvulnerability-analysis+6
5118天前
security-harness preview

security-harness

GitHubdmdhrumilmistry/security-harness

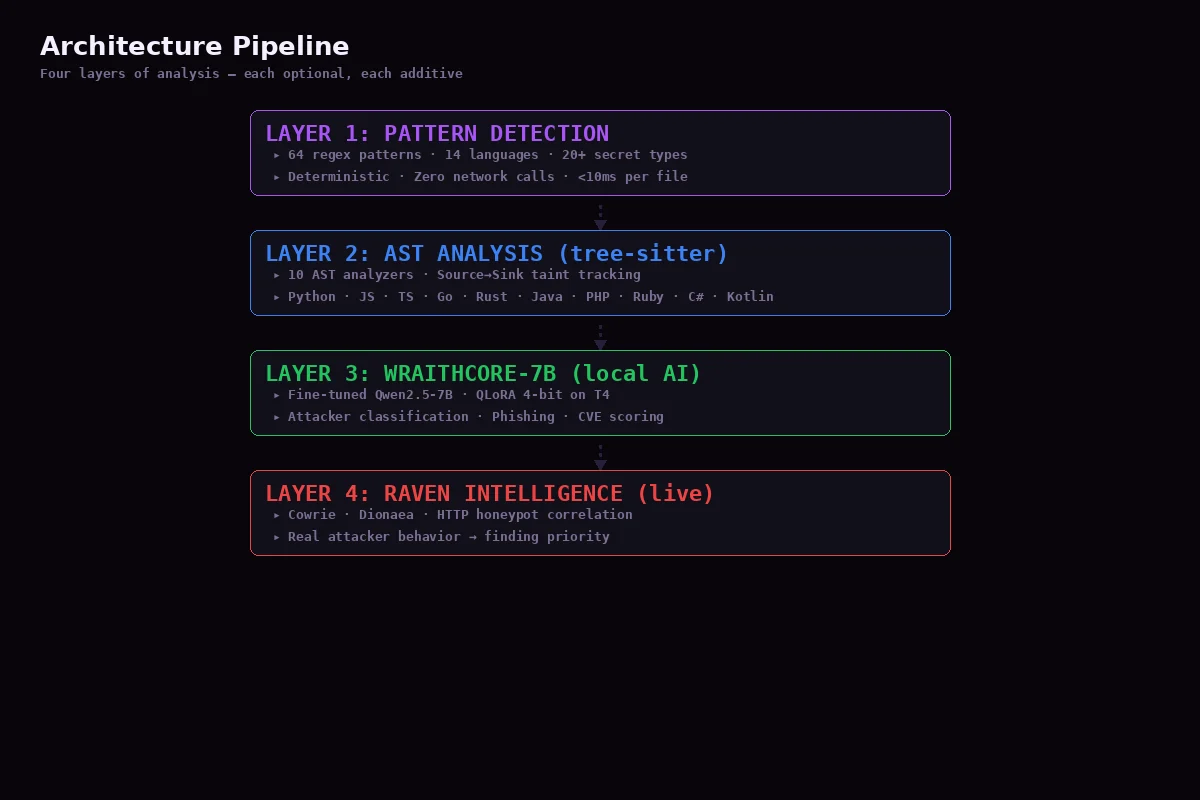
面向 AI 编码代理的多代理静态应用安全审查框架:映射代码库、搜寻漏洞类别、串联并验证发现结果,并输出 SARIF、JSON 和 PDF 报告。
static-analysisvulnerability-scannersstatic-code-analysis+9
417天前
wordpress-cve-scanner preview

wordpress-cve-scanner

GitLabvaltersit/wordpress-cve-scanner

Scan your WordPress core, themes and plugins for known CVEs from the command line. Open source, auditable, privacy-first — powered by the ValtersIT…
vulnerability-scannersweb-vulnerability-scannersvulnerability-analysis+3
20天前
cnspec preview

cnspec

GitHubmondoohq/cnspec

An open source, cloud-native security to protect everything from build to runtime
cloud-infrastructure-securitydefensive-toolsvulnerability-scanners+6
4402天前
chef-mysql-hardening preview

chef-mysql-hardening

GitHubdev-sec/chef-mysql-hardening

这个 Chef cookbook 为 mysql 提供安全配置。
defensive-toolsscripting-automationconfiguration-auditing+3
274天前
fad-checker preview

fad-checker

GitHub9pings/fad-checker

Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…

defensive-toolsstatic-analysisvulnerability-scanners+6
116天前
cplt preview

cplt

GitHubnavikt/cplt

用于 AI 编码代理的沙箱。在 kernel-level 沙箱内运行 Copilot CLI、Claude Code、OpenCode、Gemini CLI、Antigravity、Pi、goose 或普通 shell,并带有 git 和 gh 防护,且沙箱策略已提交到仓库中。
defensive-toolsdynamic-analysis-sandboxingconfiguration-auditing+7
1315天前
cryptoptic preview

cryptoptic

GitHubnationwide-group-oss/cryptoptic

基于 CodeQL 的扫描器,可清点跨仓库和 GitHub 组织中的加密函数调用,并以 SARIF 格式生成加密物料清单(CBOM)。
defensive-toolsstatic-code-analysisvulnerability-analysis+6
1926天前
ndaal_public_SBOM_Auditor preview

ndaal_public_SBOM_Auditor

GitLabvpierre/ndaal_public_sbom_auditor

离线单二进制 Web 应用,可导入 CycloneDX、SPDX 和 syft SBOM,运行 CVE 扫描器集成,使用 EPSS、CISA-KEV 和 nuclei 丰富发现结果,并导出 SARIF、CSAF 和 PDF。
defensive-toolsioc-managementstatic-analysis+7
6天前
NetworkSandboxEngine preview

NetworkSandboxEngine

GitHubonyks-os/networksandboxengine

A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…
defensive-toolspacket-sniffing-analysisscripting-automation+3
411天前
owasp-ctf-in-a-box preview

owasp-ctf-in-a-box

GitHubowasp/owasp-ctf-in-a-box

Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
container-securityvulnerability-analysissecurity-virtualization+6
156天前
hol-guard preview

hol-guard

GitHubhashgraph-online/hol-guard

面向 AI 代理的开源杀毒软件:在运行时阻止高风险工具、机密访问、提示注入、恶意软件包、MCP 服务器、插件和技能。

defensive-toolsstatic-analysisvulnerability-scanners+7
8486天前
JavaSecLab preview

JavaSecLab

GitHubwhgojp/javaseclab

全面的 Java 漏洞实验环境,包含易受攻击和已修复的代码、攻击场景、source/sink 审计笔记,以及用于安全培训和工具评估的安全编码指南。

static-code-analysisvulnerability-analysiscode-analysis+6
8854个月前
上一页123…54下一页