
professional-services
 googlecloudplatform/professional-services
Google Cloud 解决方案示例及运维实用工具的集合,涵盖审计日志监控、DLP 去标识化、加密密钥管理和 IAM 模式。
general-purpose-utilitiescryptographycloud-security+5
3.1k
googlecloudplatform/professional-servicesGoogle Cloud 解决方案示例及运维实用工具的集合,涵盖审计日志监控、DLP 去标识化、加密密钥管理和 IAM 模式。
 nvidia-nemo/guardrails
适用于 LLM 聊天应用的可编程护栏:强制执行输入/输出轨道,阻止越狱攻击和提示注入,检测幻觉,并屏蔽敏感数据。
 online-ml/river
用于数据流增量学习的流式机器学习库,提供在线估计器、漂移与异常检测、管道、指标以及面向 Python 的内置数据集。
 stumpy-dev/stumpy
可扩展的 Python 库,基于 matrix profiles 进行时间序列分析,支持基序发现、异常检测、语义分割和流式模式挖掘。
 unit8co/darts
一个Python库,用于对时间序列进行用户友好的预测和异常检测。
 yzhao062/pyod
一个用于跨表格、时间序列、图、文本、图像和音频数据进行异常检测的 Python 库。提供 60+ 检测器、基准测试支撑的 ADEngine 编排,以及面向 AI 代理的智能体工作流。
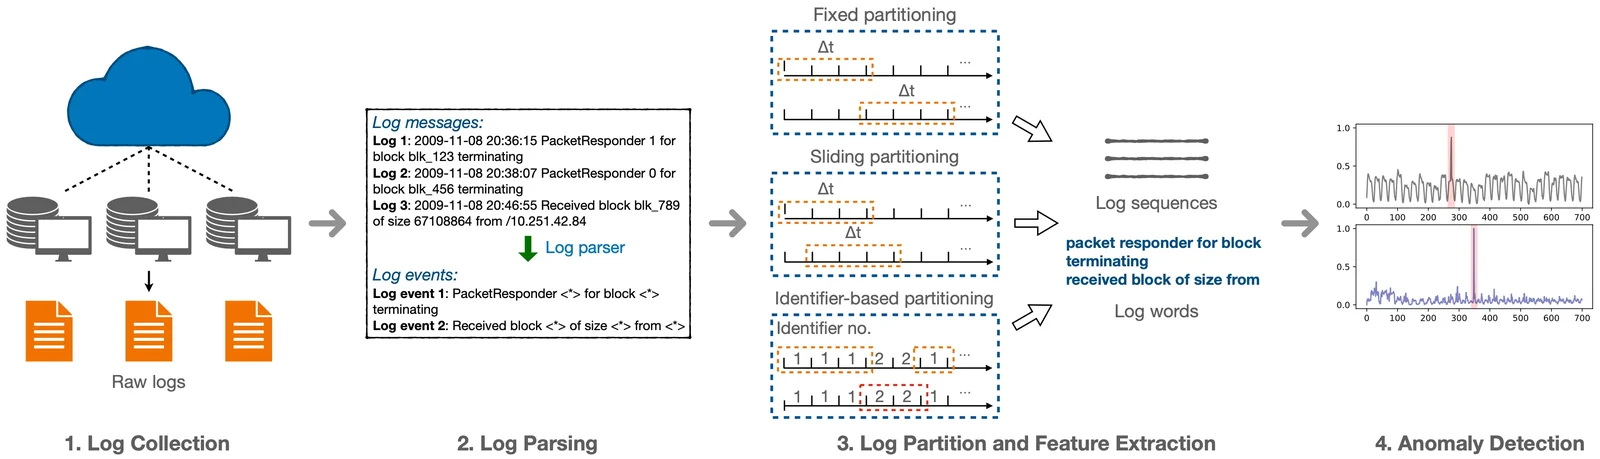
 security-onion-solutions/securityonion
用于威胁狩猎、入侵检测、日志管理、事件响应和端点可见性的开源安全监控平台,集成了 SIEM 和全数据包捕获功能。
 yeasen-z/leakgauge
通过训练基于对数概率的轻量级行为探针来检测 LLM 上下文泄露攻击,并提供 vLLM 离线/服务器检测管线。
 vedantk6403/koobe-guard
使用 Kprobes 的 Linux 内核模块,通过时间间隔跟踪与主动寄存器置零,检测并中和 CVE-2024-1086 堆双重释放漏洞利用,且零 RAM 开销。
 0x0allenace/soc-analyst-portfolio
一个精选作品集,展示我的SOC调查、威胁狩猎项目、DFIR实验室、检测工程、技术博客和网络安全研究。

 gmh5225/0xguard
用于在 Windows 上使用 C++ 的应用程序的简单反作弊库。 #PastedProtection
 beenuar/aisoc
Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…
 spectralzero/netscope
面向 Windows 的离线优先网络调查与响应平台。可将 pcap 或实时抓包转化为完整的取证结论——攻击故事、IOC、提取的凭据以及一键响应——完全本地运行,无需云端,无需 API 密钥。
 huzjie/aegisagent
面向 AI 智能体的运行时安全网关:以密码学方式认证工具调用、强制执行策略、对执行过程进行沙箱化,并记录防篡改的审计日志。
 yingtaoren/d-scan
分析 LLM 内部状态及 100+ 注意力/概率特征,训练分类器以检测 RAG 系统中的文档投毒攻击。