
CVE-2026-33634-Scanner
 fevar54/cve-2026-33634-scanner
TeamPCP供应链攻击(CVE-2026-33634)的IOC扫描器。
ioc-managementvulnerability-scannersnetwork-security+4
fevar54/cve-2026-33634-scannerTeamPCP供应链攻击(CVE-2026-33634)的IOC扫描器。
 fevar54/cve-2026-0848-scanner---herramienta-de-detecci-n
CVE-2026-0848 扫描器:检测存在漏洞的 NLTK 3.9.2 或更低版本安装。支持 JSON/HTML/CSV 报告。
 avprince26/copy-fail-cve-2026-31431-python-golfing
Python 高尔夫挑战赛,面向 copy.golf,专注于编写最简代码以复现特定 CVE 相关行为。
 vynazevedo/fail-cve-2026-31431
仓库无描述或内容;名称提及 CVE-2026-31431,但未记录任何功能。
 mufti22/cve-2025-49844-redishell-vulnerability-scanner
检查 Redis 服务器是否存在 CVE-2025-49844(RediShell)释放后使用漏洞,在不进行实际利用的情况下执行安全验证。
 miguelm001/vulescanjndilookup
自动化的CVE-2021-44228漏洞检测工具
 leekanghyun/axios-security-guide
Axios CRLF注入(CVE-2026-40175)漏洞应对指南及基于fetch的迁移分析
 atalovesyou/openclaw-security-checker
检查你的 AI 代理设置是否容易受到 CVE-2026-33579 的攻击
 bilal3755/detecting_blue_hammer_vuln
针对 bluehammer CVE 窗口 CVE-2026-33825 的威胁狩猎查询
 belazy167/next-picomatch-cve-repro
# Next.js 16.2.4 打包 picomatch 4.0.3(CVE-2026-33671)的最小复现
 azhariramadhan/cve-2026-39047
打印机利用框架,用于通过原始 9100 端口进行安全测试,具备 PCL 载荷投递、DoS 轰炸、C2 二维码、钓鱼二维码及隐蔽外泄标记功能。
 ashleyt3/docker-socket-risk-demos
YouTube 视频《别再挂载 docker.sock —— 在不放弃 Root 权限的情况下运行 Trivy ——(灵感源自 CVE-2026-33634)》的配套源码
 anggatechi/mass-scanner-cve-2026-3891
基于 Python 的批量扫描器,用于在授权环境中验证特定的 WordPress AJAX 行为,支持 URL 规范化、端点处理以及面向防御性研究的结构化响应验证。
 praiseimafidon/version_vulnerability_scanner
Firefox 和 Thunderbird 的漏洞扫描器,用于检查您的版本是否过时且易受 CVE-2024-9680 影响。
 anggatechi/mass-scanner-cve-2026-1405
WordPress 批量扫描器,用于检测 CVE-2026-1405 暴露风险。
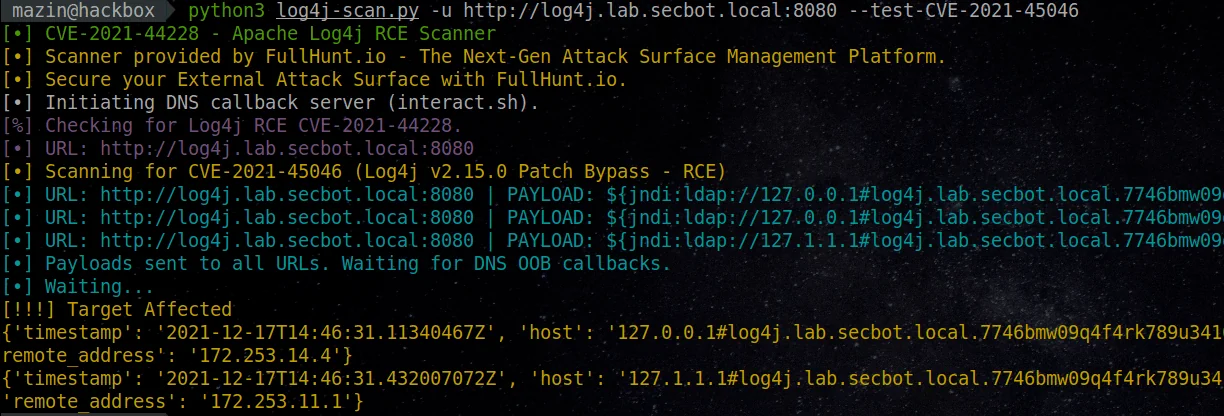 ananya-0306/log-4j-scanner
一个全自动、精准且全面的扫描器,用于发现 log4j RCE CVE-2021-44228 漏洞。
 4jfinder/4jfinder.github.io
可搜索的 CISA Log4j(CVE-2021-44228)受影响供应商与软件列表页面
 3pplus/loguccino
扫描并修补 CVE-2021-44228 及相关 log4j 问题的工具。