
afalg-check
 itsystem/afalg-check
Linux 实用工具,用于检查 `AF_ALG`/`algif_aead` 的可用性,并帮助评估 `CVE-2026-31431` 的风险。
defensive-toolsvulnerability-analysisconfiguration-auditing+2
1
itsystem/afalg-checkLinux 实用工具,用于检查 `AF_ALG`/`algif_aead` 的可用性,并帮助评估 `CVE-2026-31431` 的风险。
 radzarr/wsusresponder
# CVE-2025-59287 事件响应 PowerShell 模块 — WSUS 远程代码执行(RCE)
 raptoratack/copyfail-scanner-cve-2026-31431
扫描系统中是否存在 CVE-2026-31431(CopyFile 漏洞),枚举系统详细信息,评估暴露风险,报告易受攻击状态,并可根据发行版选择性地应用安全更新。
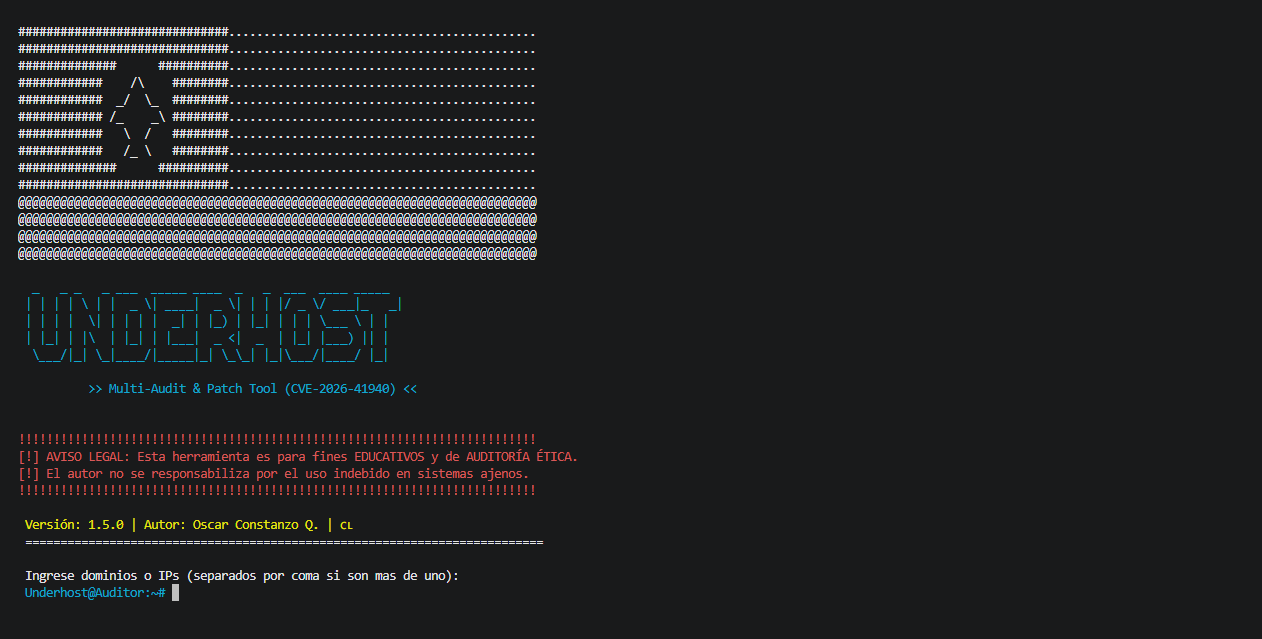 underh0st/cpanel-audit-remediation-tool
CVE-2026-41940 漏洞的审计与事件响应工具
 yandex-cloud-examples/yc-mk8s-copy-fail-mitigation
DaemonSet 用于缓解漏洞 CVE-2026-31431(Copy Fail)
 taptap/cve-2025-59489
自动化扫描器,通过提取 Unity 版本并与已修补版本进行比对,检测 Android APK 中的 Unity 运行时注入漏洞 CVE-2025-59489,支持批处理和 CI/CD 集成。
 hiteshgorana/susvibes-jupyter-server-cve-2026-35397
Jupyter Server 中重新实现掩码路径解析修复的基准任务,包含功能测试和隐藏安全测试,用于评估根目录边界强制实施。
 otakuliu/expression-sandbox-escape-simulation-lab
教育实验环境,通过多个存在漏洞的沙箱版本演示 JavaScript 表达式沙箱逃逸技术及补丁演进,包含 payload 和 AST 分析。
 openexecution-coder/demo-cve-2026-4821
演示了由AI代理驱动的CVE修复流程,并带有加密来源追踪,展示了检测、分析、人工审批和验证工作流。
 tang-yikai/copy-fail-mitigation-with-bpftrace
CVE-2026-31431,又名 Copy Fail,可通过一行 bpftrace 进行缓解。
 ngksiva/cpanel-forensics
CVE-2026-41940(cPanel/WHM)事件后的取证 — bash 脚本与检查清单
 leelong2020/cve-2026-31431
用于检测和缓解 CVE-2026-31431(Copy Fail)Linux 内核本地权限提升漏洞的 Bash 脚本,该漏洞通过 AF_ALG socket 触发,脚本包含模块禁用和 seccomp 配置。
 kvendler/bigfix-copyfail-almalinux-content
该仓库包含我为识别需要打补丁以修复CVE-2026-31431的AlmaLinux系统而创建的BigFix内容。
 danielmadsendk/servicenow-cve-2025-11449-cve-2025-11450-mitigation-script
自动检测并修复 ServiceNow UI Macro 漏洞(CVE-2025-11449、CVE-2025-11450),通过对 sysparm_ 参数进行编码以防止 XSS 攻击。
 dabbleam/cve-2026-31431-mitigation
基于 eBPF 的守护进程,用于在 `algif_aead` 编译进内核的系统上缓解 CVE-2026-31431,无需重启!
 darkz2012/qualcomm-vulnerability-scanner
扫描 Android 设备以检测近期被利用的 Qualcomm 漏洞 CVE-2026-21385 的工具,提供一种简单高效的方式来识别易受攻击的设备并应用必要的补丁。
 deadrabbit92/mitigate-copy-fail.yml
缓解 CVE-2026-31431(复制失败)漏洞:若 algif_aead 内核模块可加载且无活动引用,则将其卸载并加入黑名单。
 fevar54/cve-2026-3502-scanner---trueconf-vulnerability-detection-tool
CVE-2026-3502 扫描器:检测易受攻击的 TrueConf 客户端及 TrueChaos 的 IOC。支持 JSON/HTML/CSV 报告。