
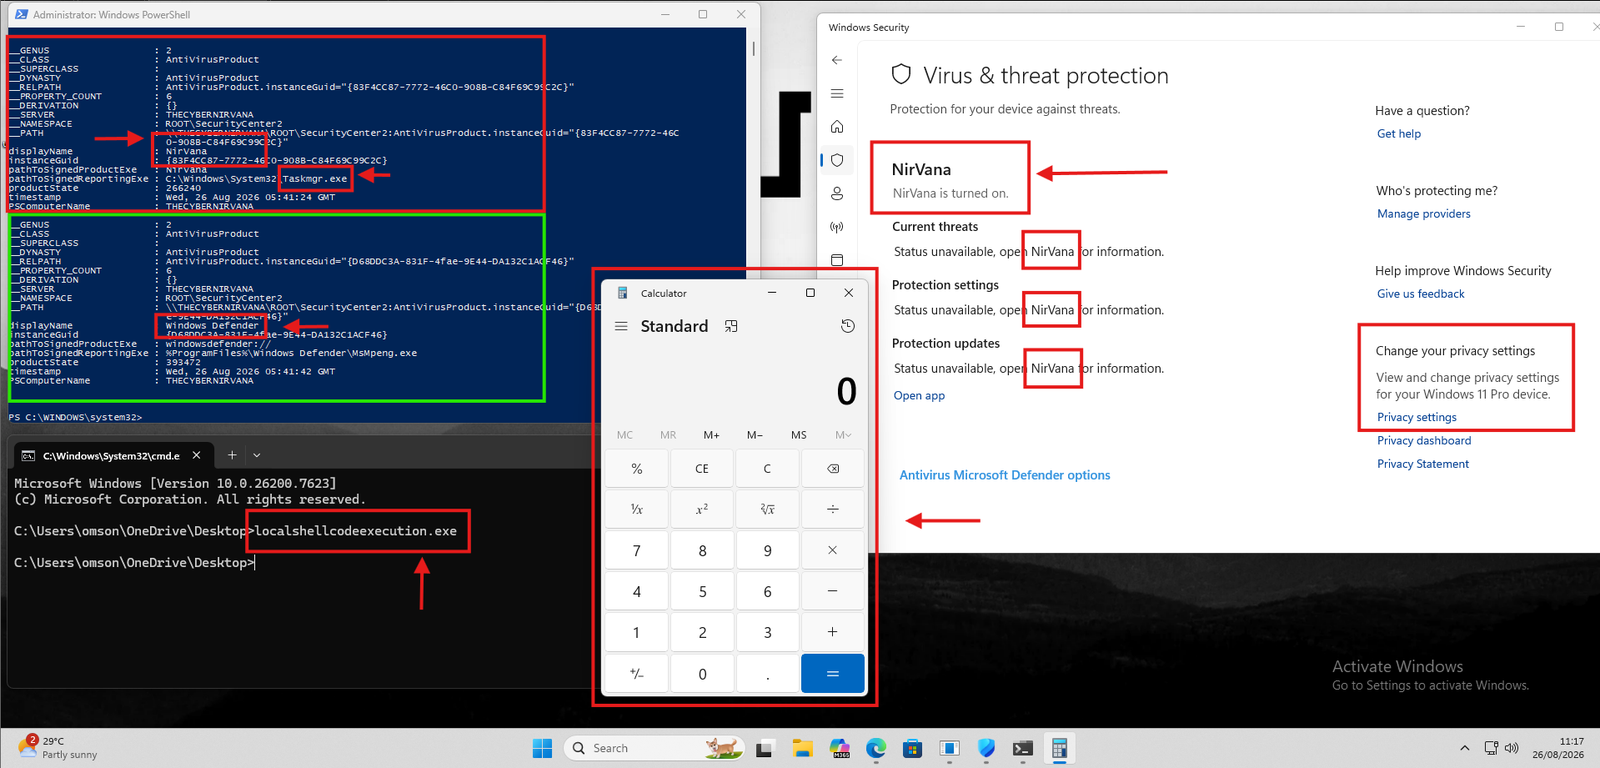
OWN-Defender
 nirvanaon/own-defender
研究项目,对 Windows 安全中心 COM 接口进行逆向工程,通过 ATL、vtable、WSCAPI 和 RPC 追踪防病毒软件注册,并借助 WMI 进行运行时验证。
defensive-toolsexploitationreverse-engineering+2
38
nirvanaon/own-defender研究项目,对 Windows 安全中心 COM 接口进行逆向工程,通过 ATL、vtable、WSCAPI 和 RPC 追踪防病毒软件注册,并借助 WMI 进行运行时验证。
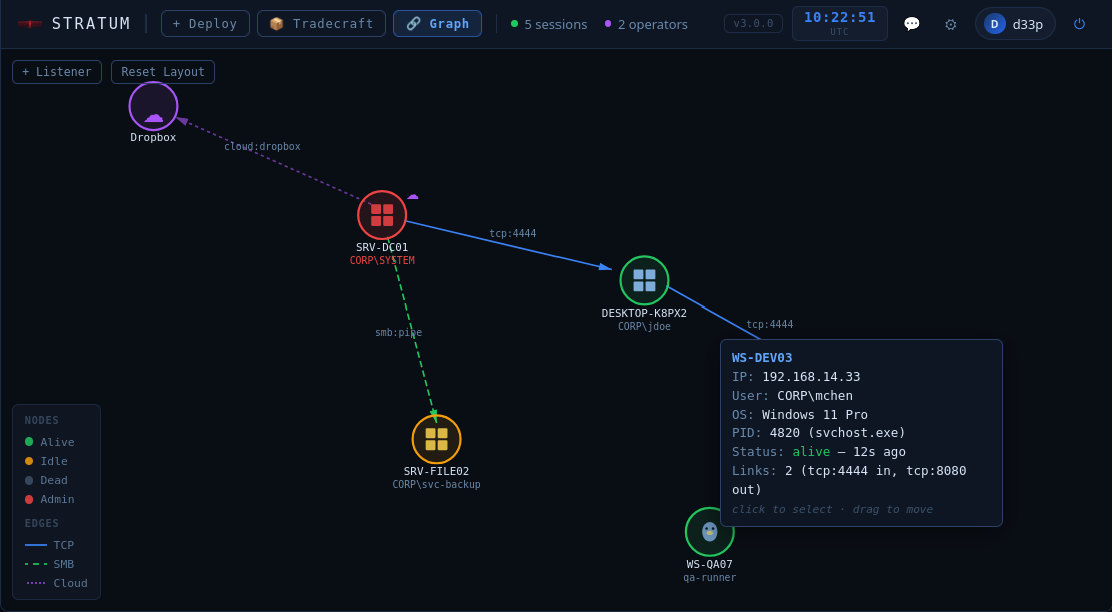 lame-projects/stratum-c2
云端死信投递 C2 框架 — RSA-4096 + AES-256-GCM,5 家云服务提供商,纯 Rust 代理,P2P 网状网络,持久化引擎,凭据收集
 owasp/owasp-hunting
Curated collection of payloads for ethical security testing and bug bounty hunting, covering common web vulnerabilities and attack vectors.
 ssc-ict-innovatie/nl-kat-coordination
模块化网络扫描框架,集成多种工具与外部数据库,用于检测漏洞和配置错误,并生成易于访问的报告,以支持持续安全监控。
 makarov05bm/wsgoat
这个易受攻击的应用程序将教你如何入侵WebSockets
 minanagehsalalma/zyxel-wax650s-research-notebook-public
Zyxel WAX650S 固件仿真与漏洞分析的 Wiki 风格研究笔记本
 fuzzingbrain/fuzzingbrain-bench
A benchmark for LLM-driven bug discovery: 77 challenges across 43 open-source projects (C/C++/Java).
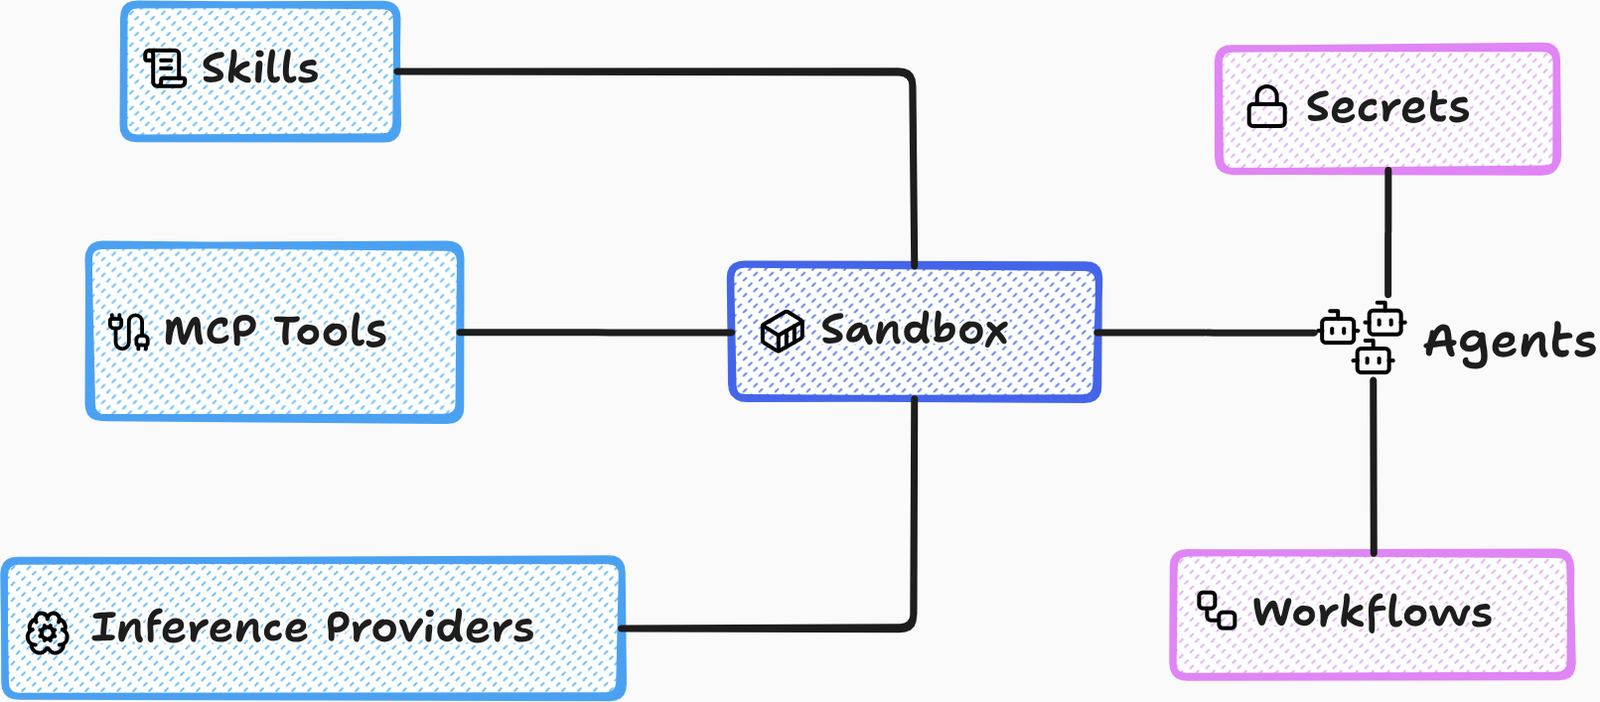 accuknox/agentz
零信任智能体AI平台。支持SaaS和本地(隔离网络)部署。
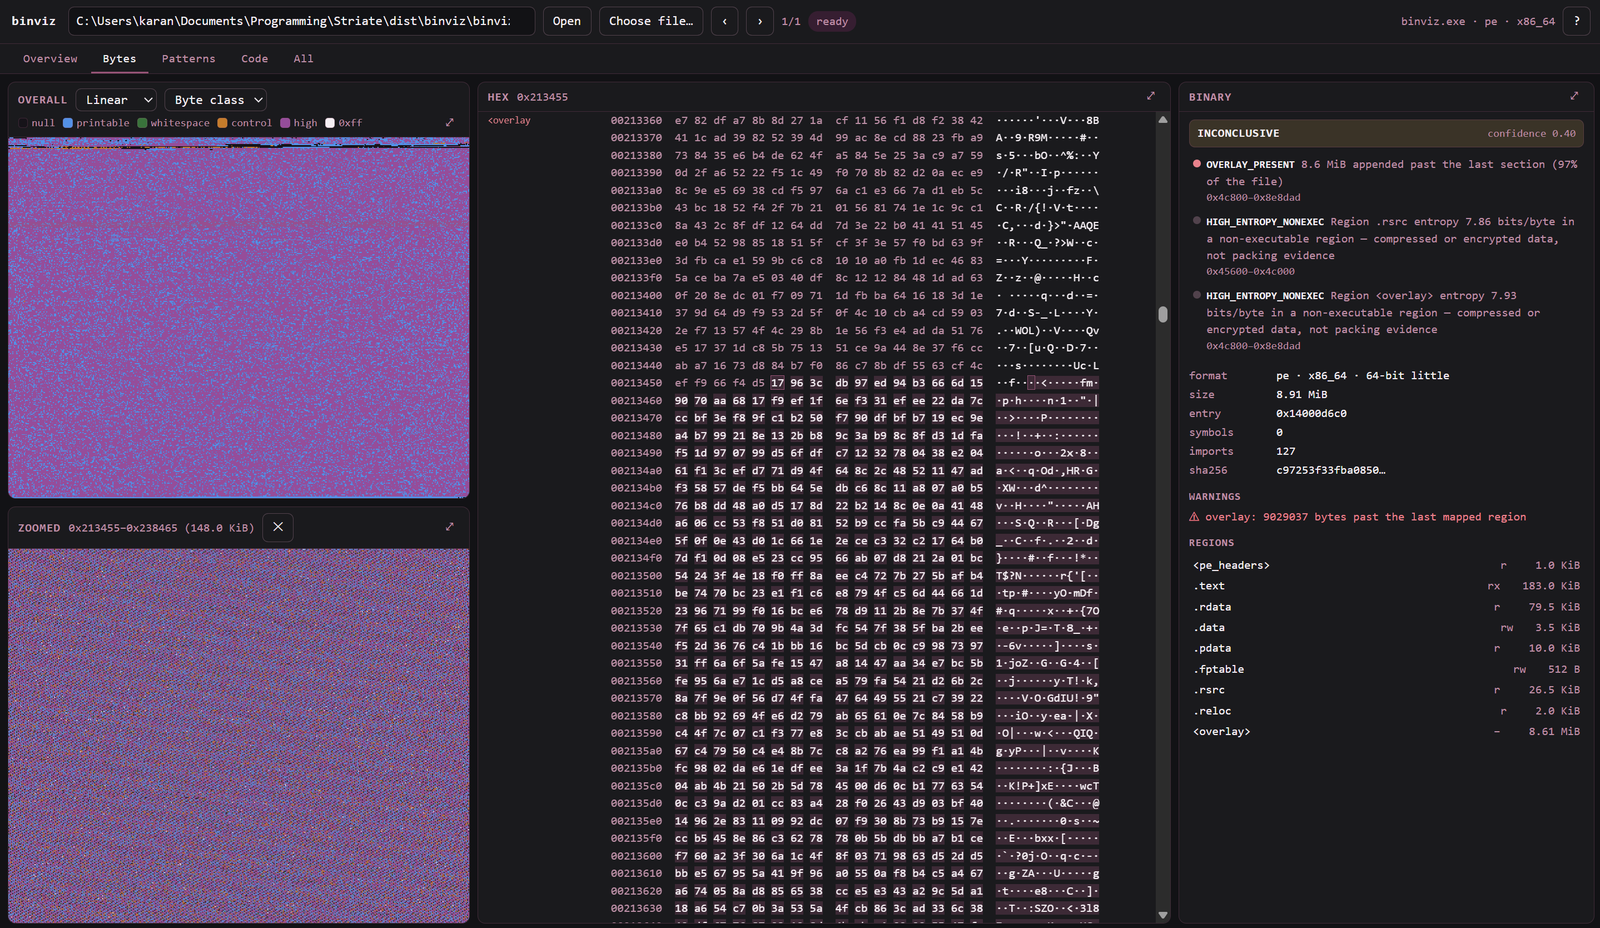 karankantaria/binviz
二进制可视化与分流工具——基于统一地址空间模型,提供熵、字节类别与希尔伯特曲面、点阵图及控制流图分析。
 ocfagb/hacktivity-vulns-exploits-lab
# 漏洞分析报告 + CVE 分析 + 针对 Hacktivity「漏洞、利用与远程访问载荷」实验的应对措施(netcat 反弹 Shell、Metasploit、CVE-2010-1240、CVE-2004-2687)
 airbus-cert/ditto
混淆PowerShell和JavaScript脚本,利用基于tree-sitter的解析,并提供多种可配置的伪装配置文件,以实现隐蔽性、体积控制和逆向难度调整。
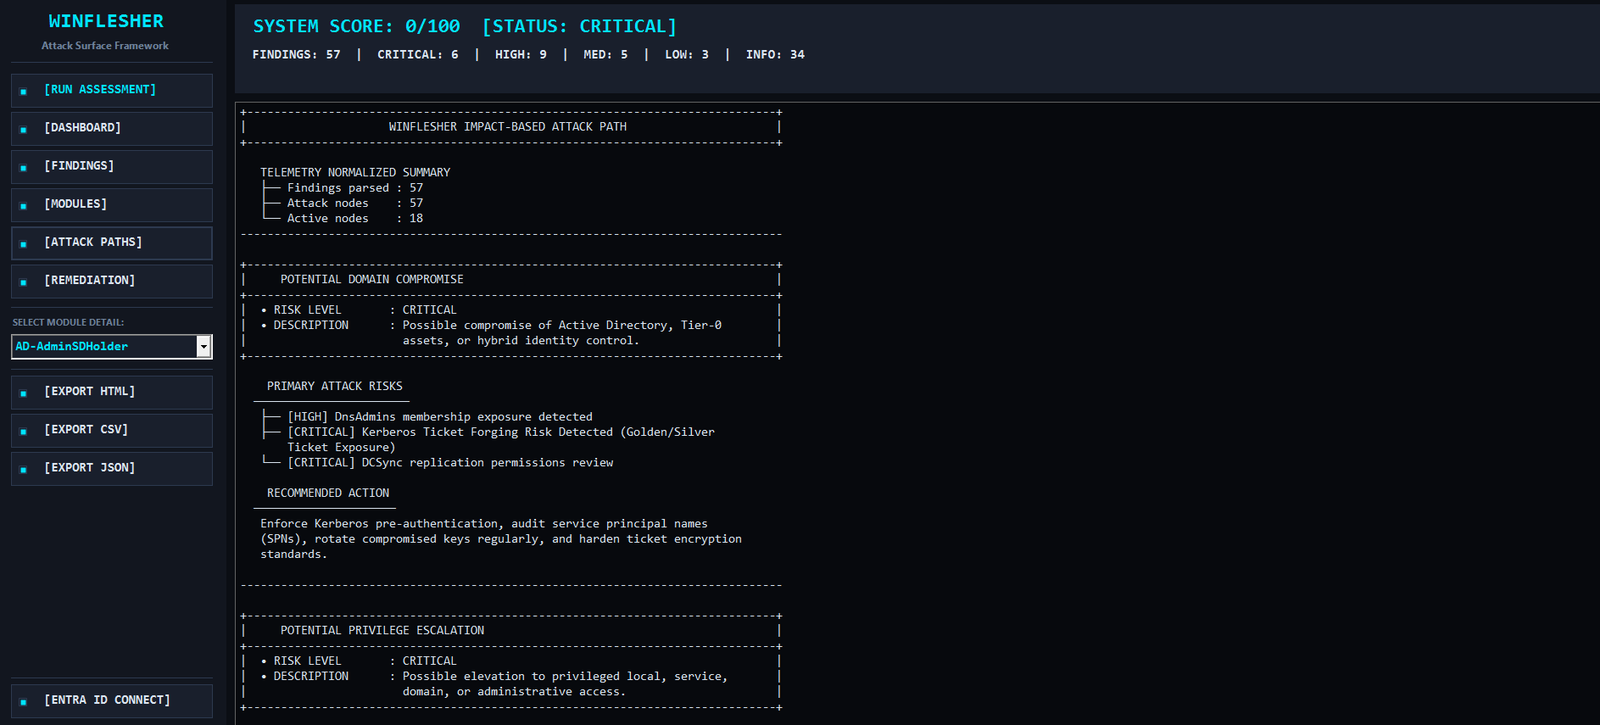 mindsflee/winflesher
自动化攻击面评估框架,适用于 Active Directory 和本地基础设施,将漏洞与攻击路径相关联,以识别域沦陷、权限提升和横向移动的风险,并提供修复指导。
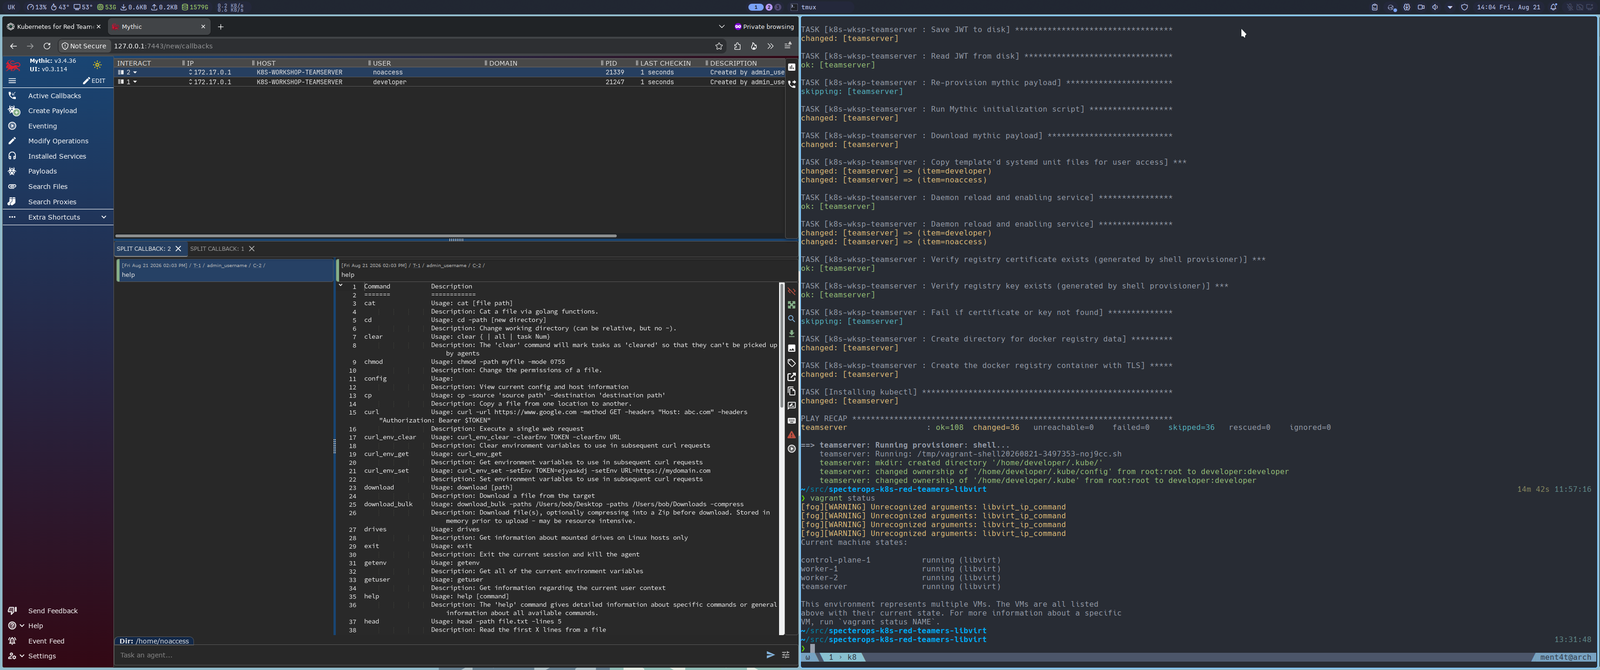 gregdurys/specterops-k8s-red-teamers-libvirt-patch
非官方的 libvirt 补丁,用于免费的 SpecterOps Kubernetes 红队实验室
 yashas-13/pentx-vapt-skill
开源AI驱动的5阶段VAPT渗透测试代理——侦察/扫描/漏洞/利用/报告,附带PoC
 siberanka/rdp-guard
监视 Windows 安全日志中的失败 RDP 尝试,并通过 Windows 防火墙自动封禁滥用 IP,支持可配置阈值和白名单。
 owasp/browser-security-project
社区驱动的项目,提供提升浏览器安全的指南和资源,包括面向开发者和用户的最佳实践及教育材料。
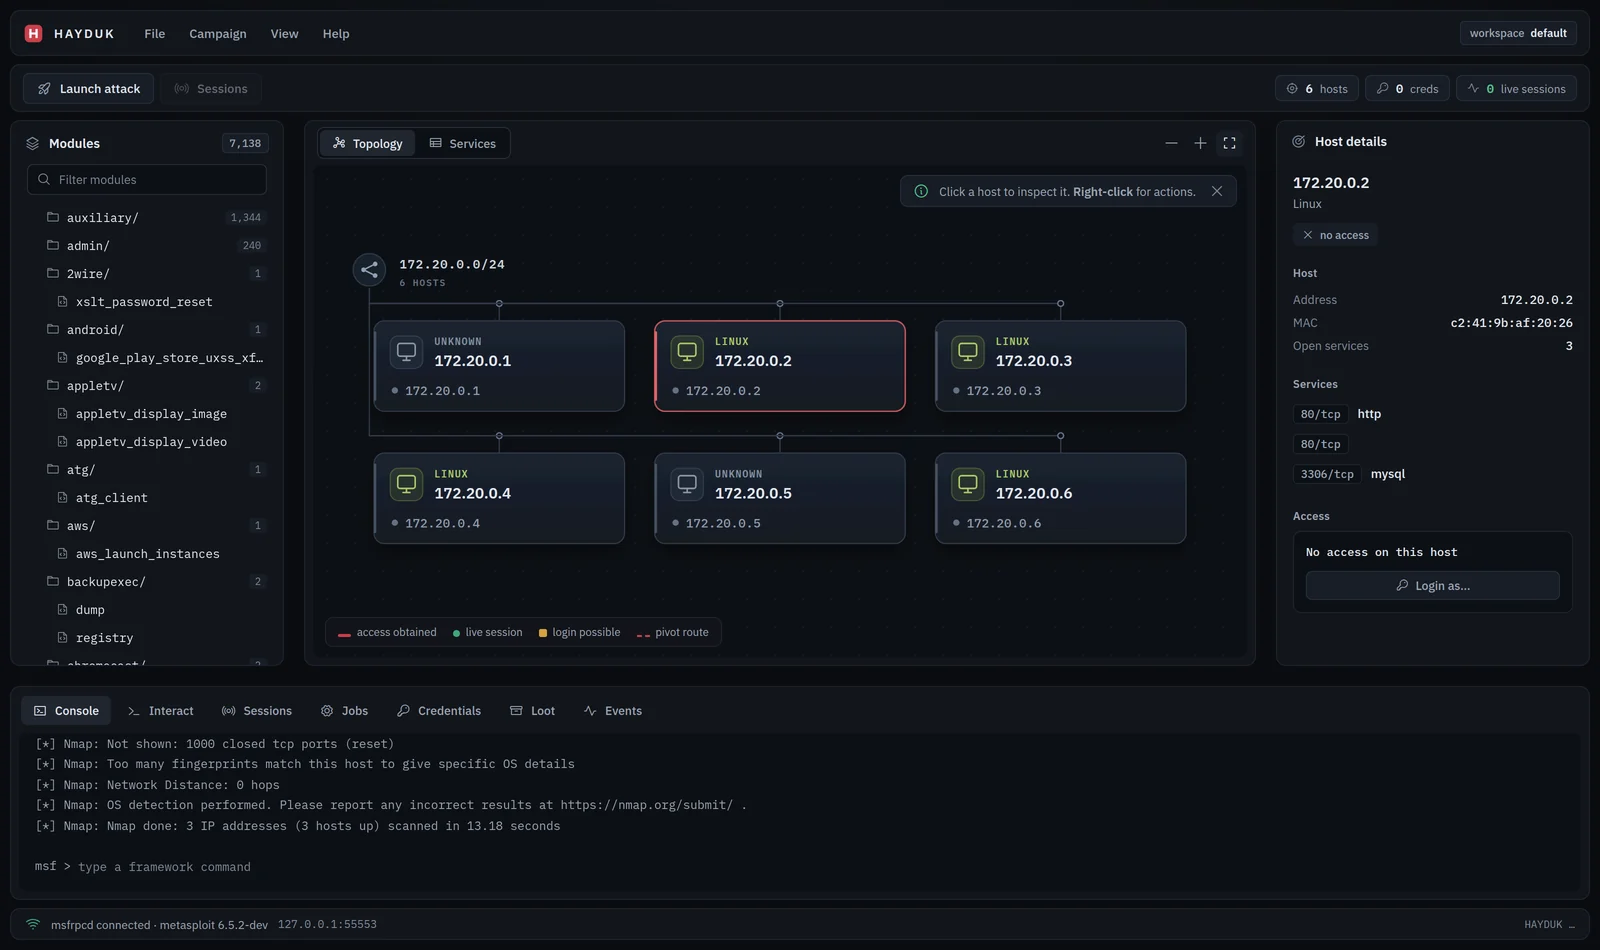 jolovicdev/hayduk
Metasploit 的图形化攻击管理控制台:作为单个 Go 二进制文件并带有浏览器 UI 的 Armitage 继承者。实时网络拓扑、活动工作流、Hail Mary、会话、报告导出以及团队模式。