构建、运行和治理 AI 智能体。安全源于设计。
每个智能体都在默认拒绝的沙箱中运行,且永远不会获得凭据。
每个智能体的操作都可追溯。
AgentZ 是一个用于运行 AI 智能体的多租户平台。它提供强大的隔离保证、 智能体零凭据暴露、默认拒绝的网络态势,以及对智能体可访问的软件 包的控制。
网站:AgentZ 落地页。 DeepWiki:与仓库对话并快速贡献。
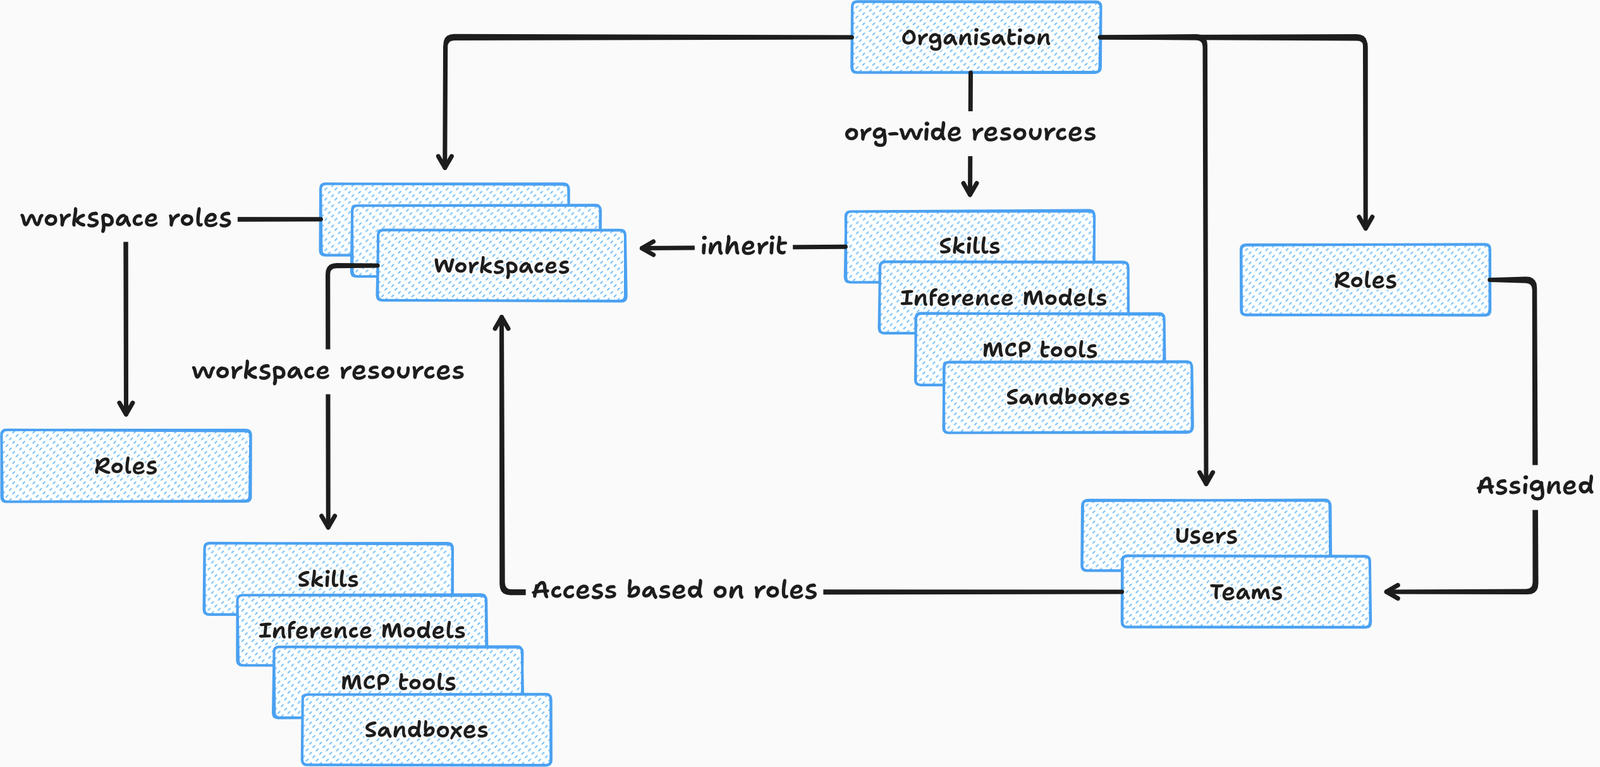
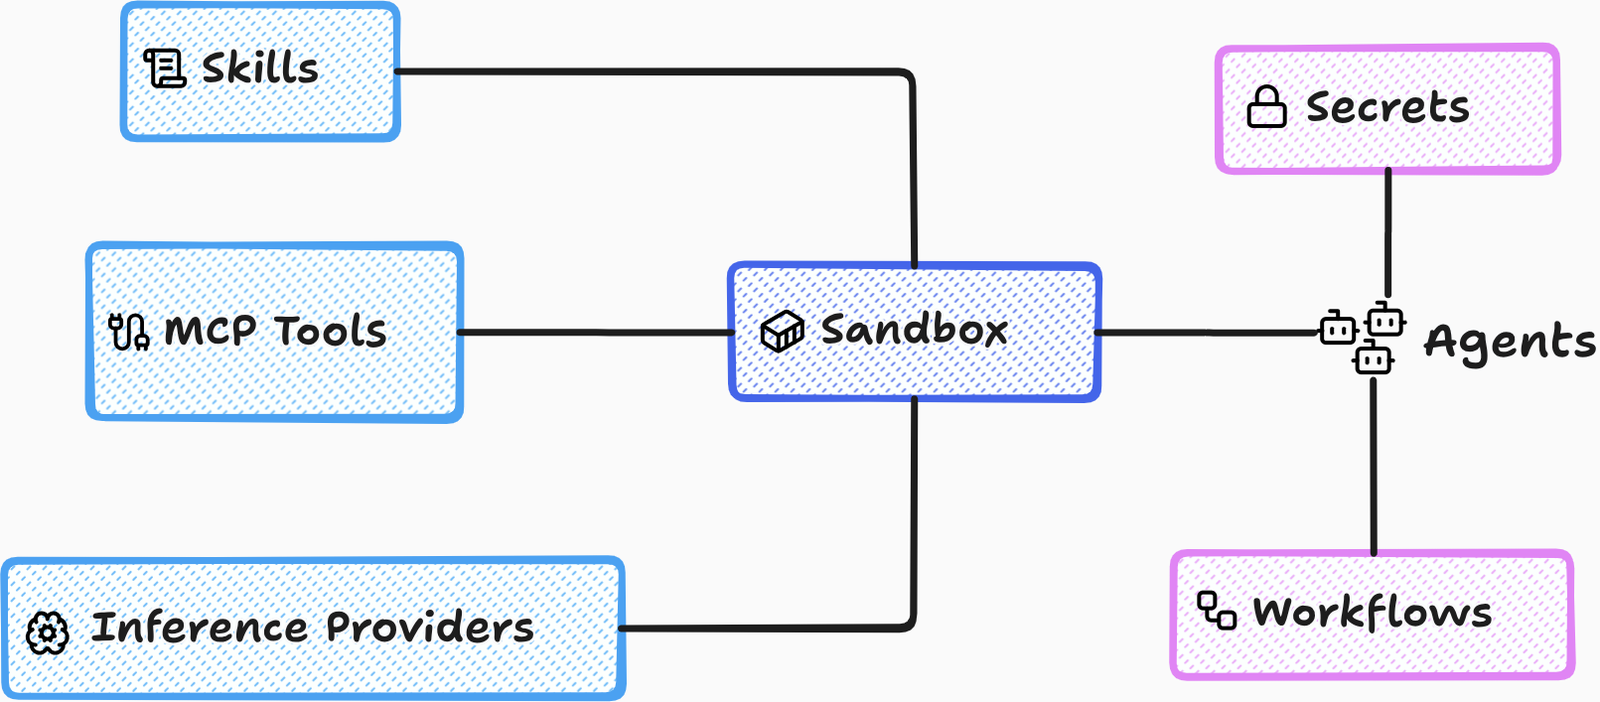
推理提供商:我们支持多种提供商(源自 OpenCode),包括 Amazon Bedrock、GCP Vertex、Azure AI Foundry、OpenAI Codex 订阅。我们还支持配置自定义的 OpenAI/Anthropic 端点。
技能:技能分为两种——可变技能和不可变技能。可变技能是那些 可由智能体修改的技能,事实上,它们通常由智能体自身生成。 不可变技能由用户上传,并支持版本控制和回滚。
MCP 工具:与推理提供商类似,我们也为 MCP 服务器提供目录。如果 有我们不支持的提供商,你可以添加自定义服务器。
沙箱:一组可复用的配置(模型、技能、MCP 工具、软件包和 允许的主机)。智能体继承其沙箱的所有属性。智能体的沙箱可以 随时更换/重新配置,其属性也会随之改变。
智能体:智能体是一个 Kubernetes Pod,底层运行带有自定义插件和 工具的 OpenCode 服务器。AgentZ 使用 Cilium 网络策略来实现默认拒绝态势。除非 有明确规则允许,否则智能体 Pod 无法向任何目的地发送流量。
智能体是有状态的,必须如此对待。其主目录由 Kubernetes PVC 支持,即它能在重启后持久保留。
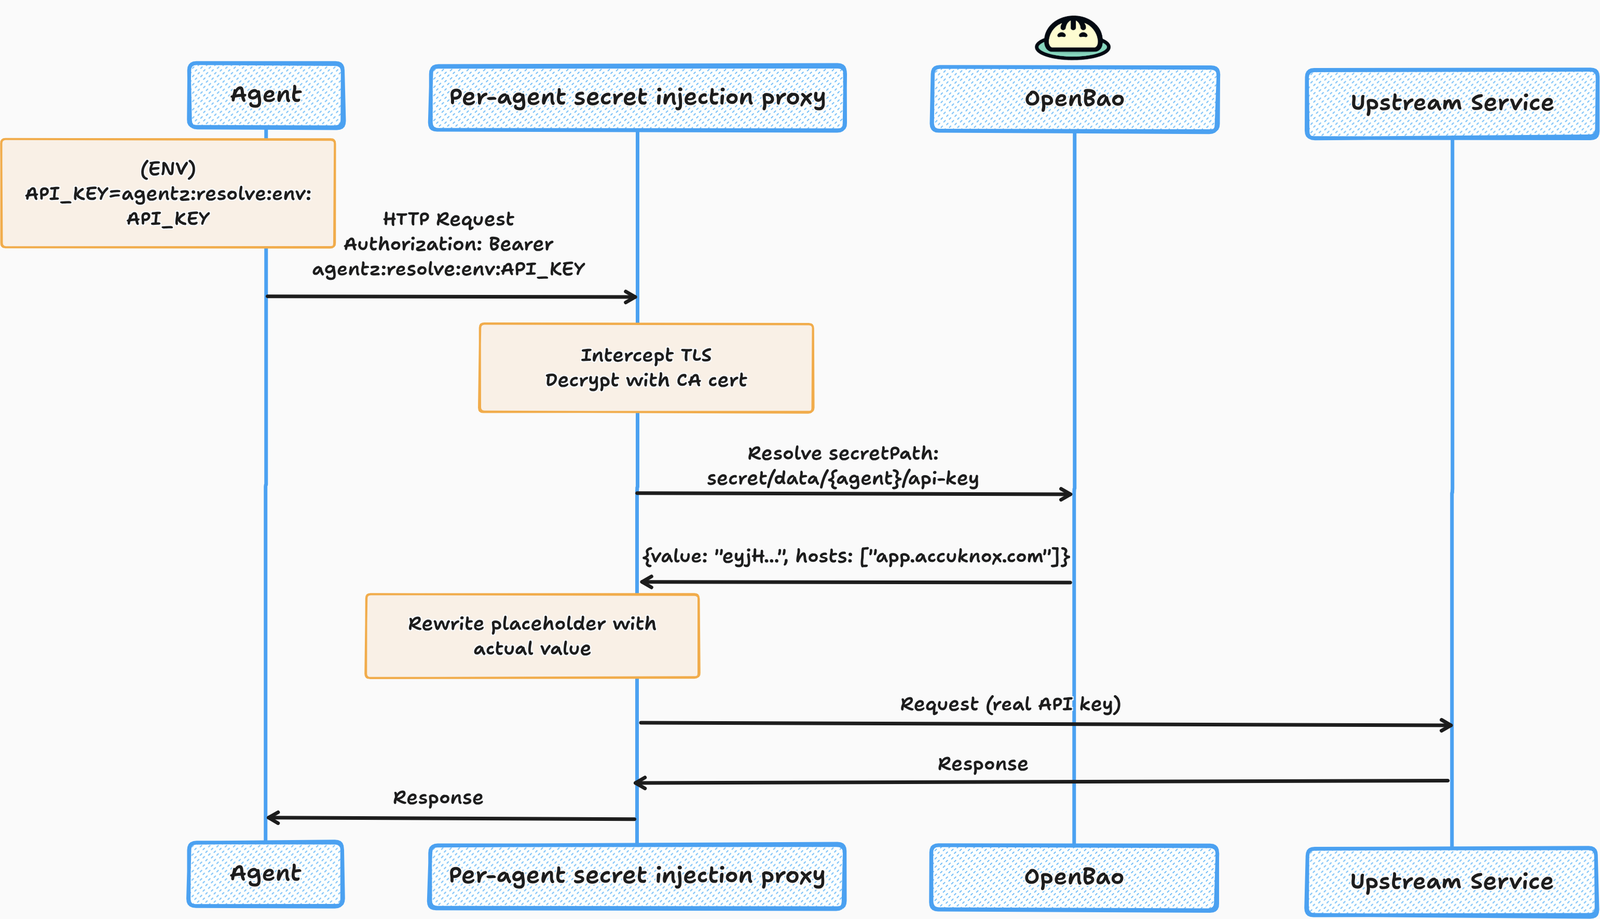
密钥:MCP 并非没有问题。通常,使用 CLI 工具更简单且更 有效。连接外部服务(如 Gmail 和 Google Calendar)的 CLI 工具 需要认证令牌或 API 密钥。这正是密钥注入代理发挥作用的地方。
当你在 AgentZ 中创建密钥时,我们不会注入实际凭据,而是注入一个
占位符,例如 agentz:resolve:env:API_KEY。当你的智能体调用 Gmail API 时,
注入代理会将占位符替换为实际凭据。你的智能体永远不会直接
访问凭据。
此外,创建密钥时,你必须明确提供一组该密钥 有效的主机。这有助于防止密钥泄露。
市面上有数十种 AI 智能体。我们不想重新发明自己的智能体。我们相信 元框架(meta-harness)是正确的方向。
Gateway 的 OpenCode API 可与 OpenCode TUI 客户端互操作。你可以使用以下方式连接到该 agent:
opencode attach https://agentzharness.ai/api/opencode/{AGENT_NAME}/
如果没有众多优秀的开源库和项目作为基础,这个项目就不可能实现。









