
CVE-2026-83548-checker
 xcoy0te/cve-2026-83548-checker
非侵入式检测器,用于检查 SonicWall SMA 1000 是否暴露于 CVE-2026-83548/-83549(版本/补丁状态检查;不进行利用)
reconnaissancevulnerability-scannersconfiguration-auditing+1
xcoy0te/cve-2026-83548-checker非侵入式检测器,用于检查 SonicWall SMA 1000 是否暴露于 CVE-2026-83548/-83549(版本/补丁状态检查;不进行利用)
 mouteee/autonomous-offensive-llm-handbook
一个用于自主攻击性LLM代理的确定性测试框架与操作手册,通过强制执行授权、范围和证据门控,确保渗透测试的可复现性与诚实性。
 ghostwolflab/apt-individual-combat-guide
APT攻击技术学习教育指南与代码仓库,涵盖侦察、Web与服务漏洞利用、木马、C2(命令与控制)及后渗透阶段,并附有实践示例。
 ghostwolflab/ai_security_top
一个结构化知识库,涵盖AI安全基础、威胁建模、红队攻击技术和蓝队防御,包括LLM安全、对抗性机器学习和深度伪造对策。
 davidc1212/craw
健壮的音频水印框架,将二进制消息嵌入幅度频谱图中,具备可微攻击模拟、Q-Former 池化、PESQ 掩蔽以及纠错码功能,以抵御编解码器和信号处理攻击。
 db-ol/cuaharm
用于评估计算机使用代理安全风险的基准测试,涵盖七个恶意类别中的104个真实滥用场景,支持终端访问和令牌成本跟踪。
 atsukisato/pgm-attack
针对PGM索引的投毒攻击研究代码,演示如何构造对抗性数据以降低学习型索引的性能。
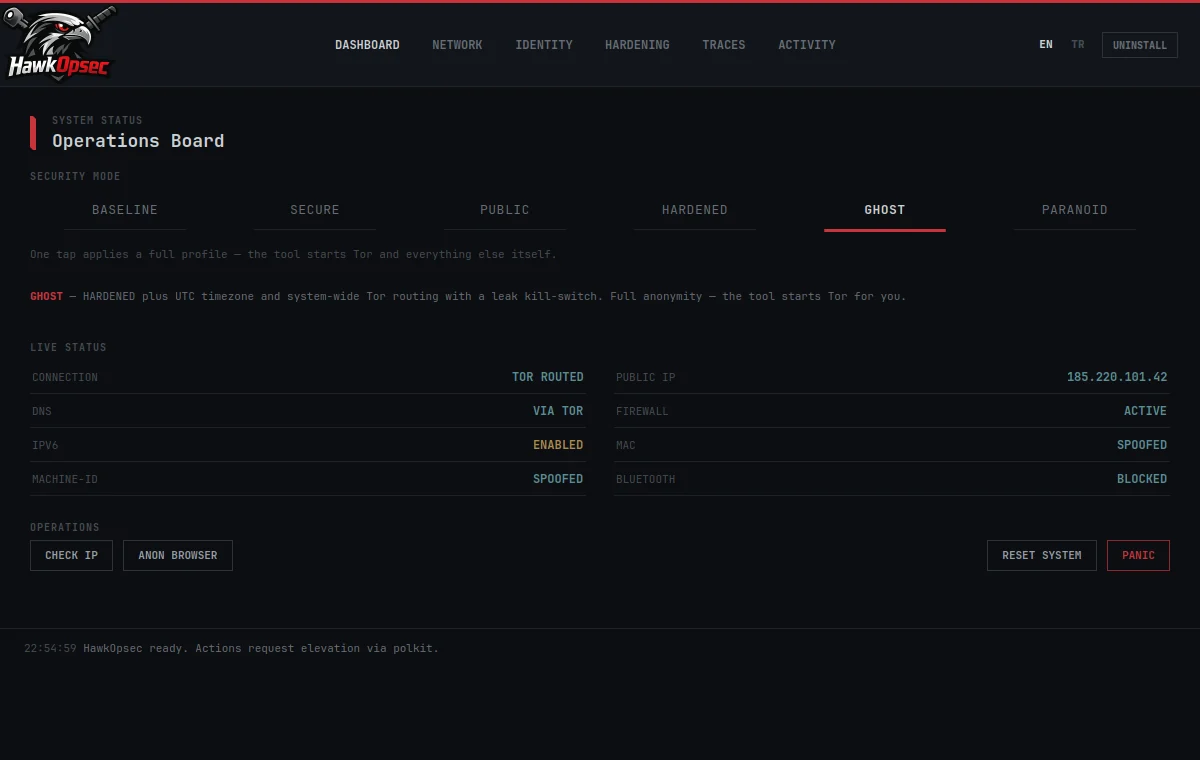 emrekybs/hawkopsec
一键式 Linux OPSEC 加固与匿名工具包
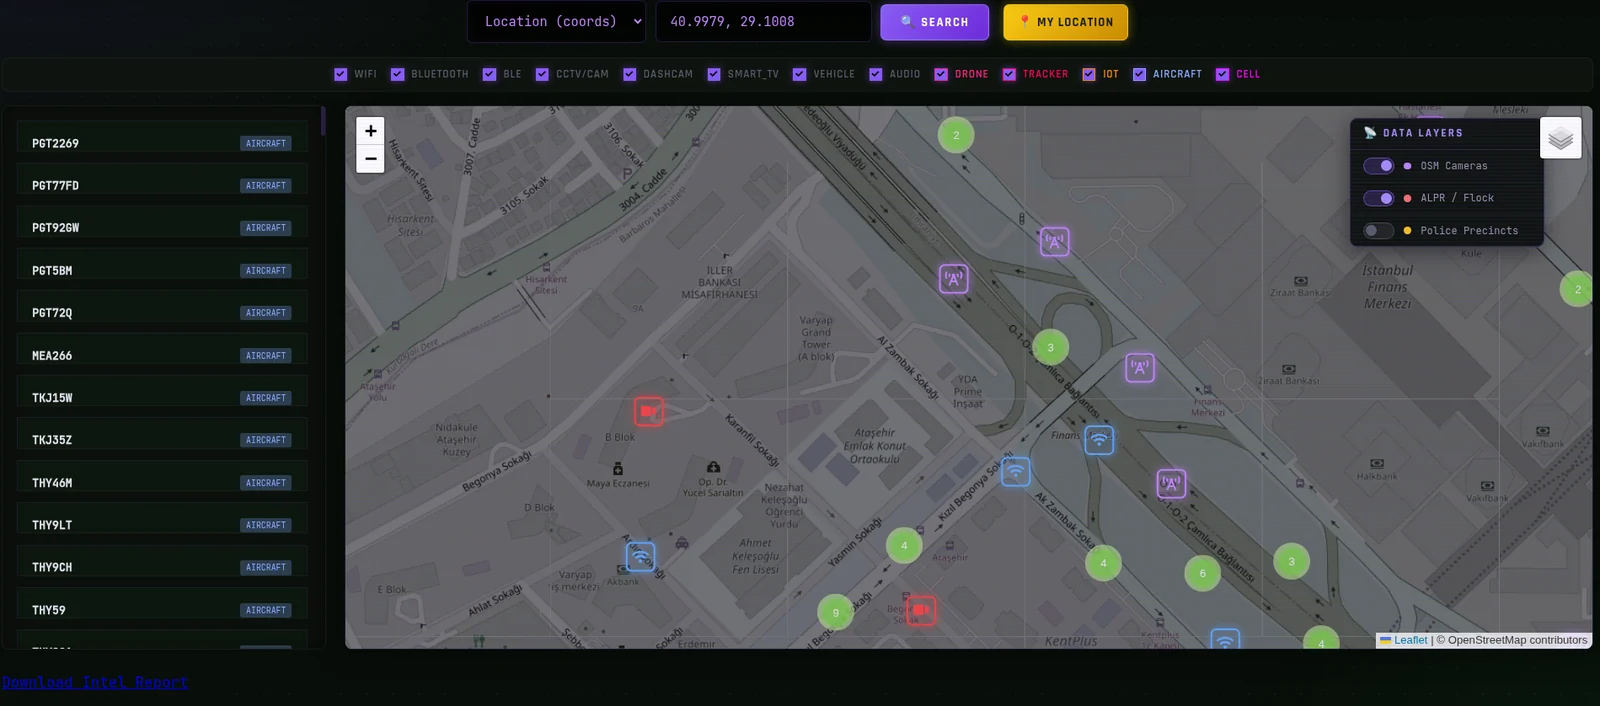 emrekybs/signalops
全源情报融合仪表板——将WiFi、蜂窝网络、CCTV、ADS-B、轨道及SDR数据源统一整合到单一战术地图中。仅限安全研究用途。
 xiaoqimikko/thymeleaf-check
Offline checker for Thymeleaf CVE-2026-40477 / CVE-2026-41901 — tells you which of the two CVSS 9.0 SSTI flaws you are exposed to, and whether your…
 intelligencex/sdk
用于查询 Intelligence X 搜索引擎和数据存档的 SDK,支持邮箱、域名、IP 和电话等选择器。包含 Python、PHP、Go 的 API 封装,以及用于 OSINT 调查的 Maltego 转换。
 hasherezade/jsc_deobfuscator
针对编译后的 V8 JavaScript 字节码的静态反混淆工具包,专注于 JSCeal 载荷。提供模式驱动的过滤器、控制流展平还原、字符串重建,以及可选的 LLM 辅助函数重命名功能,用于分析。
 javascript-obfuscator/javascript-obfuscator
混淆JavaScript和Node.js代码,通过变量重命名、字符串加密、控制流扁平化和反调试技术,保护源代码免受逆向工程。
 suleram/view8
反编译序列化的 V8 字节码(JSC 文件)为高级可读的类 JavaScript 代码,支持多种 V8 版本、树形输出,以及用于恶意软件分析的确定性函数命名。
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
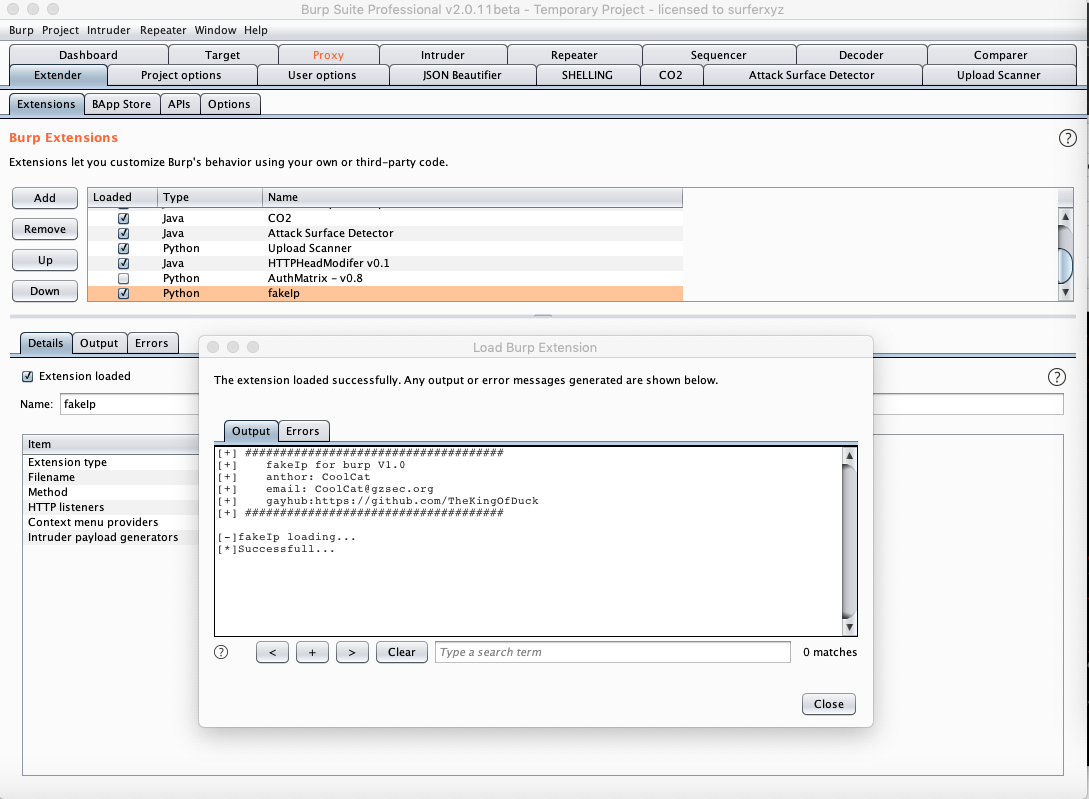 thekingofduck/burpfakeip
Burp Suite 扩展,用于在 HTTP 请求中伪造 IP 地址,从而能够测试服务器端 IP 限制并绕过基于 IP 的访问控制。
 mziqudhd92/honeypot-auditor
Does This Look Like An Honeypot? (DTLLAH) Multi-protocol CLI that fingerprints whether a target IP behaves like an honeypot — using Honeyscore,…