
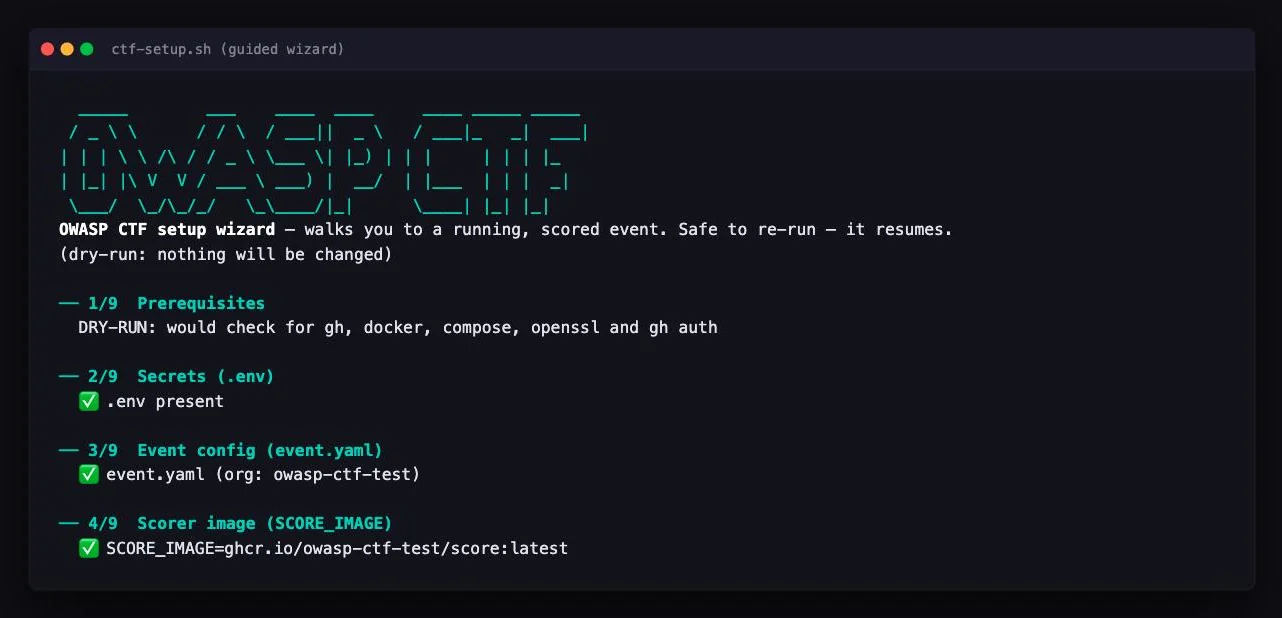
owasp-ctf-in-a-box
 owasp/owasp-ctf-in-a-box
自托管 OWASP CTF 套件:一台机器、一个免费的 GitHub 组织、无云依赖
container-securityvulnerability-analysissecurity-virtualization+6
24
owasp/owasp-ctf-in-a-box自托管 OWASP CTF 套件:一台机器、一个免费的 GitHub 组织、无云依赖
 grecandrei/ida-pro-mcp
面向 IDA Pro/Home 的本地优先、确定性 MCP 服务器:109 项严格模式逆向工程操作、有证据支持的发现结果,以及受策略门控的 IDB 编辑。
 hashgraph-online/hol-guard
Open-source antivirus and firewall for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and…
 rthalley/dnspython
Python DNS 工具包,支持查询、区域传送、动态更新、TSIG、EDNS0、DNSSEC、DNS-over-HTTPS 和 DNS-over-QUIC,并提供高层和低层 API。
 gmh5225/fracture-
🐈⬛ 用于逆向工程 JVM 应用程序的 WIP 套件
 gmh5225/frida-il2cpp-datacollector
基于 Frida 的工具,将 Cheat Engine 的 MonoDataCollector 移植到 Android 和 iOS,实现对移动应用的运行时 Mono/IL2CPP 数据收集和内存检查。
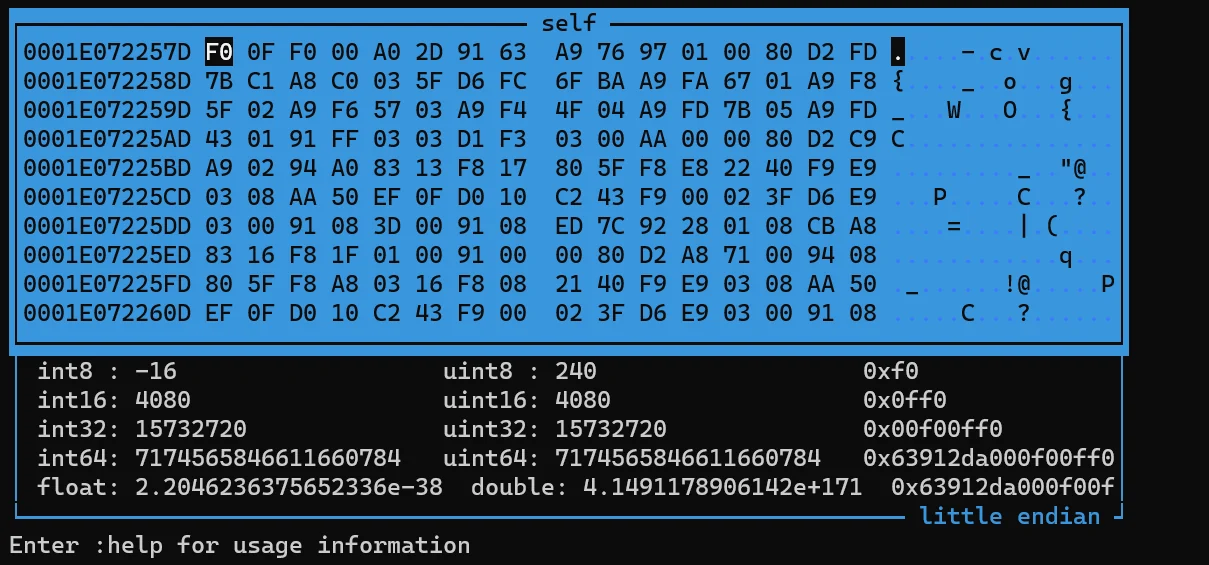 gmh5225/frida-medit
基于 Frida 构建的跨平台 CUI 进程内存扫描器,用于在逆向工程和分析过程中查找、过滤、修补和转储实时进程内存。
 gmh5225/frida-stalker-ntstrace
基于 frida-stalker 的 Windows(x64) 系统调用跟踪器。
 gmh5225/frida-vmprotect-bypass
Frida 脚本,用于绕过移动平台上的 VMProtect 运行时保护,从而对受保护的二进制文件进行动态插桩和分析。
 whgojp/javaseclab
全面的 Java 漏洞实验环境,包含易受攻击和已修复的代码、攻击场景、source/sink 审计笔记,以及用于安全培训和工具评估的安全编码指南。
 crypt0p3g/adnullenum
一次性的匿名 Active Directory 枚举,通过 SAMR 和 LSARPC 进行——空会话、无需凭据,并输出结构化、可复用的结果。
 boydhacks/ntlmscout
未认证的 NTLM 端点侦察工具,可解码 HTTP、SMB、MSSQL、SMTP、IMAP、POP3、NNTP、LDAP 和 RDP 中的 Type-2 挑战,以提取 AD 详细信息和内部 IP。
 mrgoofydev/zx-ddos
基于Python的DDoS压力测试工具,用于教育及授权网络安全评估,支持可配置的工作进程数和请求数。
 xiaoqimikko/async-http-client-check
自托管的 AI 工作空间,包含代理、技能和工具(Gmail、日历),完全基于你自己的提供商 API 密钥(BYOK)运行。自带密钥——Groq、OpenRouter、NVIDIA、Hugging Face、Google AI。
 swiftdevcollective/xcodeprojectsecurity
一个用于扫描 Xcode 项目文件中可能存在的安全问题的 macOS 应用。
 davidcarliez/mythic_telegram_profile
通过Telegram机器人间消息隧道传输Athena和Apollo代理流量的Mythic C2配置文件,将加密载荷通过其Push C2 gRPC服务桥接到Mythic。
 safety-research/red-teaming-auto-mode
用于红队测试AI自动模式监控器的研究代码,包括模拟评估、模糊测试,以及针对Claude Code和Codex guardian的监控器实现。