
ndaal_public_SBOM_Auditor
 vpierre/ndaal_public_sbom_auditor
离线单二进制 Web 应用,可导入 CycloneDX、SPDX 和 syft SBOM,运行 CVE 扫描器集成,使用 EPSS、CISA-KEV 和 nuclei 丰富发现结果,并导出 SARIF、CSAF 和 PDF。
defensive-toolsioc-managementstatic-analysis+7
vpierre/ndaal_public_sbom_auditor离线单二进制 Web 应用,可导入 CycloneDX、SPDX 和 syft SBOM,运行 CVE 扫描器集成,使用 EPSS、CISA-KEV 和 nuclei 丰富发现结果,并导出 SARIF、CSAF 和 PDF。

 mandiant/gopacket
Impacket 的完整 Go 移植版——63 个 CLI 工具和 24 个库,用于 Windows 和 Active Directory 协议攻击,编译为单个无依赖的二进制文件。
 sarthak4126/web-app-pentesting
Web 应用程序渗透测试实验环境 — 存在漏洞的 Flask 应用、自动化扫描器以及专业渗透测试报告。涵盖 OWASP Top 10、SQLi、XSS、命令注入、文件上传等内容。
 jephthai/evilvm
基于Forth的编译器,以位置无关的x86_64 shellcode形式部署,提供通过TCP、HTTP、ICMP和SMB进行交互式REPL的远程代码执行代理。
 onyks-os/networksandboxengine
一个用于测试 nftables 规则的确定性网络沙箱。它使用临时 Linux 网络命名空间(netns)和 Scapy 来安全地验证防火墙逻辑。
 blackarch/blackarch
一个基于 ArchLinux 的发行版,专为渗透测试人员和安全研究人员打造。
 pentoo/pentoo-overlay
Gentoo overlay,用于安全工具,同时也是 Pentoo Livecd 的核心
 magicsword-io/lolrmm
精选的远程监控与管理工具目录,这些工具被威胁行为者滥用,并附有 YAML 配置文件、Sigma 检测规则和 API 访问,用于威胁狩猎和防御。
 notrequiem/antidbg
一个隐蔽的、完全通过系统调用的 C/C++ 用户态反调试库,适用于 Windows,旨在保护软件免受逆向工程
 bert-janp/entratrace
防御性研究工具,用于记录针对 Microsoft Entra ID 的攻击性工具的可观测 API 端点与用户代理,支持检测工程与事件响应。
 simplifaisoul/osiris
开源全球情报平台 - 实时 OSINT 仪表盘 - Palantir 的替代方案 - 2nZNHm3Lr9umG3DVrzYwHgktwkuKuJRXqqRqs3ewpump
 rurixis/msrkit
一种将 ROP 链与 WRMSR 原语结合使用以调用内核函数,并通过 BYOVD(AmdTools64.sys)映射未签名驱动程序的概念
 s1n6h/pentest-harness
面向授权渗透测试、漏洞赏金、安全实验室和 CTF 的自托管 AI 代理框架。基于插件,支持多提供商 LLM,并支持本地会话。
 synacktiv/aadoutsider-py
Python3 重写的 AADInternals 的 AsOutsider 功能
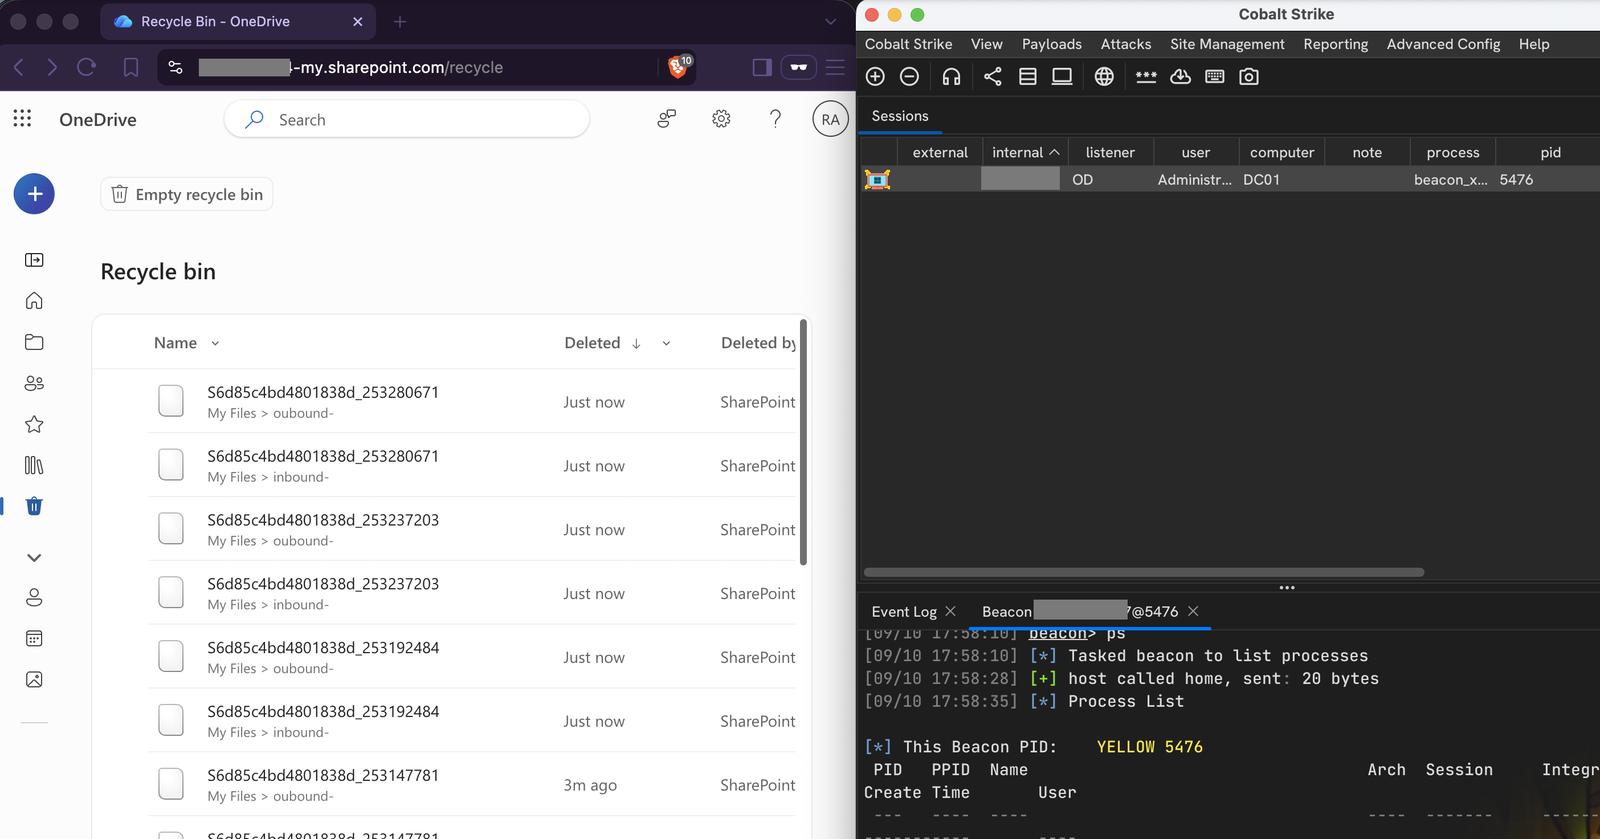 nmht3t/onedrive-udc2
OneDrive 作为 Cobalt Strike 的隐蔽 C2 传输通道
 mubix/ai-ctf
本地 AI 夺旗平台,提供针对六种模拟聊天机器人角色的提示注入、工具调用滥用和 OSINT 的引导式课程。
 pushkarreddyy/radioguard
面向 Android 的零信任蜂窝防御子服务(IMSI-Catcher、2G SMS Blaster 和 4G aLTEr 检测与安全路由)