
artillery
 trustedsec/artillery
开源蓝队工具,通过多种主机和网络防御与检测方法保护 Linux 和 Windows 系统。
defensive-toolsioc-managementnetwork-security+5

 cisagov/vulnrichment
一个用于进行漏洞信息增强的仓库。
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 tz98lab/dlr-ne-ics-security
研究代码,实现针对高级持续性威胁与移动目标防御之间随机ICS安全博弈的动态低秩纳什均衡计算。
 linnemanlabs/glimmer
用于安全研究的对手模拟与C2框架
 darthton/hyperbone
面向 Windows x64 的极简 VT-x 虚拟机监控程序,提供系统调用、MSR、IDT 和内核内联钩子,以及基于 EPT 的页面替换和 TLB 拆分。
 ionescu007/simplevisor
面向 Windows 和 UEFI 的最小化 Intel VT-x 虚拟机监控程序,可虚拟化实时主机以进行内省,支持动态 hyperjacking、unhyperjacking、EPT 和 VPID。
 not-matthias/amd_hypervisor
Rust AMD SVM 虚拟机监控器框架,具有可自定义的 vmexit 处理程序(MSR、CPUID、RDTSC)以及用于内核级监控和研究的 NPT 挂钩。
 tandasat/hello-vt-rp
一个简单的虚拟机监控程序,演示了Intel VT-rp(重定向保护)技术的使用。
 67-6f-64/antioreans-codedevirtualizer
IDA 6.8 插件,用于对 Themida 的 FISH 虚拟机(2.2.5.0-2.2.7.0)进行去虚拟化,从受保护的二进制文件中恢复原生代码,以供逆向工程研究使用。
 justasmasiulis/lazy_importer
用于以隐藏且不利于逆向工程的方式从 DLL 导入函数的库
 thesecretclub/sandboxbootkit
Windows Sandbox 的 Bootkit,用于禁用 DSE/PatchGuard。
 bromite/bromite
Android Chromium 分支,内置广告拦截、反指纹追踪缓解措施、DNS-over-HTTPS,以及强化的隐私和安全默认设置。
 qmonnet/rbpf
用于eBPF程序的Rust虚拟机和JIT编译器
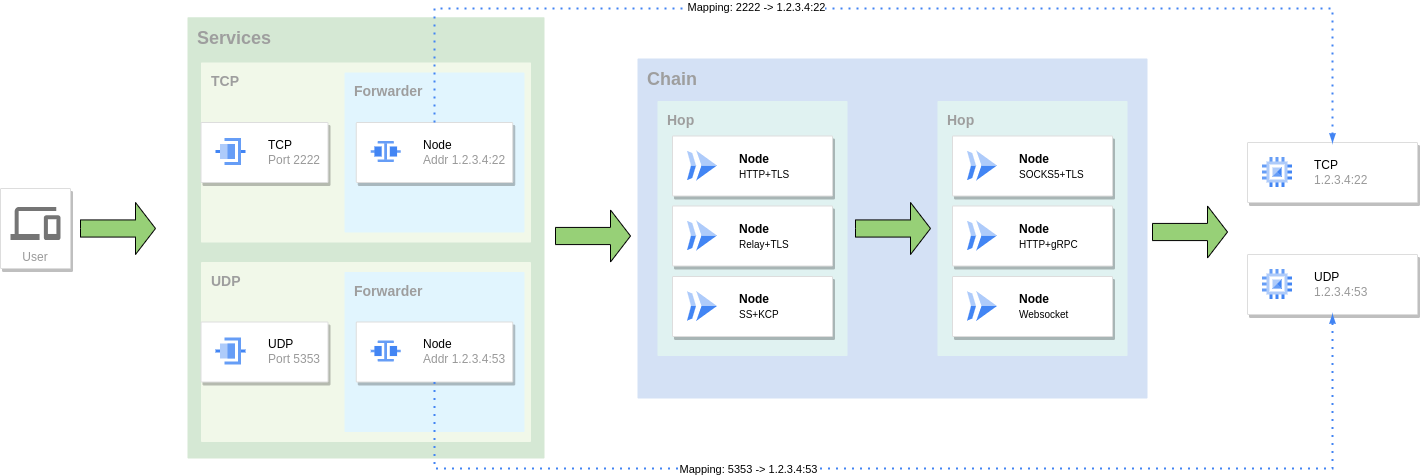 go-gost/gost
GO Simple Tunnel - a simple tunnel written in golang
 softethervpn/softethervpn
跨平台多协议 VPN 服务器和客户端,支持 SSL-VPN、WireGuard、OpenVPN、IPsec、L2TP、MS-SSTP、L2TPv3 和 EtherIP,采用 AES-256 加密。
 opencti-platform/connectors
用于将来自 MISP 和 MITRE ATT&CK 等外部源的威胁情报、IOC 和 CTI 数据摄取并同步到平台中的 OpenCTI 连接器集合。