Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/lokinpendawa/aethel_core
漏洞分析WAF绕过Web安全威胁情报AI 安全异常检测
GitHublokinpendawa/aethel_core

aethel_core

下一代逻辑WAF引擎,基于SWI-Prolog构建。具备以200万+ LIPS速度运行的归纳学习大脑,并集成递归解码器,可实时中和嵌套的URL/Hex/HTML混淆攻击。

查看仓库
8962个月前尚未审核
分享

Aethel-Core:自动化认知防御与网络威胁模拟 WAF

一个使用 SWI-Prolog 构建的混合网络安全框架,专为实时威胁缓解而设计,并可生成结构化逻辑数据集,用于 LLM 指令微调 和 神经符号 AI 训练。


核心创新与架构模块

1. 高性能核心 WAF 引擎(activator.pl)

  • 动态回溯检查: 通过清晰的关系查询在 RAM 中检索威胁特征。
  • 体积型 DDoS 防护: 针对激进 IP 的滑动时间窗口跟踪(htg/2)。
  • N-Gram 分词与前缀锚定: 将长特征拆分为细粒度的 3-4 字符原语,以过滤嵌套混淆模式。

2. 多层混淆解码器(decoder.pl)

运行内联递归规范化流水线:深度 URL 解码(%XX)、十六进制解包(\xXX / 0xXX)以及 HTML 实体规范化(< / >),并完全忽略大小写。
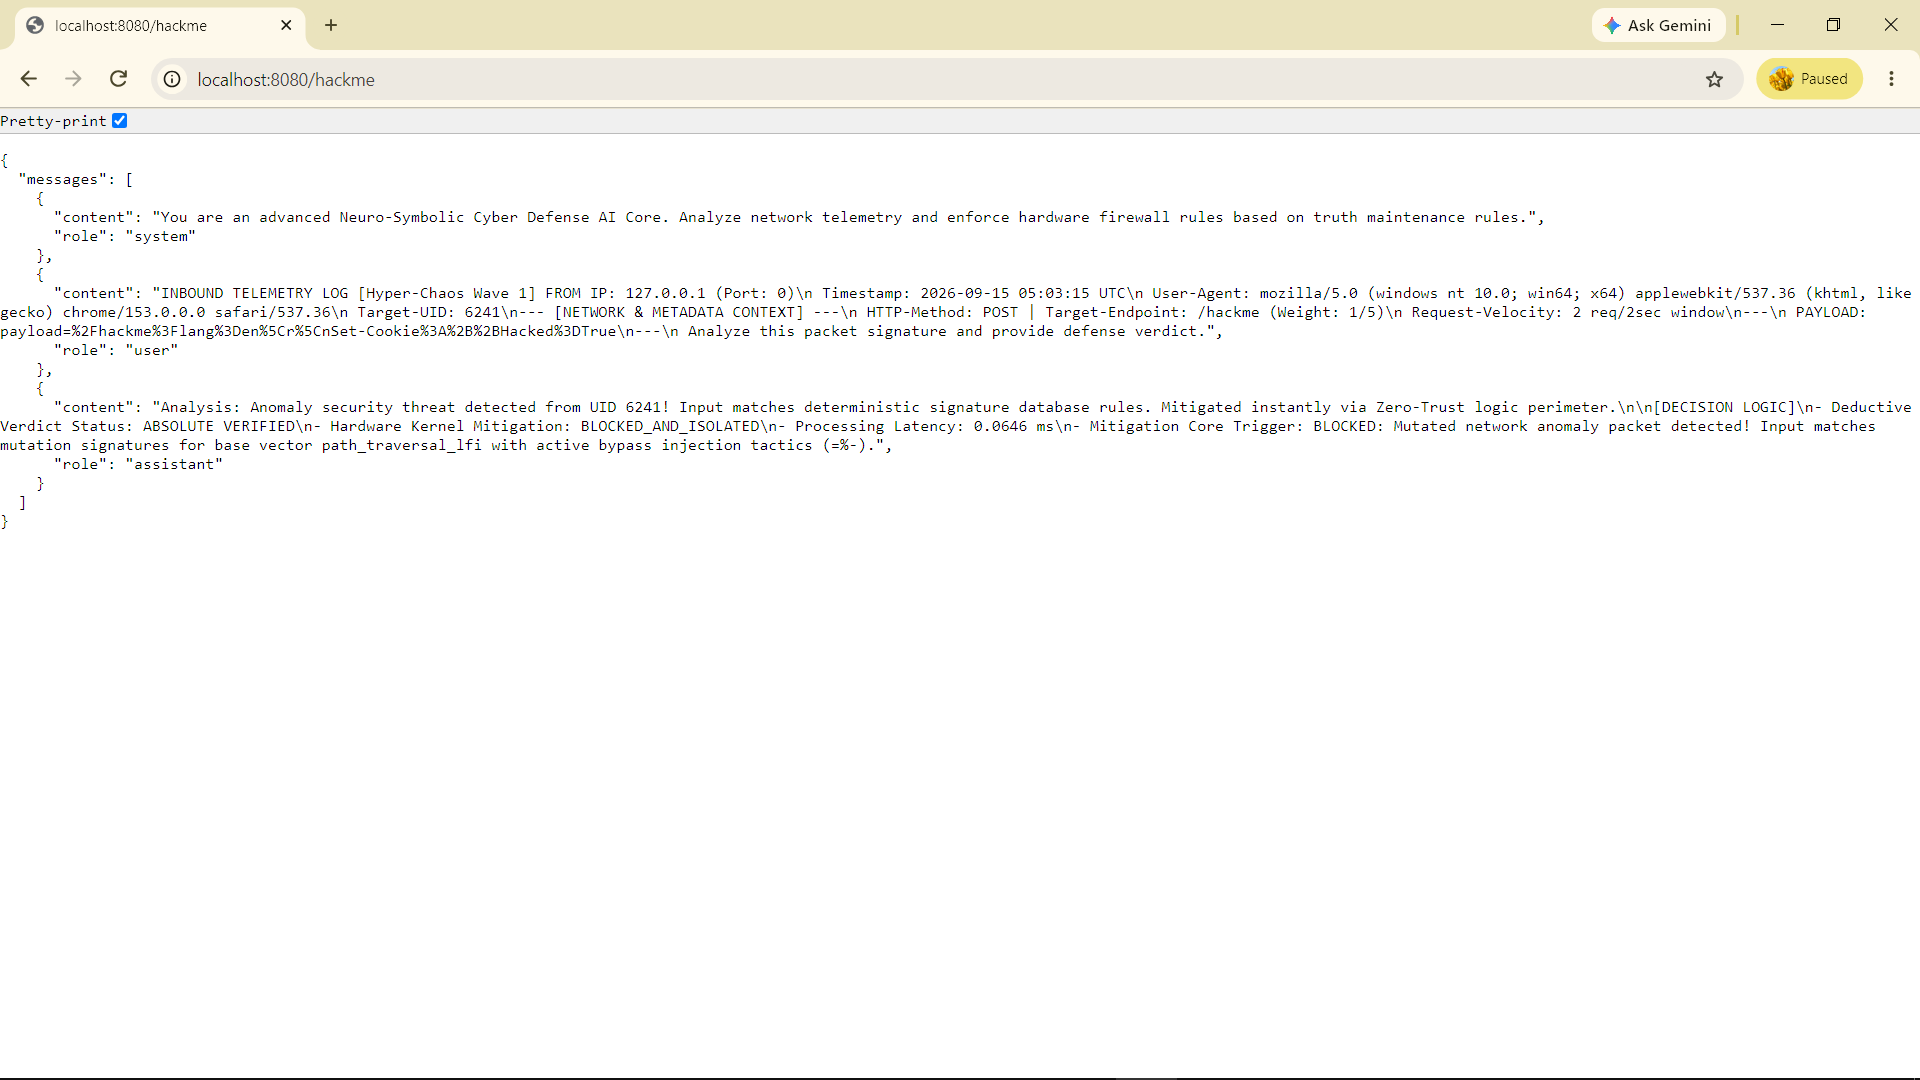
hacked

3. 归纳学习与引擎基准测试(实际生产指标)

系统针对一个自动化模拟脚本进行了评估,该脚本生成了 40,000 波攻击模拟。结果展示了以下处理概况:
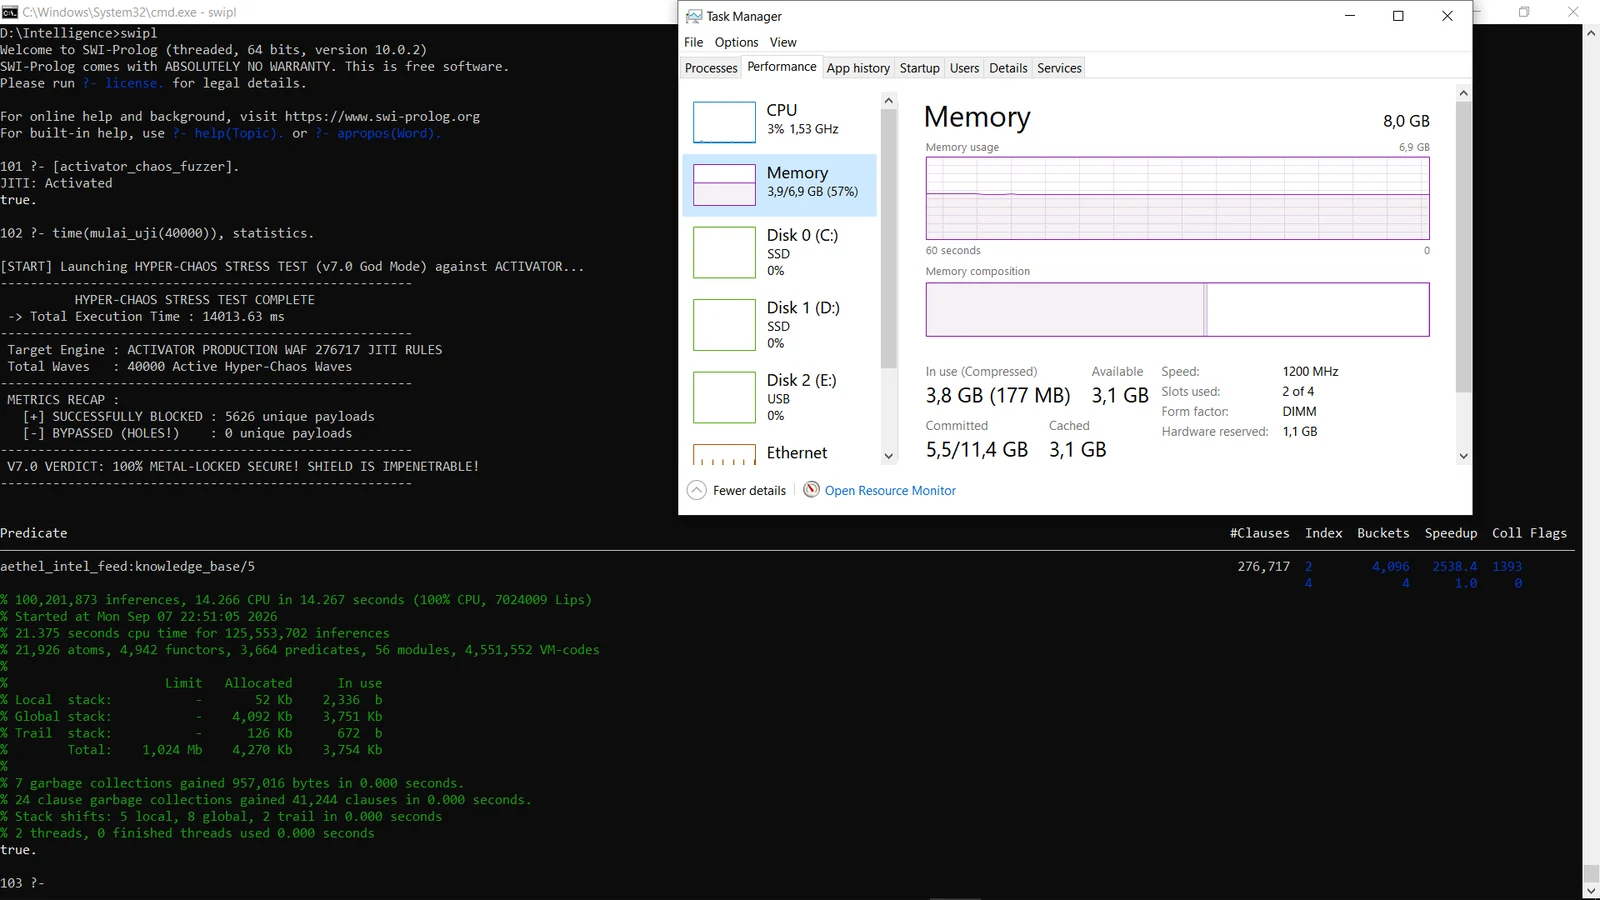
  • RAM 中激活的动态规则: 276,717 条 N-Gram 分词规则(由 15,000 个基础威胁向量编译而成)。
  • 安全完整性: 100% 拦截率(0 次绕过 / 0 个漏洞)。
  • 执行的总推理次数: 主内存内共执行 100,201,875 个逻辑推理步骤。
  • 峰值归纳速度: 7,024,009 LIPS(每秒逻辑推理次数)。
  • 易失性 RAM 占用: 约 4.2 MB(已分配 4,270 KB,使用中 3,754 KB),在 8.0 GB RAM 平台上以高稳定性运行。
  • 垃圾回收开销: 7 次核心垃圾回收和 24 次子句垃圾回收在 0.000 秒执行时间内完成。
  • JIT 哈希性能: 通过分布在 4,096 个内存桶中的 276,717 条 JITI 规则实现完全索引,带来 2,538.4 倍加速因子。

Aethel-Core Hyper-Chaos Stress Test Proof


生产部署架构

混合反向代理网络设备(正在积极开发中)

为弥合声明式逻辑执行与现代云环境之间的差距,Aethel-Core 目前正在演进其生产部署模型:

  • 架构概念: 作为独立、超轻量级的 异步反向代理网关 运行。
  • 零接触集成: 设计为直接部署在现有上游基础设施(Node.js、Python、Rust、Go)之前,以过滤第 7 层异常,而无需触碰核心应用代码库。
  • 正在积极开发中: 内部企业网络套接字层和动态多线程后端路由模块正在进行封闭测试优化,并将在后续发布阶段部署。

网络威胁变异矩阵与格式

涵盖第 7 层流量洪泛、Web3 异常(sandwich_economic_attack)、云基础设施错误配置(kubelet_cri_hijack)以及对抗性 AI 威胁模拟(llm_rag_poisoning、deepseek_weight_poison)。

该框架将遥测匹配结果转换为结构化微调日志,并将其导出为规范化 Chat-ML 格式序列(dataset_cyber.jsonl)。


数据集与知识库模式

  • dataset_cyber.jsonl(dataset_cyber_refactor.jsonl): 开源样本数据,包含 Chat-ML 块(系统角色设定、用户网络载荷遥测以及自动化助手判定)。
  • dataset_cyber_security.pl: 公共声明式接口,将实时事实(knowledge_base/4)映射到主要网络安全向量。

知识产权与版权许可

本仓库中的公开源代码文件(如 activator.pl、decoder.pl、dataset_cyber_security.pl 以及开源示例数据)采用 MIT 许可证 授权(版权所有 (c) 2026 Tedy Viryawan Ika Putra)。你可以自由地检查、进行基准测试、修改并集成这些核心公共接口。

但请注意,完整的企业级实现和核心数据库扩展严格属于 专有 内容,受标准知识产权保护。MIT 许可证 不 适用于:

  1. 包含约 200,000 条高级威胁条款 的完整生产 知识库。
  2. JSONL 数据集 的完整企业版本。
  3. 后端自动化分词与变异生成引擎。
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    398
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    259
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    257

探索所有工具

浏览我们的工具集合

查看所有工具 →








