

adit
 joda32/adit
基于 ADWS(net.tcp/9389)的 Active Directory 侦察与只读安全审计,使用 Go 语言实现
defensive-toolsprivilege-escalationreconnaissance+8
 kr0no/bloodhound-shell
一个用于 BloodHound API 的交互式命令行 shell。

 roccoammon/active-directory-health-check
PowerShell GUI 工具,针对 Active Directory 运行 54 项最佳实践健康与安全检查,在双语 HTML/CSV 报告中标记 Kerberoasting、DCSync、委派和加固缺口。
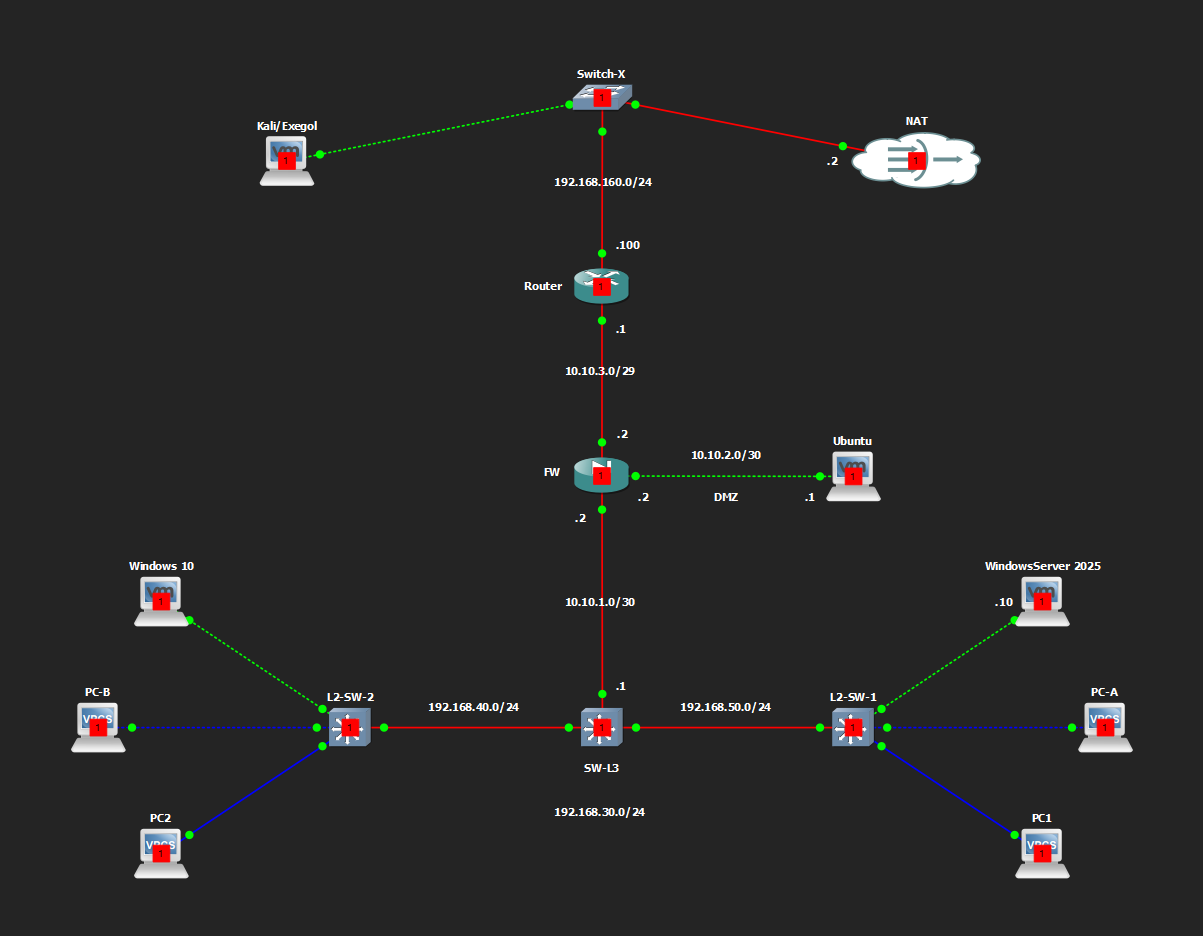 ko0ler/homelab
GNS3 家庭实验室,记录了一个分段网络,包含 Cisco ASAv 防火墙、L3 核心、DMZ 以及一个 Active Directory 域,用于练习网络、系统管理和攻击性安全。
 ambitsecurity/jshound
从 Web 应用发布的 JavaScript 中找出它发出的每一个 API 请求:方法、URL、请求体、请求头和 GraphQL 操作。一条命令搞定。

 yxf203/defense-as-skill
运行时防护技能,用于检测并阻止技能增强型智能体中由技能引发的恶意攻击,并采用MCTS循环,根据推演反馈演化防护策略。
 bittersecurity/decepticon
自主LLM红队代理,在隔离的Kali沙箱内规划并执行完整攻击链——侦察、利用、权限提升、横向移动和C2。
 gach0ng/agentstalker
面向 LLM 代理的端到端安全审计框架:静态 AST 与污点建模、攻击合成、Docker 沙箱重放,以及带 MCP 审计的确定性判定报告。
 dogucyber/ankosint
基于Python的OSINT工具,从公开来源收集和分析公开可用的数据,以支持威胁情报、漏洞研究和调查。
 legit-labs/gh-legitify
用于运行“legitify”的GitHub CLI扩展
 m14r41/scan4secrets
使用170多条规则在源代码、Web URL和CI/CD中查找凭据和密钥,对照供应商API进行验证,并生成SARIF、JSONL、HTML、PDF或Excel报告。
 affolter-engineering/ldapin
用于安全评估的CLI工具,执行基本LDAP任务
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 dwexi/entropystrip
Algorithmic PE de-obfuscator, Shannon entropy radar, and incident triage engine
 aethervm/aethervm
LLVM 原生二进制分析与仿真平台,可将 AArch64 和 x86_64 机器码提升为 LLVM IR,用于插桩、去混淆和运行时恢复。
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…