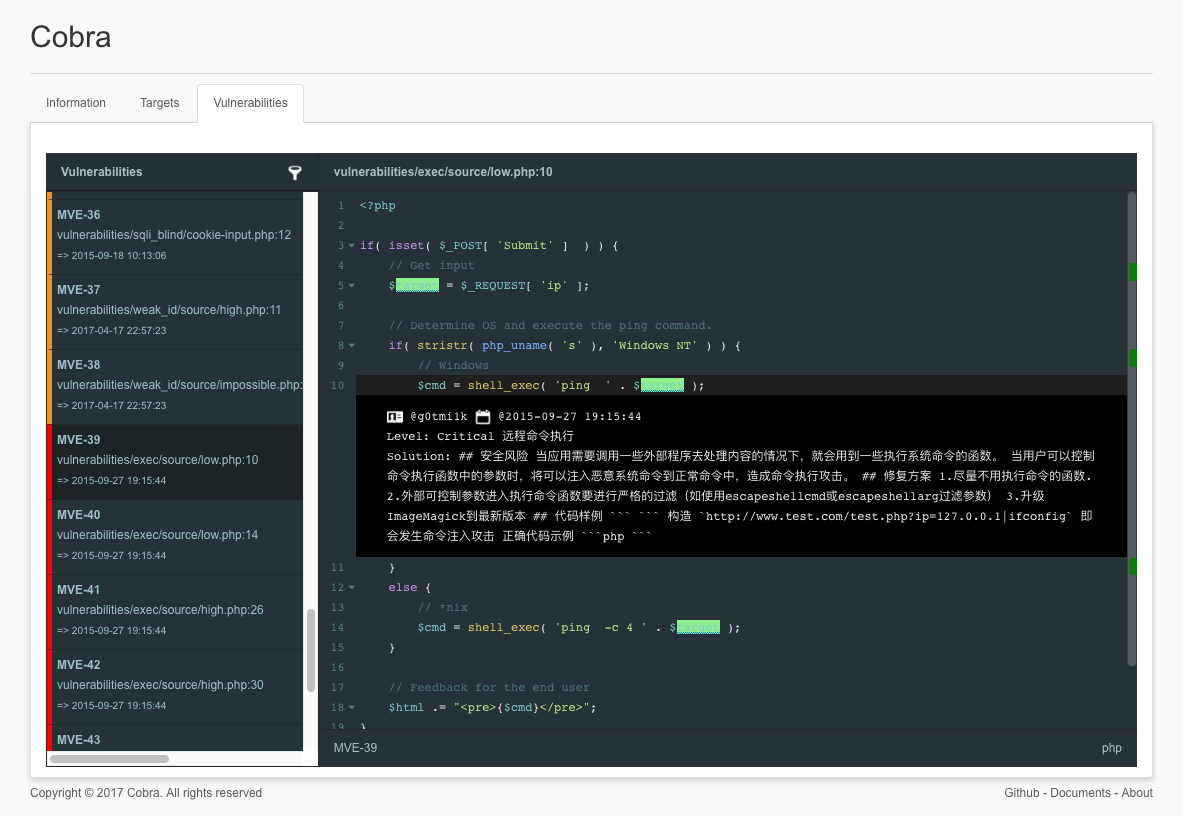
scodescanner
 agrawalsmart7/scodescanner
命令行静态分析扫描器,使用自定义 semgrep 规则检测 PHP 和 YAML 源码中的关键漏洞,并集成 Jira 和 Slack 以用于 CI/CD 管道。
vulnerability-scannersstatic-code-analysiscode-analysis+1
162
agrawalsmart7/scodescanner命令行静态分析扫描器,使用自定义 semgrep 规则检测 PHP 和 YAML 源码中的关键漏洞,并集成 Jira 和 Slack 以用于 CI/CD 管道。
 designsecurity/progpilot
PHP静态应用安全测试(SAST)工具,通过执行污点分析,利用可自定义的规则和配置检测XSS、SQL注入及其他漏洞。
 shubhamshubhankar/autosource
自动化静态代码分析框架,与 SonarQube 集成,通过扫描所有平台上的 Git 仓库,在源代码中实现早期漏洞检测。
 squid-protocol1/gitgalaxy
免 AST 的启发式知识图谱引擎,用于深度仓库智能分析和零信任安全扫描。可作为 GitLab CI/CD 组件集成,阻止恶意代码,并将 SARIF 遥测数据导出至 GitLab Security Dashboard。
 gitlab-org/security-products/sast-rules
经过精心策划的Semgrep规则仓库,用于GitLab SAST,提供跨多种编程语言的静态分析模式,用于检测安全漏洞,并支持CI/CD集成。
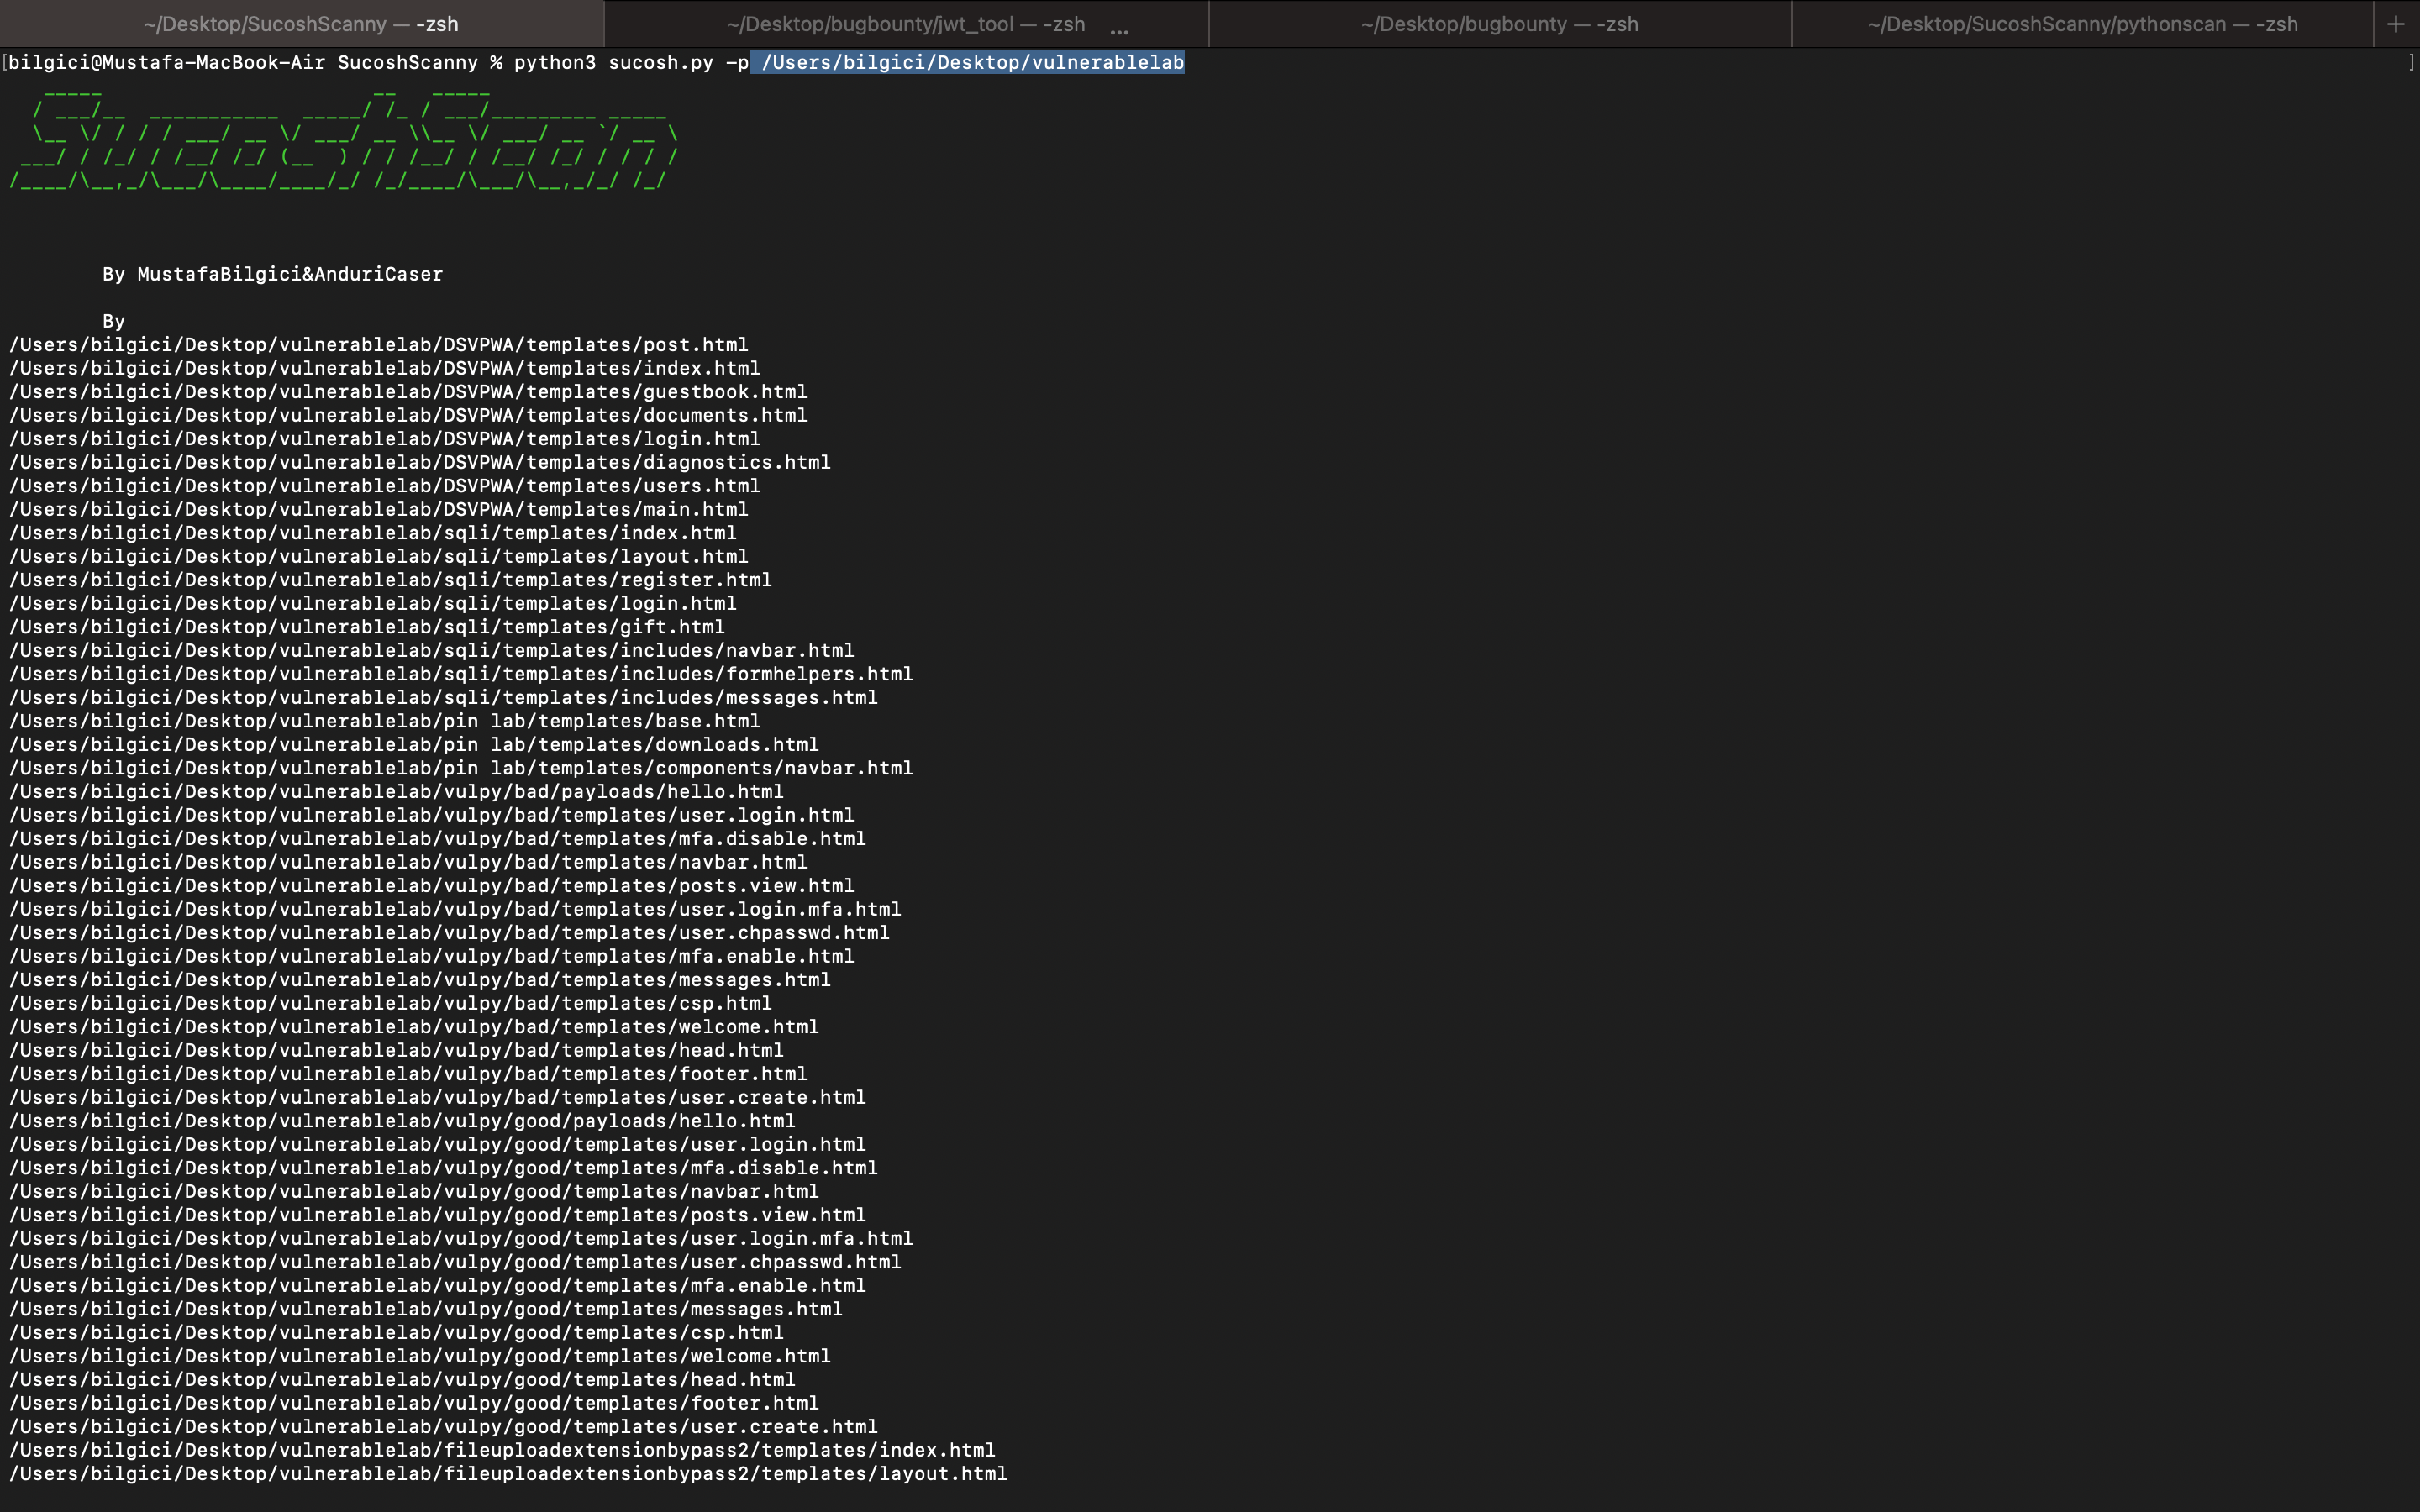 mustafabilgici/sucoshscanny
"Sucosh" 是一个针对 Python(Flask-Django)和 NodeJs 的自动化源代码漏洞扫描与评估框架,能够在 Web 应用程序开发或源代码分析过程中执行代码审查。
 noveogroup/android-check
面向Android项目的静态代码分析插件。(Checkstyle, PMD)
 facebook/infer
一个用于 Java、C、C++ 和 Objective-C 的静态分析器
 coffeeandsecurity/dakshscra
框架感知的静态代码分析工具,用于自动化源代码审查,支持平台特定规则、污点分析、工作量估算和抑制基线。
 makenowjust-labs/recheck
用于检测JavaScript和Scala代码库中ReDoS(正则表达式拒绝服务)漏洞的静态分析工具,提供可信赖的正则表达式安全检查。
 whitesquirrell/c0devari4nt
一种变体分析与可视化工具,用于扫描代码库中的相似漏洞
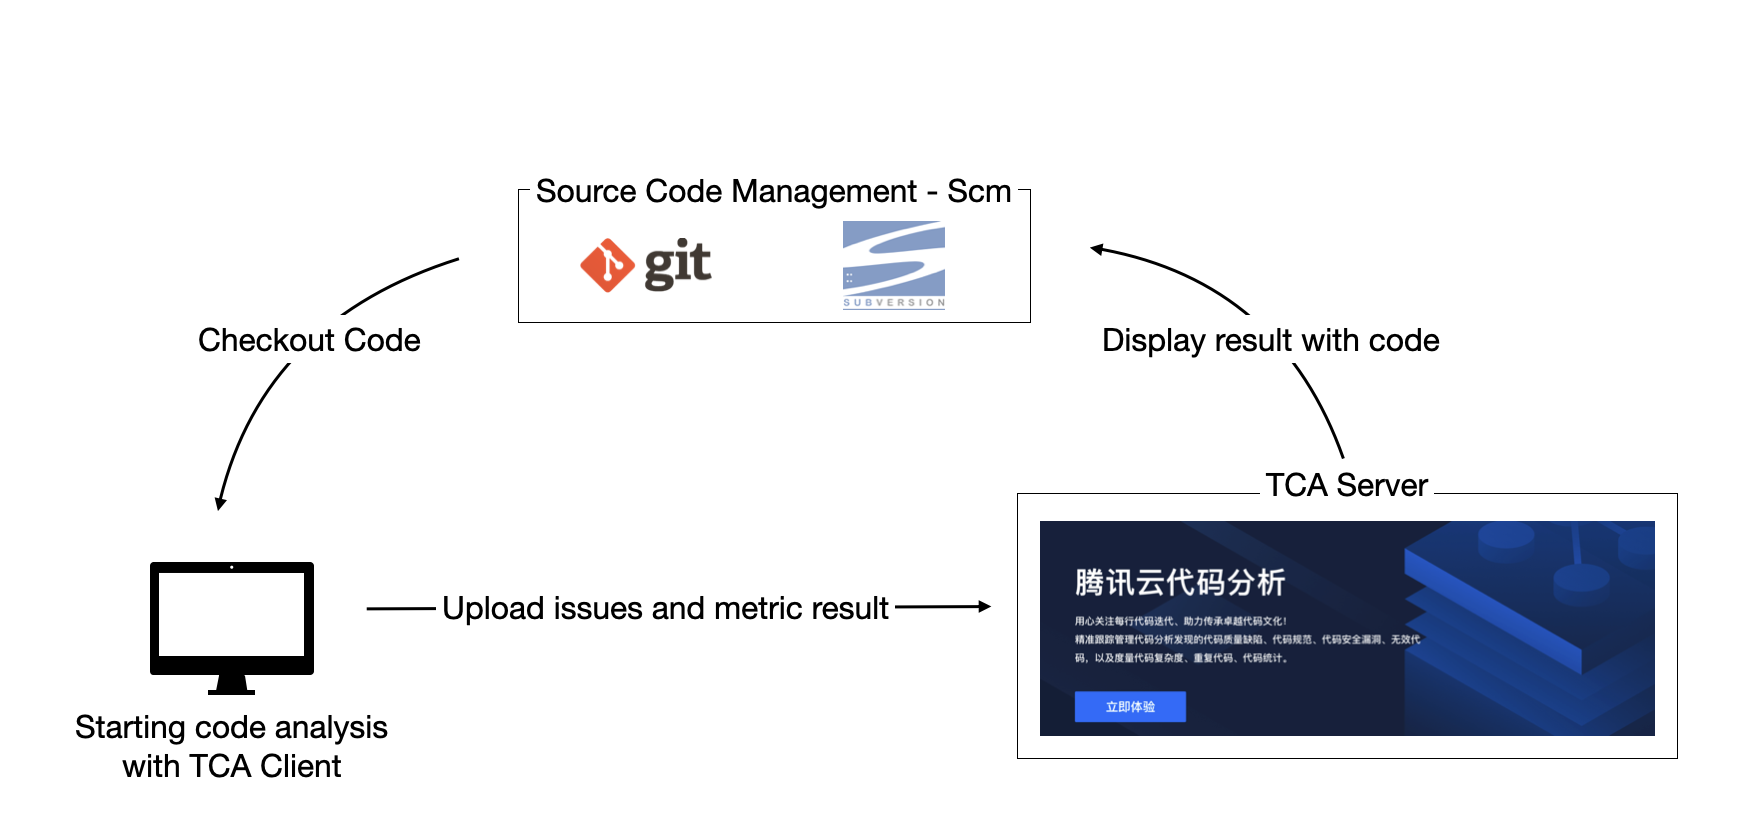 tencent/codeanalysis
企业级静态代码分析平台,支持多语言、安全漏洞检测、代码质量度量以及DevOps集成,实现持续监控。
 bridgecrewio/checkov
基础设施即代码的静态分析工具,可在构建时检测跨Terraform、Kubernetes、CloudFormation和容器镜像的云配置错误、漏洞和机密信息。
 ajinabraham/njsscan
面向Node.js应用的语义感知SAST扫描器,利用libsast模式匹配和semgrep语法感知分析,检测不安全代码模式。
 checkmarx/kics
用于基础设施即代码的静态分析扫描工具,可检测Terraform、Kubernetes、CloudFormation以及20多个IaC平台中的安全漏洞、合规违规和错误配置。
 aftermathlabs/vmp2
使用基于仿真的 VM 探索器、处理程序分析器以及用于去虚拟化的实验性 LLVM 重编译器,解包并去混淆受 VMProtect 2 保护的二进制文件。
 mandiant/route-sixty-sink
将 C# 应用程序中的源链接到接收器。