
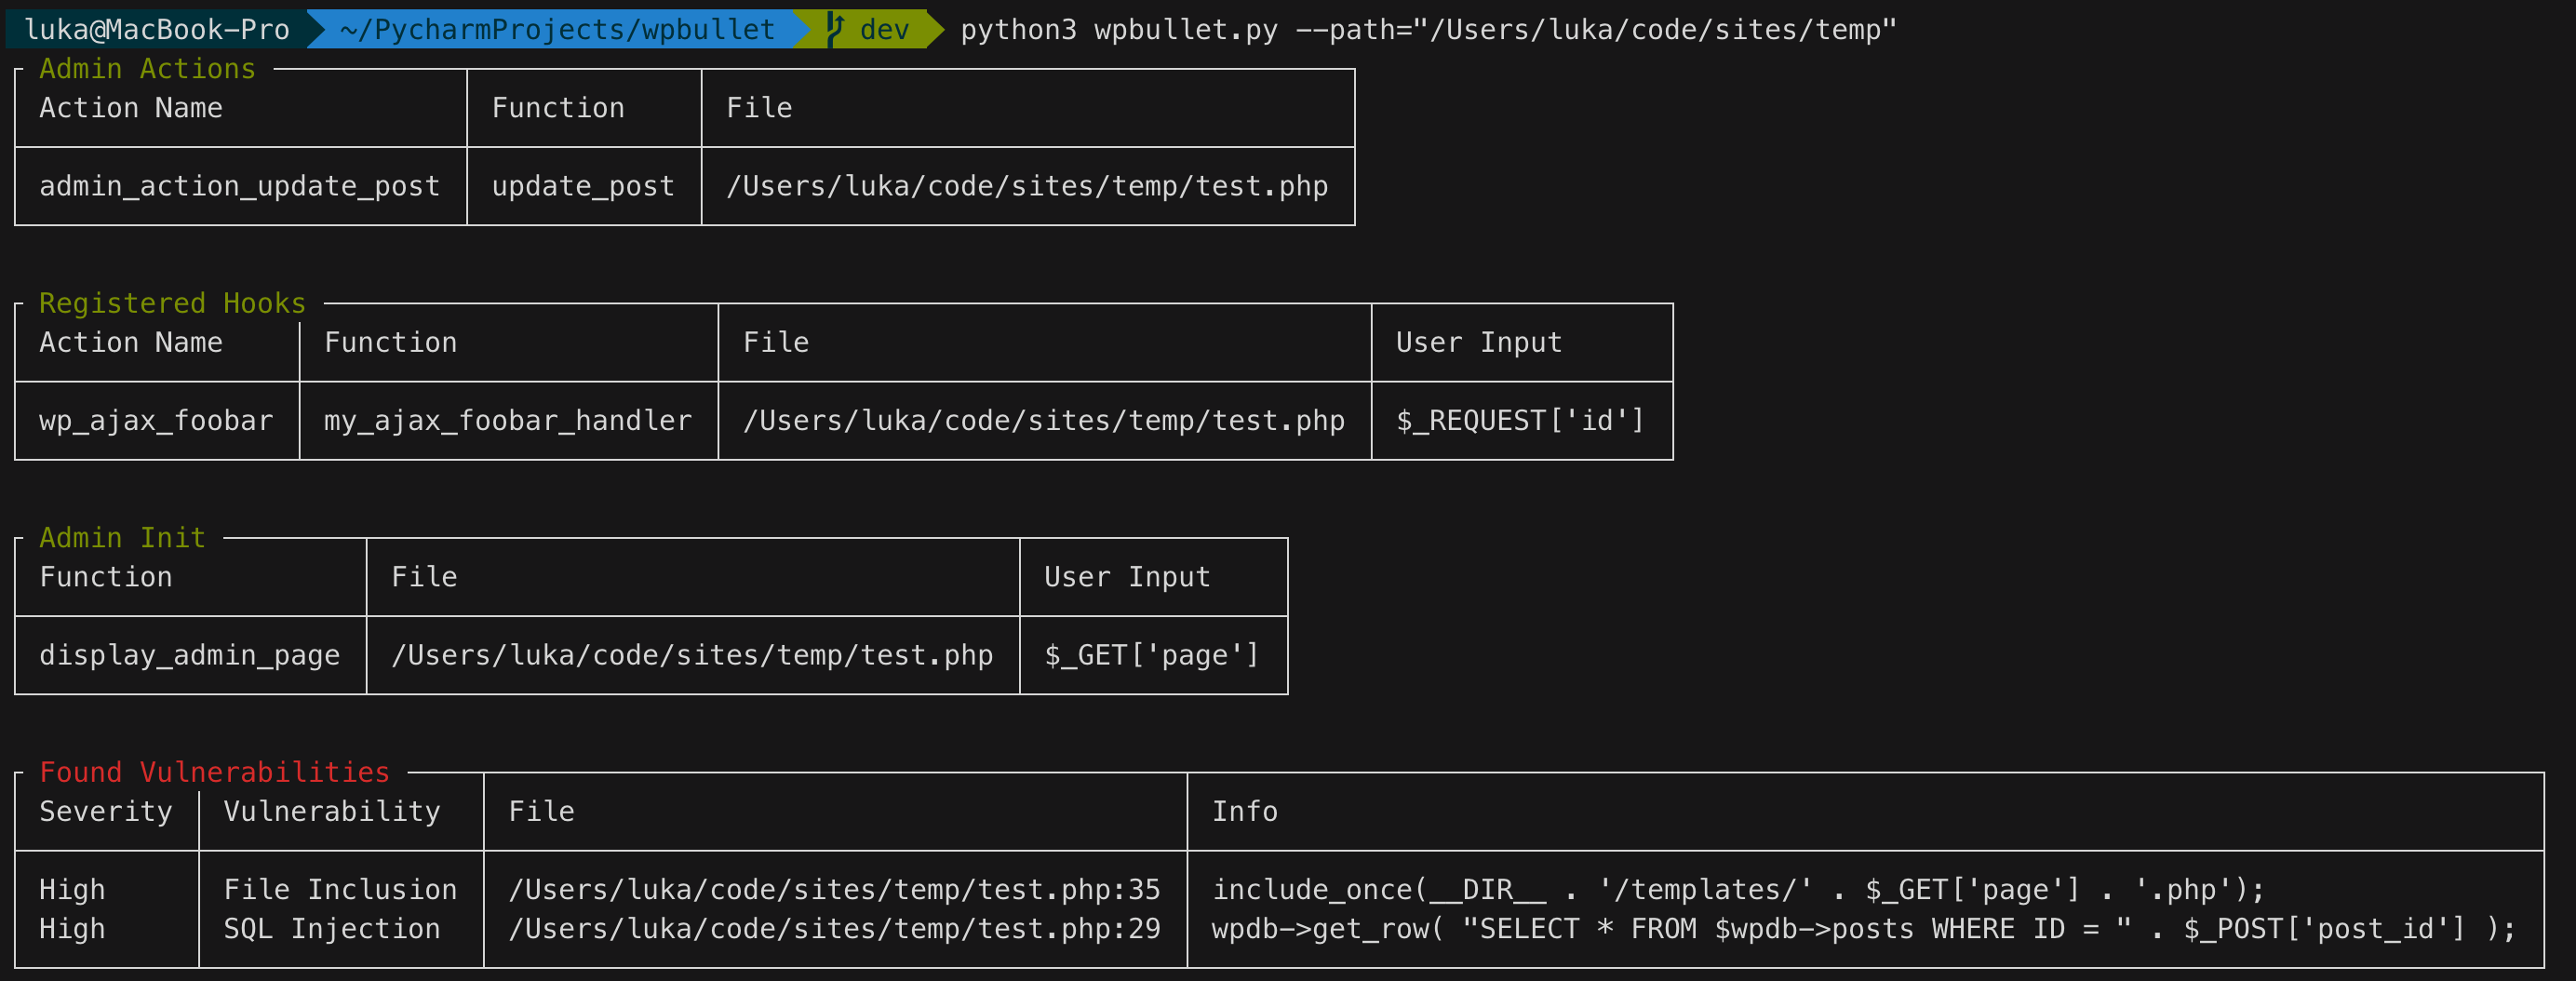
wpbullet
 webarx-security/wpbullet
面向WordPress(及PHP)的静态代码分析
static-code-analysisvulnerability-analysiscode-analysis+1
 pycqa/bandit
Bandit 是一款用于发现 Python 代码中常见安全问题的工具。
 nightwatchcybersecurity/airflowscan
用于增强 Apache Airflow 安全性的检查清单和工具

 microsoft/applicationinspector
一款源代码分析器,旨在快速通过静态分析并结合基于JSON的规则引擎,突出显示感兴趣的特征及其他特性,以回答'代码中有什么?'这一问题。非常适合在使用前扫描组件或检测特性级别的变化。
 wireghoul/graudit
grep rough audit - 源代码审计工具

 zegl/kube-score
Kubernetes 对象分析与改进可靠性和安全性的建议。kube-score 主动防止 Kubernetes YAML 和 Charts 中的停机与错误。用于 Kubernetes 的静态代码分析。
 zupit/horusec
Horusec 是一个开源工具,只需一条命令即可增强项目中漏洞的识别能力。
 david-a-wheeler/flawfinder
一个用于在 C/C++ 源代码中发现漏洞的静态分析工具
 owasp/asst
OWASP ASST (自动化软件安全工具包) | 一个新颖的开源Web安全扫描器。
 kira2040k/php_code_analysis
静态PHP代码扫描器,可检测SQL注入、XSS、SSRF、LFI、命令注入、不安全的反序列化以及单个文件或整个目录中的其他Web漏洞。
 mhaskar/bughound
基于Elasticsearch的静态代码分析工具
 doyensec/regexploit
查找易受 ReDoS(正则表达式拒绝服务)攻击的正则表达式。
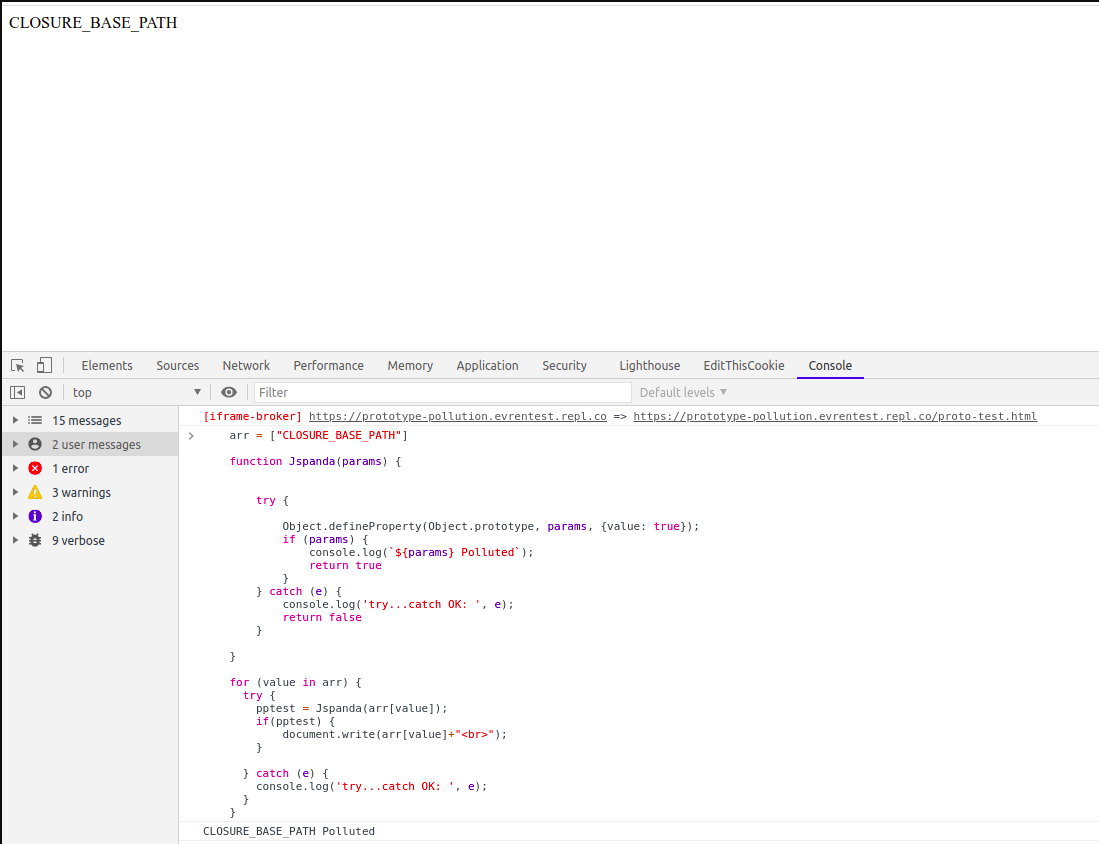 redsection/jspanda
客户端原型污染漏洞扫描器