

mxc
 microsoft/mxc
Policy-driven, layered isolation and containment
cloud-infrastructure-securitydefensive-toolscontainer-security+3
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…
 db-ol/cuaharm
用于评估计算机使用代理安全风险的基准测试,涵盖七个恶意类别中的104个真实滥用场景,支持终端访问和令牌成本跟踪。
 microsoft/pqcrypto-lweke
C 语言库,实现了 FrodoKEM——一种基于带错误学习(Learning with Errors)问题的后量子密钥封装机制,提供 AES 与 SHAKE 变体,并包含临时(ephemeral)与标准模式。
 withsecurelabs/amsidetection
用于检测 Windows 端点上 AMSI(反恶意软件扫描接口)绕过及恶意内存脚本活动的概念验证工具。
 davidcarliez/trustmebro
Bypass llm guardrails by confusing it with fabricated tool output.
 lakr233/vphone-cli
在 Apple Silicon 上启动并管理虚拟 iPhone,支持固件修补、越狱变体以及用于 iOS 测试与分析的安全研究功能。
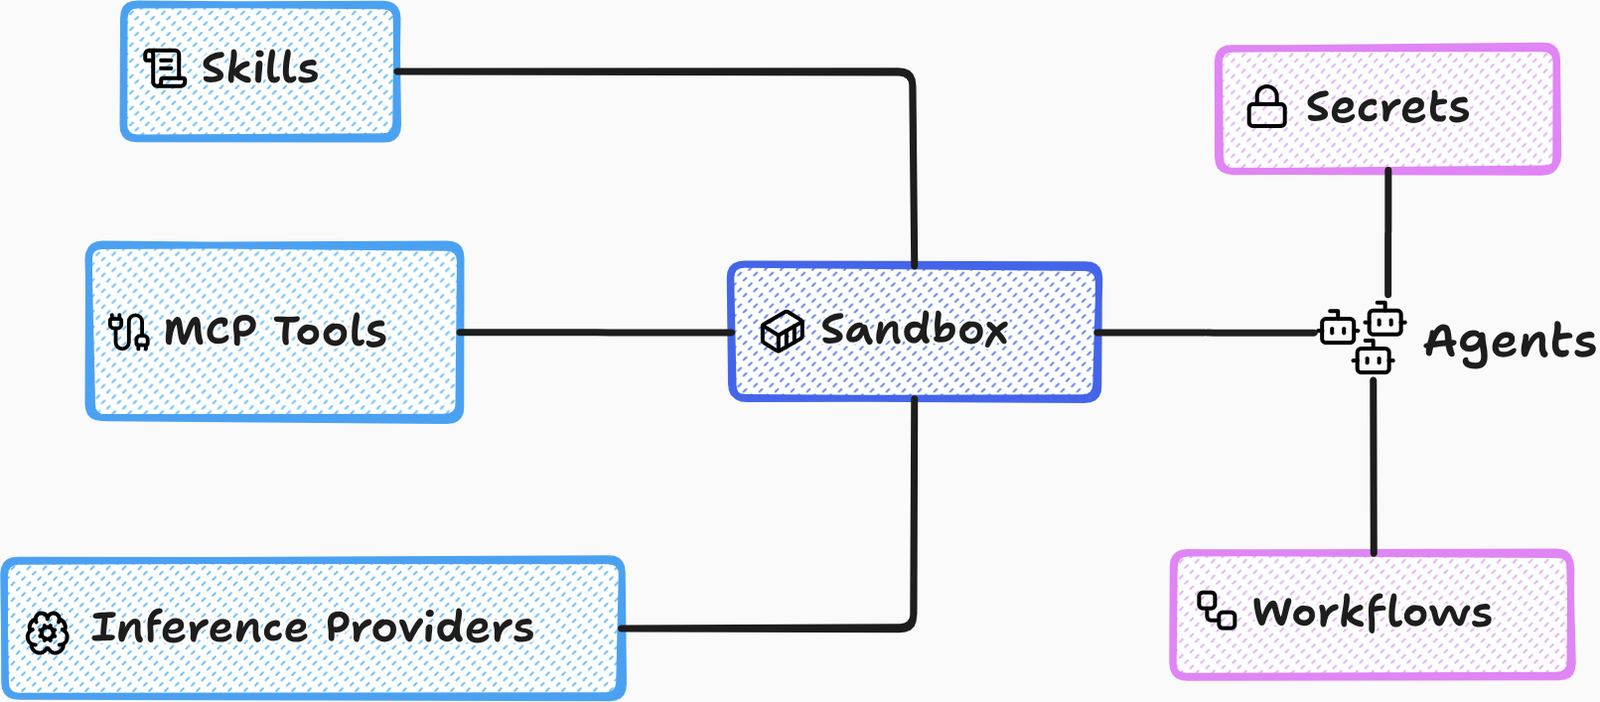 accuknox/agentz
零信任智能体AI平台。支持SaaS和本地(隔离网络)部署。
 mrunalp/block-copyfail
BPF LSM 拦截器,用于 CVE-2026-31431(Copy Fail)——OpenShift 4 的零重启修复方案
 vatson112/deny-af-alg-bpf
eBPF LSM 程序,用于阻止 AF_ALG 套接字创建以缓解 CVE-2026-31431,并通过用户空间守护进程利用环形缓冲区记录被拒绝的尝试。
 wgnet/wg.copyfail.patch
基于 eBPF 的 CVE-2026-31431(Copy.Fail)缓解方案,通过过滤或终止 AF_ALG 套接字创建,以防止本地权限提升和容器逃逸。
 siyad01/agentbox
开源 AI 智能体沙箱运行时 — 基于 gVisor/Docker 隔离、凭据保险库、不可变审计日志。基于 CVE-2026-25253 构建。
 phalanx-ccs/copy-fail
被动诊断工具,通过测试 AF_ALG 套接字可达性来检查 Linux 系统是否易受 CVE-2026-31431 影响,提供缓解指导并支持 CI 友好的退出码。
 linux-zs/cve-2026-31431-mitigation
Seccomp-based mitigation for CVE-2026-31431, a Linux kernel LPE. Blocks AF_ALG socket via PAM module and standalone wrapper, with auto-detection of…
 getkern/kern
无根容器运行时和沙箱,无需守护进程即可在毫秒级启动由内核强制的 OCI 镜像,具备资源配置文件、seccomp 允许列表以及对不受信任和 AI 生成代码的 Compose 支持。
 cert-ee/cuckoo3
开源自动化恶意软件分析沙箱,可在隔离的虚拟机中运行可疑文件和URL,并生成详细的行为报告。
 containers/bubblewrap
由 Flatpak 及类似项目使用的底层无特权沙箱工具。
 scy-phy/minicps
用于信息物理系统的实时仿真框架,具备物理过程/控制设备模型及基于 Mininet 的网络仿真能力,专为 ICS 安全研究而构建。