

azure-pentesting-suite
 hac01/azure-pentesting-suite
用于授权 Azure 安全评估的 Go 工具包:枚举订阅和资源,审计错误配置,并匿名攻击公共 Blob 存储。
privilege-escalationreconnaissancepassword-attacks+9
91
hac01/azure-pentesting-suite用于授权 Azure 安全评估的 Go 工具包:枚举订阅和资源,审计错误配置,并匿名攻击公共 Blob 存储。
 forefy/reburp
A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI
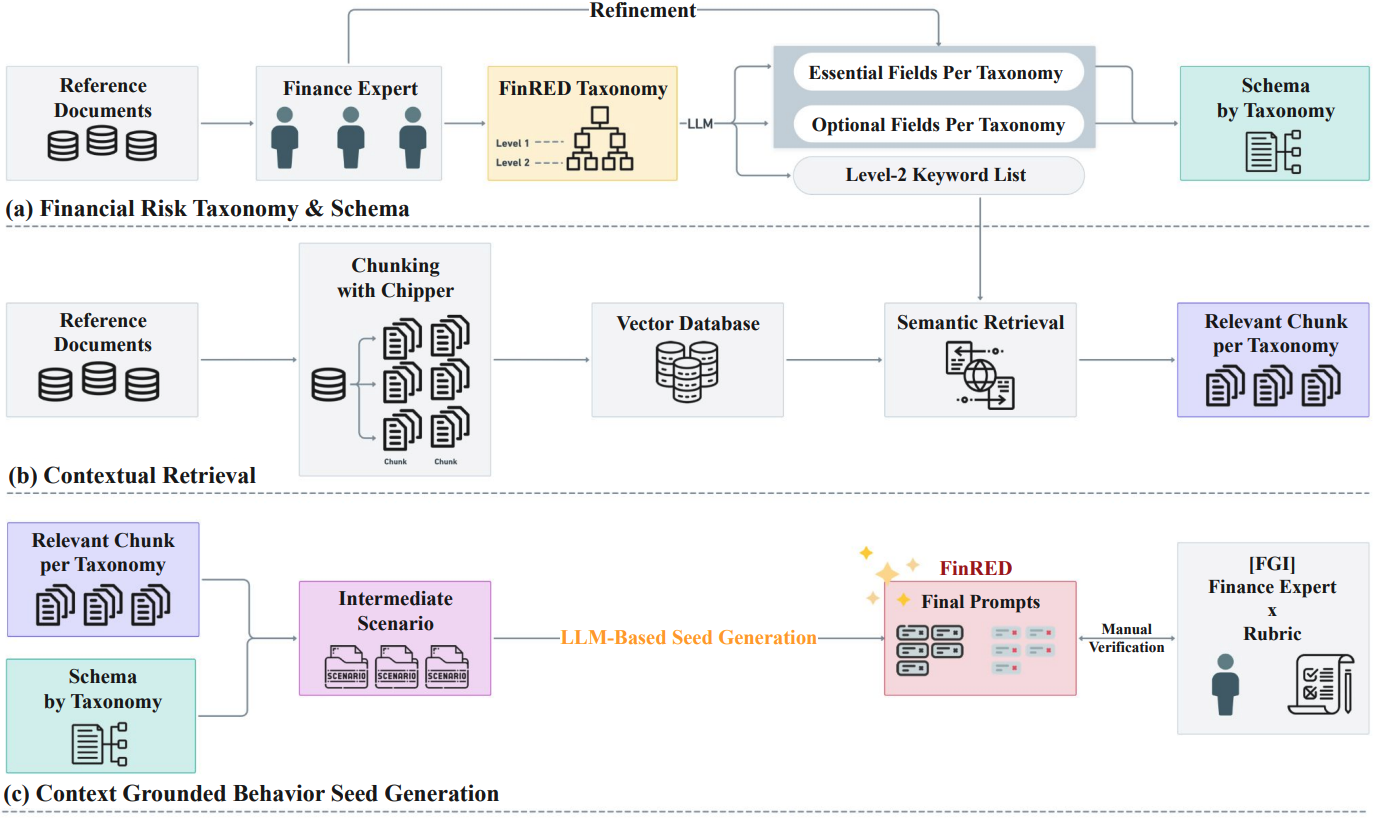 selectstar-ai/finred-paper
finance domain specific red-teaming benchmark evaluation rubric
 crypt0p3g/dpapi-toolkit
将任意 Windows DPAPI 工件拖入,它会识别格式及其所需的精确主密钥,然后在你提供密钥后进行解密。支持离线使用,提供 CLI 和 Web UI。
 gmh5225/github-gato
GitHub 自托管运行器枚举与攻击工具
 mitsu-bis/security-portfolio
原创负责任披露发现、CTF 与实验环境报告、方法论笔记以及专用渗透测试工具的安全作品集,涵盖 Web、Active Directory 和检测工程。
 w4r10ck423/envvisualizer
解析并可视化被入侵 Linux 主机上的 /proc/self/environ —— 按技术栈(AWS、Django、Rails、NodeJS、MySQL、K8s、Docker 等)对环境变量进行分类,并生成带有严重性评级、可直接运行的命令的洞察。
 top-celestial-company-ltd/dros-vep-lite
开源、100% 可复现的 AI Agent 运行时安全基准与沙箱环境(RFC-010 草案协议)。
 broskigx/oihk-pentesting
自主多智能体AI渗透测试引擎:一个受管控的工具沙箱、一个不可变的证据与验证门控,以及一个可复现的安全智能体评估环境。
 kabiri-labs/rcekit
RCE 检测与确认工具包,可测试 URL 或捕获的 HTTP 请求中的命令注入、SSTI、盲注和 OOB 路径,并返回带证据的分级判定结果。
 mandiant/gopacket
Impacket 的完整 Go 移植版——63 个 CLI 工具和 24 个库,用于 Windows 和 Active Directory 协议攻击,编译为单个无依赖的二进制文件。
 jephthai/evilvm
基于Forth的编译器,以位置无关的x86_64 shellcode形式部署,提供通过TCP、HTTP、ICMP和SMB进行交互式REPL的远程代码执行代理。
 blackarch/blackarch
一个基于 ArchLinux 的发行版,专为渗透测试人员和安全研究人员打造。
 magicsword-io/lolrmm
精选的远程监控与管理工具目录,这些工具被威胁行为者滥用,并附有 YAML 配置文件、Sigma 检测规则和 API 访问,用于威胁狩猎和防御。
 rurixis/msrkit
一种将 ROP 链与 WRMSR 原语结合使用以调用内核函数,并通过 BYOVD(AmdTools64.sys)映射未签名驱动程序的概念
 s1n6h/pentest-harness
面向授权渗透测试、漏洞赏金、安全实验室和 CTF 的自托管 AI 代理框架。基于插件,支持多提供商 LLM,并支持本地会话。
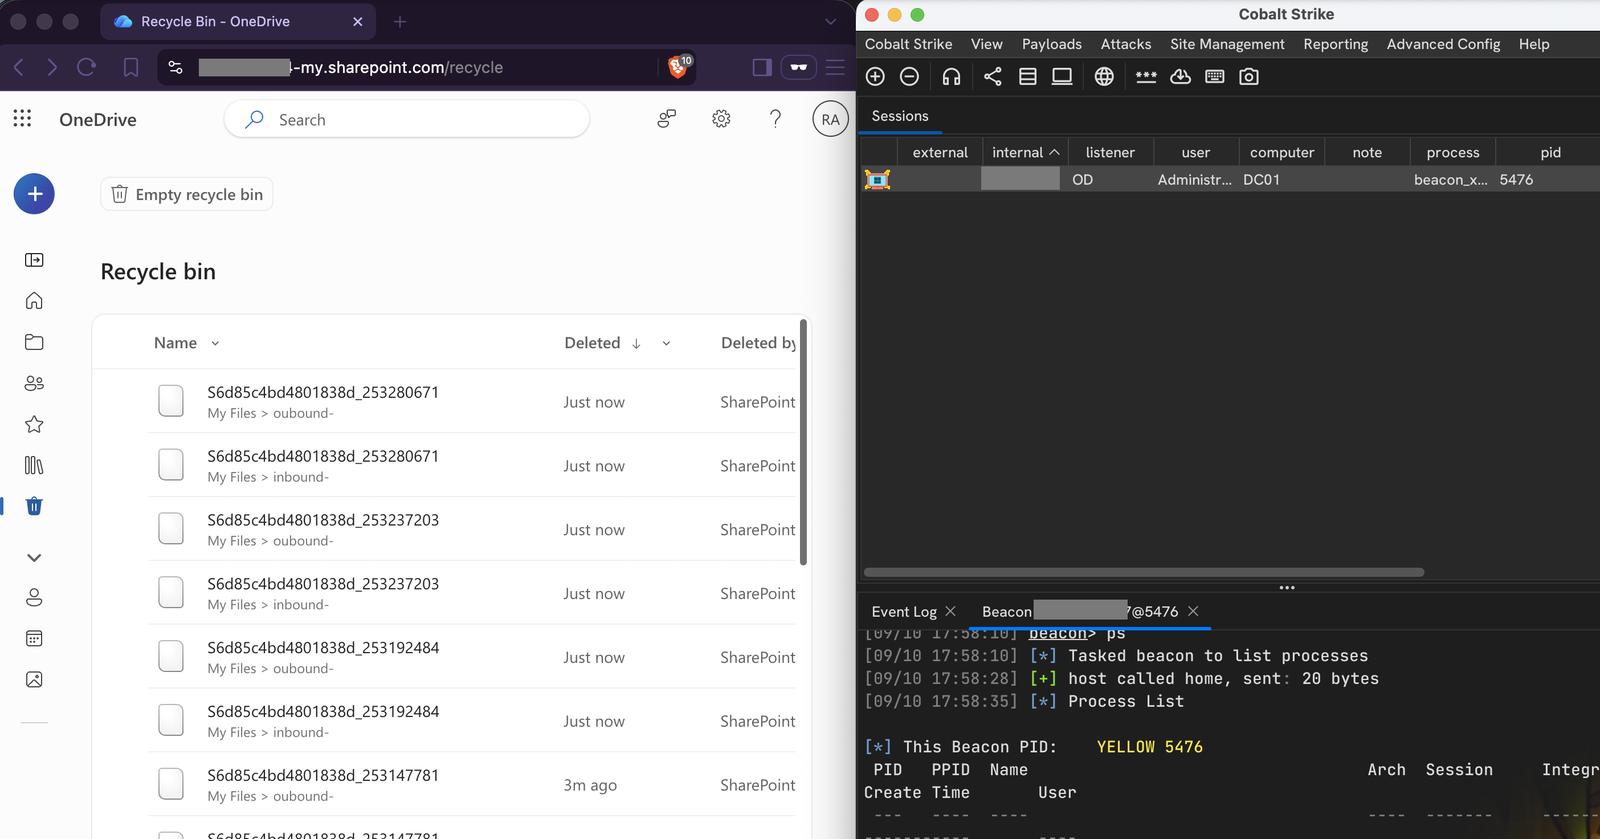 nmht3t/onedrive-udc2
OneDrive 作为 Cobalt Strike 的隐蔽 C2 传输通道
 crypt0p3g/adnullenum
一次性的匿名 Active Directory 枚举,通过 SAMR 和 LSARPC 进行——空会话、无需凭据,并输出结构化、可复用的结果。