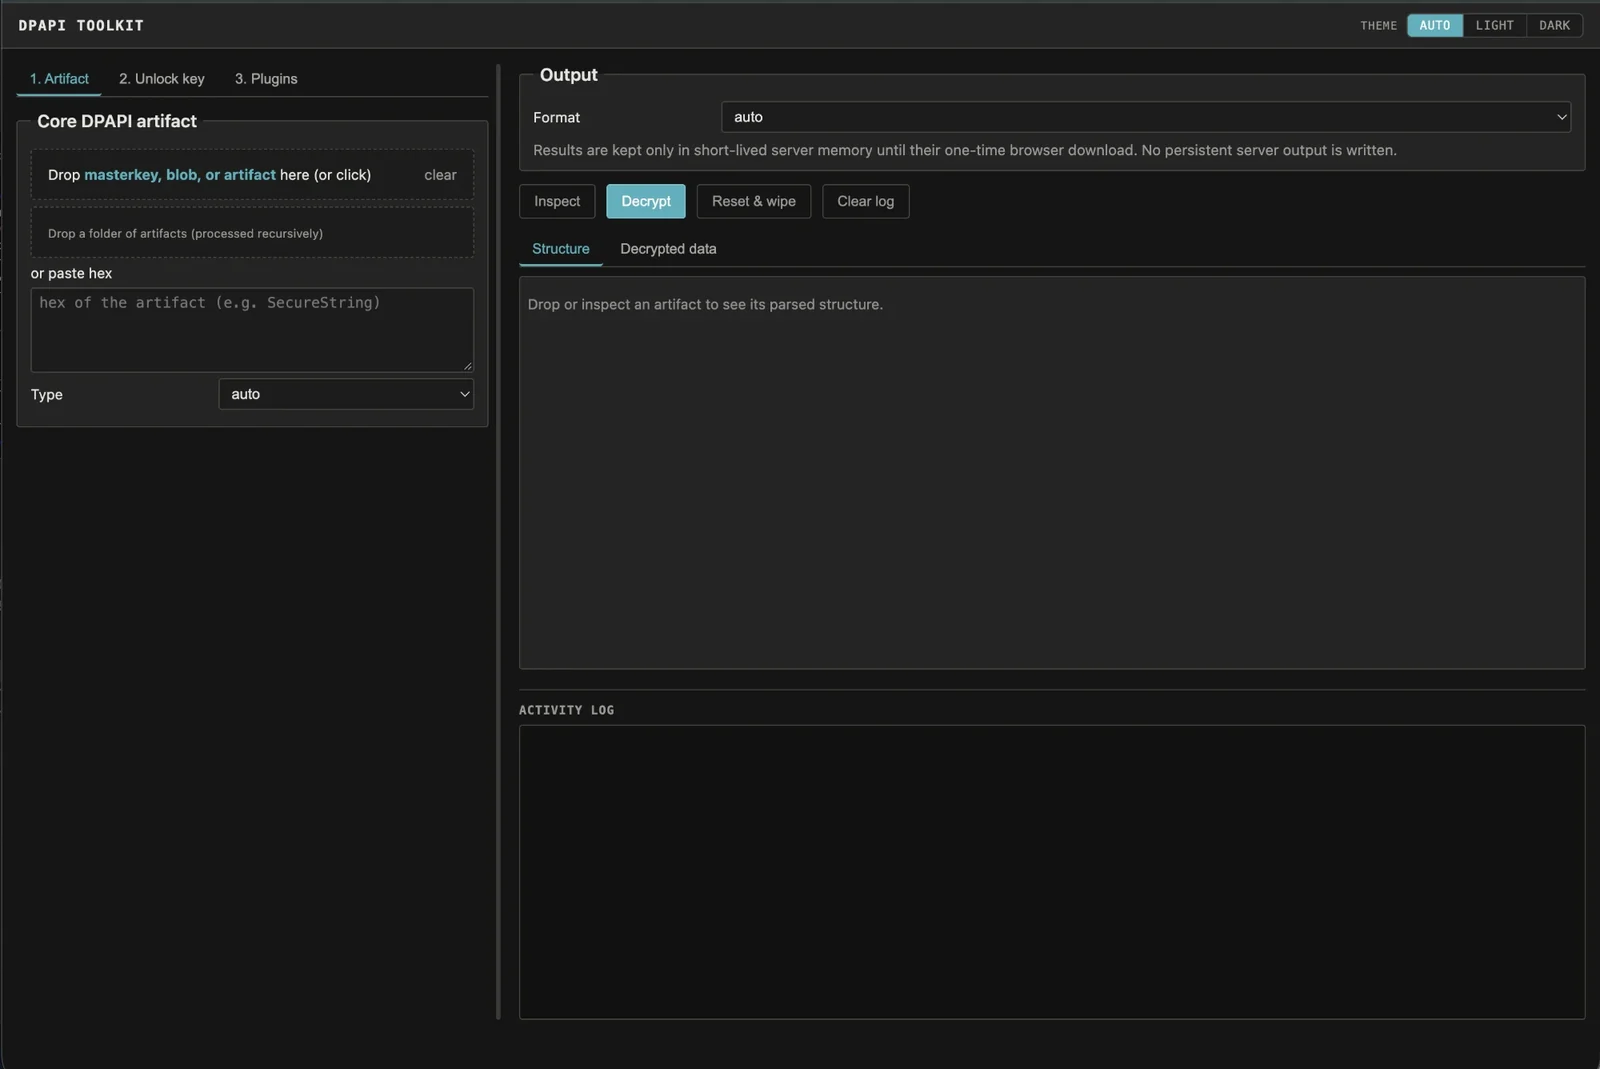
将任意 Windows DPAPI 工件拖入,它会识别格式及其所需的精确主密钥,然后在你提供密钥后进行解密。支持离线使用,提供 CLI 和 Web UI。
一个用于 Windows DPAPI 证据的离线工具包。你收集文件,将工具指向某个工件,它会识别格式并准确告诉你需要哪个主密钥;你提供密钥材料,它进行解密。
大多数 DPAPI 工具要么是每种格式一个脚本,要么是隐藏在更大的攻击框架中的某个功能。这是一个覆盖全范围的工具——主密钥、DPAPI blob、凭据管理器、Vault、CREDHIST、Wi-Fi、RDP/RDCMan、CAPI/CNG 密钥和证书、PowerShell SecureStrings、KeePass、SCCM、Chromium os_crypt 密钥,以及(通过可选插件)DPAPI-NG——仅从收集的文件驱动,带有命令行界面和基于同一核心的本地拖放式 Web UI。
它面向红队和渗透测试、DFIR 以及安全研究。不使用实时主机、域控制器、网络、BKRP 或 LSASS 访问,也不暴力破解密码或 PIN:你需明确提供收集到的工件和密钥材料。
仅对你拥有或明确获授权检查的系统和证据使用本工具。
你已离线收集了用户的 Protect 文件夹和一个凭据管理器文件,并且知道账户密码。先检查凭据——无需密钥:
python3 dpapi_toolkit.py CREDENTIAL_FILE
它会打印嵌入的 DPAPI blob 及其所需的主密钥 GUID。将其指向 Protect 目录,让它匹配并解锁该主密钥,然后解密:
python3 dpapi_toolkit.py CREDENTIAL_FILE --type credential \
  --masterkey-dir Protect-S-1-5-21-... \
  --sid S-1-5-21-... \
  --password 'password'
结果是包含目标、用户名和恢复的凭据的 JSON。相同的“先检查后解密”流程适用于所有支持的格式。
需要 Python 3.10 或更高版本。唯一的硬依赖是
cryptography:
python3 -m pip install cryptography
可选依赖可启用特定功能:
python3 -m pip install python-registry  # read Outlook data from NTUSER.DAT
python3 -m pip install dpapi-ng          # offline DPAPI-NG plugin
python3 -m pip install impacket          # offline SYSTEM/SECURITY/SAM hive plugin
不需要实时 Windows 主机、域控制器、网络连接或 LSASS 访问。注册表机密和主密钥必须已经收集好。
ConvertFrom-SecureString / Export-Clixml SecureStrings。.vpol/.vcrd)和 CREDHIST 密码历史。.rdp 文件和 RDCMan .rdg/.settings。ProtectedUserKey.bin、SCCM 策略机密、Outlook IMAP、软件支持的 Windows Hello / NGC 密钥,以及 Chromium os_crypt 密钥。$DPAPImk$ 主密钥(Hashcat 15300/15310/15900/15910)、$MSONLINEACCOUNT$ CacheData(模式 33700)和本地 SAM NT 哈希。参见 docs/hashes.md。解锁方法取决于你已拥有的内容。下表将其映射到 CLI 选项;相同的选项也出现在 Web UI 的 2. Unlock key 下。
| 你拥有的内容 | 大小 / 形式 | 选项 |
|---|---|---|
| 加密的 Windows 主密钥 | Protect 下以 GUID 命名的文件 | --masterkey FILE 加上一种解锁方法 |
| 解密的主密钥 | 64 字节 | --real-masterkey FILE_OR_HEX_OR_BASE64 |
| 解密主密钥的 SHA1 映射 | 20 字节 | --real-masterkey FILE_OR_HEX_OR_BASE64 |
| DPAPI_SYSTEM 机密 | 40 字节的 MachineKey || UserKey、单个 20 字节密钥,或带版本信息的 44 字节 | --dpapi-system FILE_OR_HEX_OR_TEXT |
| 最终绑定 SID 的用户 prekey | 20 字节 | --prekey FILE_OR_HEX |
| NT 哈希 | 16 字节 | --nt-hash FILE_OR_HEX --sid SID |
| 本地 SHA1 密码哈希 | 20 字节的 SHA1(password as UTF-16LE) | --sha1-hash FILE_OR_HEX --sid SID |
| 未绑定的凭据密钥 | 16–128 字节 | --credkey FILE_OR_HEX --sid SID |
| AD DPAPI 备份材料 | PEM、DER、PVK、CAPI PRIVATEKEYBLOB 或 256 字节 ServerWrap 密钥 | --domain-backup-key VALUE 或 --pvk VALUE |
40/44 字节的 DPAPI_SYSTEM 值不是解密的主密钥。用它来解密以 GUID 命名的 SYSTEM 主密钥,然后使用得到的 64 字节主密钥来解密工件。
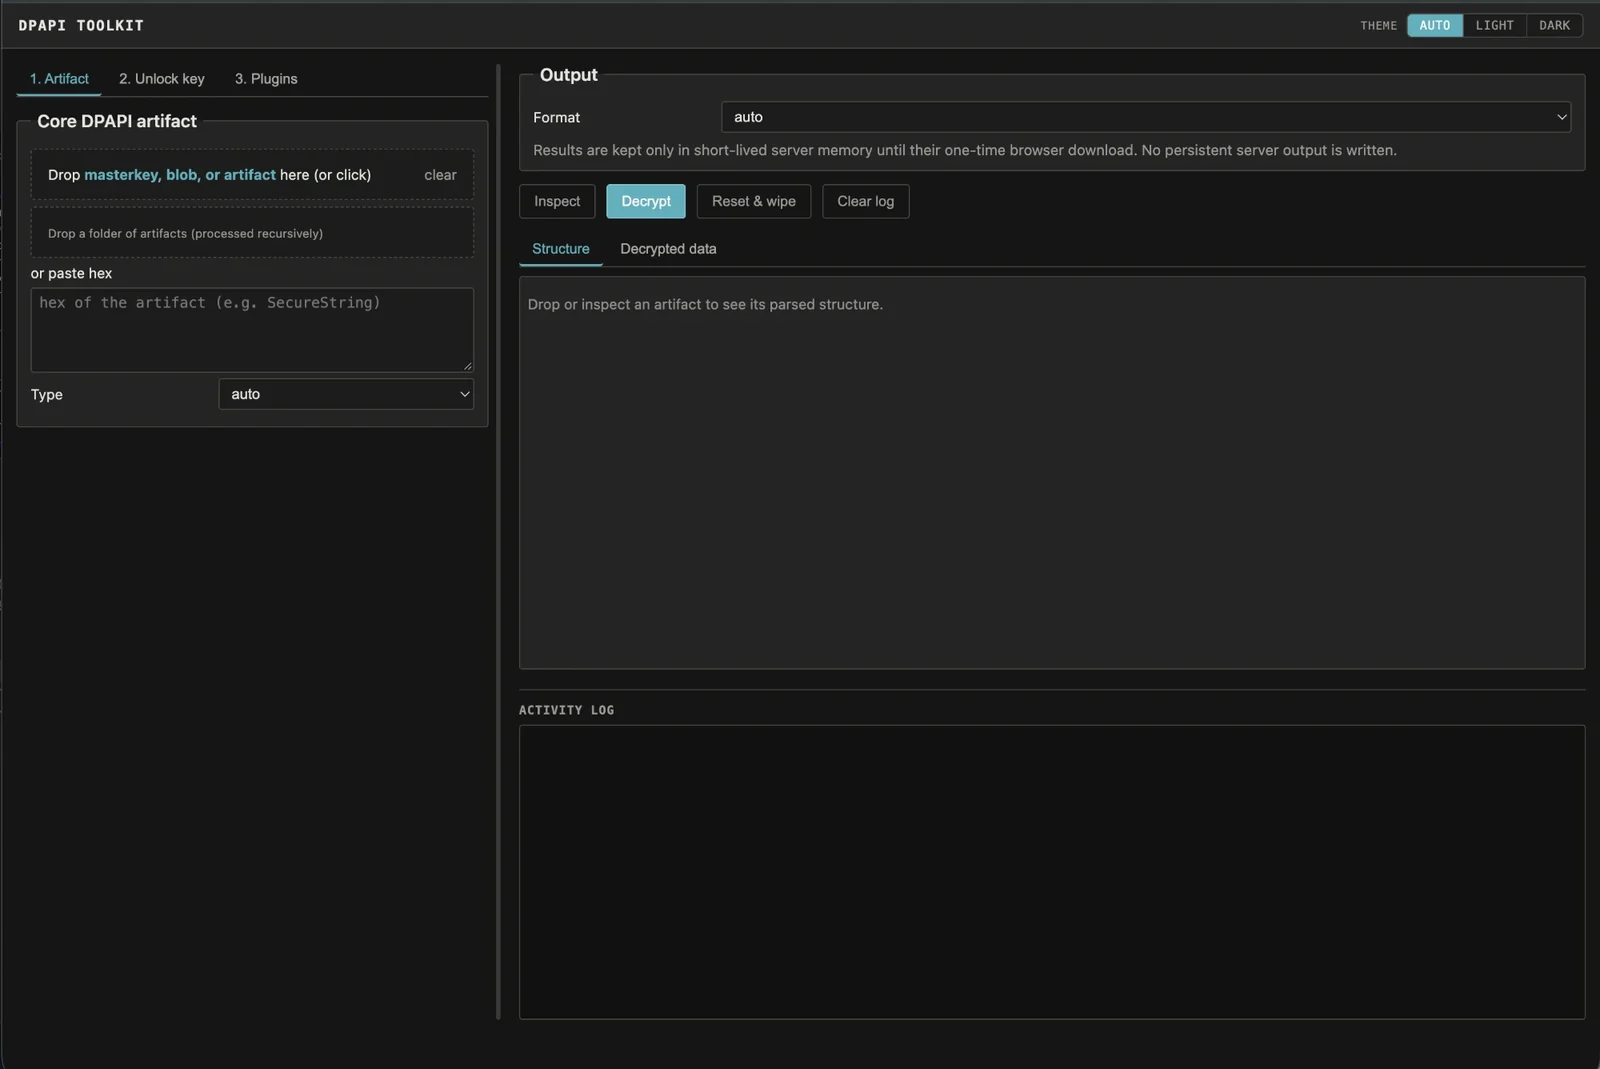
Web UI 是同一离线核心之上的轻量前端,因此其结果与命令行完全一致:
python3 dpapi_web.py # http://127.0.0.1:8765/
它仅绑定到 127.0.0.1,没有 LAN/公网绑定选项,将解密结果保存在有界内存中供单次一次性下载,并且从不写入持久化的解密输出。完整工作流、各格式流程和安全态势参见 docs/web-ui.md。
| 指南 | 内容 |
|---|---|
| docs/cli-reference.md | 检查、主密钥解锁、输出选项、熵、Hashcat 导出、批处理模式、默认收集位置、故障排除。 |
| docs/artifacts.md | 每种受支持工件的按格式命令示例。 |
| docs/web-ui.md | 本地 Web UI:完整工作流、核心工件流程、链式恢复及其安全模型。 |
| docs/plugins.md | 可移除的离线插件(Certificate/PFX、CacheData、Windows hives、DPAPI-NG)以及 DPAPI-NG 演练。 |
| docs/hashes.md | 获取用于离线密码恢复的可破解哈希——$DPAPImk$、$MSONLINEACCOUNT$ 和 SAM NT 哈希,以及 Hashcat 命令。 |
还内置了快速帮助:python3 dpapi_toolkit.py -h 获取简短帮助,-hh 获取详细的密钥/工件/位置/限制帮助,在任何工件后附加 --structure 可在不解密的情况下打印其解析字段。
| 文件 | 用途 |
|---|---|
dpapi_toolkit.py | 核心解析/解密以及 CLI。也可作为模块导入。 |
dpapi_web.py | 本地、无依赖的 Web UI(标准库 HTTP 服务器)。 |
dpapi_plugins.py | 离线插件的清单发现和延迟加载。 |
plugins/certificate_pfx/ | 证书/私钥匹配和离线 PKCS#12/PFX 创建。 |
plugins/cachedata/ | Entra ID/CloudAP CacheData 已知密码解码器和 Hashcat 模式 33700 导出器。 |
plugins/dpapi_ng/ | 使用本地提供的 KDS 根密钥进行 DPAPI-NG SID 描述符解密。 |
plugins/windows_hives/ | 离线 DPAPI_SYSTEM 提取和可选的本地 SAM 哈希导出。 |
该工具包有意保持离线:无出站 HTTP、RPC、域控制器、BKRP、LSASS 或实时注册表访问,也不进行密码/PIN 暴力破解。除此之外:
SYSTEM/SECURITY hive 可由 windows_hives 插件处理,或直接提供已提取的 DPAPI_SYSTEM 值。CacheData 可使用一个提供的已知密码解密,或导出为模式 33700 验证器以供外部恢复;该工具包不测试任何候选。其他 CloudAP/LSASS 来源仍需要提供的 prekey 或凭据密钥。这是一个独立实现,但它建立在大量关于 Windows DPAPI 内部机制的公开研究和工具之上。感谢以下项目和作者,他们已发表的工作使此处的离线算法成为可能:
@gentilkiwi)——DPAPI 主密钥、blob、CREDHIST、
Vault 和凭据格式及其密钥派生的参考。@agsolino)——其 dpapi.py/secretsdump 逻辑和注册表 hive
类;也是 SYSTEM/SECURITY/SAM hive 插件使用的可选依赖。@harmj0y) 和 GhostPack——许多工件格式以及
Credential/Vault/CAPI/CNG 路径的交叉验证。$DPAPImk$ 哈希格式以及
Hashcat 导出所针对的模式 15300/15310/15900/15910。@jborean93)——离线 DPAPI-NG 插件背后的可选库。MIT。参见 LICENSE。