一个将完整的 Montoya API 暴露为本地 REST API 的 Burp Suite 扩展,并带有 Swagger UI
Burp 的 API/MCP 能力有限——reburp 是一个 Burp Suite 扩展,它将完整的 Montoya API 以本地提供的 OpenAPI REST API 形式暴露出来,专为你的 AI 智能体优化。




reburp 让 Burp Suite 变得可脚本化。它作为 Java 扩展加载,并通过 http://127.0.0.1:9090 上的 HTTP REST API 提供
Montoya API,
并附带 OpenAPI 规范和 Swagger UI。你在 Burp 中点击操作的任何功能——读取代理历史、发送请求、编辑作用域、运行扫描、解码令牌——都会变成一个 JSON 调用,智能体或 curl 命令即可完成。
它与 burp-interaction 智能体技能配合使用,使 AI 助手能够直接驱动 Burp。
你的智能体现在可以通过 REST 驱动的 Burp 功能:
从 Releases 获取最新的 reburp-*.jar,或
从源码构建(需要 Java 17+)。
每个 reburp 版本都针对最低 Burp Suite(Montoya)版本构建。在较旧的 Burp 上, 请从 Releases 获取匹配的 jar。
| reburp | 最低 Burp Suite (Montoya) 版本 |
|---|---|
| 1.1.15 | 2026.7 |
| 1.1.14 | 2026.7 |
| 1.1.13 | 2026.7 |
| 1.1.12 | 2026.7 |
| 1.1.11 | 2026.7 |
| 1.1.10 | 2026.7 |
| 1.1.9 | 2026.7 |
| 1.1.8 | 2026.7 |
| 1.1.7 | 2026.7 |
| 1.1.6 | 2026.7 |
| 1.1.5 | 2026.7 |
| 1.1.4 | 2026.7 |
| 1.1.3 | 2026.7 |
| 1.1.2 | 2026.7 |
| 1.1.1 | 2026.7 |
| 1.1.0 | 2026.7 |
| 1.0.x | 2025.12 |
git clone https://github.com/forefy/reburp.git
cd reburp
./gradlew shadowJar
# Output: build/libs/reburp.jar  (plus a versioned copy, reburp-<version>.jar)
加载 reburp.jar,而不是带版本号的副本。Burp 会从加载扩展时所用的路径重新加载扩展,而带版本号的名称在每次发布时都会变化,因此不带版本号的名称在升级后仍能继续重新加载,而不会让你在不知不觉中停留在上一个构建版本上。
如果你的 JAVA_HOME 未设置,请将其指向你的 JDK:
JAVA_HOME=/path/to/jdk17 ./gradlew shadowJar
build/libs/reburp.jar(或你从 Releases 下载的 reburp-*.jar)Burp 中会出现一个 reburp 标签页,实时显示每一次 REST 调用。
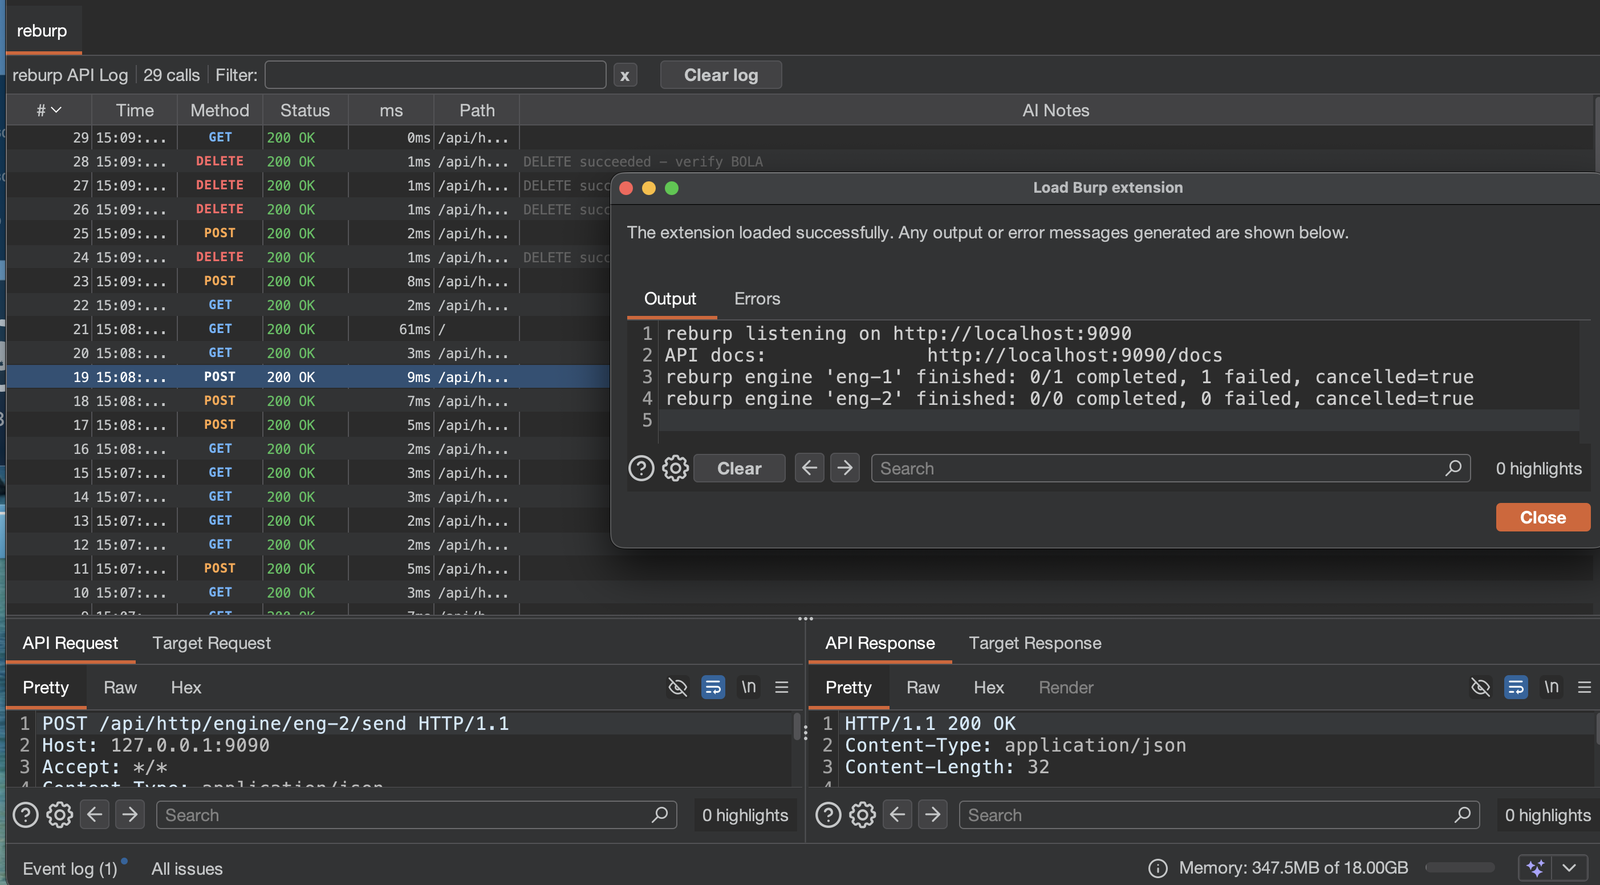
每一行代表一次 REST 调用。选中某一行会显示 API 请求和响应,以及 reburp 代表你向目标发送的请求和响应。
加载后,在浏览器中打开:
该规范是请求和响应结构的权威来源。
| 分组 | 前缀 | 亮点 |
|---|---|---|
| 状态 | /api/status | 扩展信息、Burp 版本 |
| 代理 | /api/proxy/ | 历史记录、搜索、注释、拦截开关、WebSocket 历史记录 |
| 站点地图 | /api/sitemap/ | 列表、搜索 |
| 范围 | /api/scope/ | 检查 URL 是否在范围内、添加/移除范围规则 |
| HTTP | /api/http/ | 发送 HTTP/1.1 和 HTTP/2、注入认证令牌、解析、差异比较、参数、反射、插入点、Cookie |
| 消息 | /api/http/message/ | 检查和重写请求与响应:标头、参数、标记、MIME 类型、时序 |
| 扫描器 | /api/scanner/ | 问题、启动审计/爬取、任务状态(仅限 Pro) |
| Collaborator | /api/collaborator/ | 生成载荷、轮询交互(仅限 Pro) |
| Repeater / Intruder | /api/repeater/、/api/intruder/ | 将请求发送到 Repeater 和 Intruder |
| 请求引擎 | /api/http/engine/ | 高吞吐量异步请求引擎:资源池、并发限制、节流、重试、实时统计、暂停/恢复/取消、结果(Burp 2026.x) |
| 配置 | /api/config/ | 获取/设置项目与用户选项、任务引擎状态 |
| 匹配与替换 | /api/proxy/match-replace/ | 列出、添加、移除代理匹配与替换规则 |
| 会话 | /api/sessions/ | 列出和删除会话处理规则(Burp 没有添加标头操作) |
| 交互 | /api/engagement/ | CSRF PoC 生成器、内容发现、查找引用、发送到解码器 |
| Bambda | /api/bambda/ | 导入 Bambda 脚本、生成过滤链 |
| 组织器 | /api/organizer/ | 列出项目、将请求发送到组织器 |
| 问题 | /api/issues/ | 创建自定义审计问题 |
| 事件 | /api/events/ | 开启和关闭被动流量观察器,然后读取捕获的事件 |
| 扩展数据 | /api/extension-data/ | 存储在 Burp 项目文件中的类型化键/值存储 |
| 偏好设置 | /api/preferences/ | 按类型持久化的扩展偏好设置 |
| 日志记录 | /api/logging/ | 写入扩展输出和错误选项卡以及 Burp 的事件日志 |
| 活动日志 | /api/log/ | 查询 reburp 自身持久化的调用日志 |
| AI | /api/ai/ | Burp AI 状态和聊天(在可用的情况下) |
| 元数据 | /api/meta/ | Burp 版本组件、扩展加载信息、枚举词汇表 |
| UI | /api/ui/ | 截取窗口或元素截图、列出和切换选项卡(包括嵌套选项卡)、清点每个可见元素、点击、输入、选择和发送按键 |
| 实用工具 | /api/utils/ | URL 编码/解码、base64、哈希、JWT 解码、随机字符串、解压缩 |
| 数字 | /api/utils/number/ | 在二进制、八进制、十进制、十六进制和任意进制之间转换 |
| JSON | /api/utils/json/ | 验证、按指针读取和编辑、检查结构、规范化 |
| 字节 | /api/utils/bytes/ | 搜索、切片、追加、分配和检查字节缓冲区 |
| 排名 | /api/utils/rank | 根据每个交换的可疑程度对代理历史记录进行排名 |
| Shell | /api/utils/shell/ | 操作系统命令执行。默认禁用,请参阅安全 |
# Is the extension up?
curl -s http://127.0.0.1:9090/api/status

# Last 10 proxy entries
curl -s "http://127.0.0.1:9090/api/proxy/history?limit=10"



