

SuperMem
 crowdstrike/supermem
一个基于分类类型处理 Windows 内存镜像的 Python 脚本。
memory-forensicsforensicsmalware-analysis+2
 usbarmory/gotee-example
GoTEE - 示例应用程序
 purp1ew0lf/blue-team-notes
你不会以为我会把蓝队排除在外吧?
 0vercl0k/kdmp-parser
一个带有 Python 3 绑定的 Windows 内核转储 C++ 解析器库。
 hugsy/windbg_js_scripts
玩具脚本,用于玩转 WinDbg JS API
 hasherezade/pesieve-go
Golang 对 PE-sieve 的绑定
 airbus-cert/yara-ttd
在时间旅行调试跟踪中使用 YARA 规则
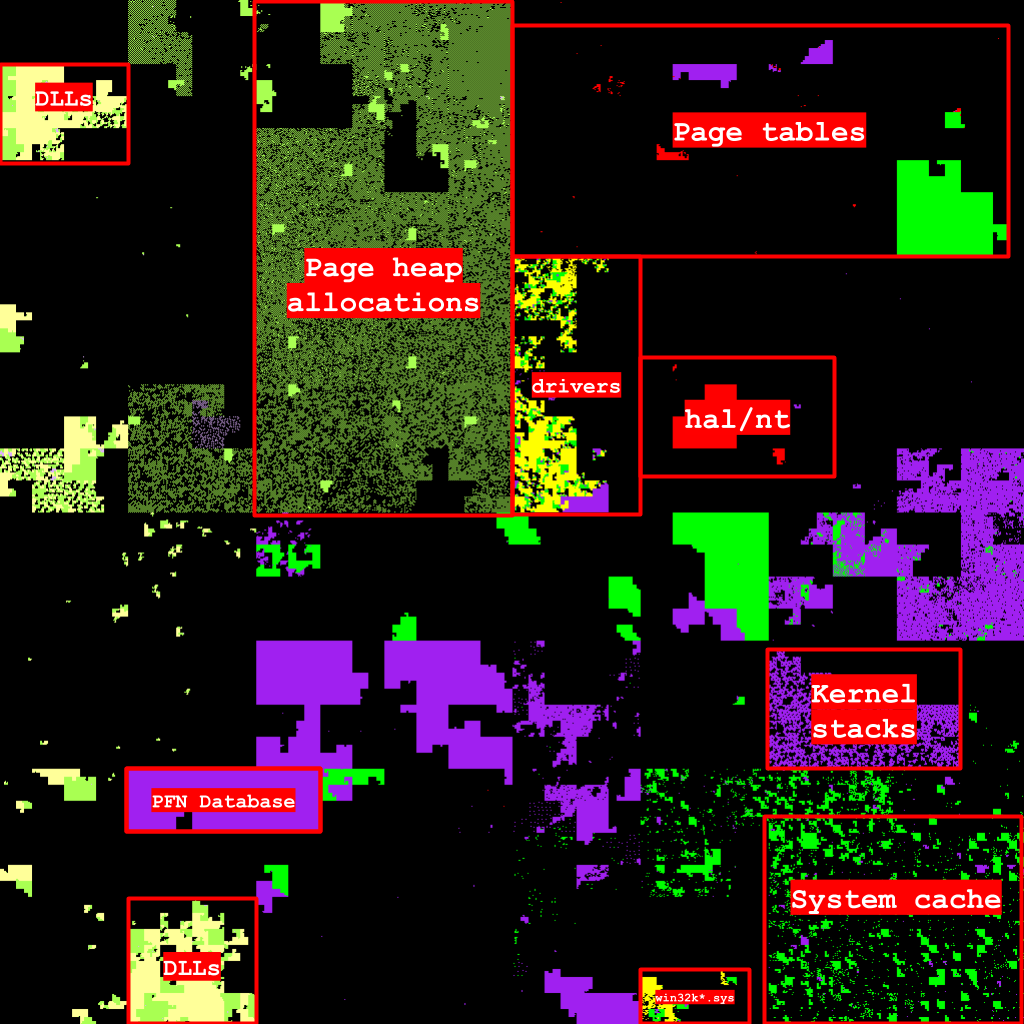 0vercl0k/clairvoyance
在希尔伯特曲线上可视化 Windows 进程的虚拟地址空间。
 naacbin/covenantdecryptor
通过从 minidump 中提取 RSA 私钥、恢复 AES 会话密钥,并将网络抓包转换为明文,解密 Covenant C2 通信。
 meckazin/chromekatz
直接从 Chrome/Edge 进程内存中转储 Cookie 和凭据
 p1sec/qcsuper
QCSuper 是一款与基于高通(Qualcomm)芯片的手机和调制解调器通信的工具,除其他功能外,它还能捕获原始的 2G/3G/4G 无线电帧。
 offensive-panda/lsassreflectdumping
该工具利用进程分叉技术,通过 RtlCreateProcessReflection API 克隆 lsass.exe 进程。创建克隆后,它使用 MINIDUMP_CALLBACK_INFORMATION 回调来生成克隆进程的内存转储。
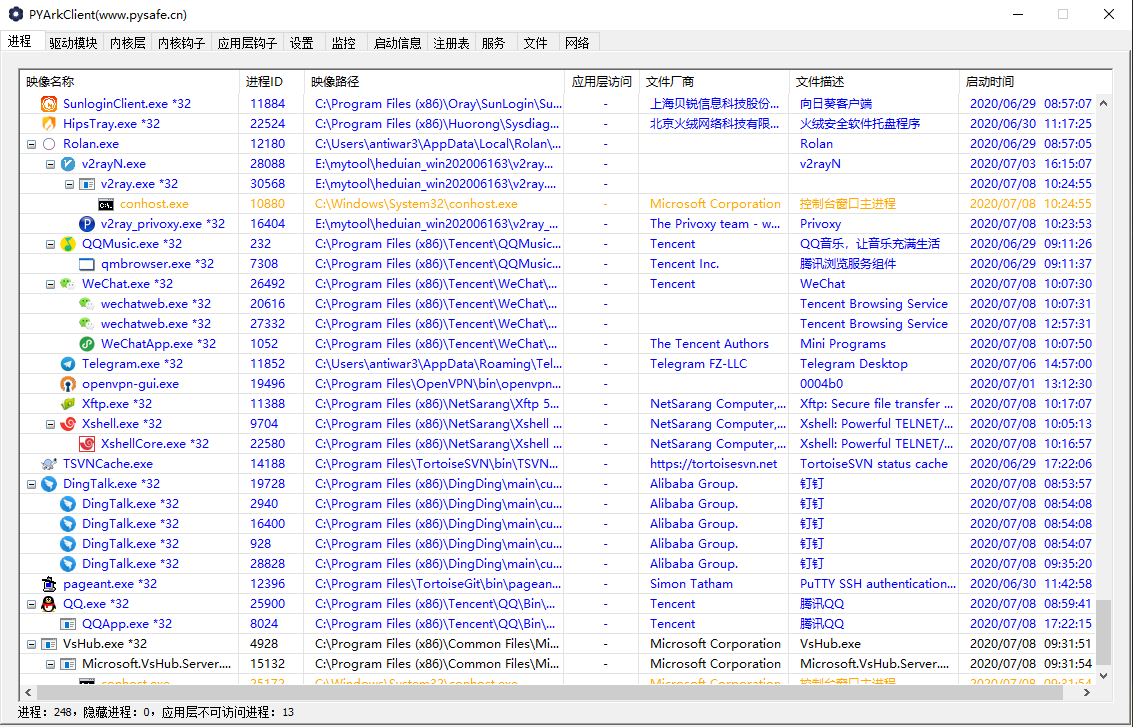
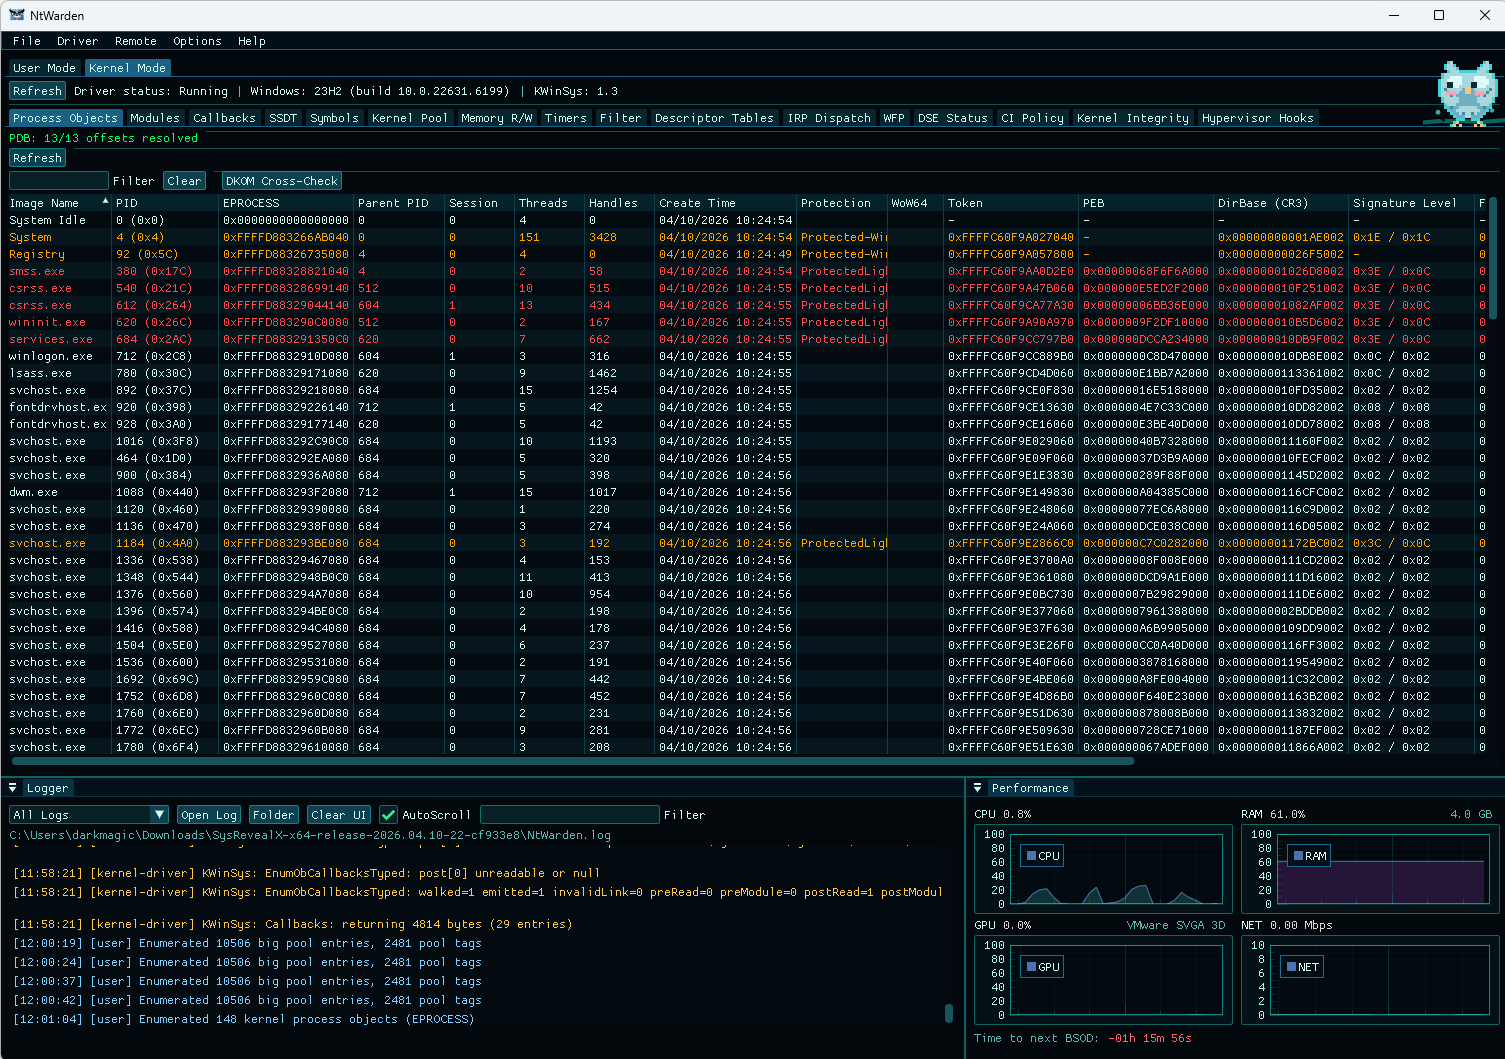
 lethal-forensics/memprocfs-analyzer
使用 MemProcFS 自动化 Windows 内存取证与 DFIR 工作流:YARA/ClamAV 扫描、进程异常检测以及工件/日志提取。
 parrotsec/mimikatz
用于从内存中提取 Windows 凭据(密码、哈希、Kerberos 票据)并执行哈希传递(Pass-the-Hash)、票据传递(Pass-the-Ticket)和黄金票据(Golden Ticket)攻击的工具。
 nccgroup/asatools
用于拉取所有 NCC Group Cisco ASA 相关工具项目的主仓库。
 nccgroup/detectwindowscopyonwriteforapi
枚举Windows进程中的各种特征,以辅助威胁狩猎