GoTEE 框架实现了基于 TamaGo 的 unikernel 在特权和非特权模式下的并发实例化,它们通过 monitor 模式与自定义系统调用相互交互。
借助这些能力,GoTEE 实现了基于 TamaGo 的可信执行环境(TEE),将 Go 的内存安全、便利性和能力带入 ARM TrustZone Secure World 或 RISC-V Supervisor 执行环境中的裸机执行。
GoTEE 可以监管实现 GoTEE API 的纯 Go、Rust 或 C 编写的独立可信 Applet,以及任何能够在 ARM TrustZone Normal World 或 RISC-V S-mode 中运行的操作系统,例如 Linux。
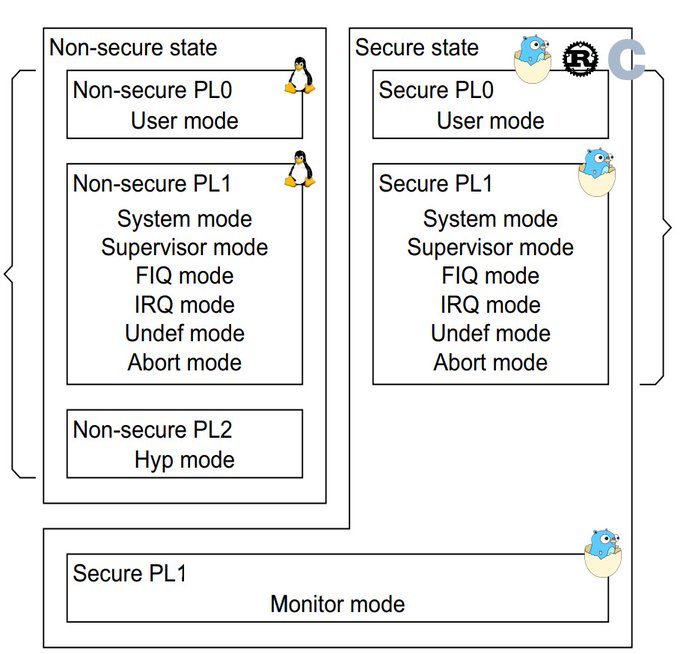
面向 ARM User mode、TrustZone Normal World 或 RISC-V Supervisor Mode 的隔离执行上下文
可信 OS 实现 API(Syscall、JSON-RPC 和异常处理程序)

主要文档(包含教程)可在 项目 wiki 中找到。
包 API 文档可在 pkg.go.dev 中找到。
下表总结了当前支持的 SoC 和开发板。
| SoC | 开发板 | SoC 包 | 开发板包 |
|---|---|---|---|
| NXP i.MX6ULZ | USB armory Mk II | imx6ul | usbarmory/mk2 |
| NXP i.MX6ULL | MCIMX6ULL-EVK | imx6ul | mx6ullevk |
| SiFive FU540 | QEMU sifive_u | fu540 | qemu/sifive_u |
在 TEE 术语中,特权 unikernel 通常被称为 可信 OS,而非特权 unikernel 则代表可信 Applet。
GoTEE 示例 演示了充当可信 OS、 可信 Applet 和主 OS 的 Go unikernel 的并发运行。
[!WARNING] 主操作系统可以是任何“功能丰富”的操作系统(例如 Linux),TamaGo 仅用于提供一个自包含的示例。这同样适用于可信小程序(Trusted Applet),它可以是任何能够在用户模式下运行并实现 GoTEE API 的裸机应用程序,例如独立的 C 或 Rust 程序。
可以使用一个 Rust 示例,在构建时将
trusted_applet_go替换为trusted_applet_rust。
该示例的可信操作系统/小程序组合对三个 TamaGo unikernel 在不同特权级别下的并发执行进行基本测试:
主操作系统通过监视器调用让出控制权。
可信小程序休眠 5 秒后尝试读取可信操作系统内存,这会触发一个异常,由监管程序处理并终止可信小程序。
GoTEE syscall 接口用于实现可信操作系统与可信小程序之间的通信。
在 USB armory Mk II 上启动时,可通过 Ethernet over USB(ECM 协议,Linux 和 macOS 主机均支持)经 SSH 访问该示例应用程序:
$ ssh [email protected]
tamago/arm • TEE security monitor (Secure World system/monitor)

allgptr                                          # memory forensics of applet goroutines
csl                                              # show config security levels (CSL)
csl             <periph> <slave> <hex csl>       # set config security level (CSL)
dbg                                              # show ARM debug permissions
exit, quit                                       # close session
gotee                                            # TrustZone example w/ TamaGo unikernels
help                                             # this help
linux           <uSD|eMMC>                       # boot NonSecure USB armory Debian base image
lockstep        <fault %>                        # tandem applet example w/ fault injection
peek            <hex offset> <size>              # memory display (use with caution)
poke            <hex offset> <hex value>         # memory write   (use with caution)
reboot                                           # reset device
sa                                               # show security access (SA)
sa              <id> <secure|nonsecure>          # set security access (SA)
stack                                            # stack trace of current goroutine
stackall                                         # stack trace of all goroutines

>
可以使用 gotee 命令启动该示例,该命令会启动两次 Main OS,以演示在使用真实硬件外设的情况下,TrustZone 限制生效前后的行为。
此外,还可以使用 linux 命令将 USB armory Debian 基础镜像 作为非安全主 OS 启动。
[!NOTE] 仅支持 >= 20211129 的 USB armory Debian 基础镜像版本用于非安全操作。
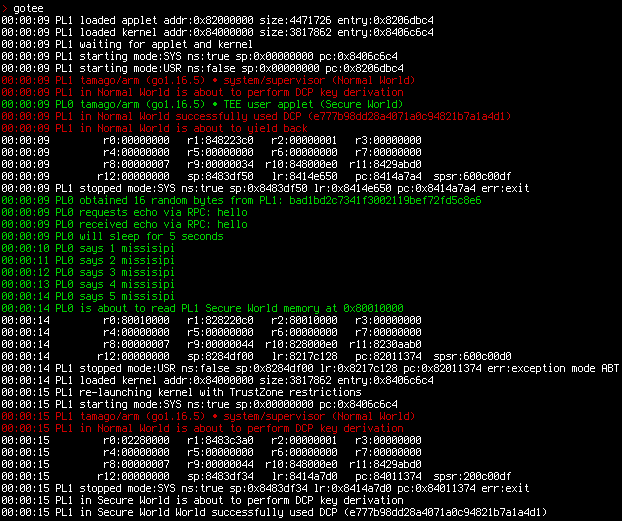
该示例也可以在 QEMU 模拟环境下执行。
[!NOTE] 由于 QEMU 缺乏完整的 TrustZone/PMP 支持,模拟运行仅执行部分测试。
make qemu
...
> gotee
00:00:00 tamago/arm • TEE security monitor (Secure World system/monitor)
00:00:00 SM loaded applet addr:0x9c000000 entry:0x9c072740 size:4940275
00:00:00 SM loaded kernel addr:0x80000000 entry:0x8007100c size:4577643
00:00:00 SM waiting for applet and kernel
00:00:00 SM starting mode:USR sp:0x9e000000 pc:0x9c072740 ns:false
00:00:00 SM starting mode:SYS sp:0x00000000 pc:0x8007100c ns:true
00:00:00 tamago/arm (go1.19.1) • TEE user applet
00:00:00 tamago/arm (go1.19.1) • system/supervisor (Non-secure)
00:00:00 supervisor is about to yield back
00:00:00 SM stopped mode:SYS sp:0x8146bf54 lr:0x801937a4 pc:0x80193884 ns:true err:exit
00:00:00 applet obtained 16 random bytes from monitor: b4cc4764dd30291a52545b182313003c
00:00:00 applet requests echo via RPC: hello
00:00:00 applet received echo via RPC: hello
00:00:00 applet will sleep for 5 seconds
00:00:01 applet says 1 mississippi
...
00:00:05 applet says 5 mississippi
00:00:05 applet is about to read secure memory at 0x98010000
00:00:05    r0:98010000  r1:9c8240c0  r2:98010000  r3:00000000
00:00:05    r4:00000000  r5:00000000  r6:00000000  r7:9c86bec8
00:00:05    r8:00000007  r9:0000003d r10:9c8020f0 r11:9c342f41 cpsr:600001d7 (ABT)
00:00:05   r12:00000061  sp:9c86bf08  lr:9c1b1be8  pc:9c011330 spsr:600001d0 (USR)
00:00:05 SM stopped mode:USR sp:0x9c86bf08 lr:0x9c1b1be8 pc:0x9c011330 ns:false err:ABT
TamaGo 编译器 会由 Makefile 自动下载并作为 go tool 编译。
或者,可以覆盖 TAMAGO 环境变量,以使用最新的二进制发布版本:
wget https://github.com/usbarmory/tamago-go/archive/refs/tags/latest.zip
unzip latest.zip
cd tamago-go-latest/src && ./all.bash
cd ../bin && export TAMAGO=`pwd`/go
按如下方式构建示例可信 applet 和内核可执行文件:









