

idalib-cli
 ylca0/idalib-cli
面向 Agent 的原生 CLI,封装 IDA Pro IDALib,用于无状态、JSON 输出的二进制分析:反汇编、Hex-Rays 反编译、CFG、交叉引用、字符串,以及批量或并行 IDB 处理。
static-analysiscode-analysisdynamic-code-analysis+5
22
ylca0/idalib-cli面向 Agent 的原生 CLI,封装 IDA Pro IDALib,用于无状态、JSON 输出的二进制分析:反汇编、Hex-Rays 反编译、CFG、交叉引用、字符串,以及批量或并行 IDB 处理。
 anonmoty/xxstrike
基于XSStrike的XSS扫描器,具有自定义功能。检测Web应用程序中的XSS漏洞。
 gmh5225/enigma-
Ghidra 分析核心的 C++ 重新实现,不依赖 JVM,提供可嵌入的二进制分析、Pcode/Sleigh 基础以及面向逆向工程的 AI 就绪接口。
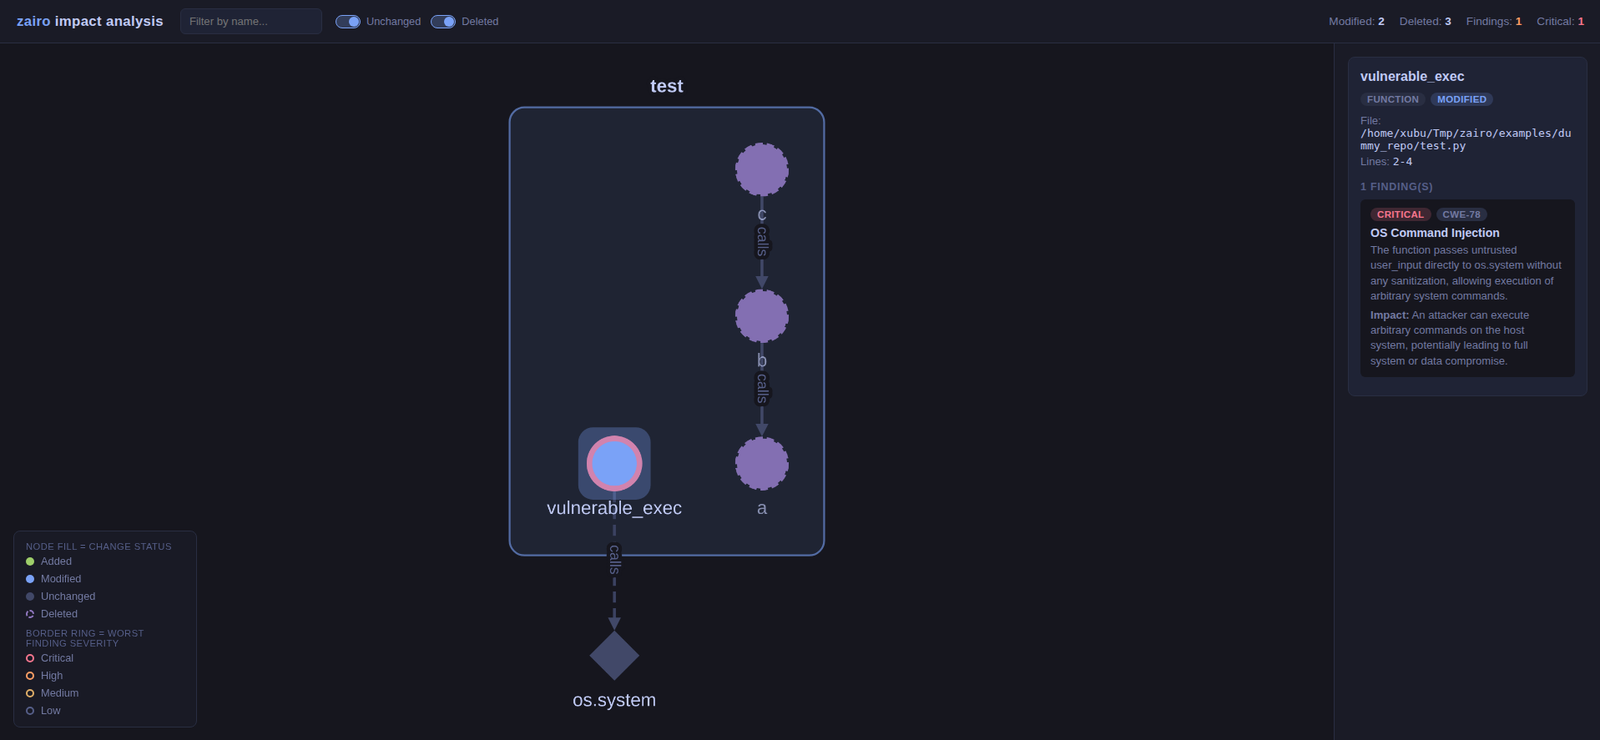 iamavu/zairo
Scans code diffs with context to build an impact graph and uses LLMs to find vulnerabilities, supporting multi-repo scans and CI gating with SARIF…
 trailofbits/polytracker
一款基于 LLVM 的插桩工具,用于通用污点跟踪、数据流分析和追踪。
 momalab/icsfuzz
面向基于 PLC 的 ICS 控制应用的插桩模糊测试器,针对 Wago 控制器上的 Codesys 运行时,旨在发现内存破坏和引发崩溃的输入。
 angorafuzzer/angora
覆盖率引导的模糊测试器,利用污点跟踪和标量优化来求解路径约束,无需符号执行即可提高分支覆盖率,从而助力漏洞发现。
 splx-ai/agentic-radar
用于你的 LLM 智能体工作流的安全扫描器
 tomnomnom/gf
一个 grep 的包装器,帮助你搜索内容
 google/honggfuzz
面向安全的软件模糊测试器。支持基于代码覆盖率(软件和硬件)的进化式、反馈驱动模糊测试。
 rust-fuzz/cargo-fuzz
用于配合 libFuzzer 进行覆盖率引导的 Rust 模糊测试的 Cargo 子命令:创建并运行模糊测试目标、最小化故障与语料库,并报告覆盖率。
 chichou/grapefruit
开源移动安全测试套件,适用于 iOS 和 Android。原名 Passionfruit。
 rr-debugger/rr
用于多线程应用确定性调试的录制与回放框架,支持反向执行、硬件观察点及高效的时间旅行调试。
 go-delve/delve
Go 源码级调试器,支持 CLI、API 和无头模式;具备断点、变量检查与执行跟踪功能,以实现高效调试。
 dynamorio/dynamorio
用于构建动态分析工具的运行时插桩框架:支持 Windows、Linux、Android 和 ARM 平台上的跟踪、性能剖析、代码覆盖率、内存调试、模糊测试和反汇编。
 microsoft/detours
运行时 Windows API 拦截库,用于挂钩、监控和插桩函数调用。支持二进制重写与 DLL 注入,为调试、跟踪和分析工具提供支持。
 wapiti-scanner/wapiti
使用 Python3 编写的 Web 漏洞扫描器
 whatswrongandwhy/ptrace
基于ptrace的Linux进程跟踪和调试工具,用于检查系统调用、内存和程序执行流。