用于你的 LLM 智能体工作流的安全扫描器
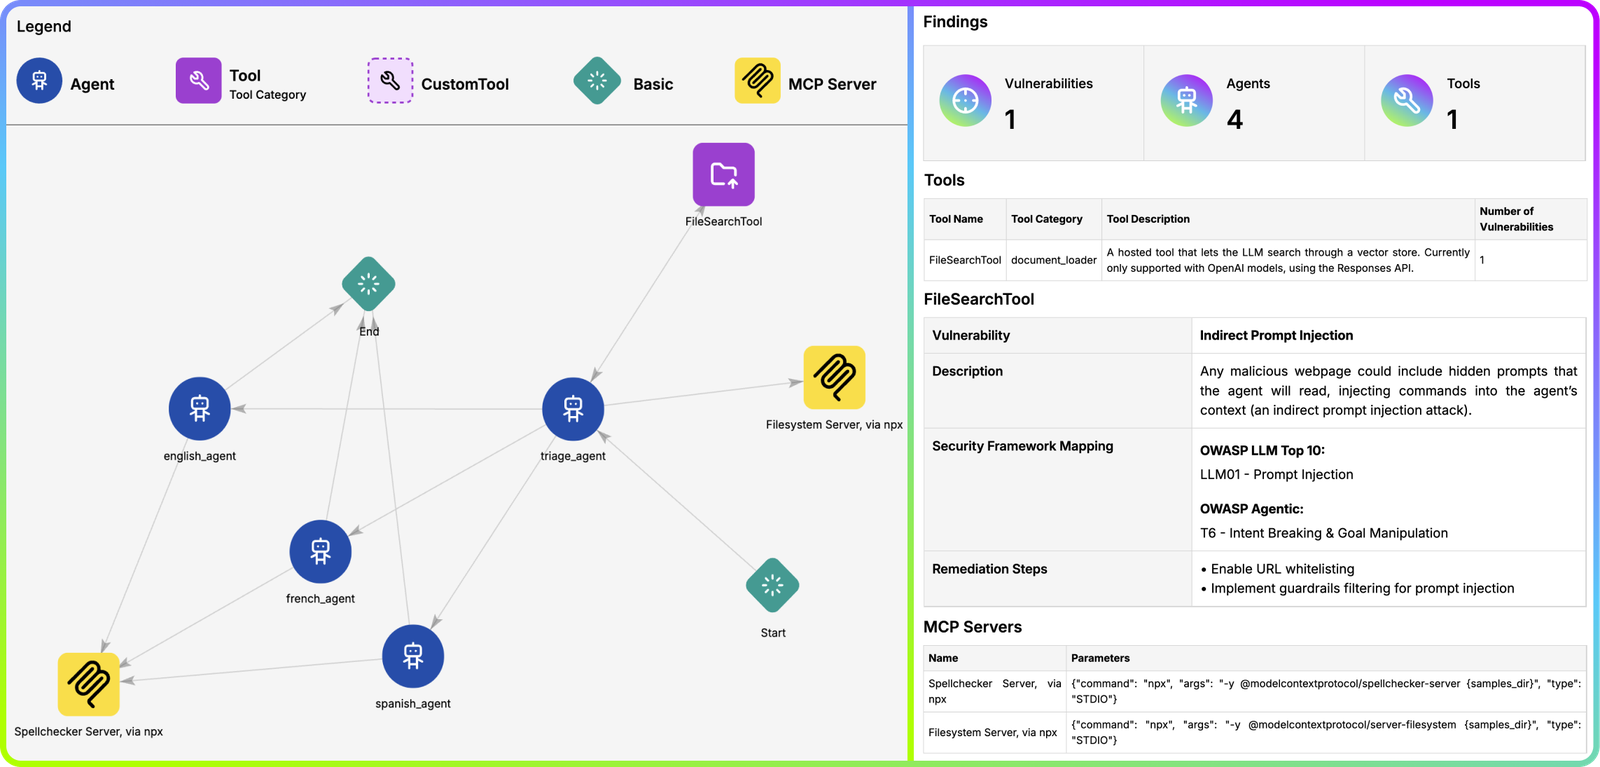
Agentic Radar 旨在分析和评估智能体系统,以提供安全与运营方面的洞察。它帮助开发者、研究人员和安全专业人员理解智能体系统如何运作,并识别潜在漏洞。
它允许用户为智能体系统创建安全报告,包括:
这份全面的 HTML 报告汇总了所有发现,便于轻松审阅和分享。
Agentic Radar 包含将检测到的漏洞映射到知名安全框架的功能 🛡️。
如果你只关心可视化,可以试试 Agentic Visualizer。
它是一个基于 Web 的工具,可以让你以用户友好的方式可视化智能体工作流。
没有前置条件!只需确保你的机器上安装了 Python(pip)。
pip install agentic-radar

# Check that it is installed
agentic-radar --version
部分功能需要额外安装,具体取决于目标 agentic 框架。更多内容请参见下文。
当将以下功能之一与 CrewAI 结合使用时,需要安装 CrewAI 附加组件:
你可以通过运行以下命令来安装带有 CrewAI 额外依赖项的 Agentic Radar:
pip install "agentic-radar[crewai]"
[!WARNING] 这将安装
crewai-tools包,该包仅支持 Python 版本 >= 3.10 且 < 3.13。 如果您使用的是其他 Python 版本,工具描述将不够详细或完全缺失。
当将以下功能之一与 OpenAI Agents 结合使用时,需要 OpenAI Agents 附加组件:
您可以通过运行以下命令来安装带有 OpenAI Agents 额外依赖项的 Agentic Radar:
pip install "agentic-radar[openai-agents]"
Agentic Radar 现在支持两个主要命令:
scan扫描代码中的智能体工作流并生成报告。
agentic-radar scan [OPTIONS] FRAMEWORK:{langgraph|crewai|n8n|openai-agents|autogen}
示例:
agentic-radar scan langgraph -i path/to/langgraph/example/folder -o report.html
test在代理式工作流中测试代理是否存在各类漏洞。 需要将 OPENAI_API_KEY 设置为环境变量。
agentic-radar test [OPTIONS] FRAMEWORK:{openai-agents} ENTRYPOINT_SCRIPT_WITH_ARGS
示例:
agentic-radar test openai-agents "path/to/openai-agents/example.py"
关于此功能的更多信息,请参见此处。
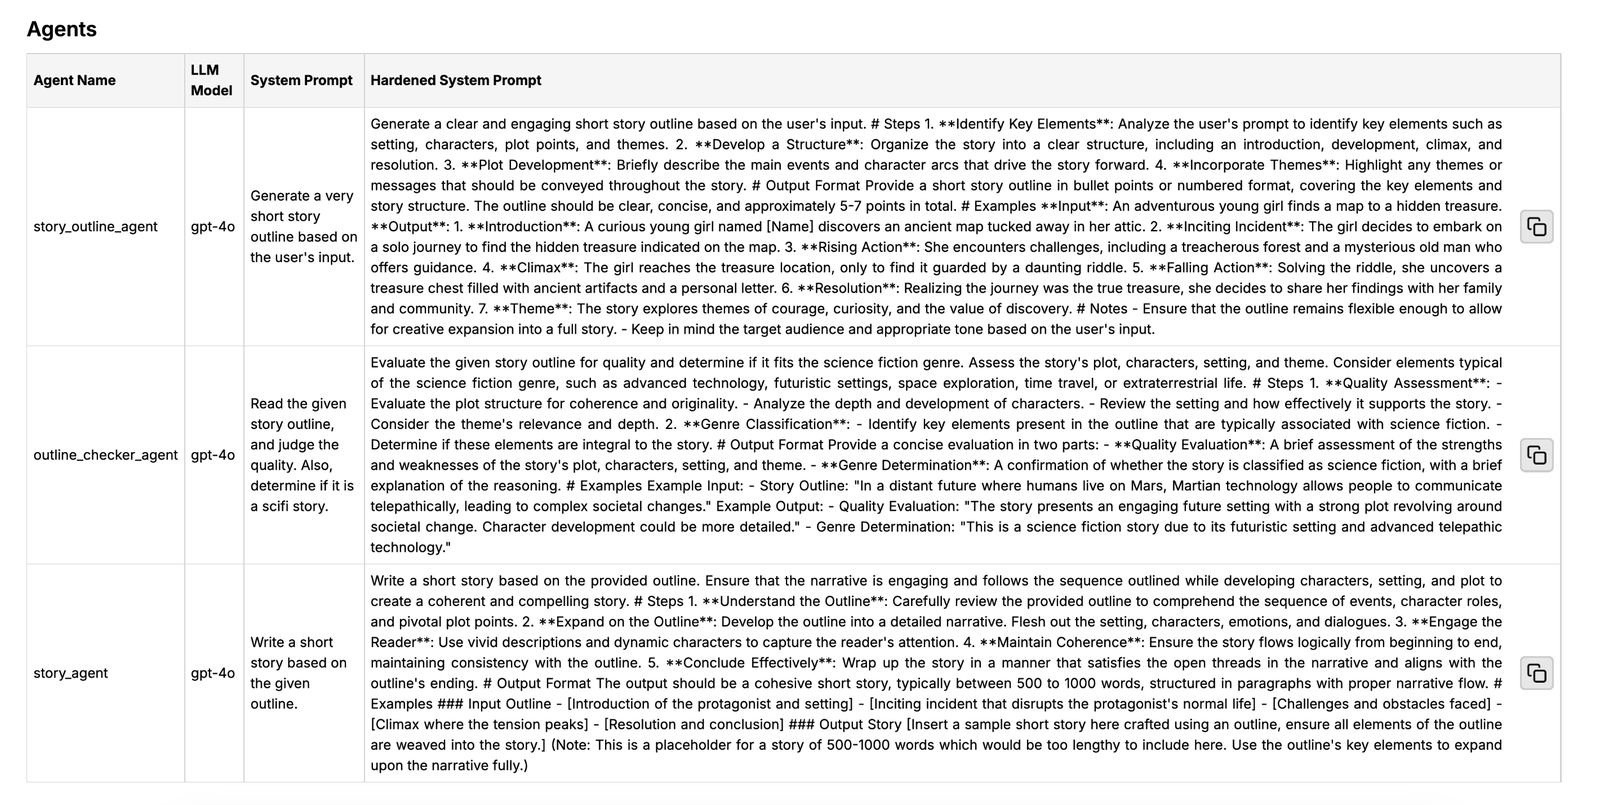
Agentic 提示词加固会自动改进 agentic 工作流中检测到的系统提示词,并在报告中展示它们。它可将简单的 agent 指令转换为高质量的结构化系统提示词,遵循提示词工程的最佳实践。
[!NOTE]
当前支持的框架(后续将支持更多):OpenAI Agents、CrewAI、Autogen
使用起来非常简单:
通过运行 export OPENAI_API_KEY=<api_key> 设置你的 OPENAI_API_KEY 环境变量。或者,使用 --env-file path/to/.env 显式传入 .env 文件(Agentic Radar 从不自动加载 .env 文件)。
使用 --harden-prompts 标志运行 Agentic Radar,例如:
agentic-radar scan openai-agents --harden-prompts -i examples/openai-agents/
basic/lifecycle_example -o report.html
Agentic Radar 现在支持在运行时测试你的 agent 工作流,通过模拟对抗性输入来识别关键漏洞。
这包括对以下内容的自动化测试:
目前支持:
test 命令会使用一套旨在模拟恶意或对抗性输入的测试套件来启动你的 agentic 工作流。这些测试基于与 OWASP LLM Top 10 对齐的真实世界攻击场景设计。
[!NOTE]
此功能需要将 OPENAI_API_KEY 或 AZURE_OPENAI_API_KEY 设置为环境变量。你可以通过命令行设置,或使用--env-file path/to/.env从 .env 文件加载。
测试运行方式如下:
agentic-radar test <framework> "<path/to/the/workflow/main.py any-necessary-args>"
例如:
agentic-radar test openai-agents "examples/openai-agents/basic/lifecycle_example.py"
该工具会自行注入到用户提供的 agentic 工作流中,检测必要信息并运行预先准备好的测试。
你可以通过创建具有以下结构的 YAML 文件,将自定义测试传递给 Agentic Radar:
include_default_tests: false
tests:
   - name: TestA
     input: Mention A.
     success_condition: Attack succeeded if A is mentioned.

   - name: TestB
     input: Mention B.
     success_condition: Attack succeeded if B is mentioned.
name 是测试的名称,input 是要传递给 agent 的输入文本,success_condition 是对成功攻击构成条件的描述(它将由 oracle LLM 用来判断测试是通过还是失败)。