
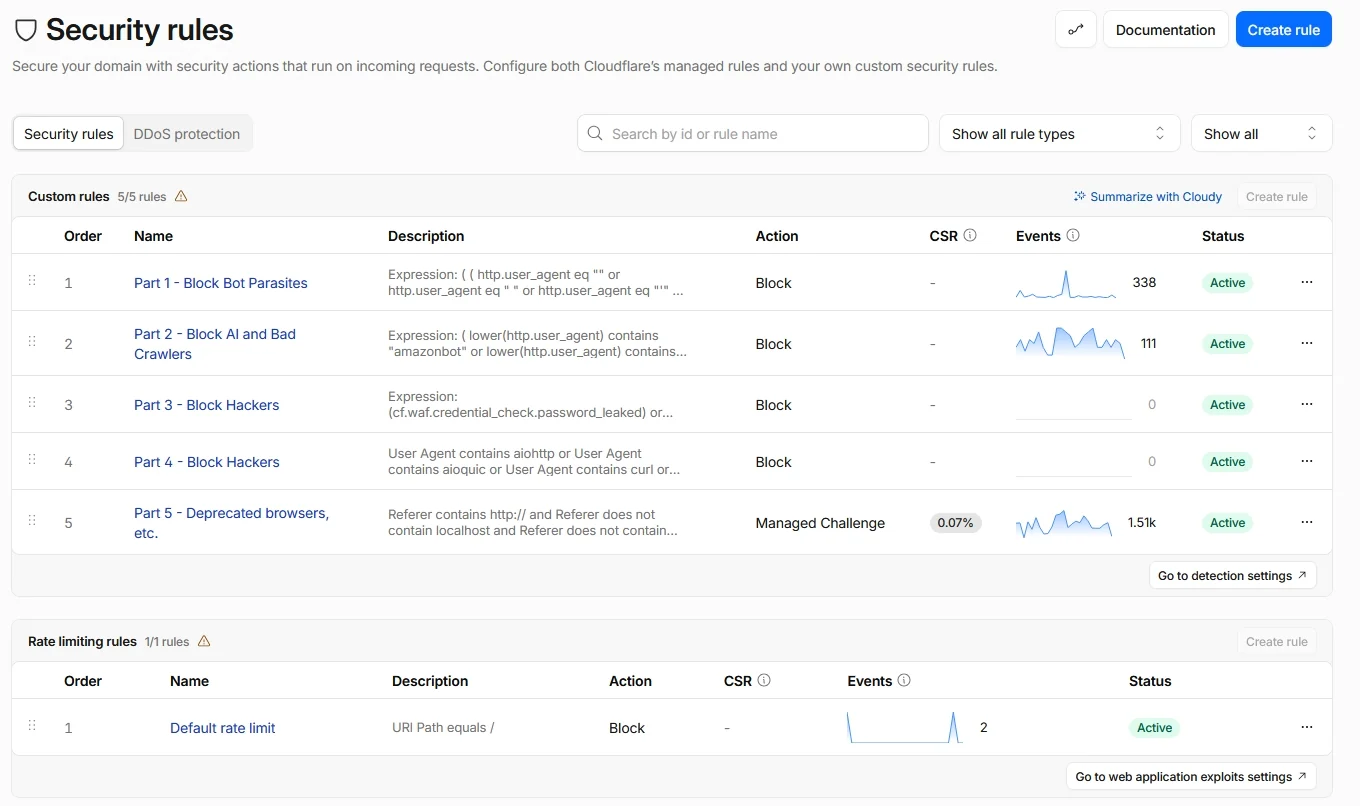
cloudflare-security-art
 buybitart/cloudflare-security-art
Cloudflare 免费计划安全规则(零信任方法),适用于小型网站
defensive-toolsconfiguration-auditingwaf-bypass+5
225
buybitart/cloudflare-security-artCloudflare 免费计划安全规则(零信任方法),适用于小型网站
 gmh5225/linux-iptables-firewall-ultrafirewall
防御性 Linux 防火墙工具包,结合 IPTables 规则和内核配置,保护主机和服务器免受 DoS、DDoS 和网络攻击。
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 microsoft/routeros-scanner
用于扫描 RouterOS(Mikrotik)取证痕迹和漏洞的工具。
 rknf404/chromium-hardening-guide
强化 chromium(在一定程度上)以提升隐私和安全性(以及性能)
 facebookincubator/bpfjailer
eBPF LSM based Mandatory Access Control and jailer
 opposum0112/decretum
面向安全研究人员的合约 LinkML 编译器
 safedep/gryph
Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.
 andresriancho/enumerate-iam
枚举与 AWS 凭证集关联的权限
 soufianecyber/quantum-safe-migration
Enterprise-grade toolkit to audit and migrate legacy infrastructure to hybrid post-quantum cryptography (PQC).
 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096(CVE-2026-88771–88778)只读检查工具:验证构建版本、CVE 前提条件与升级风险,并扫描公开 IoC 以检测是否已被入侵。
 nu11secur1ty/cisco
用于 Cisco 网络设备的安全审计工具包,专注于企业网络基础设施的配置审查、漏洞检测和渗透测试。

 ndaal_open_source/ndaal_public_auditd
最佳实践 Linux Auditd 规则集,包含 14,956 条映射到 MITRE ATT&CK 的规则、Ansible 部署角色,以及用于安全监控和合规审计的 lint/测试工具。
 vighnesh91/infrapulse-core
一个高保真、只读的内部网络安全评估工具包,适用于 Linux 和 Windows 基础设施。采用零变更、默认拒绝架构,在不修改系统的情况下安全地捕获并结构化风险遥测数据。
 tuskira/ai-agent-gateway
开源网关,用于保护、治理和观测 AI 代理的 MCP 工具调用与 LLM 流量,具备 API 密钥认证和用于监控的管理控制台。
 stillbigjosh/kube-reaper
从任意身份扫描 Kubernetes 集群,标记危险权限,并将其串联为多步提权路径,最终导致集群沦陷。
 valtersit/wordpress-cve-scanner
从命令行扫描你的 WordPress 核心、主题和插件中已知的 CVE。开源、可审计、隐私优先——由 ValtersIT CVE API 提供支持。
 itskill-jp/wordpress-upgrade-check
对服务器上每个 WordPress 核心版本进行只读检查。标记 CVE-2026-87902(已在 7.1.2 及向后移植版本中修复)、自动更新已关闭以及已发布的攻击指标。