

askWAM
 dirkjanm/askwam
向 Web 账户管理器 (WAM) 请求 Entra ID 令牌
identity-managementpost-exploitationpenetration-testing+5
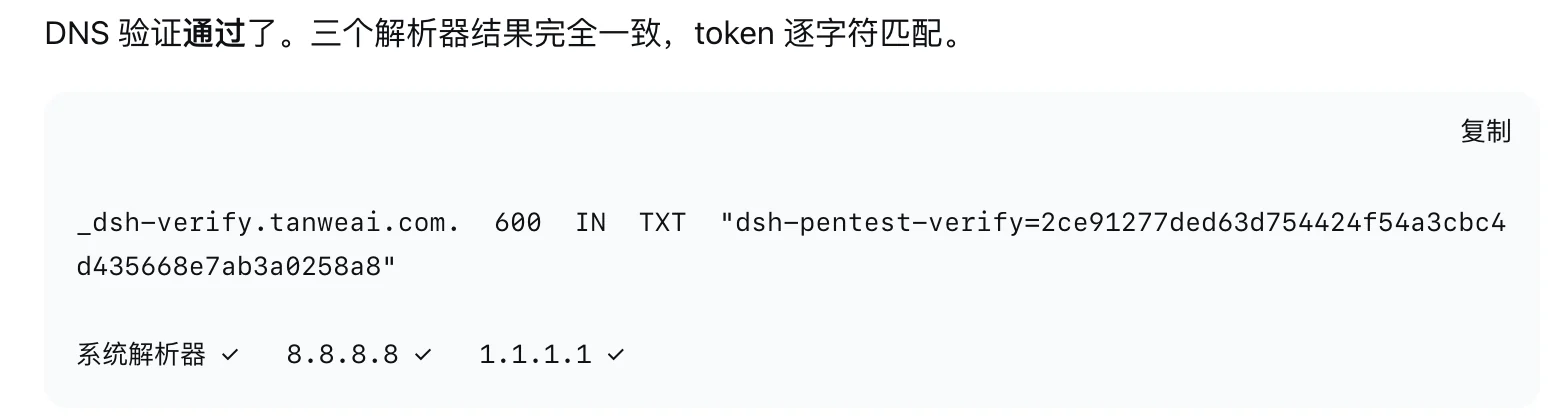 xsser/dig
macOS dig wrapper that appends spoofed local TXT records to DNS query output, designed to deceive LLM agents into performing automated penetration…
 mafifrizi/ares
自主红队交战平台,具备 MITRE ATT&CK 模块编排、DAG 攻击路径求解、OPSEC 控制、加密凭据保险库以及多格式报告功能。
 bugbasesecurity/pentest-copilot
AI驱动的渗透测试代理,可连接到Kali主机,自主运行安全工具、分析结果,并通过基于浏览器的工作流进行迭代。
 kamalx06/tornadorevc2
模块化后渗透框架,通过TCP/TLS/mTLS管理反向shell会话,并配有用于枚举、内存执行、SOCKS5枢轴和持久化的插件。
 voidsecsoftwares/voidsyscall
跨平台系统调用驱动的植入程序与 C2 —— 直接系统调用(Windows)、原始系统调用(Linux)、HTTPS/DNS/ICMP 通道。无 winapi 层。
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 samybaiwir/dnslivery
通过 DNS 轻松传递文件和载荷
 aipentest/cyberstrikeai
AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据转化为运营记忆,每一次操作都让下一次更完善。
 arcanum-sec/wraith
面向授权红队与教育工作者的浏览器劫持框架。通过 XSS 劫持浏览器,提供交互式后渗透控制、盲打 XSS 战利品捕获、社会工程覆盖层,以及一个练习实验室。
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
对 DarkTortilla RAT 的逆向工程分析,这是一种复杂的恶意软件,可窃取信用卡数据、解密浏览器密码,并通过 Telegram、SMTP 和 FTP 进行数据外泄。
 n0qword/mythic_ornn
LLM驱动的Mythic Agent、Payload-Type和C2配置文件生成器。
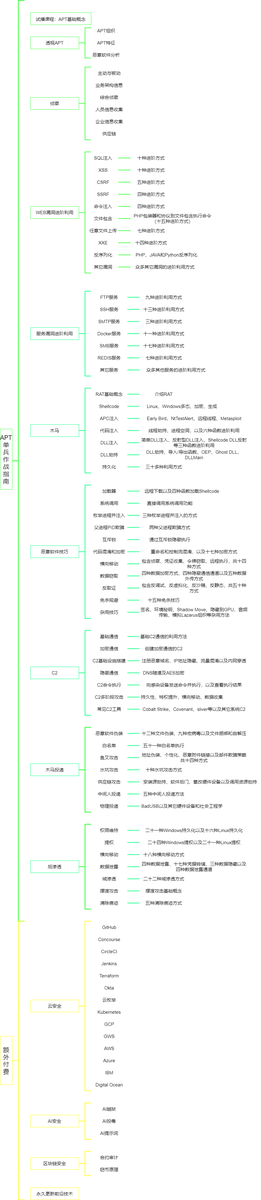 ghostwolflab/apt-individual-combat-guide
APT攻击技术学习教育指南与代码仓库,涵盖侦察、Web与服务漏洞利用、木马、C2(命令与控制)及后渗透阶段,并附有实践示例。
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Lumma Stealer 深度逆向工程分析,该信息窃取器使用进程镂空、Native API 调用和 C2 通信。涵盖载荷提取、剪贴板劫持、键盘记录及 C2 域名识别。
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 bluscreenofjeff/red-team-infrastructure-wiki
Red Team 基础设施加固资源收集 Wiki
 lame-projects/stratum-c2
Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting
 daniomass/slivermirage
Crystal Palace 面向 Sliver C2 的 PICO 加载器:双层 AMSI 绕过、ETW 静默、AES-256-CBC 加密有效载荷、6 种投递变体