
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
231 نتائج
gost preview

gost

GitHubgo-gost/gost

GO Simple Tunnel - نفق بسيط مكتوب بلغة golang
general-purpose-utilitiesencryption-decryption-toolsweb-proxies-interception+7
7.6kمنذ 3 أيام
crawlee preview

crawlee

GitHubapify/crawlee

مكتبة Node.js لكشط الويب وأتمتة المتصفح لبناء برامج زحف موثوقة مع دعم HTTP والمتصفح بلا واجهة، وتدوير الوكلاء، وبصمات تشبه البشر.
general-purpose-utilitiesosintreconnaissance+6
26.0kمنذ 3 أيام
burp-ResponseClusterer preview

burp-ResponseClusterer

GitHubmodzero/burp-responseclusterer

إضافة Burp تجمع الاستجابات لعرض نظرة عامة على الاستجابات المستلمة
defensive-toolsweb-vulnerability-scannersvulnerability-analysis+5
14منذ 7 سنوات
ColonelClustered preview

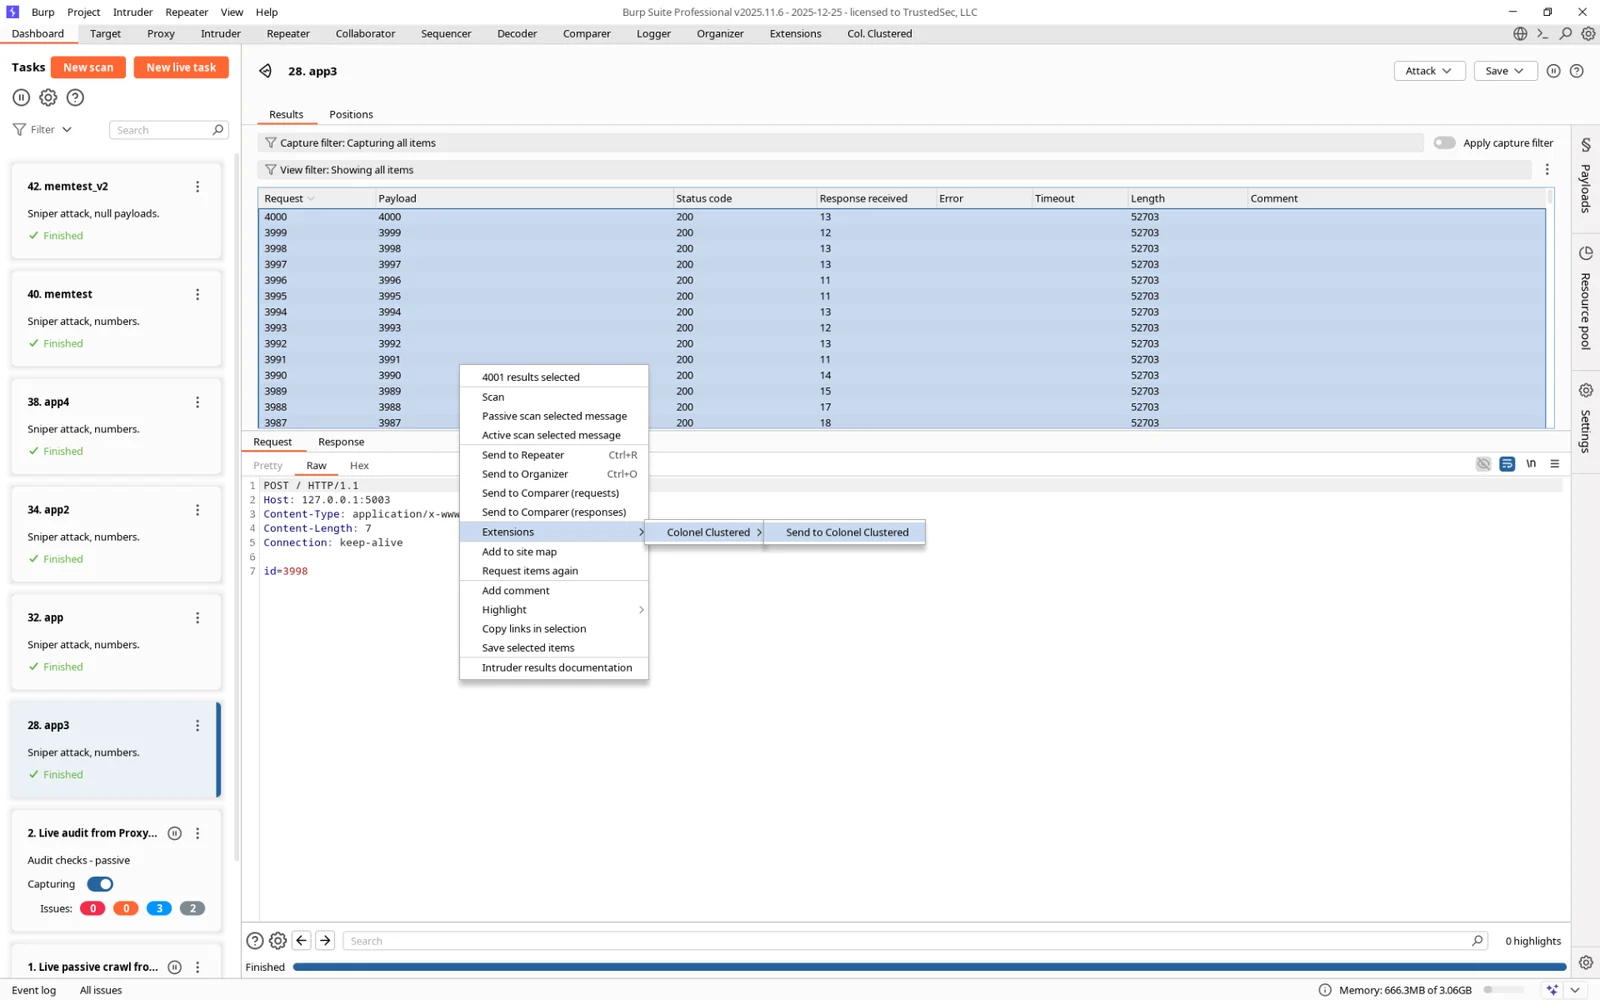
ColonelClustered

GitHubhoodoer/colonelclustered

إضافة Java لـ Burp تقوم بإجراء تجميع نصي على الاستجابات لتحديد القيم الشاذة/المجموعات بناءً على المحتوى الفعلي لاستجابات الخادم، مثل تلك الناتجة عن…
vulnerability-analysisweb-proxies-interceptionweb-application-exploitation+5
12منذ 20 أيام
PentagridResponseOverview preview

PentagridResponseOverview

GitHubpentagridsec/pentagridresponseoverview

إضافة Response Overview لـ BurpSuite - اكتشاف الاستجابات غير المألوفة عبر تجميع أجسام الاستجابات

defensive-toolsweb-vulnerability-scannersvulnerability-analysis+6
11منذ 8 أشهر
repeat-strike preview

repeat-strike

GitHubhackvertor/repeat-strike

إضافة Burp Suite تستخدم قواعد ضرب regex المولّدة بالذكاء الاصطناعي للكشف عن ثغرات IDOR وثغرات التحكم في الوصول، ثم تفحص سجل الوكيل للعثور على مشكلات…

web-vulnerability-scannersvulnerability-analysisweb-proxies-interception+6
41منذ سنة واحدة
shadow-repeater preview

shadow-repeater

GitHubhackvertor/shadow-repeater

إضافة Burp Suite Repeater التي تقوم تلقائيًا بتغيير الحمولات وتحليل الاستجابات للكشف عن اجتياز المسار، وحقن SQL، وXSS، وغيرها من ثغرات الويب.
web-vulnerability-scannersvulnerability-analysisweb-proxies-interception+6
43منذ 10 أشهر
burp-extensions-montoya-api-examples preview

burp-extensions-montoya-api-examples

GitHubportswigger/burp-extensions-montoya-api-examples

إضافات Burp Suite نموذجية توضح واجهة Montoya API، وتغطي معالجات HTTP والوكيل، وفحوصات المسح المخصصة، وحُمول Intruder، ومعالجة WebSocket، والتكامل مع…

vulnerability-scannersweb-proxies-interceptionscripting-automation+6
187منذ 3 أشهر
waf-fu preview

waf-fu

GitHubconfused-binary/waf-fu

واجهة طرفية لتصفح وإعادة تشغيل سجلات AWS WAF v2 من CloudWatch وS3 وواجهة برمجة التطبيقات للعيّنات، مع تصفية YAML، وكشف المصادقة، وإعادة التشغيل عبر…
defensive-toolspacket-sniffing-analysisweb-proxies-interception+6
2منذ شهر واحد
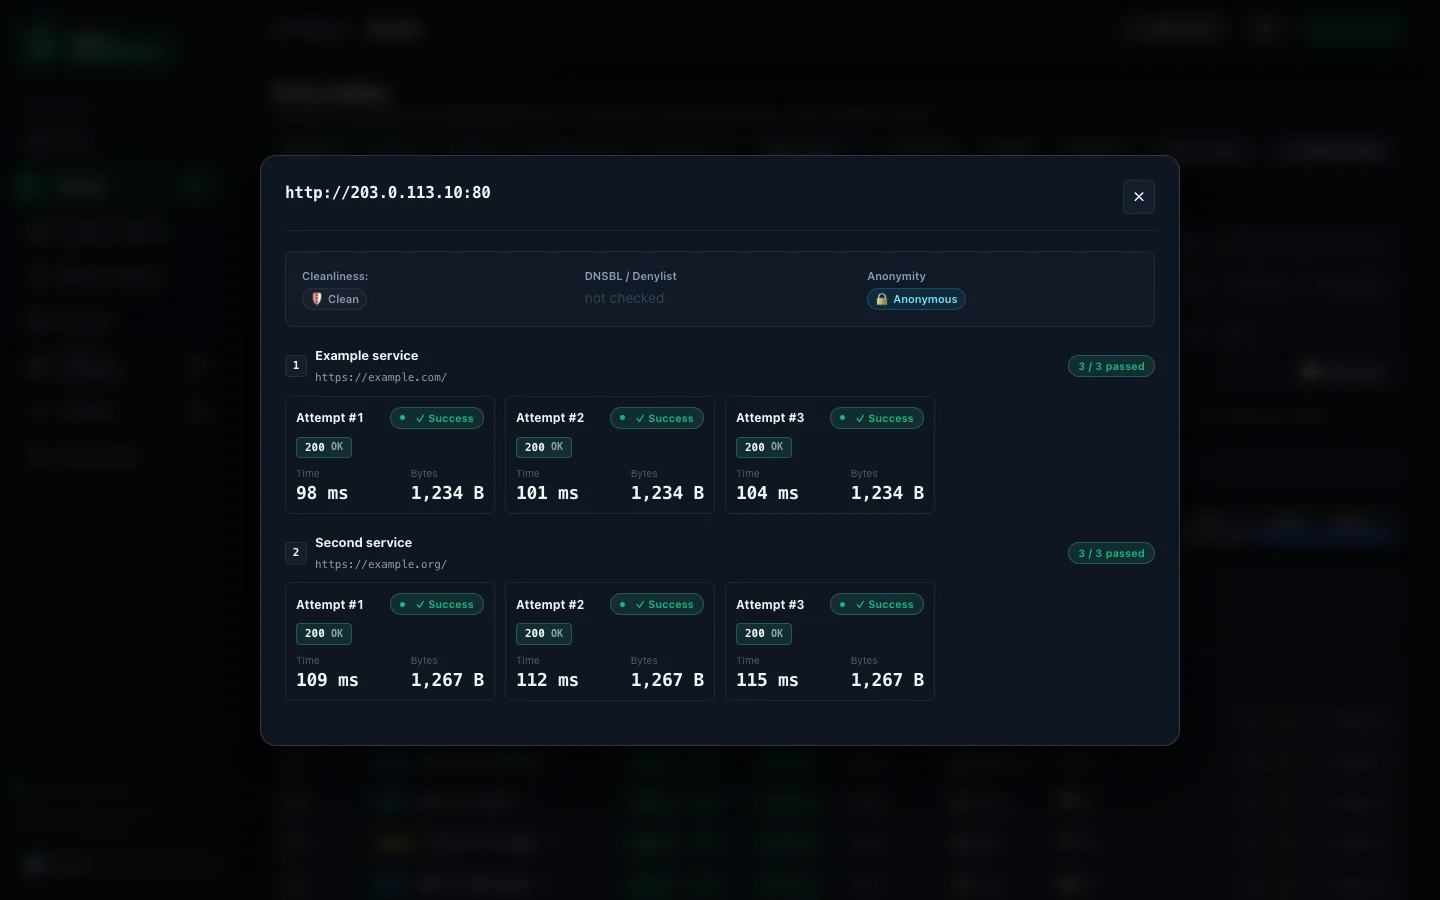
proxy-workbench preview

proxy-workbench

GitHubdavidvoitenko/proxy-workbench

يجمع ويفحص ويرتب الوكلاء العامين HTTP/SOCKS مقابل أهدافك الخاصة، ثم يقدمها عبر صادرات مرتبة، ومجموعات، وبوابة دوارة، وواجهة برمجة تطبيقات محلية.
general-purpose-utilitiesreconnaissanceweb-proxies-interception+5
16منذ 12 أيام
blinder preview

blinder

GitHubsplinters-io/blinder

وكيل عكسي أعمى المحتوى لفحص أمني محمي من التعرض
defensive-toolsweb-proxies-interceptionweb-application-exploitation+7
5منذ 9 أيام
avdroot preview

avdroot

GitHubejfkdev/avdroot

تجاوز حماية محاكي Android Studio للحصول على صلاحيات الجذر عن طريق تعديل ramdisk الخاص به باستخدام Magisk — بلغة Go الخالصة.
android-securityprivilege-escalationweb-proxies-interception+6
7منذ 25 أيام
bifrost preview

bifrost

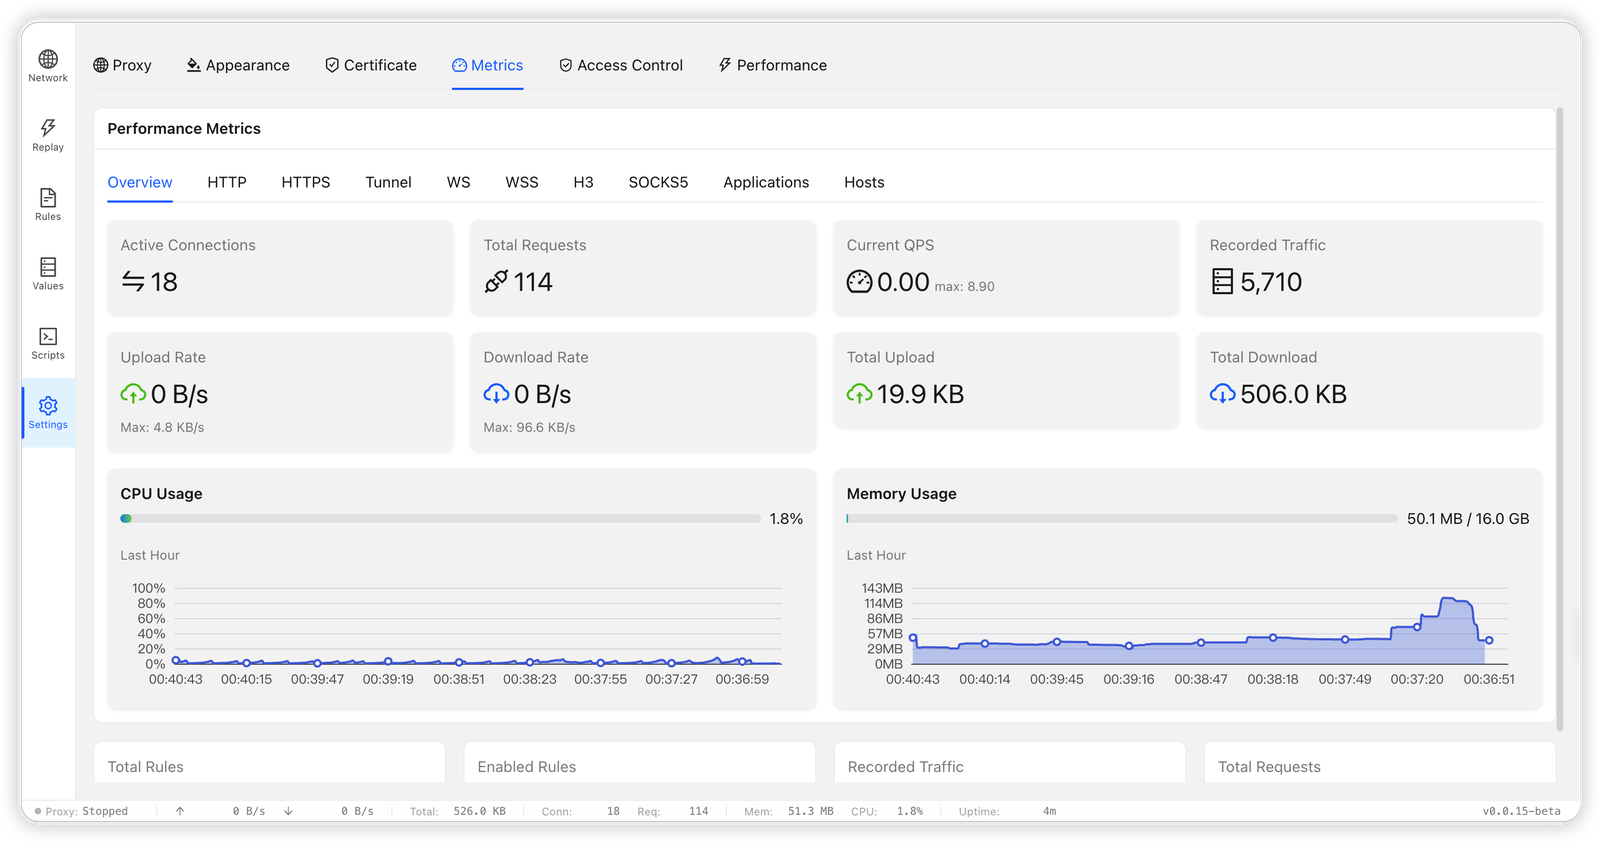
GitHubbifrost-proxy/bifrost

وكيل MITM عالي الأداء لـ HTTP/HTTPS/SOCKS5 مكتوب بلغة Rust مع اعتراض TLS، وإعادة كتابة الطلبات القائمة على القواعد، والتقاط حركة المرور، ونقاط…
packet-sniffing-analysisweb-proxies-interceptionreverse-engineering+6
160منذ 5 أيام
trawl preview

trawl

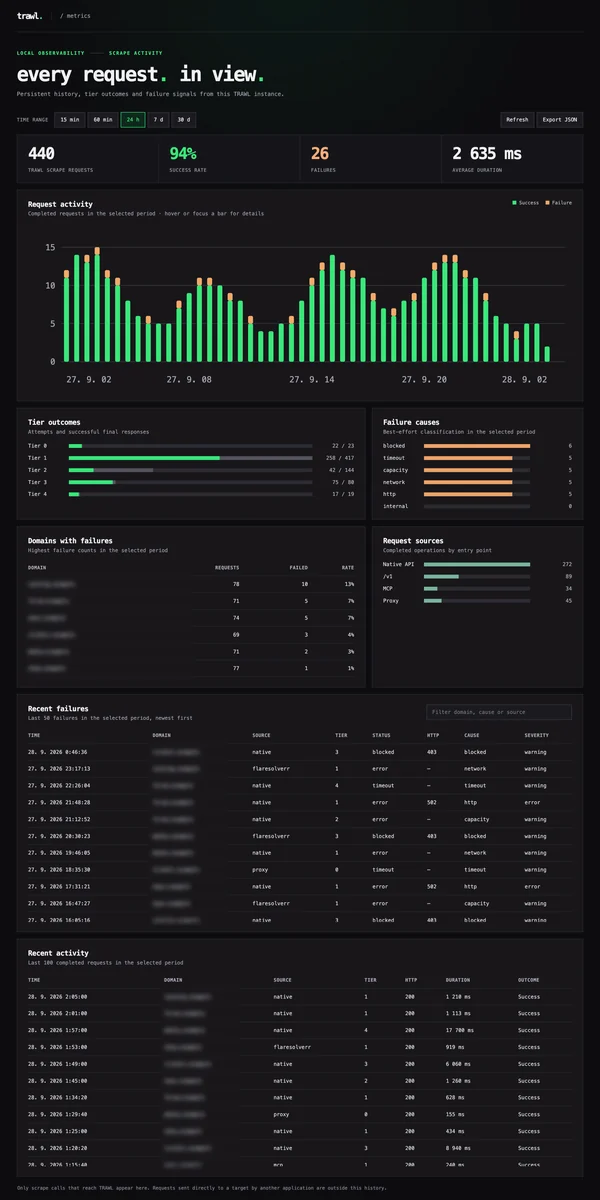
GitHubgermondai/trawl

محرك كشط مستضاف ذاتيًا — يتجاوز أي تحدٍّ JavaScript وكابتشا: Cloudflare، Turnstile، reCAPTCHA، hCaptcha، GeeTest. بديل FlareSolverr وByparr وبديل…

web-proxies-interceptioninformation-gatheringweb-security+5
941منذ 12 أيام
reverse-engineering-browser preview

reverse-engineering-browser

GitHubsunghoojung/reverse-engineering-browser

Local-first macOS research browser built on a custom Brave build that captures network traffic, fingerprints, scripts, and runtime evidence for…
packet-sniffing-analysisdynamic-analysis-sandboxingweb-proxies-interception+9
5منذ يوم واحد
Hexestra preview

Hexestra

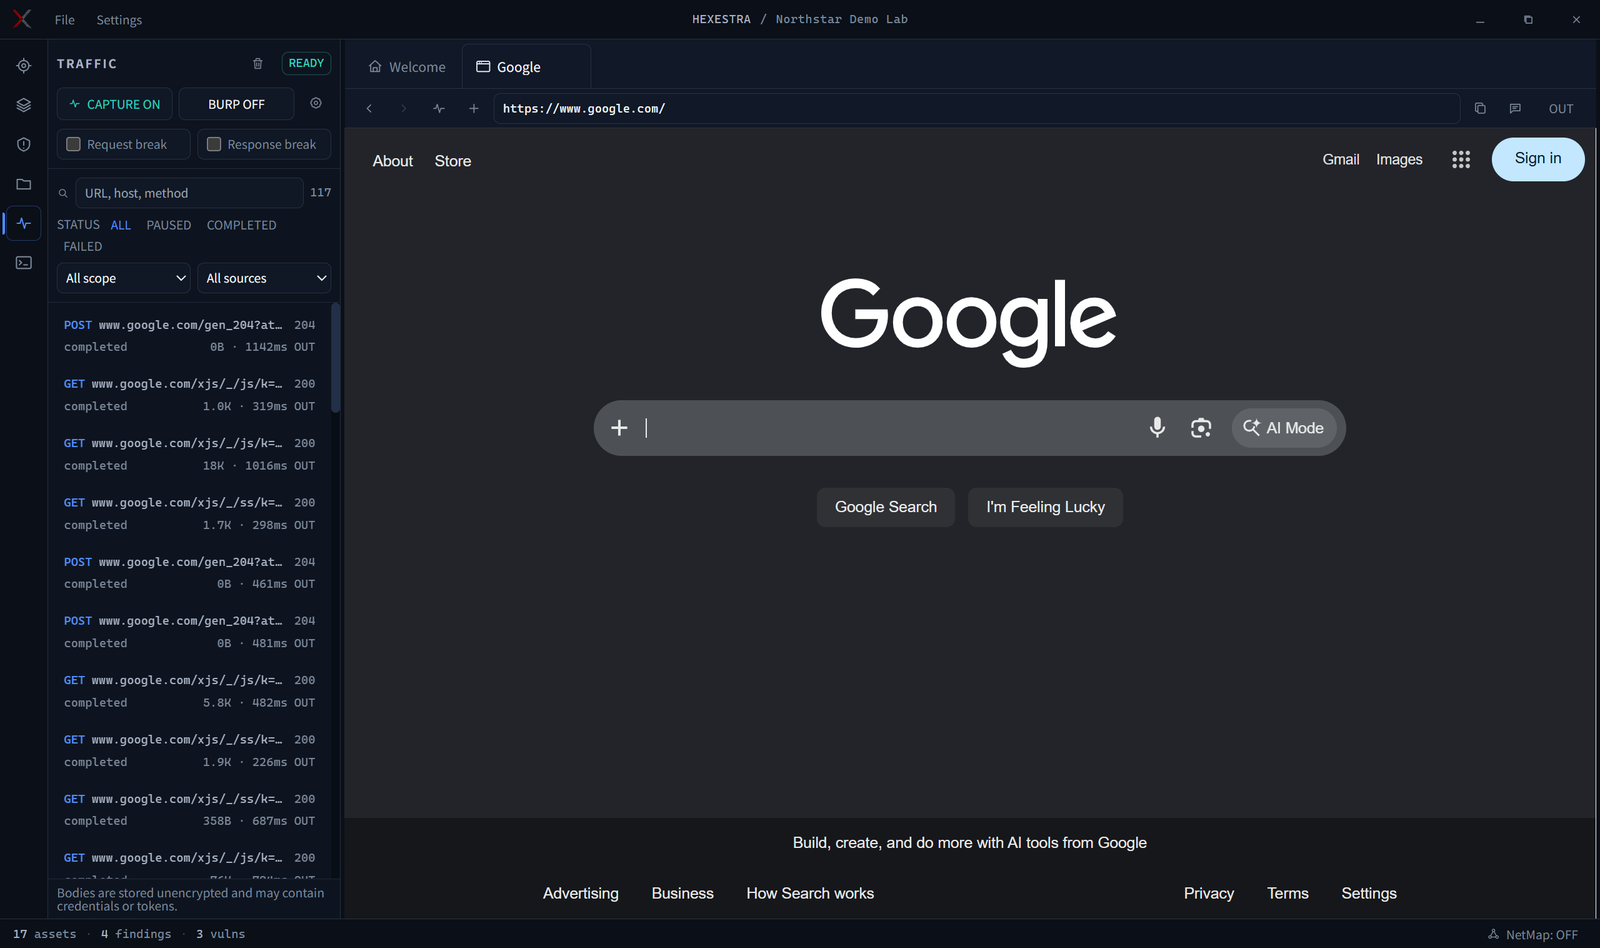
GitHubabsllk/hexestra

AI-native penetration testing IDE where operators and an AI agent share browser, terminals, traffic capture, shells, asset graph, tasks, and evidence…
penetration-testing-frameworksreconnaissancenetwork-mapping+7
85منذ 8 أيام
reburp preview

reburp

GitHubforefy/reburp

A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI
vulnerability-scannersweb-proxies-interceptionscripting-automation+7
117منذ 5 أيام
HTTP3-Adapter preview

HTTP3-Adapter

GitHubt0xodile-swig/http3-adapter

إضافة Burp Suite تعترض الطلبات وترسلها عبر HTTP/3، مع تحويل الاستجابات مرة أخرى إلى Burp، مع دعم الطلبات المعالجة (kettled requests) وفحوصات قدرات…

web-proxies-interceptionapi-security-testingweb-security+3
4منذ 24 أيام
السابق12…13التالي