
phantom-grid
 evkir/phantom-grid
بديل مجاني لـ Burp Collaborator - التقاط التفاعلات خارج النطاق (HTTP/HTTPS/DNS) مع SQLite وإعادة تجميع البيانات المستخرجة
payload-generationvulnerability-analysisweb-application-exploitation+7
1
evkir/phantom-gridبديل مجاني لـ Burp Collaborator - التقاط التفاعلات خارج النطاق (HTTP/HTTPS/DNS) مع SQLite وإعادة تجميع البيانات المستخرجة
 dragonjar/burpia
إضافة لـ Burp Suite تضيف اكتشافًا سلبيًا للثغرات باستخدام الذكاء الاصطناعي.
 ajnik/joomla-bruteforce
سكربت Python يقوم بالتكسر بالقوة على بيانات اعتماد تسجيل دخول مسؤول Joomla باستخدام قوائم الكلمات، مع خيارات البروكسي والوضع المطوّل لاختبار الاختراق.
 nxenon/h2spacex
مكتبة/أداة منخفضة المستوى لمزامنة الإطار الأخير في HTTP/2 (المعروفة أيضًا باسم هجوم الحزمة الواحدة) مبنية على Scapy + استغلال هجمات التوقيت
 albinowax/activescanplusplus
إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن لغة التعبير، وShellshock، وغيرها من ثغرات الويب.

 vqkro/ultrasploiter
ثنائي واحد يدمج ماسح منافذ، وفهرس Exploit-DB الكامل (47 ألف مدخل) ووحدات استغلال قابلة للتشغيل في أداة واحدة. مكتوب بلغة Rust، ويعمل على Linux…
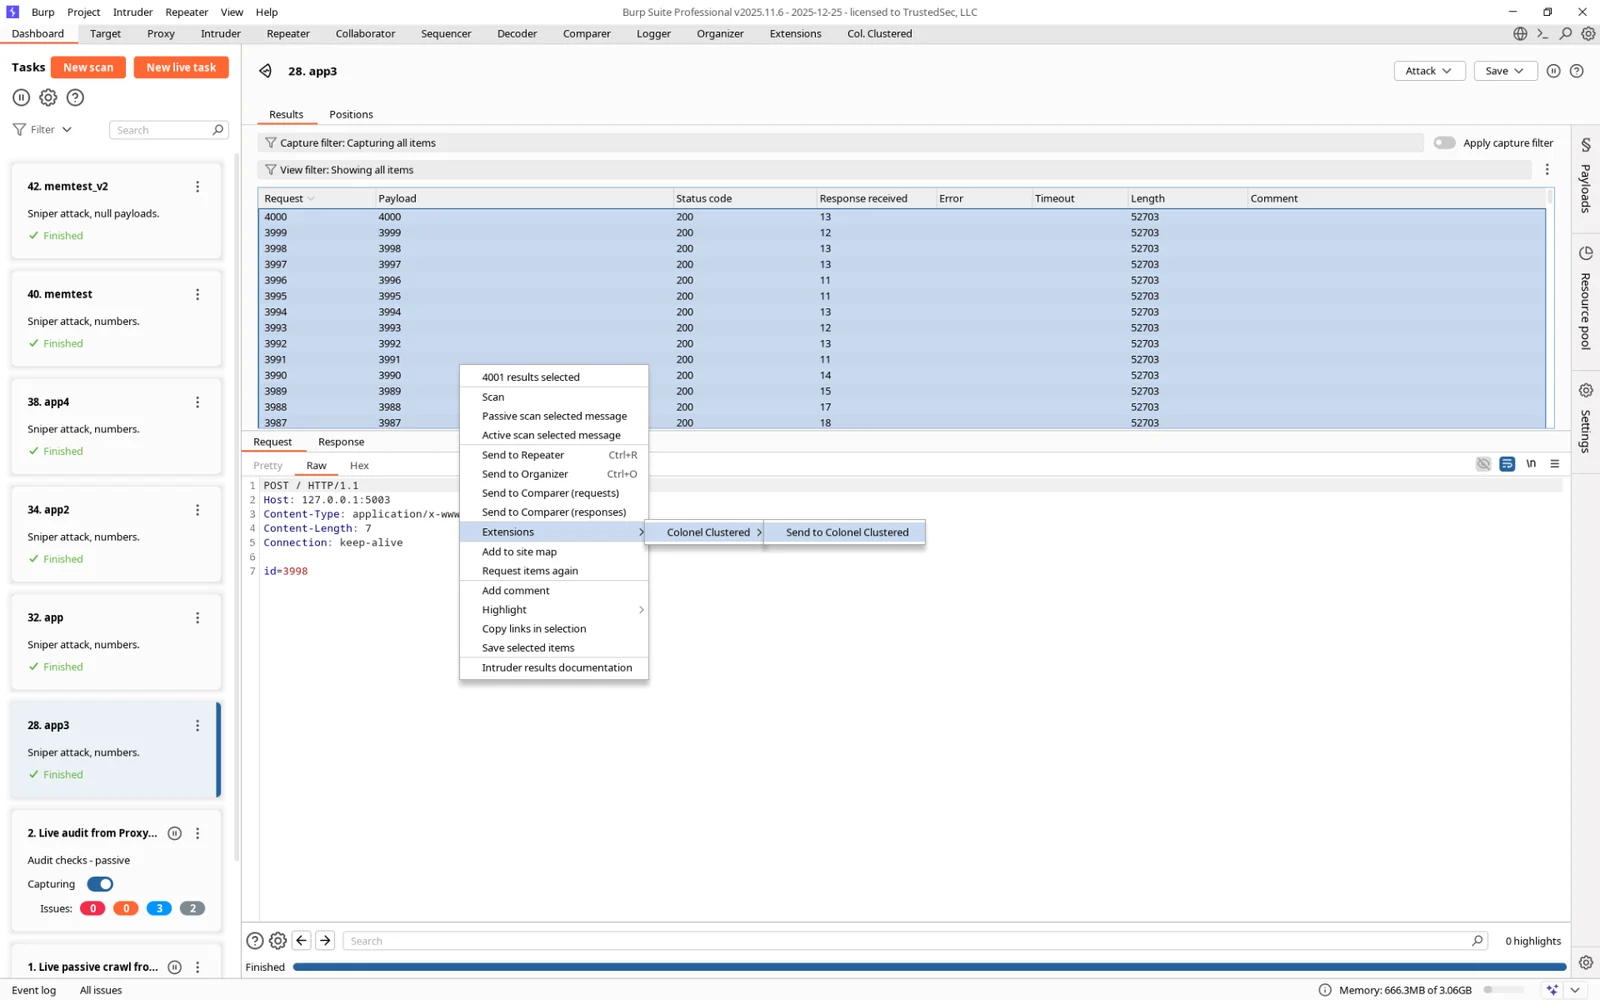 hoodoer/colonelclustered
إضافة Java لـ Burp تقوم بإجراء تجميع نصي على الاستجابات لتحديد القيم الشاذة/المجموعات بناءً على المحتوى الفعلي لاستجابات الخادم، مثل تلك الناتجة عن…
 portswigger/active-scan-plus-plus
إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن الشيفرة، وثغرات CVE المعروفة مثل Shellshock وLog4Shell.
 d0ge/xsw
إضافات Burp Suite لتغليف توقيع XML
 d0ge/websocketturbointruder
إضافة Burp Suite لتشويش رسائل WebSocket باستخدام كود Python مخصص، مع دعم محركات متعددة وتوجيه HTTP middleware وتحليل الاستجابات.
 hackvertor/repeat-strike
إضافة Burp Suite تستخدم قواعد ضرب regex المولّدة بالذكاء الاصطناعي للكشف عن ثغرات IDOR وثغرات التحكم في الوصول، ثم تفحص سجل الوكيل للعثور على مشكلات…
 hackvertor/shadow-repeater
إضافة Burp Suite Repeater التي تقوم تلقائيًا بتغيير الحمولات وتحليل الاستجابات للكشف عن اجتياز المسار، وحقن SQL، وXSS، وغيرها من ثغرات الويب.
 portswigger/burp-extensions-montoya-api-examples
إضافات Burp Suite نموذجية توضح واجهة Montoya API، وتغطي معالجات HTTP والوكيل، وفحوصات المسح المخصصة، وحُمول Intruder، ومعالجة WebSocket، والتكامل مع…
 qyvora/qyvora-anansi
محرك استخبارات سطح الهجوم القائم على الطرفية أولاً. مصمم للسرعة وقابلية النقل والإشارة التقنية الخام.
 portswigger/xss-cheatsheet-data
مجموعة بيانات JSON مساهَم بها من المجتمع لنواقل حمولات XSS تشغّل ورقة غش XSS من PortSwigger، مع دعم المتصفح وبيانات التفاعل الوصفية.
 b4sith-sec/gu3ssweak
تطبيق Android معرّض للثغرات بشكل متعمد لأبحاث أمن التطبيقات الجوّالة وممارسة مكافآت الثغرات - OWASP Mobile Top 10
 piratesshield/apiharvester
أداة مهاجمة API بضربة واحدة - تعثر على رابط API من الجذر المحدد وتحاكي الهجمات الآلية
 nu11secur1ty/kousei
إطار عمل Python/Go يُنشئ طلبات إثبات مفهوم لحقن SQL، ويؤتمت هجمات sqlmap، ويدير نصوص استغلال معيارية مع اكتشاف المعاملات والتنظيف.