
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
583 نتائج
kernel-research preview

kernel-research

GitHubgoogle/kernel-research

مجموعة أدوات لاستغلال نواة Linux توفر مكتبة لبناء الاستغلالات، ومولدات لسلاسل ROP ومحاور المكدس، ومشغلات صور النواة، وقاعدة بيانات للأهداف لتطوير…

exploit-frameworksvulnerability-analysisreverse-engineering+6
93
منذ 6 أشهر
icicle-python preview

icicle-python

GitHubicicle-emu/icicle-python

ارتباطات Python لمحاكي Icicle، مما يتيح اختبار fuzzing للبرامج الثابتة بأسلوب الصندوق الرمادي، ومحاكاة الملفات الثنائية، وسير عمل الهندسة العكسية عبر…

dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
43منذ 11 أشهر
MAccConc preview

MAccConc

GitHubgoogleprojectzero/maccconc

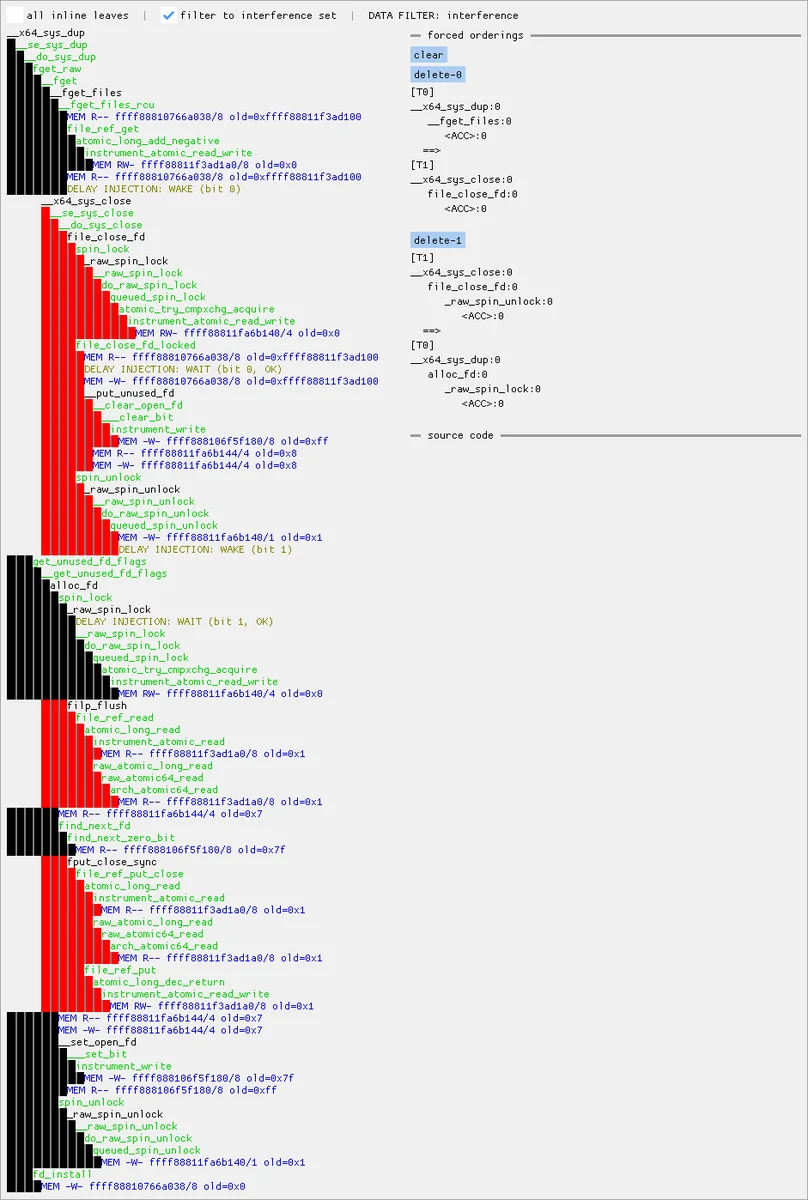
مجموعة أدوات لاستكشاف حالات التسابق في نواة Linux باستخدام تتبعات KCOV: عارضات بواجهة رسومية وطرفية للتنفيذ المتزامن والوصول إلى الذاكرة، بالإضافة…

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
50منذ شهر واحد
h2spacex preview

h2spacex

GitHubnxenon/h2spacex

مكتبة/أداة منخفضة المستوى لمزامنة الإطار الأخير في HTTP/2 (المعروفة أيضًا باسم هجوم الحزمة الواحدة) مبنية على Scapy + استغلال هجمات التوقيت

packet-sniffing-analysisexploitationweb-application-exploitation+6
229منذ 3 أشهر
ActiveScanPlusPlus preview

ActiveScanPlusPlus

GitHubalbinowax/activescanplusplus

إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن لغة التعبير، وShellshock، وغيرها من ثغرات الويب.

defensive-toolsvulnerability-scannersweb-vulnerability-scanners+7
667منذ 19 أيام
caeruleus preview

caeruleus

GitHubpraetorian-inc/caeruleus

ثنائي Go واحد لاختبار أمان Bluetooth Low Energy على Linux/BlueZ: الفحص، وتعداد GATT، والقراءة/الكتابة/الإشعار، واختبار الخصائص العشوائي (fuzz)،…

bluetooth-securityiot-securityvulnerability-analysis+8
56منذ 11 أيام
ColonelClustered preview

ColonelClustered

GitHubhoodoer/colonelclustered

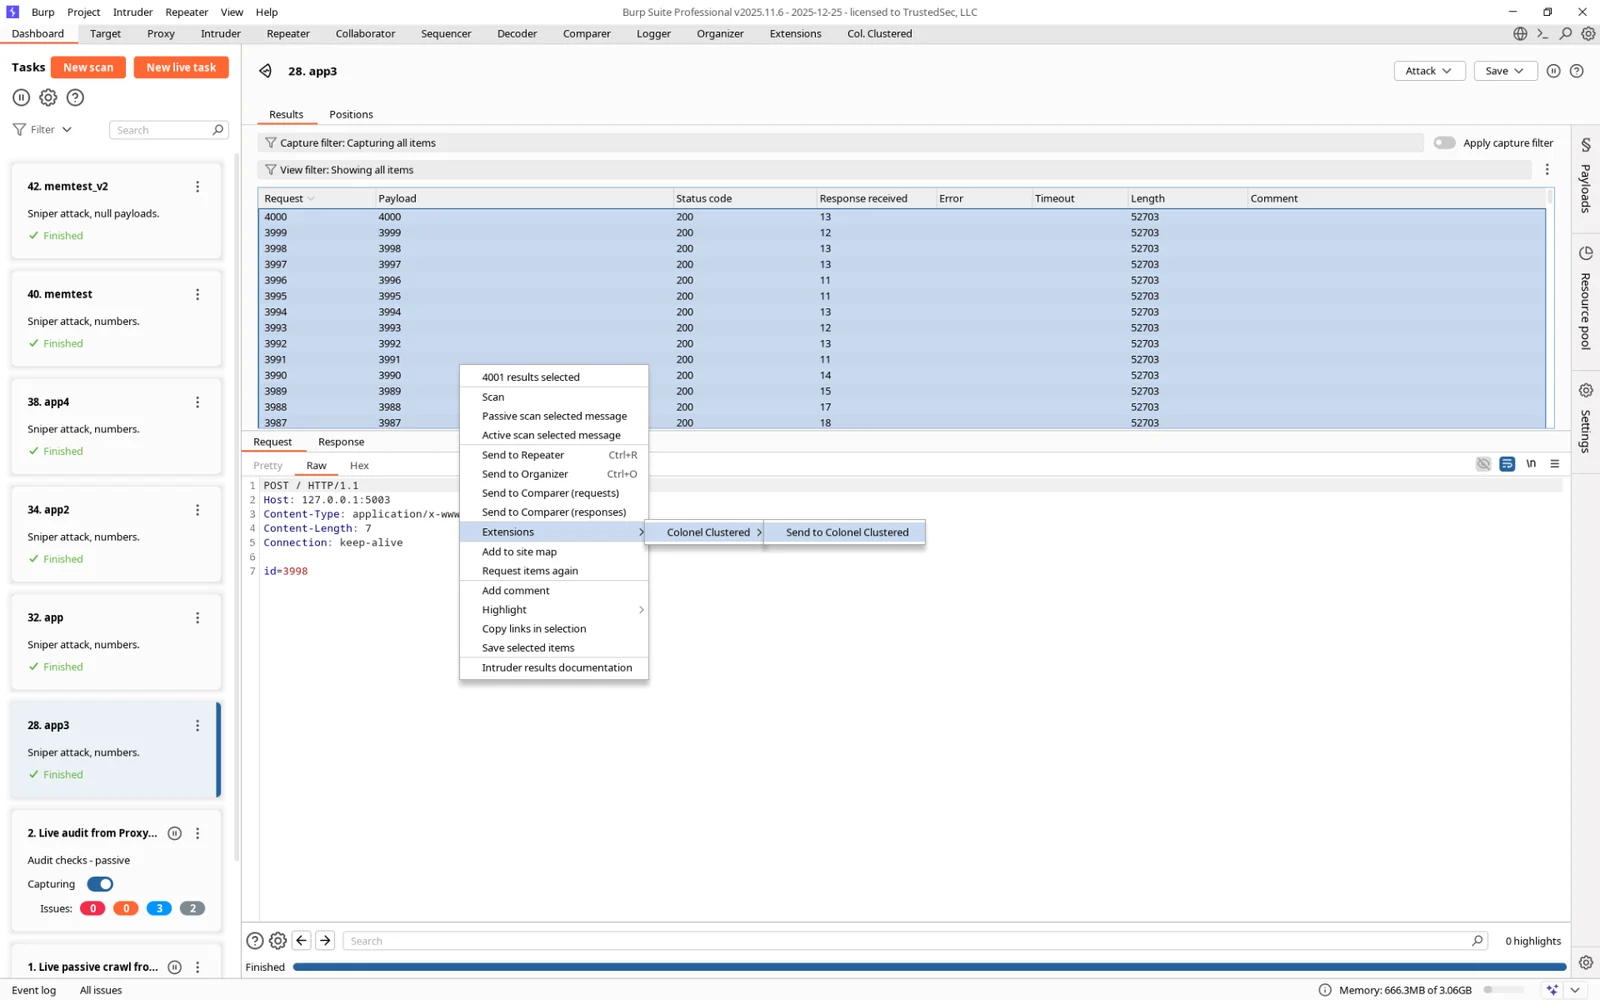
إضافة Java لـ Burp تقوم بإجراء تجميع نصي على الاستجابات لتحديد القيم الشاذة/المجموعات بناءً على المحتوى الفعلي لاستجابات الخادم، مثل تلك الناتجة عن…

vulnerability-analysisweb-proxies-interceptionweb-application-exploitation+5
12منذ 20 أيام
WebSocketTurboIntruder preview

WebSocketTurboIntruder

GitHubd0ge/websocketturbointruder

إضافة Burp Suite لتشويش رسائل WebSocket باستخدام كود Python مخصص، مع دعم محركات متعددة وتوجيه HTTP middleware وتحليل الاستجابات.

web-vulnerability-scannersvulnerability-analysisweb-application-exploitation+5
12منذ سنة واحدة
shadow-repeater preview

shadow-repeater

GitHubhackvertor/shadow-repeater

إضافة Burp Suite Repeater التي تقوم تلقائيًا بتغيير الحمولات وتحليل الاستجابات للكشف عن اجتياز المسار، وحقن SQL، وXSS، وغيرها من ثغرات الويب.

web-vulnerability-scannersvulnerability-analysisweb-proxies-interception+6
43منذ 10 أشهر
lighthouse preview

lighthouse

GitHubgaasedelen/lighthouse

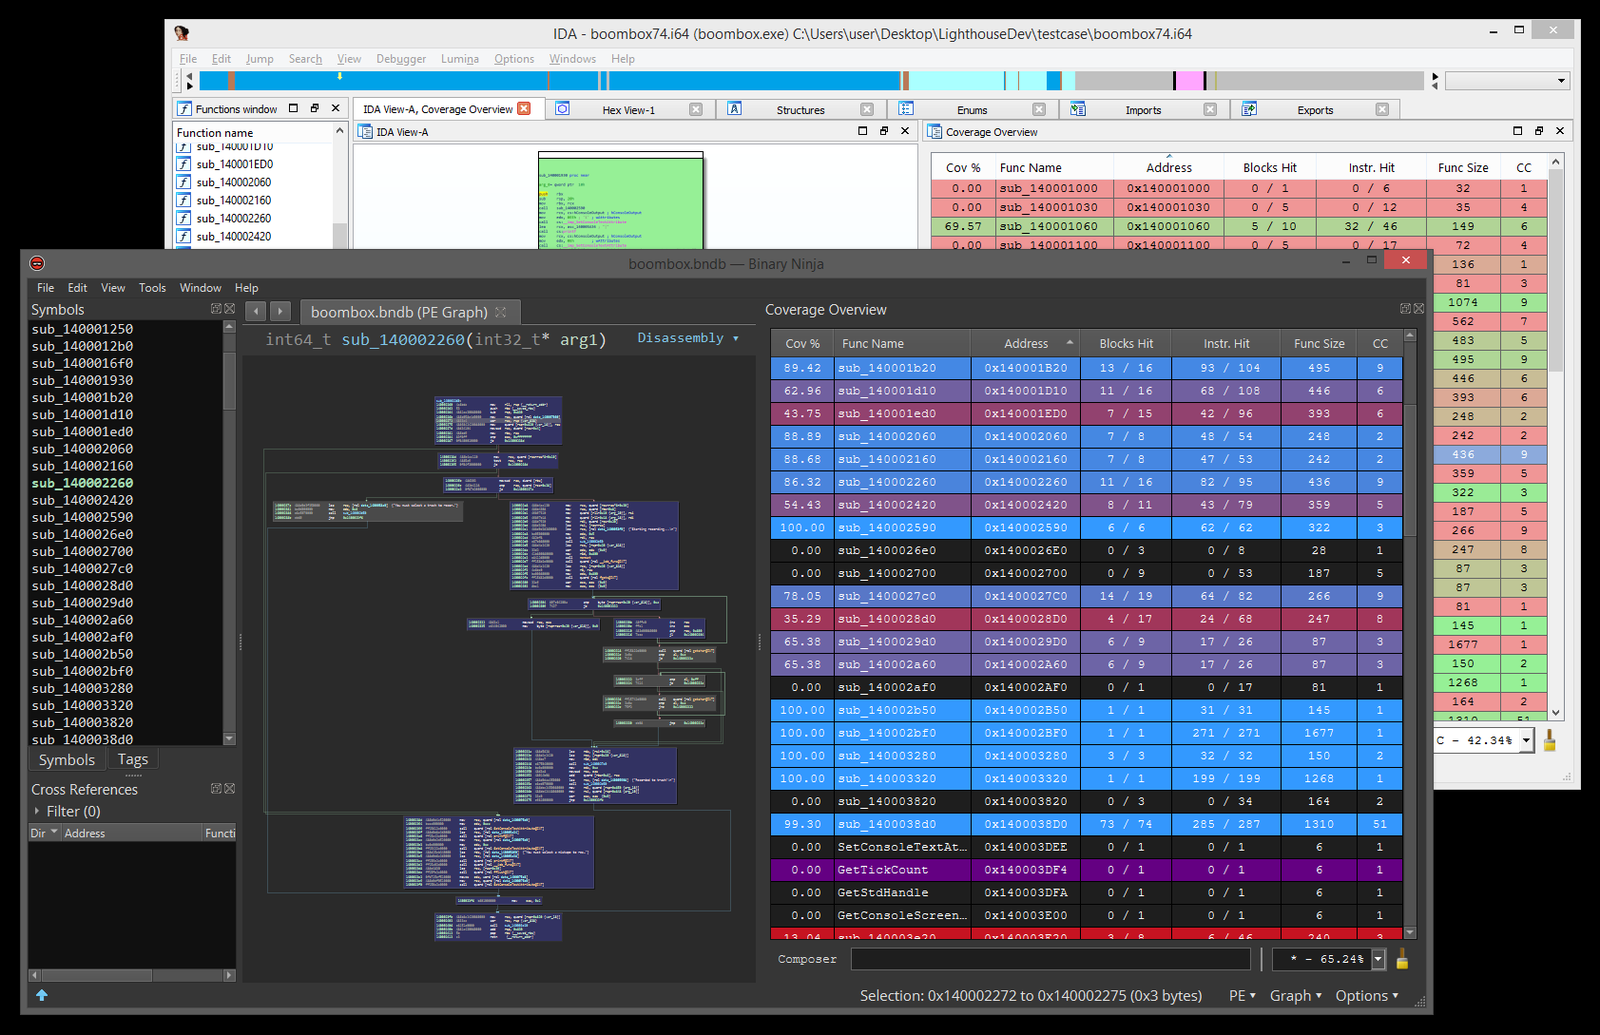
مستكشف التغطية لمهندسي الهندسة العكسية

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
2.6kمنذ 7 أشهر
Jackalope preview

Jackalope

GitHubgoogleprojectzero/jackalope

مُشوِّه ثنائي موجَّه بالتغطية لنظامي Windows وmacOS وLinux وAndroid

dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+6
1.4kمنذ شهر واحد
APIHarvester preview

APIHarvester

GitHubpiratesshield/apiharvester

أداة مهاجمة API بضربة واحدة - تعثر على رابط API من الجذر المحدد وتحاكي الهجمات الآلية

reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
32منذ 2 أشهر
ultrafuzz preview

ultrafuzz

GitHubmonad-developers/ultrafuzz

End-to-end agentic smart contract fuzzing and threat hunting

defensive-toolsvulnerability-scannersvulnerability-analysis+5
95منذ 7 أيام
0 preview

0

GitHub0sec-labs/0

Full-stack AI security OS for your browser, terminal, and agents. Find, verify, and fix vulnerabilities. Prioritized by business impact instead of…

static-analysisvulnerability-scannersvulnerability-analysis+6
496منذ 7 أيام
akca preview

akca

GitHubakha-security/akca

ماسح DAST موجه بالأدلة مكتوب بلغة Go يزحف عبر تطبيقات الويب وواجهات API، ثم ينفذ فحوصات تكيفية لـ SQLi وXSS وRCE وSSRF والمصادقة مع إثبات قابل لإعادة…

defensive-toolsreconnaissancevulnerability-scanners+9
222منذ 6 أيام
WordList preview

WordList

GitHubrix4uni/wordlist

مجموعة منسقة من قوائم الكلمات المخصصة للـ fuzzing، وتعداد DNS، واكتشاف المعاملات، وبيانات الاعتماد الافتراضية، بالإضافة إلى مُولِّد بلغة Go لقوائم…

osintreconnaissancevulnerability-scanners+6
155منذ 3 أشهر
reburp preview

reburp

GitHubforefy/reburp

A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI

vulnerability-scannersweb-proxies-interceptionscripting-automation+7
117منذ 5 أيام
seclab-taskflows-fuzzing preview

seclab-taskflows-fuzzing

GitHubgithubsecuritylab/seclab-taskflows-fuzzing

خط أنابيب اختبار تشويش مدفوع بنموذج لغوي كبير (LLM) يعمل بواسطة وكيل Taskflow من GitHub Security Lab

static-analysisvulnerability-scannersdynamic-analysis-sandboxing+7
22منذ 19 أيام
السابق12…33التالي